×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 业界新闻
  3. 列表
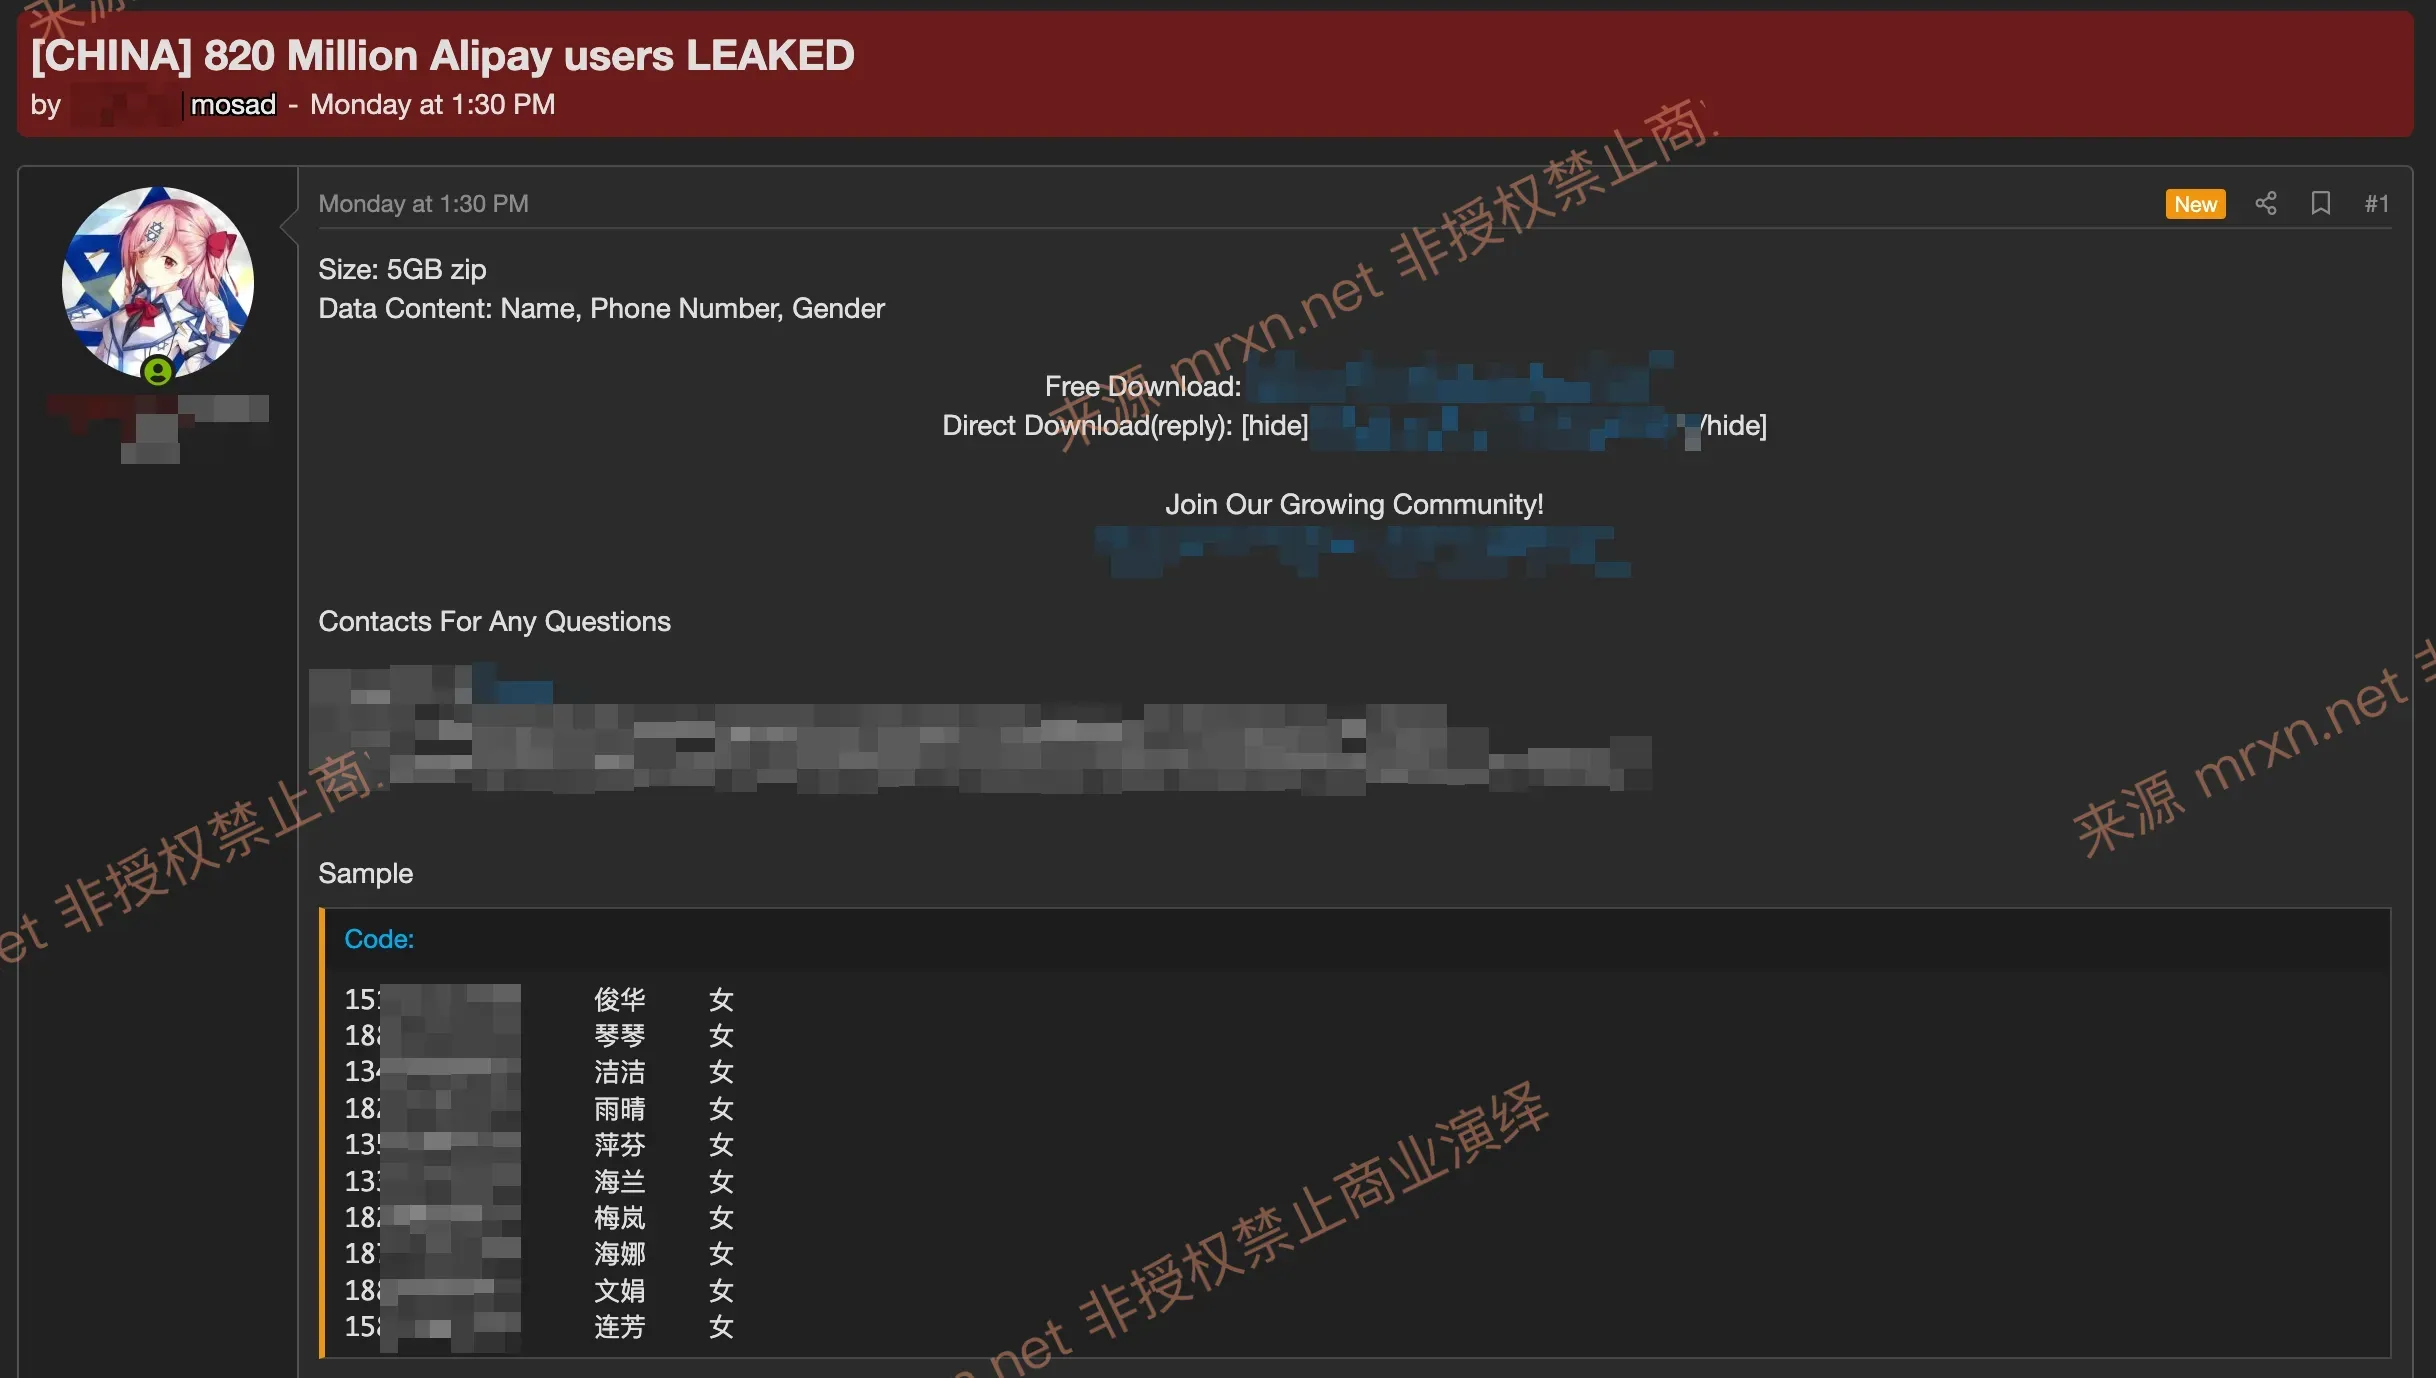
  • 【威胁情报】疑似某里巴巴旗下某付宝8.2亿条用户数据公开泄露
    • 2026/8/30
    • 业界新闻
    【威胁情报】疑似某里巴巴旗下某付宝8.2亿条用户数据公开泄露
    一、事件概述 2026 年 8 月 24 日晚间,境外数据泄露论坛 BreachForums 上出现一则公告,宣称持有 8.2 亿条某付宝(Alipay)用户数据,并以压缩包形式公开传播。 关键信息 内容 最早公开时间 2026-08-24 晚(...
    • 1040阅读
    • 0评论
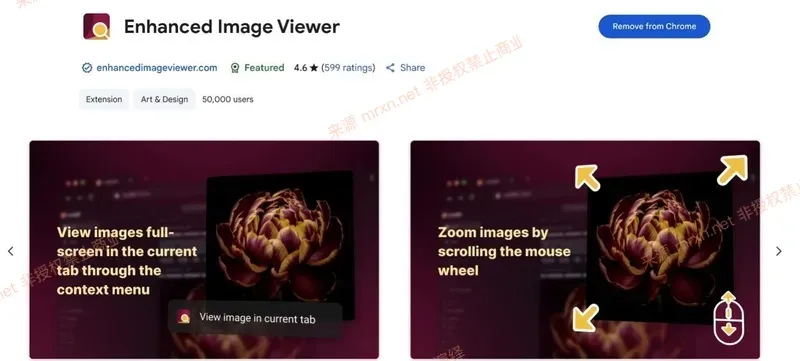
  • 【威胁情报】chrome 插件 Enhanced Image Viewer 被 Chrome 标记"包含恶意软件"的图片查看器扩展,实为 ChatGPT 对话窃取器
    • 2026/8/19
    • 业界新闻
    【威胁情报】chrome 插件 Enhanced Image Viewer 被 Chrome 标记"包含恶意软件"的图片查看器扩展,实为 ChatGPT 对话窃取器
    逆向分析:被 Chrome 标记"包含恶意软件"的图片查看器扩展,实为 ChatGPT 对话窃取器 分析环境:macOS + Chrome(Manifest V3)。样本为 Chrome Web Store 官方渠道分发的商店版本,分析基...
    • 307阅读
    • 0评论
  • 【威胁情报】BreachForums CDN 数据集(905GB)公开传播
    • 2026/6/27
    • 业界新闻
    【威胁情报】BreachForums CDN 数据集(905GB)公开传播
    一、事件概述 2026年6月25日,威胁情报研究员 Clandestine(@akaclandestine)在 X 平台公开发布了一个 905GB 的 BreachForums CDN 完整数据种子(Torrent),并附带了 BitTorrent 磁力链接。...
    • 1858阅读
    • 0评论
  • GitHub accesskey_tools 工具投毒事件结束
    • 2026/6/18
    • 业界新闻
    GitHub accesskey_tools 工具投毒事件结束
    我六月十一日举报的投毒事件 【威胁情报】GitHub accesskey_tools 工具投毒后门分析 目前终于告一段落了: Lark bot 收到了监测的投毒项目 kohlersbtuh15/accesskey_tools 下线 404 的消息,赶紧打开浏...
    • 580阅读
    • 0评论
  • 【威胁情报】GitHub  accesskey_tools 工具投毒后门分析
    • 2026/6/11
    • 业界新闻
    【威胁情报】GitHub accesskey_tools 工具投毒后门分析
    项目概述 属性 值 仓库地址 https://github.com/kohlersbtuh15/accesskey_tools 作者 kohlersbtuh15 ([email protected]) 标签 1.2 最后更...
    • 778阅读
    • 0评论
  • 天涯社区(tianya.net)2026年重启后疑似数据泄露事件——极可能是2011年旧数据翻新诈骗
    • 2026/6/4
    • 业界新闻
    天涯社区(tianya.net)2026年重启后疑似数据泄露事件——极可能是2011年旧数据翻新诈骗
    简介 2026年6月2日前后,地下论坛出现一篇署名China****n(已脱敏处理)的“黑客回忆录”,标题为《China-2026-6-1-tianye.net-Hackers Memoir: Tianya Twelve Hours》。帖文声称在天涯社区于20...
    • 980阅读
    • 0评论
  • 【威胁情报】供应链安全警报:Red Hat Cloud Services 官方 npm 包遭 CI/CD 注入攻击
    • 2026/6/1
    • 业界新闻
    【威胁情报】供应链安全警报:Red Hat Cloud Services 官方 npm 包遭 CI/CD 注入攻击
    前言 2026年6月1日,供应链安全平台 StepSecurity 披露了一起严重的供应链攻击事件:攻击者利用 GitHub Actions OIDC 配置漏洞,成功入侵 Red Hat Cloud Services 官方 npm 作用域(@redhat-cl...
    • 813阅读
    • 0评论
  • 【威胁情报】智普输入法Windows安装包疑似遭供应链投毒,数字签名异常
    • 2026/6/1
    • 业界新闻
    【威胁情报】智普输入法Windows安装包疑似遭供应链投毒,数字签名异常
    前言 2026年6月1日,智普输入法Windows安装包被曝存在数字签名无效的异常情况。数字签名是用户验证软件来源真实性与完整性的最后一道防线,其失效通常意味着安装包在分发链条中可能遭篡改,存在被植入后门或恶意代码的严重风险。目前官方尚未就该具体事件发布安全公...
    • 802阅读
    • 0评论
  • CLIProxyAPI /v1internal:method 未授权访问漏洞
    • 2026/4/3
    • 业界新闻
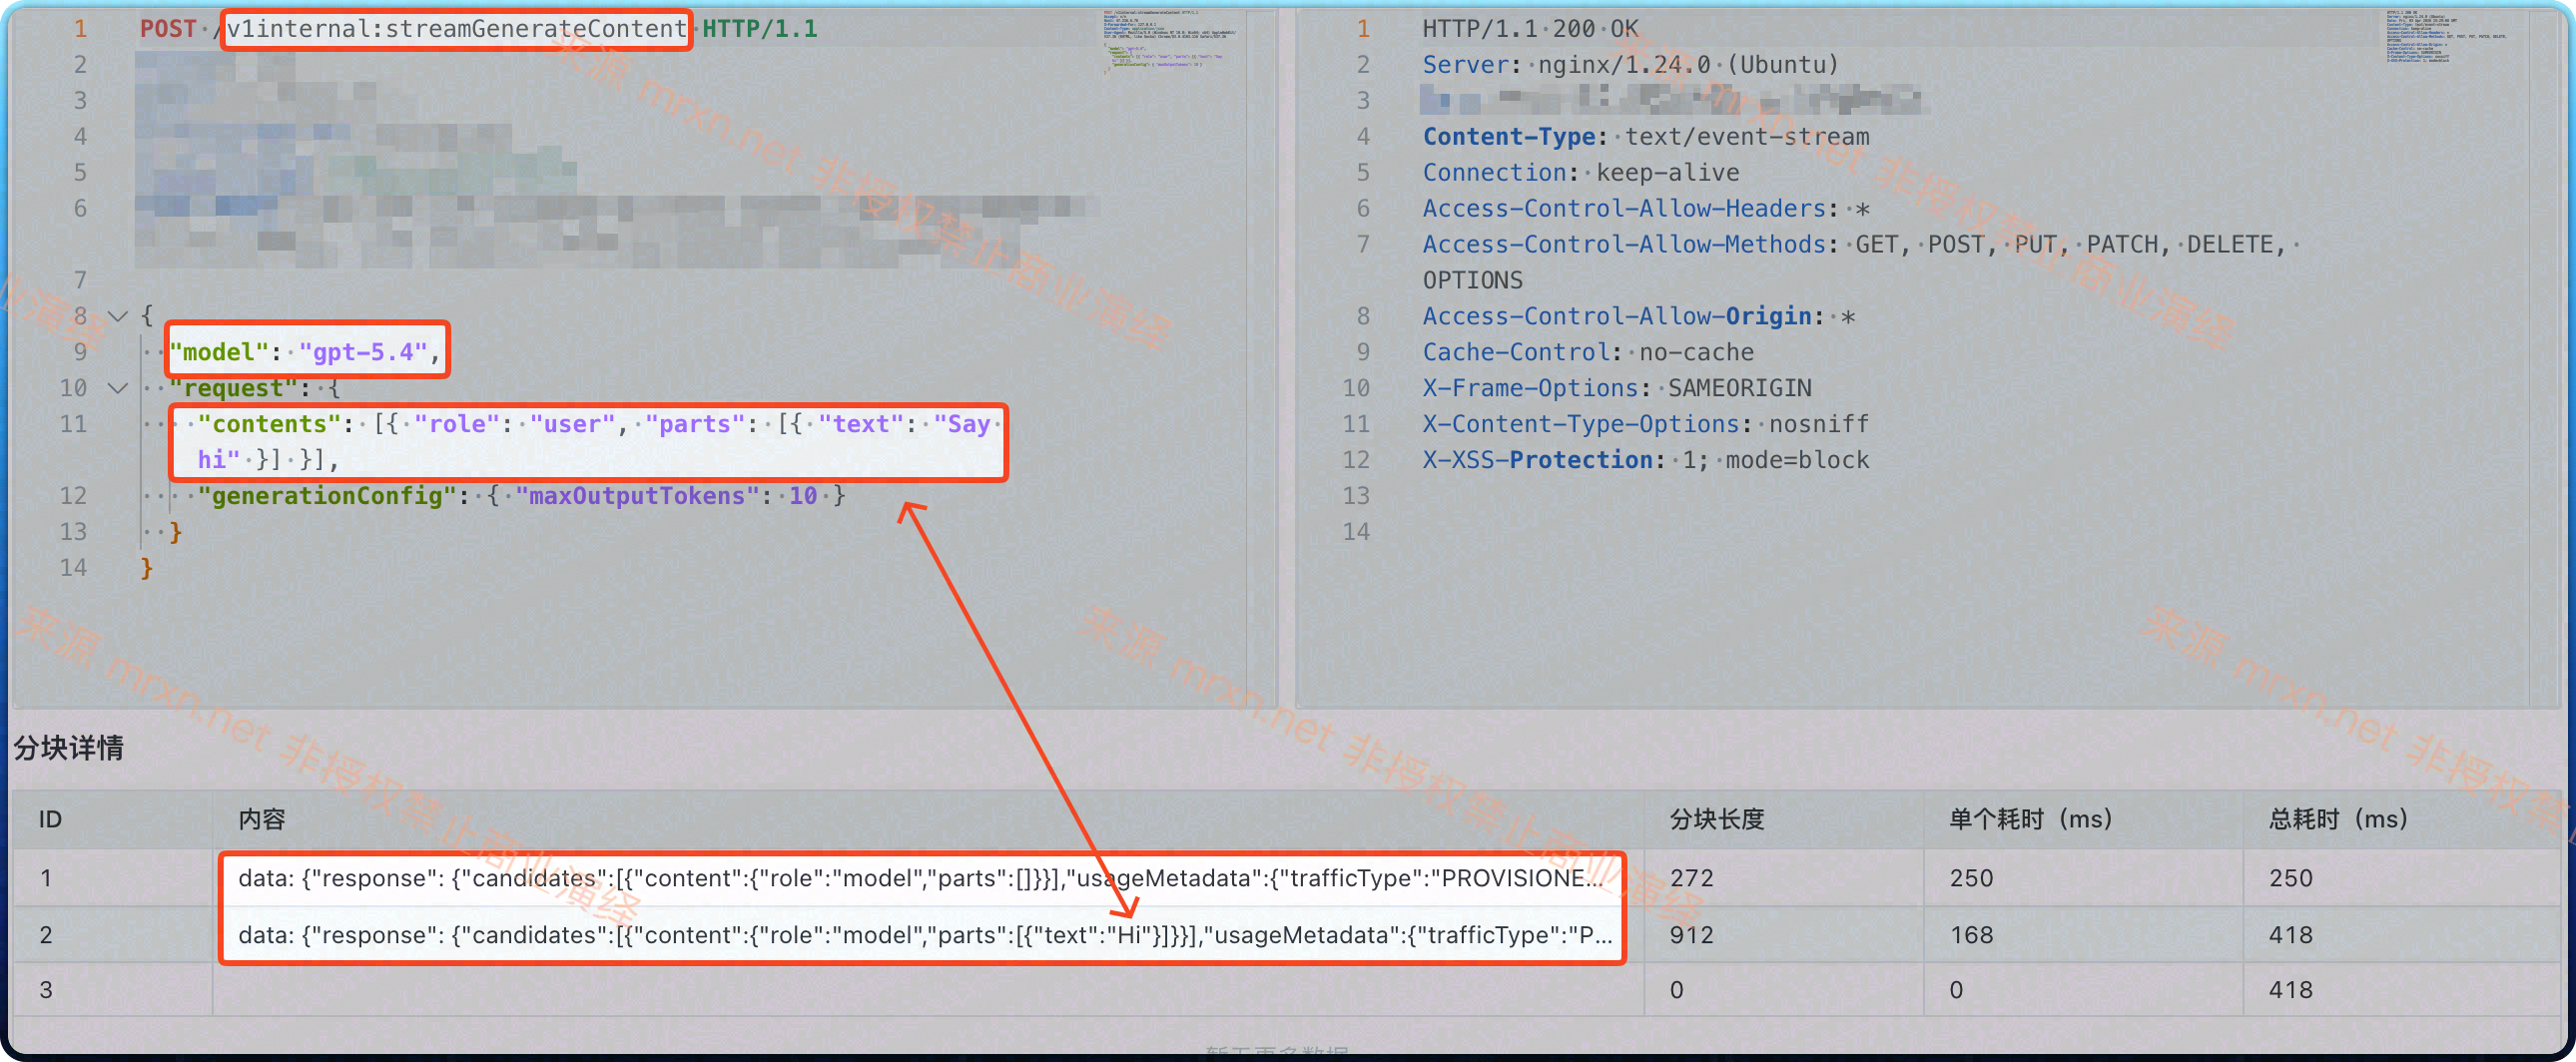
    CLIProxyAPI /v1internal:method 未授权访问漏洞
    一、漏洞简介 CLIProxyAPI 存在一处内部接口未授权访问漏洞。在特定部署场景下,外部攻击者无需提供有效 API Key,即可直接调用 /v1internal:method 相关接口,进而造成模型能力被匿名滥用、资源消耗异常、上游 provider 配额...
    • 1703阅读
    • 0评论
  • 飞牛系统(fnOS)app-center-static 目录遍历导致的任意文件读取漏洞+命令执行漏洞
    • 2026/1/31
    • 业界新闻
    飞牛系统(fnOS)app-center-static 目录遍历导致的任意文件读取漏洞+命令执行漏洞
    漏洞简介 飞牛系统(fnOS)app-center-static 存在目录遍历导致的列目录和文件读取漏洞,未授权的攻击者可利用该漏洞读取服务器系统上任意文件如私钥(/usr/trim/etc/rsa_private_key.pem)、历史记录(/root/.b...
    • 4630阅读
    • 0评论
  • 立即更新至 iOS 26.2,修复已被积极利用的严重漏洞
    • 2025/12/15
    • 业界新闻
    立即更新至 iOS 26.2,修复已被积极利用的严重漏洞
    前言 今天,苹果公司发布了 iOS 26.2 和 iPadOS 26.2 的紧急软件更新。 这不是一次常规的功能升级,而是一次至关重要的安全修复。苹果官方和多国网络安全机构同时发出警告,敦促所有用户“立即更新”,因为本次更新修复了超过20个安全漏洞,其中两个漏...
    • 1186阅读
    • 0评论
  • QQ NT 9.9.25 Windows 存在跨站脚本攻击漏洞(XSS)
    • 2025/11/29
    • 业界新闻
    QQ NT 9.9.25 Windows 存在跨站脚本攻击漏洞(XSS)
    漏洞简介 腾讯QQ是一款基于互联网的通讯软件。除了实现即时通讯,QQ还具备许多强大的功能。腾讯QQ(互联网通讯软件) v9.9.25.42744 全新NT架构Windows版本中存在跨站脚本(XSS)攻击漏洞,该漏洞可能存在于处理用户输入或特定页面渲染的组件中...
    • 3443阅读
    • 0评论
  • Google gemini gemini-3-pro-preview-11-2025 模型可在 cli 使用
    • 2025/11/6
    • 业界新闻
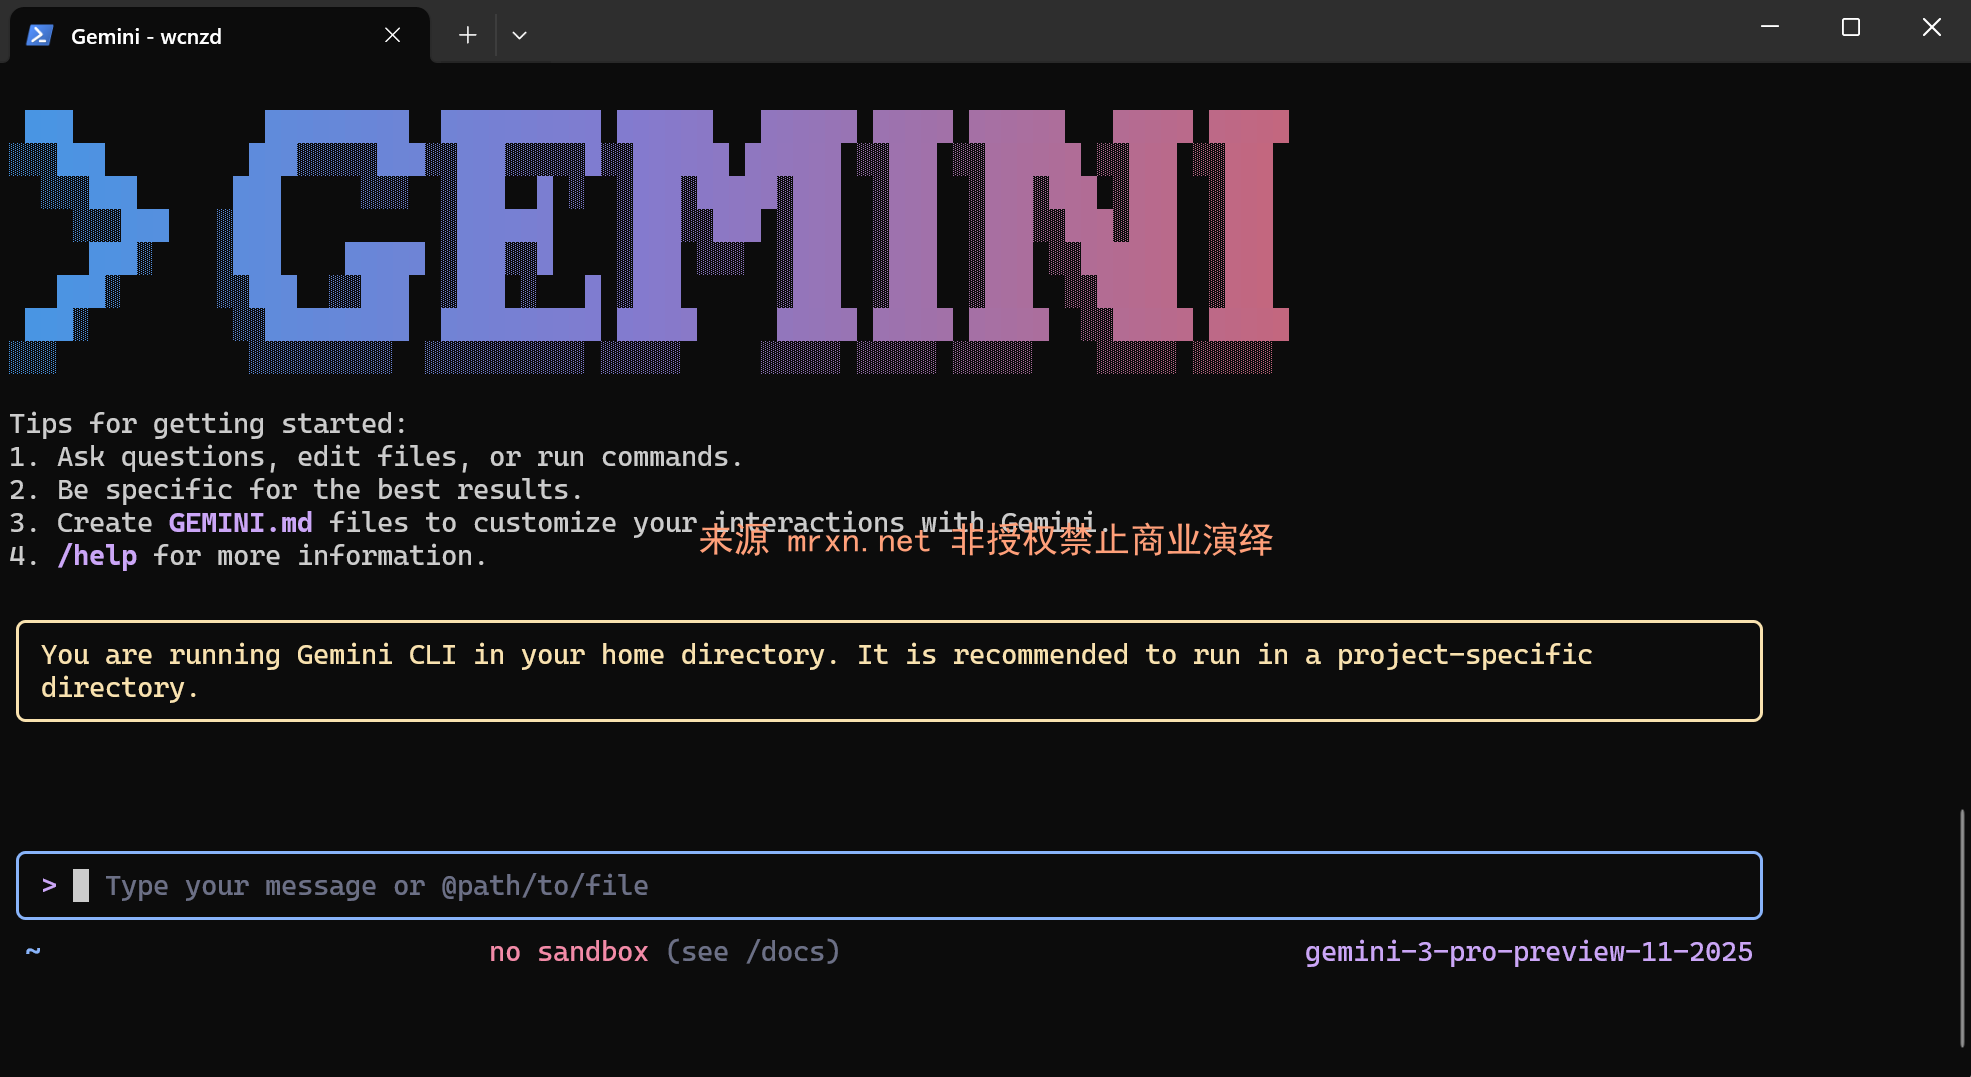
    Google gemini gemini-3-pro-preview-11-2025 模型可在 cli 使用
    gemini --model gemini-3-pro-preview-11-2025 vertex的api好像可以直接调用
    • 1163阅读
    • 0评论
  • 知道创宇(Knownsec)大规模数据泄露
    • 2025/11/5
    • 业界新闻
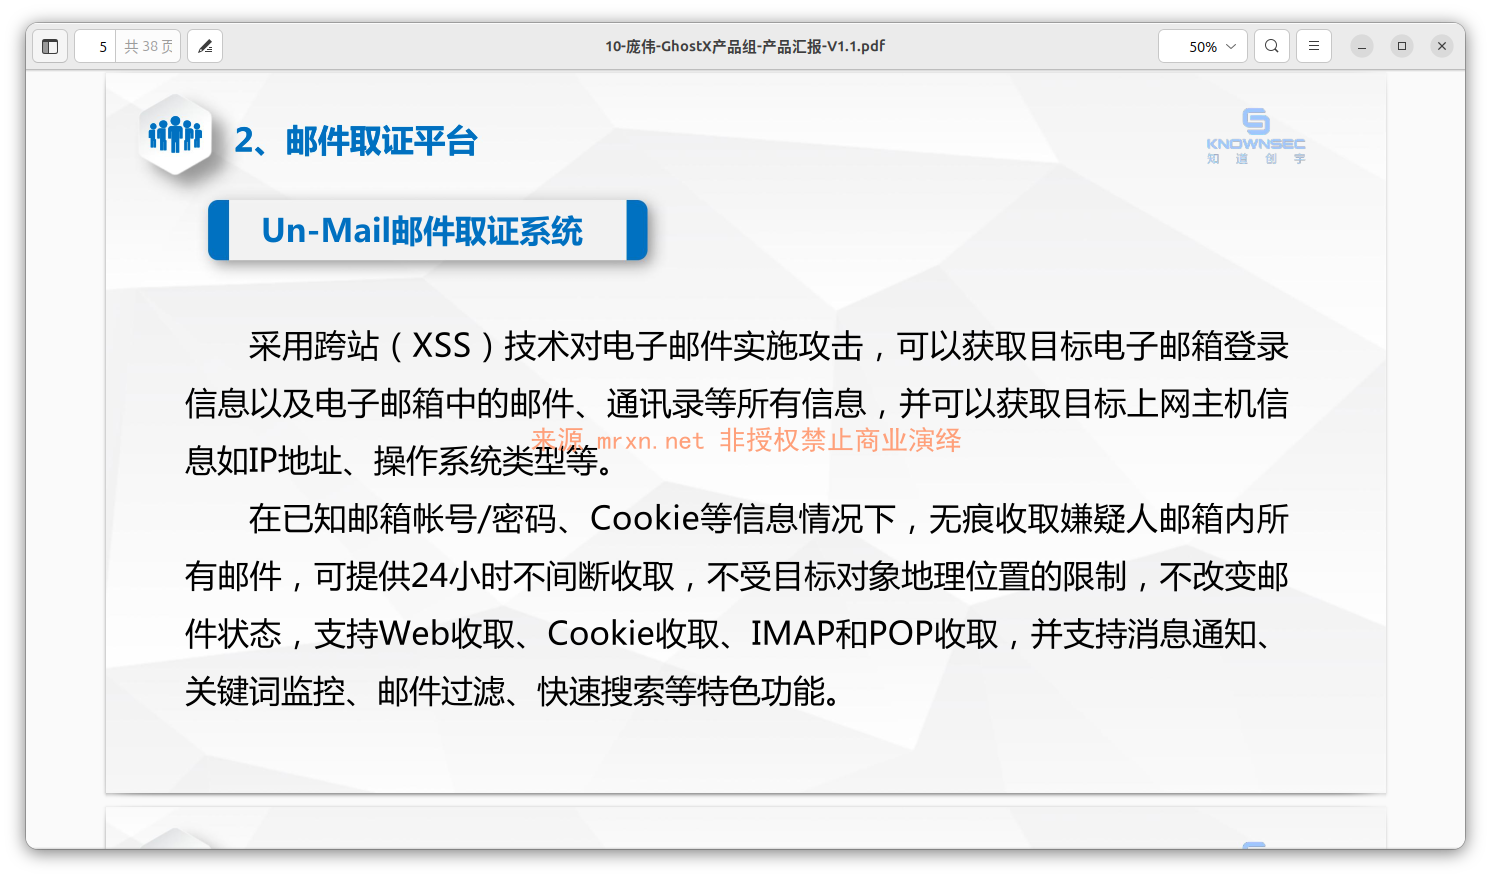
    知道创宇(Knownsec)大规模数据泄露
    简介 2025年11月初,与中国政府关联的大型网络安全公司知道创宇遭遇了一次规模庞大的数据泄露事件。据报道,黑客通过此次泄露活动共获取了超过12000份机密文件,这些文件涉及中国国家级别的网络武器、内部工具系统以及全球目标清单,泄露事件的曝光在国际网络安全社区...
    • 29466阅读
    • 8评论
  • 疑似GFW超500GB代码、数据泄露曝光
    • 2025/9/14
    • 业界新闻
    疑似GFW超500GB代码、数据泄露曝光
    前言 2025 年 9 月 11 日星期四,中国防火长城(GFW)经历了其历史上最大规模的内部文件泄露事件。超过 500 GB 的源代码、工作日志和内部通信记录被泄露,揭示了 GFW 的研发和运作细节。 此次泄露源自 GFW 背后的一支重要技术力量:积至(海南...
    • 5434阅读
    • 0评论
  • 百度网盘(7.59.5.104) Windows客户端存在命令注入漏洞
    • 2025/9/4
    • 业界新闻
    百度网盘(7.59.5.104) Windows客户端存在命令注入漏洞
    漏洞简介 注:本文仅以安全研究为目的,分享对该漏洞的挖掘过程,文中涉及的所有漏洞均已报送给国家单位,请勿用做非法用途。 百度网盘Windows客户端安装后,后台程序将监听本地10000端口,处理HTTP(HTTPS)请求。其中的HTTP请求OpenSafe...
    • 9600阅读
    • 20评论
  • 沉浸式翻译插件泄露用户信息,请尽快下载自查
    • 2025/8/9
    • 业界新闻
    沉浸式翻译插件泄露用户信息,请尽快下载自查
    前言 一上午到处都在传这个沉浸式翻译用户信息数据泄露事件(最先发现x上有人发帖提醒)!准确来说是泄露用户快照隐私数据!里面包含了大量的用户隐私数据如购物截图、账单、信用卡cvv等等。这其实也并不新鲜,OpenAI也干过这事儿!泄露用户分享的对话链接没有鉴权或超...
    • 2164阅读
    • 2评论
  • Lockbit 被黑事件深度剖析与过程还原
    • 2025/5/8
    • 业界新闻
    Lockbit 被黑事件深度剖析与过程还原
    1. 摘要 2025 年 5 月 7 日,臭名昭著的 LockBit 勒索软件组织遭遇了一次重大的网络攻击事件。此次事件的核心特征是其暗网会员面板遭到篡改,并由一个名为“Rey”的威胁行动者泄露了一个庞大的 SQL 数据库。初步分析表明,攻击者可能利用了编号为...
    • 3942阅读
    • 0评论
1 2 3 4 5 6 »
边栏
农历日历
星期三
16
2026年9月
第259天,第38周
今天八月初六
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月初六
丙午 [马]年 丁酉月 癸巳日
宜开市 交易 立券 纳财 挂匾 栽种 祭祀 祈福 开光 拆卸 动土 安床
忌嫁娶 破土 进人口 出行 入宅 移徙 出火 纳畜 词讼 安葬
Google搜索本站内容
最新文章
  • 2026/9/10 08:30
    技术文章
    索贝融媒体 TestController接口readAndinterpret表达式注入未认证RCE与SSRF漏洞
  • 2026/9/10 08:28
    技术文章
    索贝融媒体 /mch/lzy/getArticleList 信息泄露漏洞
  • 2026/9/9 12:30
    技术文章
    索贝融媒体 getOmnfig 接口配置信息泄露漏洞
  • 2026/9/9 08:20
    技术文章
    孚盟云CRM ReceivableList.aspx SQL注入漏洞
  • 2026/9/8 21:00
    技术文章
    U8cloud所有版本CodeSyncServlet接口存在任意文件下载漏洞
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    4 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    4 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    4 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    4 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    8 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • tcp 2
            • fofa 1
            • 工具 8
            • github 9
            • C2 2
            • 用友 68
            • nessus 4
            • asp.net 290
            • https 12
            • 绕过 5
            • http 6
            • data-leak 13
            • 社工库 2
            • 权限绕过 17
            • 代码审计 719
            • 免杀 1
            • 性能优化 9
            • JavaScript 11
            • 泛微 28
            • 未授权 17
            • Java 300
            • 目录遍历 2
            • ezOFFICE 9
            • 加密 6
            • 文件上传 74
            • 运维 23
            • rce 196
            • badusb 3
            • burpsuite 19
            • 泄露 23
            • SSRF 7
            • 文件读取 53
            • 蓝凌 2
            • 0day 332
            • nginx 18
            • MySQL 14
            • 数据库 7
            • getshell 8
            • Acunetix 7
            • 提权 4
            • vps 18
            • CobaltStrike 3
            • sqlmap 14
            • 大模型 10
            • XXE 63
            • 电影 5
            • 供应链投毒 4
            • mrxn 8
            • ssl 12
            • nuclei 1
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章