×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 业界新闻
  3. 列表
  • 警惕!Telegram桌面版曝出.m3u文件漏洞,或致IP地址与NTLMv2哈希泄露
    • 2025/3/30
    • 业界新闻
    警惕!Telegram桌面版曝出.m3u文件漏洞,或致IP地址与NTLMv2哈希泄露
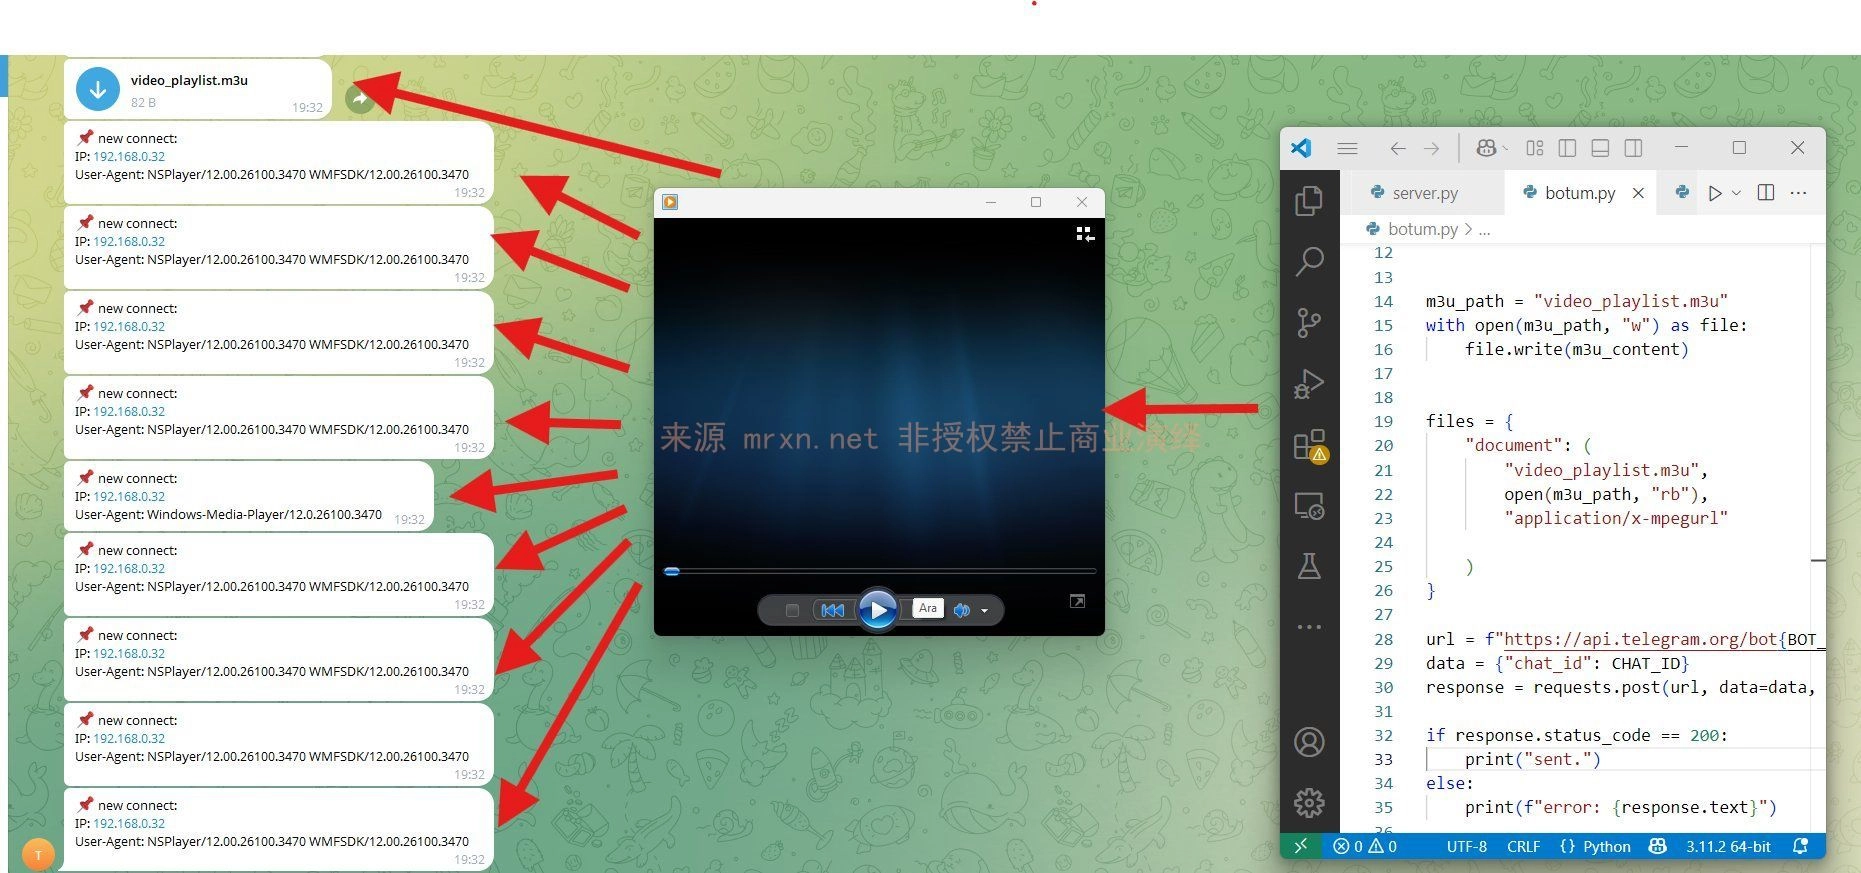
    近日,有Twitter用户@0x6rss发现Telegram桌面版(Windows系统)存在安全隐患:当用户打开扩展名为.m3u的文件时,可能会导致IP地址泄露,泄露的你的个人隐私。尽管Telegram对.m3u8文件提供了明确的安全警告(“打开此文件可能会暴...
    • 2261阅读
    • 0评论
  • 关于LNMP供应链投毒事件风险提示
    • 2023/9/20
    • 业界新闻
    关于LNMP供应链投毒事件风险提示
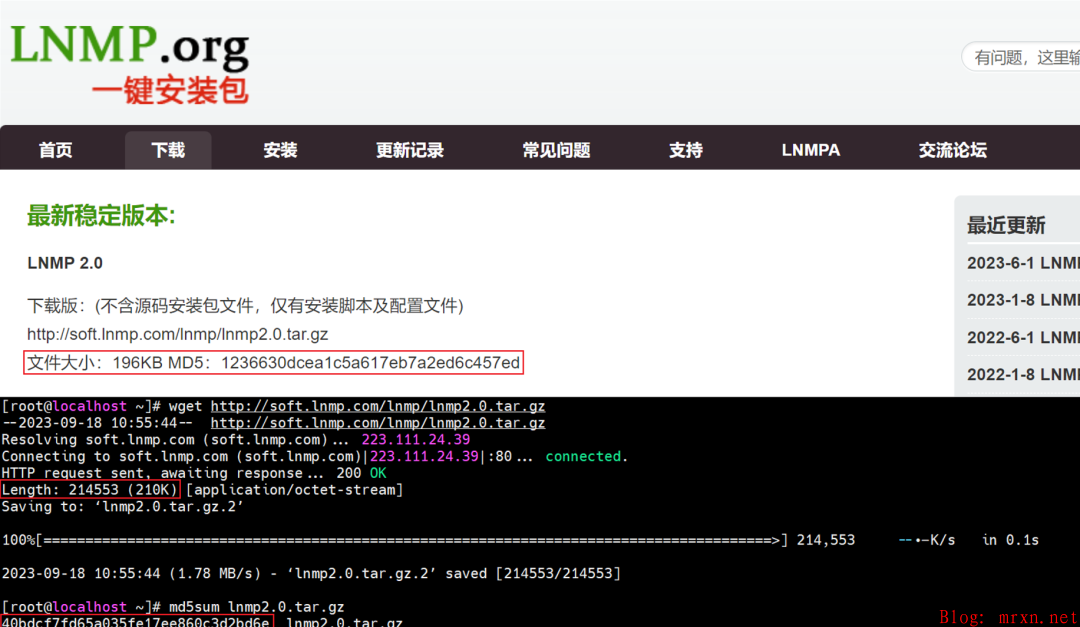
    引言 近日,安恒信息CERT监测到一起LNMP遭受供应链投毒攻击事件。我们发现,在lnmp.org官方网站下载的安装包中被植入了恶意程序。至今,大部分威胁情报平台尚未标记相关的恶意IoC情报。建议近期在lnmp.org官网下载并部署LNMP的RedHat系统...
    • 8619阅读
    • 2评论
  • 武汉晓睿智科技有限责任公司泄露超过100位信息安全人员的身份证、电话、住址和照片等详细资料
    • 2022/12/7
    • 业界新闻
    武汉晓睿智科技有限责任公司泄露超过100位信息安全人员的身份证、电话、住址和照片等详细资料
    前言 根据各个频道监测和论坛求证,发现某黑客论坛有人出售超过100位信息安全人员的身份证、电话、住址和照片等详细资料。根据帖子的描述和回帖中泄露了此次数据泄露的公司为武汉晓睿智科技有限责任公司。 部分证据
    • 14443阅读
    • 0评论
  • 疑似微博4.7亿微博用户信息泄露
    • 2022/7/7
    • 业界新闻
    疑似微博4.7亿微博用户信息泄露
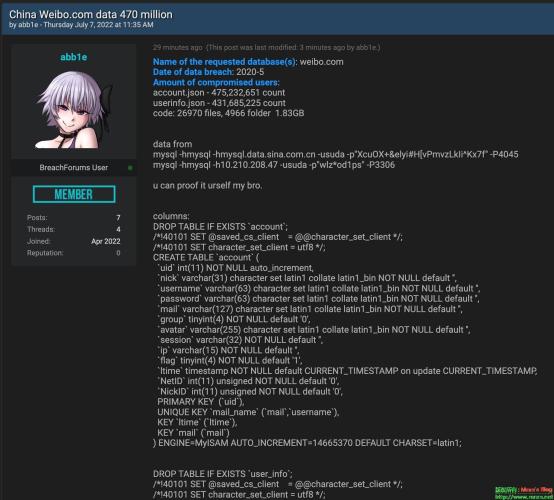
    泄露详情 稍早时候,笔者收到某国外论坛新贴监测邮件通知,发现一篇名为:China Weibo.com data 470 million 的帖子,其中详细描述了数据泄露的具体数量,同时包括数据库名,表名和字段,总大小约1.83GB,在笔者发文这段时间,帖子已经被...
    • 9640阅读
    • 0评论
  • 数据泄露预警-疑似国内某安全公司数据泄露
    • 2022/7/6
    • 业界新闻
    数据泄露预警-疑似国内某安全公司数据泄露
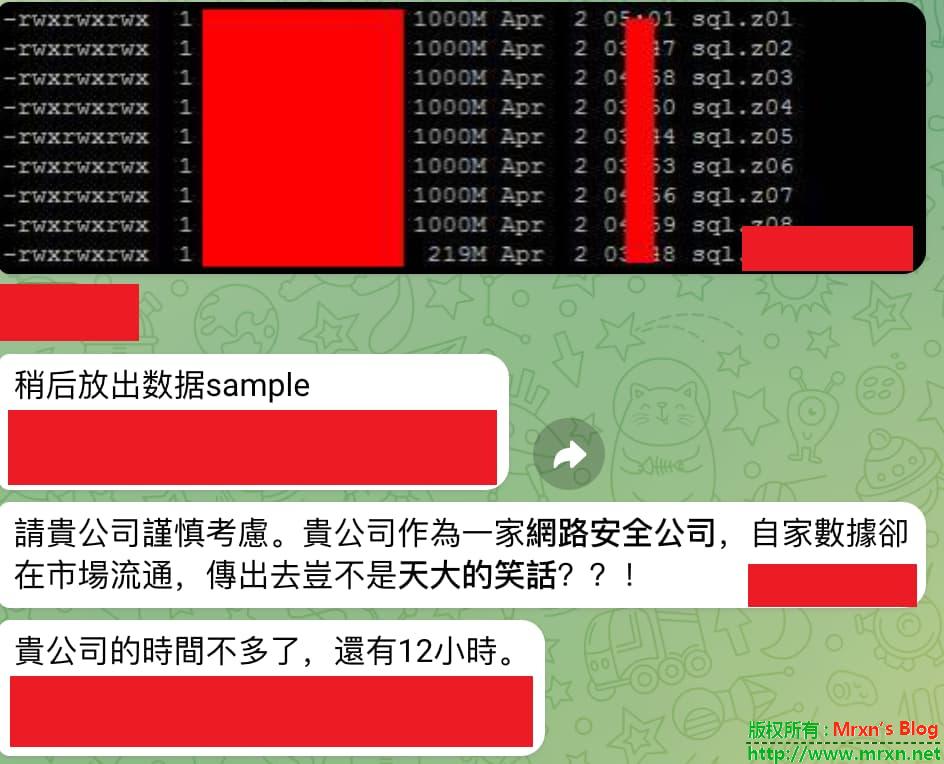
    泄露详情 晚些时候笔者在国外某社交通讯软件中发现有人爆料要泄露国内某安全公司数据,根据聊天内容疑似和公司没有谈拢,下面是部分内容:
    • 9140阅读
    • 0评论
  • 疑似23.88TB的上海政府国家警察数据库泄露
    • 2022/7/2
    • 业界新闻
    疑似23.88TB的上海政府国家警察数据库泄露
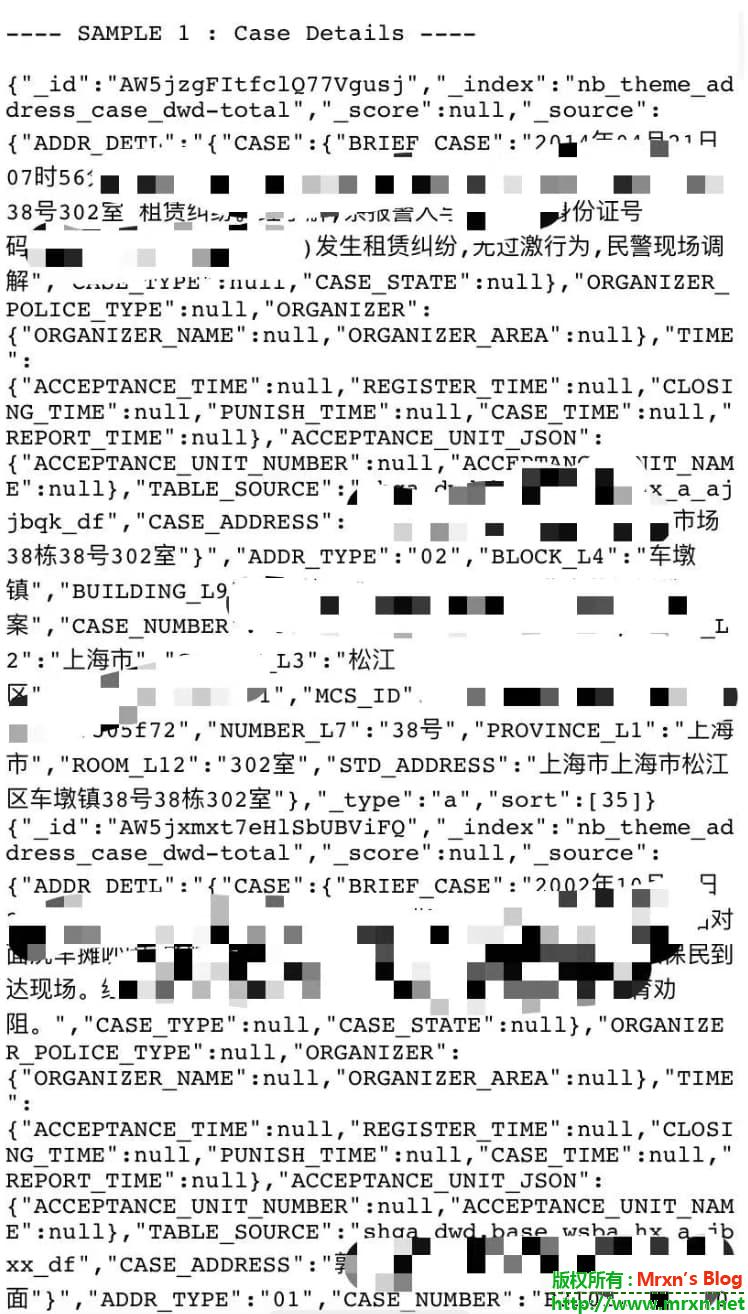
    泄露详情 2022年7月2日,—TG频道发布了涉我国上海国家警察数据库的泄露帖子,帖子中对泄露数据的范围、规模做了较为详细的描述,概述如下: 1.泄露所涉对象为上海政府 国家警察数据库. 2.泄露服务器为此机构云上对象存储服务器(从字段判断为ES架构). 3....
    • 111841阅读
    • 36评论
  • 警惕 QQ 图片中马导致的隐私泄露和网络诈骗
    • 2022/6/27
    • 业界新闻
    警惕 QQ 图片中马导致的隐私泄露和网络诈骗
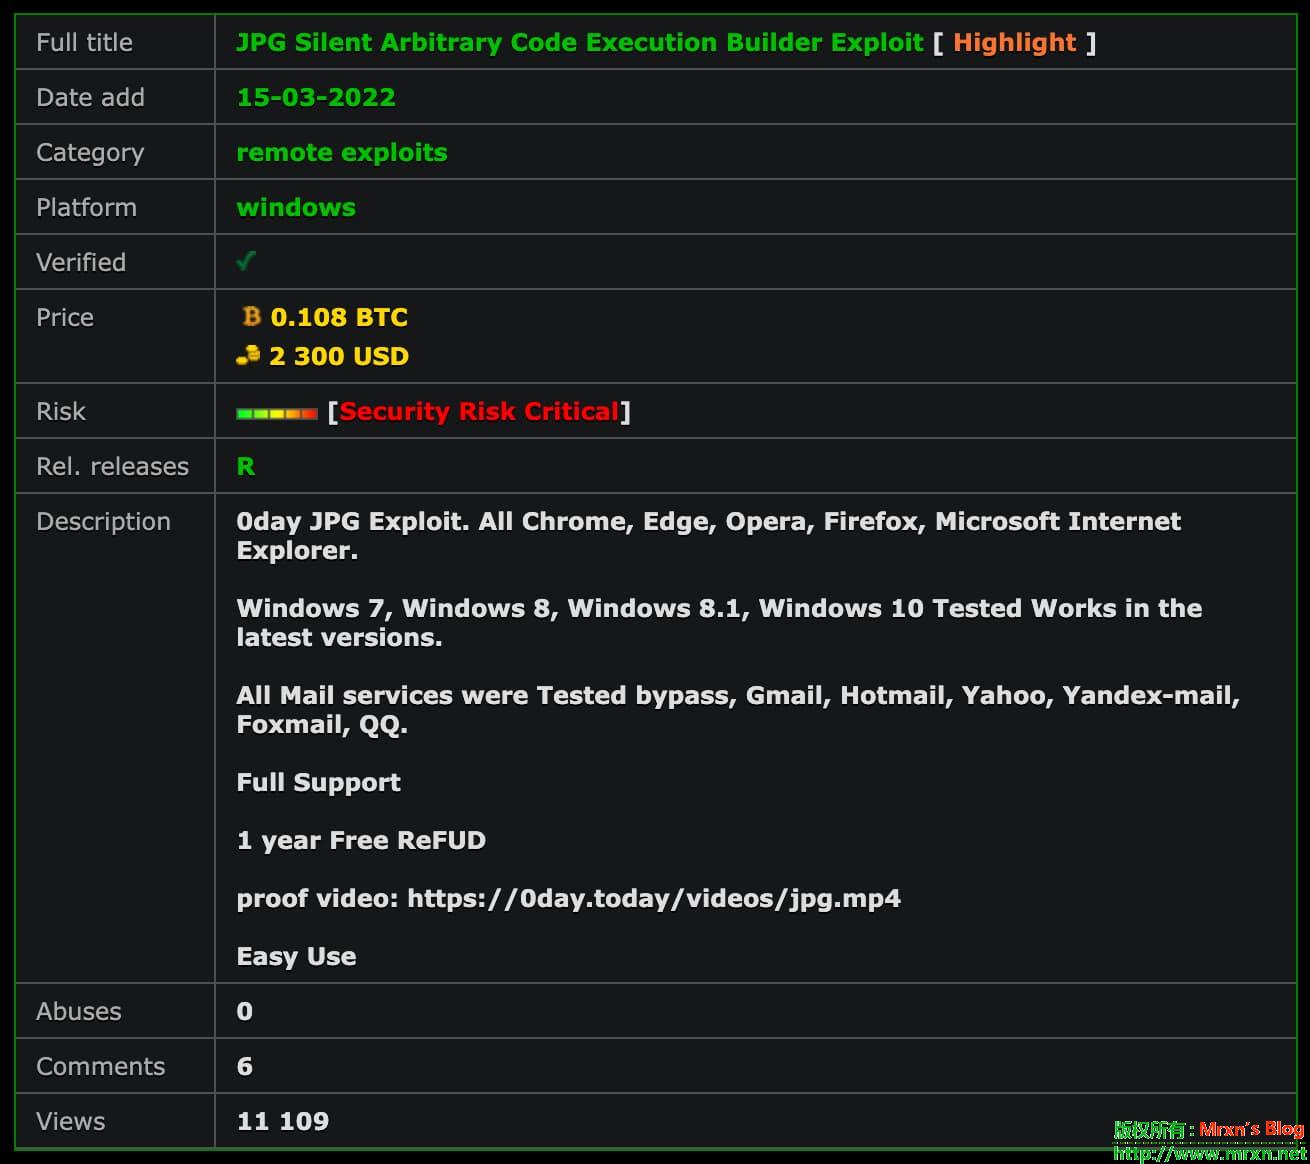
    背景 今天白天和昨晚上很多人还在因为自己的 QQ 莫名其妙发送黄色图片或者网址到各个好友各个群而苦恼的时候,今天在 0day.today 站点上发现了关于 JPG图片包含 PE 文件可以在打开图片的时候直接执行此 PE 文件,我简称为 JPG RCE,此站点我...
    • 9834阅读
    • 0评论
  • 疑似超星学习通超一亿条数据泄露
    • 2022/6/20
    • 业界新闻
    疑似超星学习通超一亿条数据泄露
    简述 日前,据安全行业内部人员消息称,其发现知名大学生学习平台-“超星学习通“的数据库正在被黑客以非法渠道兜售。 1.某社交...
    • 11334阅读
    • 1评论
  • 疑似 Twitch.tv 发生数据泄露 128GB 文件的种子在暗网泄露
    • 2021/10/6
    • 业界新闻
    疑似 Twitch.tv 发生数据泄露 128GB 文件的种子在暗网泄露
    重点:数据泄露. 疑似  Twitch.tv  的数据,根据种子名称看只是流露出的第一部分。各位自行下载斟酌。 下载方法在 之前的这篇文章说过了,不重复。 目录内容以及大小如下: └── twitch-leaks-p...
    • 10264阅读
    • 0评论
  • Anonymous曝光域名注册提供商Epik 180GB数据-附下载链接
    • 2021/9/17
    • 业界新闻
    Anonymous曝光域名注册提供商Epik 180GB数据-附下载链接
    点进来的人也是想下载,不明白的就看 Anonymous 原文: ***************************************************************************************** ___...
    • 10392阅读
    • 0评论
  • HW情报之-多家安全厂商设备0day
    • 2020/9/11
    • 业界新闻
    HW情报之-多家安全厂商设备0day
    接情报消息,深信服EDR(新)、奇治堡垒机、联软准入、天融信Top-app LB负载均衡及绿盟UTS等设备存在0day漏洞,请各企事业单位根据资产情况,梳理本单位存在以上设备的情况,加强监控,以避免遭受攻击 恶意红队IP:...
    • 6233阅读
    • 0评论
  • 【0day】phpStudy(小皮面板)最新版v8.1.0.7 nginx 解析漏洞
    • 2020/9/2
    • 业界新闻
    【0day】phpStudy(小皮面板)最新版v8.1.0.7 nginx 解析漏洞
    一、phpStudy(小皮面板)简介:phpStudy国内12年老牌公益软件,集安全,高效,功能与一体,已获得全球用户认可安装,运维也高效。支持一键LAMP,LNMP,集群,监控,网站,FTP,数据库,JAVA等100多项服务器管理功能。二、漏洞简介...
    • 6441阅读
    • 0评论
  • 【0day】宝塔面板phpmyadmin未授权访问(实际上是个逻辑错误)漏洞
    • 2020/8/23
    • 业界新闻
    【0day】宝塔面板phpmyadmin未授权访问(实际上是个逻辑错误)漏洞
    宝塔刚刚发布紧急更新: 【紧急更新】宝塔Linux面板 - 8月23日更新 - 7.4.3正式版  更新日志: 1、紧急修正一处安全风险 此次更新为紧急安全更新,请7.4.2的用户务必更新到最新版。 具体就是在宝塔7.4....
    • 4424阅读
    • 0评论
  • Telegram(macOS v4.9.155353) 代码执行漏洞 PoC
    • 2019/12/9
    • 业界新闻
    Telegram(macOS v4.9.155353) 代码执行漏洞 PoC
    Telegram 是啥不多说:看到了的赶紧更新吧。 详情看GitHub:https://github.com/Metnew/telegram-links-nsworkspace-open 给你发送一个超链接,包含恶意嵌套代码标签,导致命令执行。 POC 如下:...
    • 5473阅读
    • 4评论
  • 最新iCloudBypass一键移除iphone 5s — iphone x 的ID锁
    • 2019/11/19
    • 业界新闻
    最新iCloudBypass一键移除iphone 5s — iphone x 的ID锁
    注:此方法适用于破解忘记ID密码的设备,支持iphone 5s — iphone x的全版本系统设备。 目前只能在Mac os系统环境下执行 (黑苹果可以而安装虚拟机则无法使用) 适用设备: iphone 5s — iphone x ...
    • 37610阅读
    • 0评论
  • CVE-2019-12409/Apache Solr由于错误配置JMX RMI导致远程代码执行漏洞
    • 2019/11/19
    • 业界新闻
    CVE-2019-12409/Apache Solr由于错误配置JMX RMI导致远程代码执行漏洞
    0x1 背景 Solr是apache的顶级开源项目,它是使用java开发 ,基于lucene的全文检索服务器。 Solr仅新版本 8.1.1, 8.2.0受到该漏洞影响,Solr用户不应该把自身的 Solr 集群暴露于公网之中。 在Linux 下的环境下的Ap...
    • 5960阅读
    • 0评论
  • 泛微e-cology OA数据库配置信息泄漏漏洞
    • 2019/10/26
    • 业界新闻
    泛微e-cology OA数据库配置信息泄漏漏洞
    0x1漏洞描述 攻击者可通过该漏洞页面直接获取到数据库配置信息,攻击者可通过访问存在漏洞的页面并解密从而获取数据库配置信息,如攻击者可直接访问数据库,则可直接获取用户数据,由于泛微e-cology默认数据库大多为MSSQL数据库,结合XPCMDSHELL将可...
    • 6516阅读
    • 0评论
  • CVE-2019-11043-PHP远程代码执行漏
    • 2019/10/23
    • 业界新闻
    CVE-2019-11043-PHP远程代码执行漏
    0x00背景介绍  来自Wallarm的安全研究员Andrew Danau在9月14号至16号举办的Real World CTF中,向服务器发送%0a(换行符)时,服务器返回异常信息,疑似存在漏洞 0x01漏洞描述  当Nginx使用...
    • 9751阅读
    • 0评论
« 1 2 3 4 5 6 »
边栏
农历日历
星期五
2
2026年10月
第275天,第40周
今天八月廿二
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 八月廿二
丙午 [马]年 丁酉月 己酉日
宜祭祀 出行
忌嫁娶 入宅 修造 动土 会亲友 破土
Google搜索本站内容
最新文章
  • 2026/9/24 22:04
    技术文章
    PowerJob最新版v5.1.2 friend-process接口未授权远程代码执行漏洞(CVE-2026-75429)
  • 2026/9/23 08:00
    技术文章
    CRMEB系统最新版v6.0.0 JWT默认密钥认证绕过RCE漏洞
  • 2026/9/22 08:00
    技术文章
    CRMEB系统最新版v6.0.0 RoutineCI_preview方法命令注入漏洞
  • 2026/9/21 08:00
    技术文章
    CRMEB系统最新版v6.0.0save_basics接口任意文件读取漏洞
  • 2026/9/20 08:00
    技术文章
    CRMEB系统最新版v6.0.0theme_import接口zip解压RCE漏洞
动态
  • Mrxn
    Mrxn
    1 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    20 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    20 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    20 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    20 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    24 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • tcp 2
            • burpsuite 19
            • mrxn 8
            • sqlmap 14
            • 工具 8
            • nuclei 1
            • fofa 1
            • 免杀 1
            • nginx 18
            • 权限绕过 17
            • 绕过 5
            • 未授权 18
            • JavaScript 13
            • C2 2
            • 文件读取 54
            • 提权 4
            • asp.net 290
            • 蓝凌 2
            • nessus 4
            • Java 304
            • ezOFFICE 9
            • XXE 63
            • 0day 342
            • data-leak 13
            • github 9
            • http 6
            • 用友 68
            • Acunetix 7
            • 电影 5
            • https 12
            • 目录遍历 2
            • 文件上传 74
            • getshell 8
            • 运维 23
            • 大模型 10
            • ssl 12
            • 代码审计 731
            • 社工库 2
            • rce 203
            • CobaltStrike 3
            • MySQL 14
            • badusb 3
            • 加密 6
            • 泄露 23
            • SSRF 7
            • 数据库 7
            • vps 18
            • 供应链投毒 4
            • 泛微 28
            • 性能优化 9
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章