×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 技术文章
  3. 列表
  • Charles 的 SSL Proxying not enabled for this host: enable in Proxy Settings, SSL locations 解决
    • 2022/3/6
    • 技术文章
    Charles 的 SSL Proxying not enabled for this host: enable in Proxy Settings, SSL locations 解决
    Charles(Charles Proxy 查尔斯代理) 简介: Charles Web调试代理是用Java编写的跨平台HTTP调试代理服务器应用程序。它使用户能够查看从本地计算机访问的HTTP,HTTPS,HTTP / 2以及从本地计算机访问或通过本地计算机...
    • 7793阅读
    • 0评论
  • 使用 github action 快速打包 maven项目的 jar 文件
    • 2022/1/22
    • 技术文章
    使用 github action 快速打包 maven项目的 jar 文件
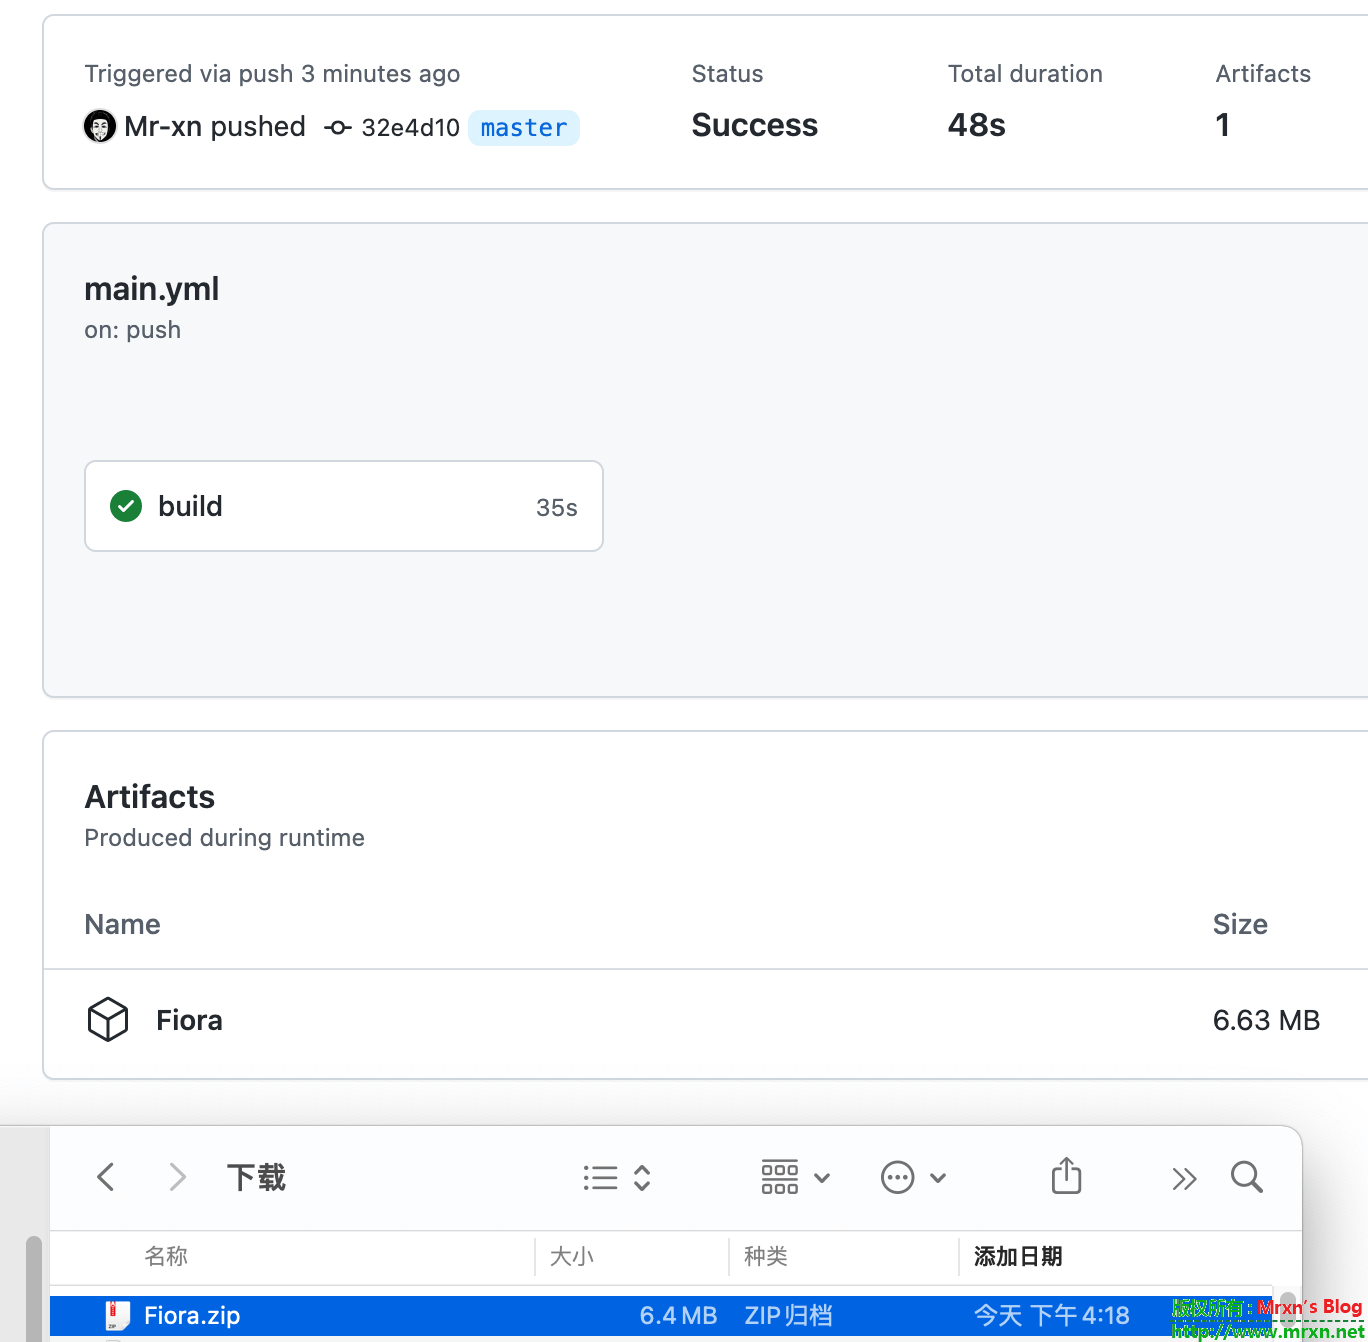
    前言 在 github 上看到好的 burp 插件或者其他 jar 工具,想克隆过来自己打包最新的代码,如果全都是在本地自己来操作,效率不是很高,所以就自己研究了下 github 官方的 action 文档,自己写了个 action 用来快速打包 maven ...
    • 6316阅读
    • 0评论
  • 给 burp 瘦身小 tips
    • 2021/12/17
    • 技术文章
    给 burp 瘦身小 tips
    现在的新版的 burp默认下载的 jar 格式的版本里面包含了四个平台的 chromium 包: $ unzip -l burp-old.jarArchive:burp-old.jarLengthDateTimeName---------------...
    • 7252阅读
    • 1评论
  • 谷安学院CISP-PTS渗透测试专家认证-预报名测试题目解答
    • 2021/11/15
    • 技术文章
    谷安学院CISP-PTS渗透测试专家认证-预报名测试题目解答
    第一题: 直接 POST :http://103.66.216.51:9997/index.php?a=1 POST数据:b=2 即可拿到 key1:T0kS7r3c 第二题: 简单的代码审计,经典的 LFI ,做了简单...
    • 9538阅读
    • 2评论
  • 移出 chrome 浏览器头中的 Sec-Ch-Ua-XXX
    • 2021/10/31
    • 技术文章
    移出 chrome 浏览器头中的 Sec-Ch-Ua-XXX
    前言: 不知从什么时候开始,chrome 浏览器的请求头(隐身模式一样)默认会添加上Sec-Ch-Ua、Sec-Ch-Ua-Mobile、Sec-Ch-Ua-Platform 等几个默认的头信息,大致样例信息如下: Sec-Ch-Ua: "...
    • 7518阅读
    • 2评论
  • 在宝塔面板中使用 Supervisor 定时重启某个子进程
    • 2021/10/26
    • 技术文章
    在宝塔面板中使用 Supervisor 定时重启某个子进程
    前言: 在使用宝塔中的 Supervisor 来监控某些指定进程的时候,会有这种场景:我们需要定时重启监控的某个脚本或者子进程,重启又能不影响其他的子进程。 Supervisor简介: Supervisor是用Python开发的一套...
    • 8569阅读
    • 0评论
  • Mac 下解决默认安装后 wireshark 抓包提示 you don't have permission 的权限问题
    • 2021/10/14
    • 技术文章
    Mac 下解决默认安装后 wireshark 抓包提示 you don't have permission 的权限问题
    Mac 下安装好 wireshark 抓包软件后,打开会提示:you don't hava permission to capture on local interfaces. you can fix this by instaling ChmodB...
    • 7688阅读
    • 0评论
  • DedeCms V5.8.1 RCE 漏洞
    • 2021/10/1
    • 技术文章
    DedeCms V5.8.1 RCE 漏洞
    昨天在一个老外的博客看到了他的一篇文章,讲的就是DedeCms 的预览版本 V5.8.1 存在 RCE 漏洞(远程代码执行漏洞);我刚刚复现了下,确实是存在的。 POC: GET /plus/flink.php?dopost=save&am...
    • 7871阅读
    • 0评论
  • update-golang:一个帮助你快速安装或者更新到最新版 golang 的 Linux 脚本
    • 2021/9/29
    • Linux
    update-golang:一个帮助你快速安装或者更新到最新版 golang 的 Linux 脚本
    前言: 自己的服务器,或者是朋友的服务器,每次想编译 golang 的程序的时候,总是按照既定的步骤去官网下载-解压-安装-添加到环境变量里面,重复的劳动还是恼火。遂想自己写个安装脚本,但是在浏览 github 的时候,发现已经有人写好了的...
    • 6317阅读
    • 0评论
  • 彻底关闭 Firefox(火狐浏览器)的警告提示-警告:面临潜在的安全风险
    • 2021/9/21
    • 技术文章
    彻底关闭 Firefox(火狐浏览器)的警告提示-警告:面临潜在的安全风险
    前言: 有的时候我们访问某些网站,特别是对于证书过期或者是证书和域名不符合的时候,会提示:警告:面临潜在的安全风险! Firefox 检测到潜在的安全威胁,因此没有继续访问 www.xxxx.com。若您访问此网站,攻击者可能会尝试窃取您的...
    • 16090阅读
    • 3评论
  • 禅道≤12.4.2后台getshell漏洞复现分析
    • 2020/10/25
    • 技术文章
    禅道≤12.4.2后台getshell漏洞复现分析
    简单的介绍下禅道: 禅道 项目管理软件 是国产的开源项目管理软件,专注研发项目管理,内置需求管理、任务管理、bug管理、缺陷管理、用例管理、计划发布等功能,实现了软件的完整生命周期管理。 首先搭建环境,安装禅道12.4.2,开源版...
    • 14000阅读
    • 0评论
  • 蓝队技巧:查找被隐藏的Windows服务项
    • 2020/10/23
    • 渗透测试
    蓝队技巧:查找被隐藏的Windows服务项
    在上篇,我们说过红队技巧:隐藏windows服务,今天抽空来更新下,如何查找这类隐藏的Windows服务项。 首先看下效果,使用powershell远程下载执行直接获得隐藏的Windows服务名称: 通过远程下载执行无文件落地查看隐藏Windows...
    • 10210阅读
    • 0评论
  • Nessus v8.9.1 系列的最新(20220407)插件更新方法说明
    • 2020/10/17
    • 技术文章
    Nessus v8.9.1 系列的最新(20220407)插件更新方法说明
    之前写个一篇关于Nessus 8.9.1版本在windows上的激活无IP限制的方法文章:Nessus v8.9.1 系列Windows10上安装激活无IP限制版本 其中介绍了详细的安装过程,这里不做重复介绍,需要看的去自行查看,评论里面包含了大部分...
    • 26861阅读
    • 75评论
  • 红队技巧:隐藏windows服务
    • 2020/10/16
    • 渗透测试
    红队技巧:隐藏windows服务
    在后渗透测试中,我们拿到了目标机器的权限后,要想办法维持权限,保持持久,嗯,很重要,不管生活还是工作都需要持久! 利用windows服务来植入我们的后门也是一种常见的利用方式,但是往往一般植入的服务很容易被管理员在任务管理器看到。如果可以...
    • 9958阅读
    • 0评论
  • 零组镜像打包下载 零组文章下载(截止到2020年3月的版本和2020年09月19日版本)
    • 2020/10/14
    • 渗透测试
    零组镜像打包下载 零组文章下载(截止到2020年3月的版本和2020年09月19日版本)
    web安全 74cms ActiveMQ Adminer Adobe ColdFusion Apache Apache Dubbo Apache F...
    • 10563阅读
    • 4评论
  • fastadmin(V1.0.0.20200506_beta)前台getshell(文件上传解析)漏洞分析
    • 2020/9/21
    • 渗透测试
    fastadmin(V1.0.0.20200506_beta)前台getshell(文件上传解析)漏洞分析
    0x1.简介 FastAdmin是一款基于ThinkPHP和Bootstrap的极速后台开发框架。 补天平台介绍:近日,补天漏洞响应平台监测到互联网上出现Fastadmin文件上传漏洞,exp被公开。该漏洞源于网络系统或产品...
    • 9000阅读
    • 0评论
  • 深信服VPN 修改任意账户绑定手机号
    • 2020/9/18
    • 渗透测试
    深信服VPN 修改任意账户绑定手机号
    https://路径/por/changetelnum.csp?apiversion=1newtel=TARGET_PHONE&sessReq=clusterd&username=TARGET_USERNAME&grpid=0...
    • 7424阅读
    • 0评论
  • ThinkAdmin v5和v6 未授权列目录/任意文件读取(CVE-2020-25540)
    • 2020/9/16
    • 技术文章
    ThinkAdmin v5和v6 未授权列目录/任意文件读取(CVE-2020-25540)
    首先声明:内容来自ThinkAdmin的GitHub的官方项目的issue 由 @Hzllaga 师傅提供. 0x1.漏洞简介 ThinkAdmin是一套基于ThinkPHP框架的通用后台管理系统。ThinkAdmin v6...
    • 7909阅读
    • 0评论
« 1 ... 42 43 44 45 46 47 48 ... 58 »
边栏
农历日历
星期六
10
2026年10月
第283天,第41周
今天九月初一
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月初一
丙午 [马]年 戊戌月 丁巳日
宜嫁娶 求嗣 纳采 进人口 纳财 结网 纳畜 牧养 会亲友
忌上梁 作灶 伐木 出行 安葬 安门 理发
Google搜索本站内容
最新文章
  • 2026/10/10 15:14
    技术文章
    用友U8+ U8AuditWebSite MAService 未授权SSRF连接串注入命令执行漏洞
  • 2026/10/10 09:14
    技术文章
    用友U8+ u8webapi 未授权任意SQL执行及SA口令泄露漏洞
  • 2026/10/10 08:04
    技术文章
    用友U8+ U8BM FBWeb 未授权数据库连接串注入漏洞
  • 2026/10/9 15:01
    技术文章
    用友U8+ U8remote GNRemote 未授权导出调用账户接管与SQLite注入漏洞
  • 2026/10/9 13:38
    技术文章
    用友U8+ U8AuditWebSite EmailService SQL注入及BinaryFormatter反序列化RCE漏洞
动态
  • Mrxn
    Mrxn
    10 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    8 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    9 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    29 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    29 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    29 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 目录遍历 2
            • getshell 8
            • 社工库 2
            • 权限绕过 17
            • badusb 3
            • 工具 8
            • 文件上传 74
            • 代码审计 751
            • 供应链投毒 4
            • ssl 12
            • 性能优化 9
            • data-leak 13
            • tcp 2
            • nessus 4
            • fofa 1
            • http 6
            • rce 213
            • vps 18
            • 大模型 11
            • 加密 6
            • 泛微 28
            • 数据库 7
            • 绕过 5
            • JavaScript 13
            • asp.net 310
            • Acunetix 7
            • 泄露 29
            • XXE 63
            • ezOFFICE 9
            • https 12
            • 电影 5
            • MySQL 14
            • 蓝凌 2
            • github 9
            • 提权 4
            • burpsuite 19
            • nginx 18
            • 0day 358
            • 文件读取 54
            • SSRF 9
            • sqlmap 14
            • 未授权 36
            • nuclei 1
            • CobaltStrike 3
            • 运维 23
            • 用友 88
            • mrxn 8
            • 免杀 1
            • Java 304
            • C2 2
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章