×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 代码人生
  3. 列表
  • PHP 中与或运算符优先级导致的安全问题
    • 2024/3/28
    • PHP
    PHP 中与或运算符优先级导致的安全问题
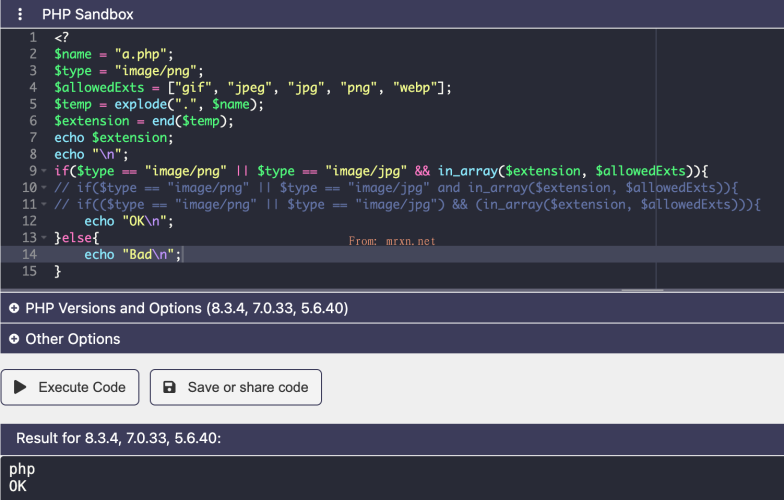
    前言 在 PHP 中,&& 和 || 是逻辑运算符,分别用于逻辑与(AND)和逻辑或(OR)操作。而 and 和 or 也是逻辑运算符,执行相同的基本逻辑操作,但不同之处在于它们的优先级。 简单来说,&& 和 || 的优先级较高...
    • 5395阅读
    • 4评论
  • 泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    • 2021/11/27
    • PHP
    泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    影响版本:泛微 e-office v9.0  burp 发包: POST /general/index/UploadFile.php?m=uploadPicture&uploadType=eoffice_logo&userI...
    • 7975阅读
    • 0评论
  • emlog 6.0特别版的BUG些
    • 2020/10/21
    • emlog
    emlog 6.0特别版的BUG些
    声明:本文仅供爱好者折腾参阅,且由于我这是我很久之前的手记,如有遗漏,表意不明的请多包涵。 一点关于安装出现错误编号2002的可能办法:   第一个就是发文章标签打不上之数据库标签表 emlog_tag 从emlog5.3.1升级过来或...
    • 8874阅读
    • 5评论
  • 【译】Mysql 中的 "utf8" 编码是个假的 utf-8,请使用 True utf-8 编码:"utf8mb4"
    • 2019/5/13
    • 代码人生
    【译】Mysql 中的 "utf8" 编码是个假的 utf-8,请使用 True utf-8 编码:"utf8mb4"
    注:以下文章为译文,也是我最近遇到的MySQL问题,故摘抄在此做备用,如有侵权,请联系我,我会立即处理。 最近我遇到了一个 bug,我试着通过 Rails 在以“utf8”编码的 MariaDB 中保存一个 UTF-8 字符串,然后出现了一个离奇的错...
    • 2694阅读
    • 1评论
  • emlog5.3.1升级到emlog6.0啦
    • 2018/10/5
    • emlog
    emlog5.3.1升级到emlog6.0啦
    今天登录后台发现有emlog6.0了,就去论坛看了下,结果那多这个懒虫并没有写emlog5.3.1升级到emlog6.0的脚本。不过在邻居星知苑哪里看到了,他也发布到了论坛里,这么勤劳,表扬一下,嘿嘿嘿-_- ,对比下emlog5.3.1和emlog6.0....
    • 4679阅读
    • 10评论
  • emlog在nginx下设置伪静态的方法
    • 2017/9/17
    • emlog
    emlog在nginx下设置伪静态的方法
    今天把停了半年的博客又重新放出来了.换了个机器,故环境变了,不是apache了,之前的.htaccess配置在nginx下就没用了.所以就重新找到了方法,记录一下在nginx下设置emlog的伪静态规则: 引入自定义emlog伪静态nginx规则文件。假如没有...
    • 3317阅读
    • 6评论
  • shell编程报错:“syntax error near unexpected token `”
    • 2017/5/6
    • 代码人生
    shell编程报错:“syntax error near unexpected token `”
    因为测试exp...在Kali测试正常....不小心在windows下用sublime编辑了一下...再去linux运行就出错了.. 运行报错syntax error near unexpected token `.. ...
    • 2526阅读
    • 3评论
  • Discuz 加密解密函数 authcode
    • 2017/4/14
    • PHP
    Discuz 加密解密函数 authcode
    <?php /** * $string 明文或密文 * $operation 加密ENCODE或解密DECODE * $key 密钥 * $expiry 密钥有效期 */ function authcode($string, $operati...
    • 3781阅读
    • 0评论
  • HP的$_SERVER['HTTP_HOST']获取服务器地址功能详解
    • 2017/4/12
    • PHP
    HP的$_SERVER['HTTP_HOST']获取服务器地址功能详解
    uchome的index文件中的二级域名功能判断,使用了php的$_SERVER,开始对这个不是很了解,所以百度了一下,发现一篇帖子有点意思,转发过来做个记录。 在php中,我们一般通过$_SERVER来活得URL中网站的域名或者ip地址...
    • 2833阅读
    • 0评论
  • 代码审校工程师系列之-PHP漏洞发掘及代码防御
    • 2017/4/7
    • PHP
    代码审校工程师系列之-PHP漏洞发掘及代码防御
    教程来自一位想我求助解压密码的读者,我大致看了一下是2011年左右的,具体的是谁出的教程不知道,不过,作为学习PHP代码审计的还是不错。特地在此分享一下,课程目录如下: 解压密码合集.txt Seay-Svn源代码泄露漏洞利用工具.rar 新浪w...
    • 2803阅读
    • 0评论
  • 详细解读jQuery CSS 操作 - scrollTop,scrollLeft,offsetLeft方法
    • 2016/12/2
    • 代码人生
    详细解读jQuery CSS 操作 - scrollTop,scrollLeft,offsetLeft方法
    关于scrollTop,offsetTop,scrollLeft,offsetLeft用法介绍: 页可见区域宽: document.body.clientWidth; 网页可见区域高: document.body.cli...
    • 5237阅读
    • 0评论
  • 详细分析如何实现图片懒加载(lazyload),提高用户体验
    • 2016/12/2
    • 代码人生
    详细分析如何实现图片懒加载(lazyload),提高用户体验
    懒加载的意义(为什么要使用懒加载) 原理 ...
    • 3700阅读
    • 0评论
  • 算法学习之处-运用基本的逻辑与数学知识进行简单的循环遍历
    • 2016/4/22
    • 代码人生
    算法学习之处-运用基本的逻辑与数学知识进行简单的循环遍历
    假设有这么一道数学题: 求第2333个能被2或者被3整除的正整数是…? 举例:(被2或者被3整除的正整数依次是:2,3,4,6,8,9,10,12,14,15,16,18…) ...
    • 9935阅读
    • 5评论
  • 作为一个前端,可以如何机智地弄坏一台电脑?
    • 2016/4/19
    • 代码人生
    作为一个前端,可以如何机智地弄坏一台电脑?
    有人说,前端的界限就在浏览器那儿。 无论你触发了多少bug,最多导致浏览器崩溃,对系统影响不到哪去。 这就像二次元各种炫酷的毁灭世界,都不会导致三次元的世界末日。 然而,作为一个前端,我发现是有方式打开次元大门的… 这个实验脑洞较大,动机无聊,但...
    • 14698阅读
    • 13评论
  • HTML5新特性Bug:这12行代码分分钟让你浏览器崩溃iPhone重启
    • 2016/4/17
    • 代码人生
    HTML5新特性Bug:这12行代码分分钟让你浏览器崩溃iPhone重启
    使用这十二行JavaScript代码能让firefox、chrome、safari等众多浏览器崩溃,甚至让iPhone重启?! 起因 今天刷推特的时候发现Cyber Security@cyber__sec的推文...
    • 9751阅读
    • 4评论
  • 结合自己的实际经历说说WEB安全之XSS是如何发生的又如何预防
    • 2016/4/10
    • 代码人生
    结合自己的实际经历说说WEB安全之XSS是如何发生的又如何预防
    定义(来自百度百科): 跨站脚本攻击(Cross Site Scripting),为不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS。恶意攻击者往Web页...
    • 8477阅读
    • 4评论
  • 简单的js代码让你的鼠标拥有动态文字跟随
    • 2016/4/7
    • 代码人生
    简单的js代码让你的鼠标拥有动态文字跟随
    效果呢,如上图所示,具体效果可以看我博客就知道了,我把代码贴出来,需要的,喜欢折腾的慢慢去折腾哈,你也考虑把文本弄成随机变换的。 // ENTER TEXT BELOW. CAN *NOT* INCLUDE NORMAL HTML ...
    • 7143阅读
    • 0评论
  • 清空Github上某个文件的历史
    • 2016/4/5
    • 代码人生
    清空Github上某个文件的历史
    今天在Github更新代码的时候,不小心把Gmail私钥文件更新上去了。即便我立刻删除了这个文件,可是在版本历史里面仍然可以看到这个文件的内容。这可把我吓坏了。 Google一圈以后,终于找到了解决办法。把某个文件的历史版本全部清空。 ...
    • 6449阅读
    • 0评论
1 2 3 4 5 6 7 8 »
边栏
农历日历
星期三
16
2026年9月
第259天,第38周
今天八月初六
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月初六
丙午 [马]年 丁酉月 癸巳日
宜开市 交易 立券 纳财 挂匾 栽种 祭祀 祈福 开光 拆卸 动土 安床
忌嫁娶 破土 进人口 出行 入宅 移徙 出火 纳畜 词讼 安葬
Google搜索本站内容
最新文章
  • 2026/9/10 08:30
    技术文章
    索贝融媒体 TestController接口readAndinterpret表达式注入未认证RCE与SSRF漏洞
  • 2026/9/10 08:28
    技术文章
    索贝融媒体 /mch/lzy/getArticleList 信息泄露漏洞
  • 2026/9/9 12:30
    技术文章
    索贝融媒体 getOmnfig 接口配置信息泄露漏洞
  • 2026/9/9 08:20
    技术文章
    孚盟云CRM ReceivableList.aspx SQL注入漏洞
  • 2026/9/8 21:00
    技术文章
    U8cloud所有版本CodeSyncServlet接口存在任意文件下载漏洞
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    4 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    4 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    4 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    4 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    8 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 性能优化 9
            • Java 300
            • 供应链投毒 4
            • Acunetix 7
            • nuclei 1
            • 提权 4
            • data-leak 13
            • 用友 68
            • 社工库 2
            • http 6
            • JavaScript 11
            • 未授权 17
            • SSRF 7
            • badusb 3
            • 绕过 5
            • nginx 18
            • 权限绕过 17
            • https 12
            • 加密 6
            • ezOFFICE 9
            • CobaltStrike 3
            • 数据库 7
            • sqlmap 14
            • C2 2
            • 0day 332
            • rce 196
            • 工具 8
            • asp.net 290
            • vps 18
            • burpsuite 19
            • 电影 5
            • 文件上传 74
            • 免杀 1
            • getshell 8
            • XXE 63
            • fofa 1
            • MySQL 14
            • 运维 23
            • 蓝凌 2
            • 大模型 10
            • tcp 2
            • 文件读取 53
            • 目录遍历 2
            • ssl 12
            • 代码审计 719
            • github 9
            • 泄露 23
            • mrxn 8
            • 泛微 28
            • nessus 4
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章