×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. Mrxn
  3. 列表
  • python使用requests库进行raw请求
    • 2023/4/16
    • 技术文章
    python使用requests库进行raw请求
    前言 在写漏洞利用 EXP 的某些场景下,比如路径穿越,URL 中带有 ../ 或 ./ 这类特殊的 URL path, requests 库的会将 url path 解析后再请求,比如一个url如下 /path/to/../../../../../../.....
    • 7558阅读
    • 0评论
  • 使用Linux命令查找占用磁盘空间最大的20个文件
    • 2023/4/15
    • Linux
    使用Linux命令查找占用磁盘空间最大的20个文件
    在 Linux 系统中,经常需要查找占用磁盘空间最大的文件,以便及时清理磁盘空间。本文介绍如何使用 Linux 命令查找占用磁盘空间最大的文件。 命令如下: find / -type f -not -path "*/\.*" -not -path "/pro...
    • 6884阅读
    • 2评论
  • 掌握这些设备搜索和信息收集工具,成为渗透测试和Bug Bounty的高手!
    • 2023/4/5
    • 安全工具
    掌握这些设备搜索和信息收集工具,成为渗透测试和Bug Bounty的高手!
    当今互联网已经发展成为一个包罗万象的庞大网络,其中包括各种设备和服务,例如路由器、摄像头、Web服务器、电子邮件服务等。针对这些设备和服务的搜索和信息收集成为了当前互联网安全研究和攻防对抗的重要一环。以下是一些设备搜索和信息收集工具的介绍。 Shodan Sh...
    • 10948阅读
    • 0评论
  • mac 无法卸载java xpc连接错误
    • 2023/3/25
    • 技术文章
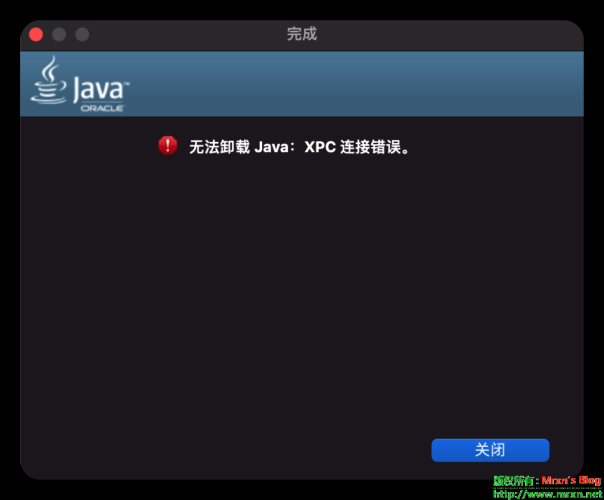
    mac 无法卸载java xpc连接错误
    前言 出现这个错误一半是在mac的系统设置界面里的Java选项中,打开其Java控制面板后,进行更新的时候,当下载更新后,会提示你是否删除缓存之类,然后你确认是,就会报这个错误。
    • 11814阅读
    • 0评论
  • 武汉晓睿智科技有限责任公司泄露超过100位信息安全人员的身份证、电话、住址和照片等详细资料
    • 2022/12/7
    • 业界新闻
    武汉晓睿智科技有限责任公司泄露超过100位信息安全人员的身份证、电话、住址和照片等详细资料
    前言 根据各个频道监测和论坛求证,发现某黑客论坛有人出售超过100位信息安全人员的身份证、电话、住址和照片等详细资料。根据帖子的描述和回帖中泄露了此次数据泄露的公司为武汉晓睿智科技有限责任公司。 部分证据
    • 14462阅读
    • 0评论
  • 删除history中指定某条记录
    • 2022/11/30
    • Linux
    删除history中指定某条记录
    前言 目前主流 unix 操作系统中默认的 shell 为 bash,其次就是大家自己安装的 zsh。如果需要删除或清理所有的 history 命令对于常用这类系统的朋友来说并不陌生,那就是 history -cw 即可清除所有的历史操作命令。 这个命令对于二...
    • 17785阅读
    • 0评论
  • 决胜荒野第三季下载
    • 2022/11/24
    • 影音分享
    决胜荒野第三季下载
    简介 《决胜荒野第三季》是一部由埃德·斯塔福德担当主角的十三集野外生存竞技节目。在节目中,不仅展示了生存专家们在险境中使用的各类求生技能,也体现了他们不畏困难、敬畏自然、勇于应对挑战的探险家精神。本季节目为该系列的第三季,竞赛场景主要集中在中国、亚马逊、肯尼...
    • 7266阅读
    • 0评论
  • CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    • 2022/11/19
    • 技术文章
    CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    影响组件 Apache Airflow < 2.4.0 漏洞描述 Apache Airflow 是一个可编程,调度和监控的工作流平台,基于有向无环图(DAG),Airflow 可以定义一组有依赖的任务,按照依赖依次执行。 CVE-2022-40127 中...
    • 8693阅读
    • 0评论
  • wireshark错误Error loading table 'DNS Servers': addr_resolve_dns_servers:2: expecting field tcp_port解决
    • 2022/11/15
    • 技术文章
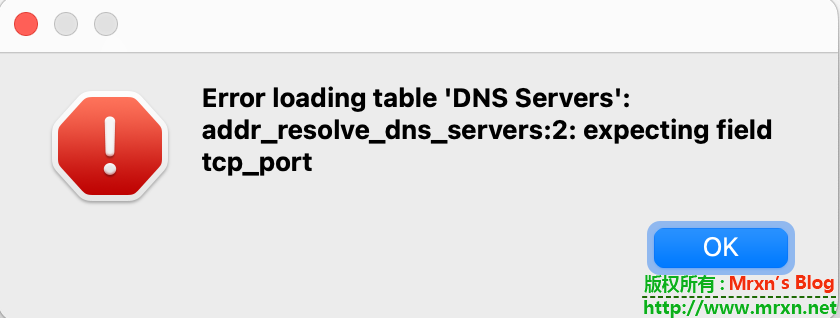
    wireshark错误Error loading table 'DNS Servers': addr_resolve_dns_servers:2: expecting field tcp_port解决
    前言 在更新到 wireshark 4.0.1版本的时候打开出现错误: Error loading table 'DNS Servers': addr_resolve_dns_servers:2: expecting field tcp_port 应该在4.0...
    • 6471阅读
    • 0评论
  • sed的-i 模式提示bad flag in substitute command 或者 invalid command code
    • 2022/7/8
    • 技术文章
    sed的-i 模式提示bad flag in substitute command 或者 invalid command code
    错误提示 在使用 sed 的 -i 选项直接修改文件的时候出现 invalid command code 或者 bad flag in substitute command 时,该如何解决呢?比如下命令: sed -i 's/\/fonts/../fonts...
    • 12059阅读
    • 0评论
  • 疑似微博4.7亿微博用户信息泄露
    • 2022/7/7
    • 业界新闻
    疑似微博4.7亿微博用户信息泄露
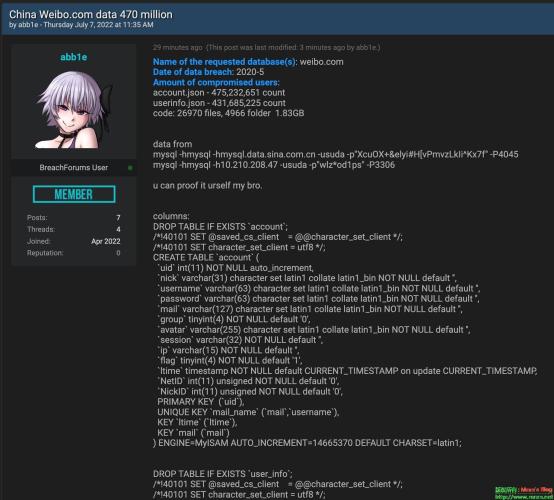
    泄露详情 稍早时候,笔者收到某国外论坛新贴监测邮件通知,发现一篇名为:China Weibo.com data 470 million 的帖子,其中详细描述了数据泄露的具体数量,同时包括数据库名,表名和字段,总大小约1.83GB,在笔者发文这段时间,帖子已经被...
    • 9650阅读
    • 0评论
  • 数据泄露预警-疑似国内某安全公司数据泄露
    • 2022/7/6
    • 业界新闻
    数据泄露预警-疑似国内某安全公司数据泄露
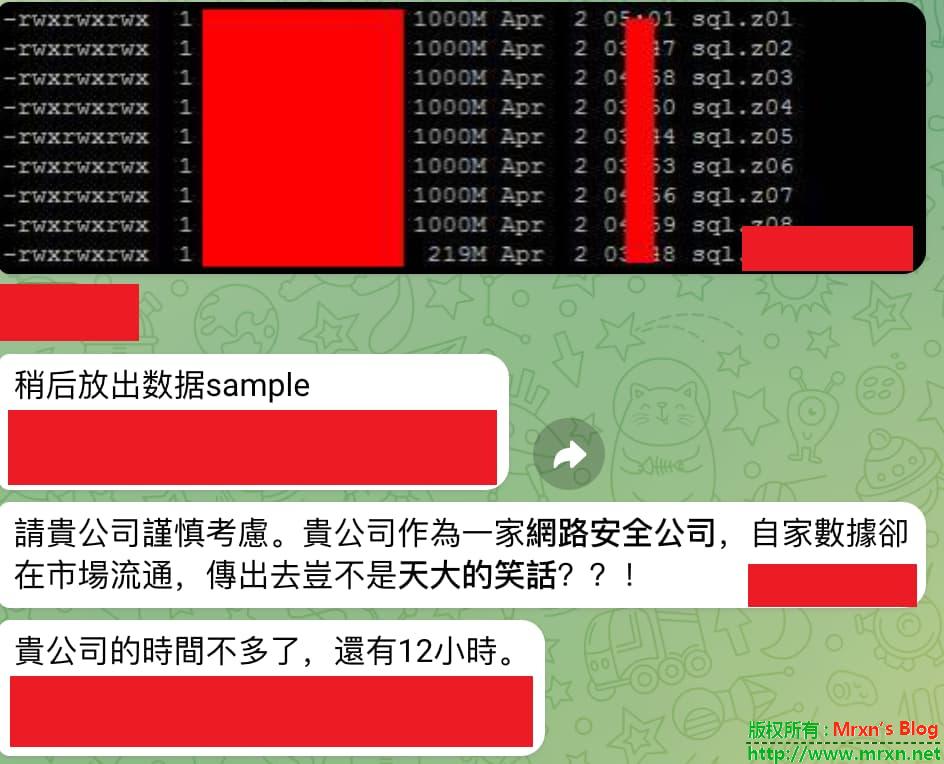
    泄露详情 晚些时候笔者在国外某社交通讯软件中发现有人爆料要泄露国内某安全公司数据,根据聊天内容疑似和公司没有谈拢,下面是部分内容:
    • 9146阅读
    • 0评论
  • 疑似23.88TB的上海政府国家警察数据库泄露
    • 2022/7/2
    • 业界新闻
    疑似23.88TB的上海政府国家警察数据库泄露
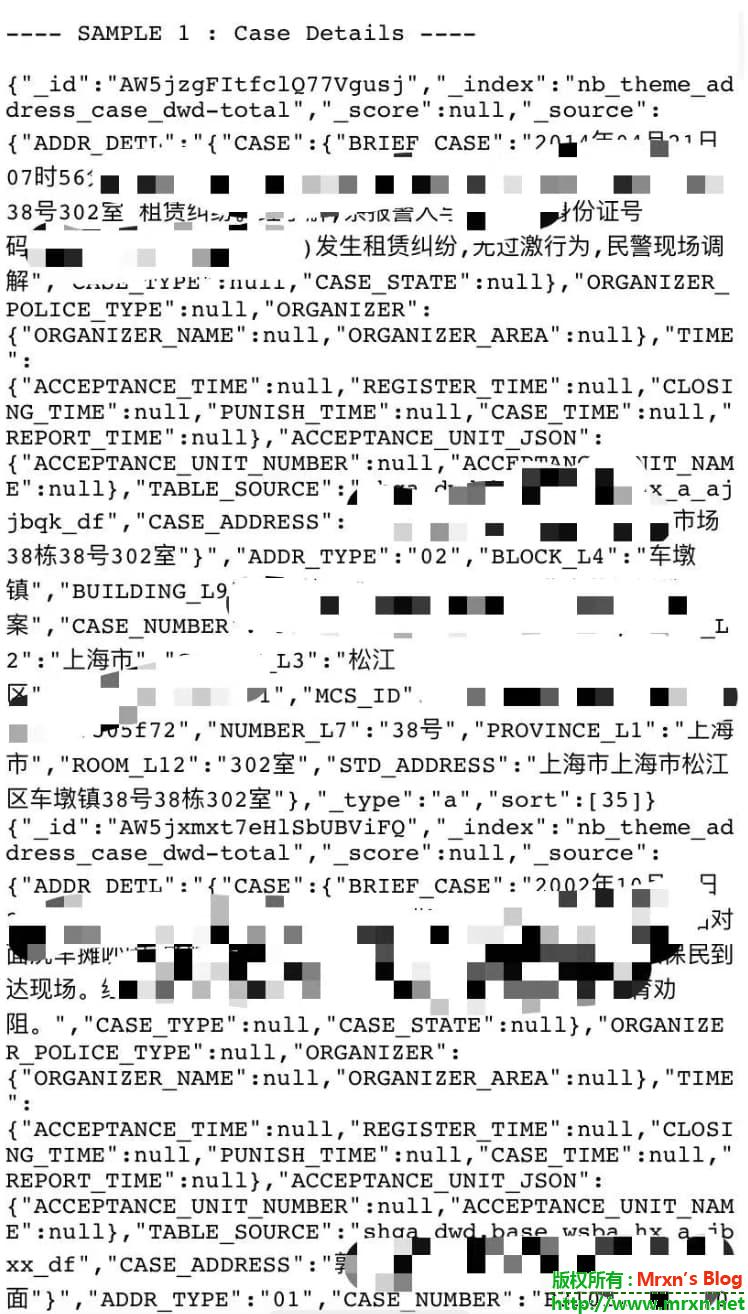
    泄露详情 2022年7月2日,—TG频道发布了涉我国上海国家警察数据库的泄露帖子,帖子中对泄露数据的范围、规模做了较为详细的描述,概述如下: 1.泄露所涉对象为上海政府 国家警察数据库. 2.泄露服务器为此机构云上对象存储服务器(从字段判断为ES架构). 3....
    • 111933阅读
    • 36评论
  • 警惕 QQ 图片中马导致的隐私泄露和网络诈骗
    • 2022/6/27
    • 业界新闻
    警惕 QQ 图片中马导致的隐私泄露和网络诈骗
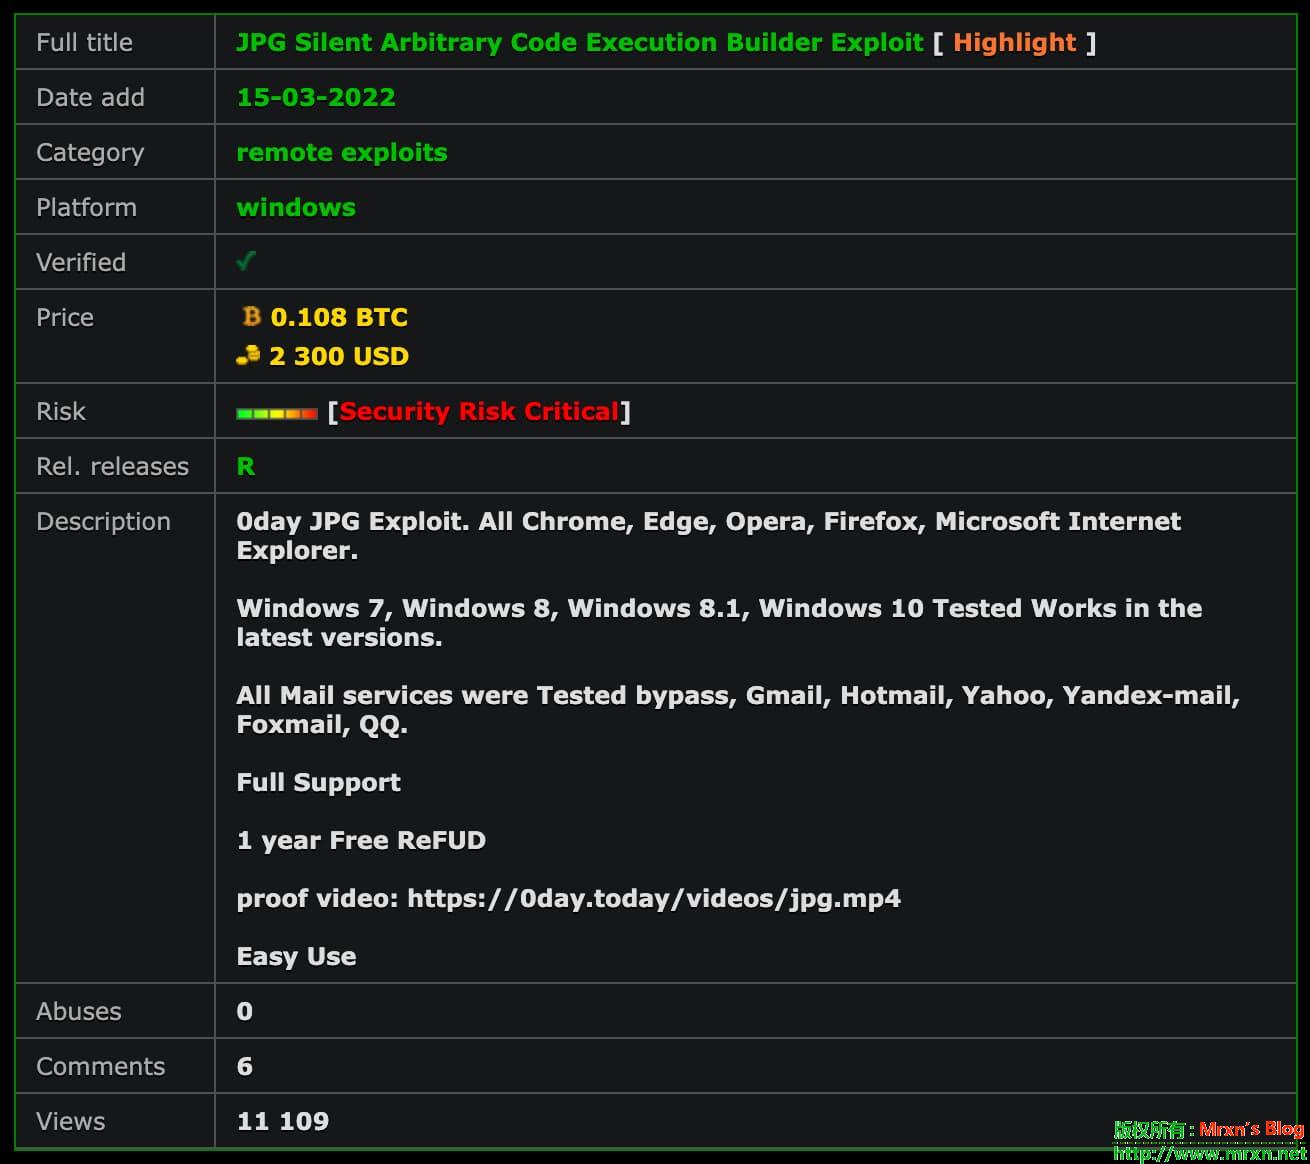
    背景 今天白天和昨晚上很多人还在因为自己的 QQ 莫名其妙发送黄色图片或者网址到各个好友各个群而苦恼的时候,今天在 0day.today 站点上发现了关于 JPG图片包含 PE 文件可以在打开图片的时候直接执行此 PE 文件,我简称为 JPG RCE,此站点我...
    • 9841阅读
    • 0评论
  • 清理不同版本 burp jar 包残留的 chromium
    • 2022/6/23
    • 技术文章
    清理不同版本 burp jar 包残留的 chromium
    前言 如果使用的是单独的 burp jar 包,就会存在在 burp 的特地目录下存在解压后的 chromium 文件夹。
    • 7283阅读
    • 0评论
  • 疑似超星学习通超一亿条数据泄露
    • 2022/6/20
    • 业界新闻
    疑似超星学习通超一亿条数据泄露
    简述 日前,据安全行业内部人员消息称,其发现知名大学生学习平台-“超星学习通“的数据库正在被黑客以非法渠道兜售。 1.某社交...
    • 11381阅读
    • 1评论
  • emlog pro 后台邮件通知不支持 Outlook 邮箱修复
    • 2022/6/19
    • 技术文章
    emlog pro 后台邮件通知不支持 Outlook 邮箱修复
    前言 缘起是博客的邮件通知插件突然挂掉了,在修的过程中,发现后台有个邮件通知功能,主要是用于找回密码,注册验证这类作用,测试了下也不行,就顺手修复了在此小计(水文)一篇 问题&解决 主要是 Outlook 邮箱的 SMTP 使用的是 STARTTLS:...
    • 5883阅读
    • 0评论
  • 一行命令Linux 统计长连接的外部 IP 地址
    • 2022/3/22
    • Linux
    一行命令Linux 统计长连接的外部 IP 地址
    命令如下: netstat -na|grep ESTABLISHED|awk {'print $5'}|awk -F ':' {'print $1'}|grep -v '127.0.0.1'|sort|uniq -c|sort -rn|head -n 10 ...
    • 6633阅读
    • 0评论
« 1 ... 43 44 45 46 47 48 49 ... 85 »
边栏
农历日历
星期日
11
2026年10月
第284天,第41周
今天九月初二
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月初二
丙午 [马]年 戊戌月 戊午日
宜嫁娶 祭祀 开市 开光 出行 入宅 移徙 出火 拆卸 修造 安床
忌纳畜 伐木 置产 作梁 行丧 安葬 修坟 立碑
Google搜索本站内容
最新文章
  • 2026/10/10 15:14
    技术文章
    用友U8+ U8AuditWebSite MAService 未授权SSRF连接串注入命令执行漏洞
  • 2026/10/10 09:14
    技术文章
    用友U8+ u8webapi 未授权任意SQL执行及SA口令泄露漏洞
  • 2026/10/10 08:04
    技术文章
    用友U8+ U8BM FBWeb 未授权数据库连接串注入漏洞
  • 2026/10/9 15:01
    技术文章
    用友U8+ U8remote GNRemote 未授权导出调用账户接管与SQLite注入漏洞
  • 2026/10/9 13:38
    技术文章
    用友U8+ U8AuditWebSite EmailService SQL注入及BinaryFormatter反序列化RCE漏洞
动态
  • Mrxn
    Mrxn
    10 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    8 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    9 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    29 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    29 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    29 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 代码审计 751
            • JavaScript 13
            • 蓝凌 2
            • nginx 18
            • nessus 4
            • 免杀 1
            • 加密 6
            • sqlmap 14
            • XXE 63
            • http 6
            • fofa 1
            • ssl 12
            • getshell 8
            • SSRF 9
            • CobaltStrike 3
            • 用友 88
            • MySQL 14
            • 数据库 7
            • https 12
            • 文件读取 54
            • 未授权 36
            • 文件上传 74
            • 社工库 2
            • 大模型 11
            • badusb 3
            • 绕过 5
            • rce 213
            • 工具 8
            • 0day 358
            • 运维 23
            • 目录遍历 2
            • 权限绕过 17
            • 性能优化 9
            • vps 18
            • nuclei 1
            • 电影 5
            • 提权 4
            • Java 304
            • data-leak 13
            • Acunetix 7
            • burpsuite 19
            • asp.net 310
            • github 9
            • 泛微 28
            • 供应链投毒 4
            • tcp 2
            • 泄露 29
            • mrxn 8
            • ezOFFICE 9
            • C2 2
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章