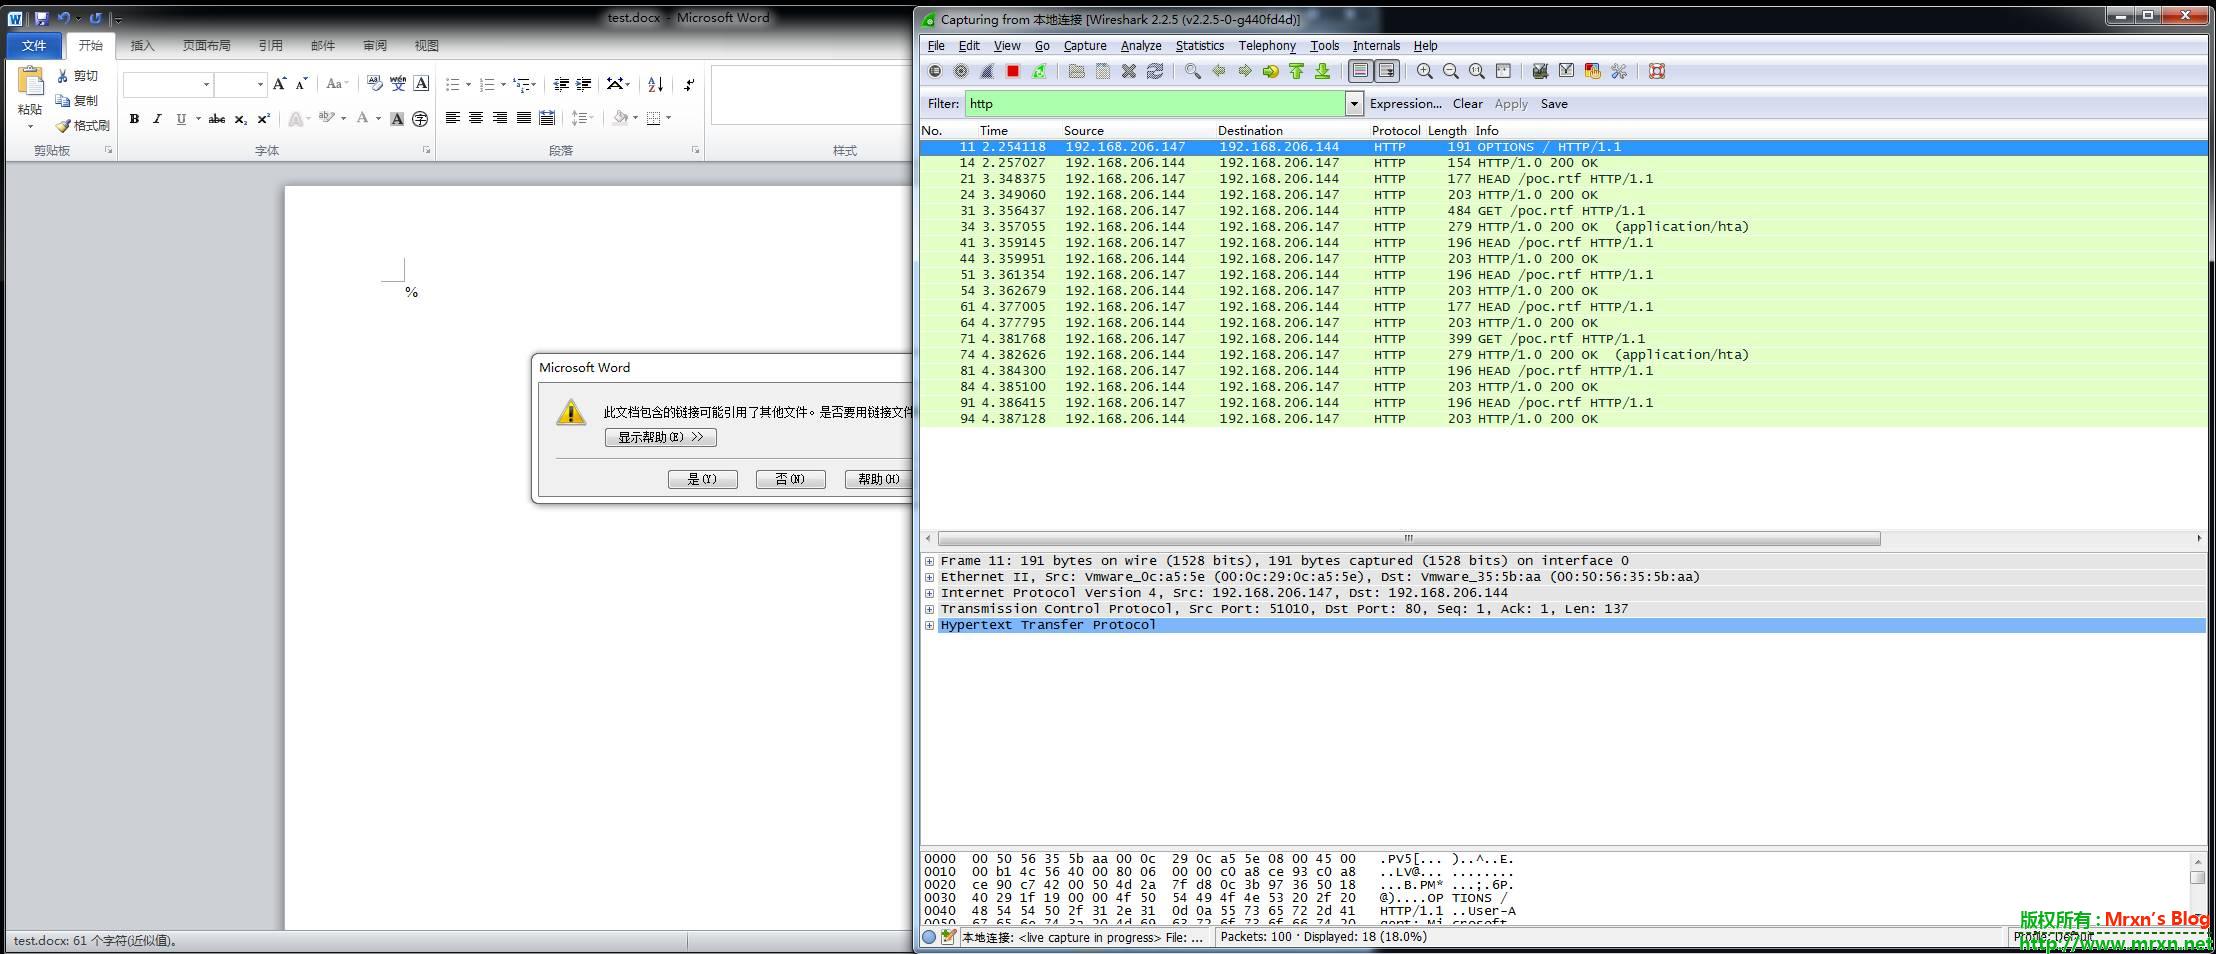
刚看到微步出了报告,感觉也只是冰山一角,这个漏洞最早由卖咖啡和火眼爆出,看nccgroup报告16底就已经出现,近期开始特别活跃起来,有用于rat/rookit/银行木马。
样本会是一个rtf格式的文档,后缀可以是doc等office文档。
一个关键点是攻击者需要搭建一个服务器,通过olelink对象产生的请求可以返回成一个pplication/hta类型,运行脚本完成最终的payload。
因此,样本会具有实时性,黑客如果关闭下载hta的服务器将很难追踪分析到最终的payload。
想了解详情的同学,推荐关注火眼和nccgroup的报告,完整的exploit估计也快公开了~