×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. web安全
  • 符合渗透测试爆破的11位手机号生成
    • 2024/7/19
    • 技术文章
    符合渗透测试爆破的11位手机号生成
    前言 在我们做渗透测试的过程中,经常会遇到开局一个登录框的经典开局。常见的进入后台测试方法,不外乎弱口令、SQL注入和万能密码这些(越权、逻辑漏洞等不在此次范围内),其中后面这两个现在几乎绝迹了,也就剩下弱口令在众多实际测试中和一些文章中看到的突破点,这个突破...
    • 10359阅读
    • 0评论
  • 二进制类web系统审计重点
    • 2024/6/18
    • 技术文章
    二进制类web系统审计重点
    什么是二进制类web系统 二进制Web类系统是指通过编译后的二进制文件来提供Web服务的系统。这些系统通常用C、C++等编译型语言开发,并在部署时以二进制格式运行. 常见二进制类web系统有哪些及其特点 除了常见的Nginx、Apache、Tomcat这些非常...
    • 3572阅读
    • 0评论
  • linglong:一款甲方资产巡航扫描系统的JWT硬编码密钥之殇
    • 2024/4/25
    • 技术文章
    linglong:一款甲方资产巡航扫描系统的JWT硬编码密钥之殇
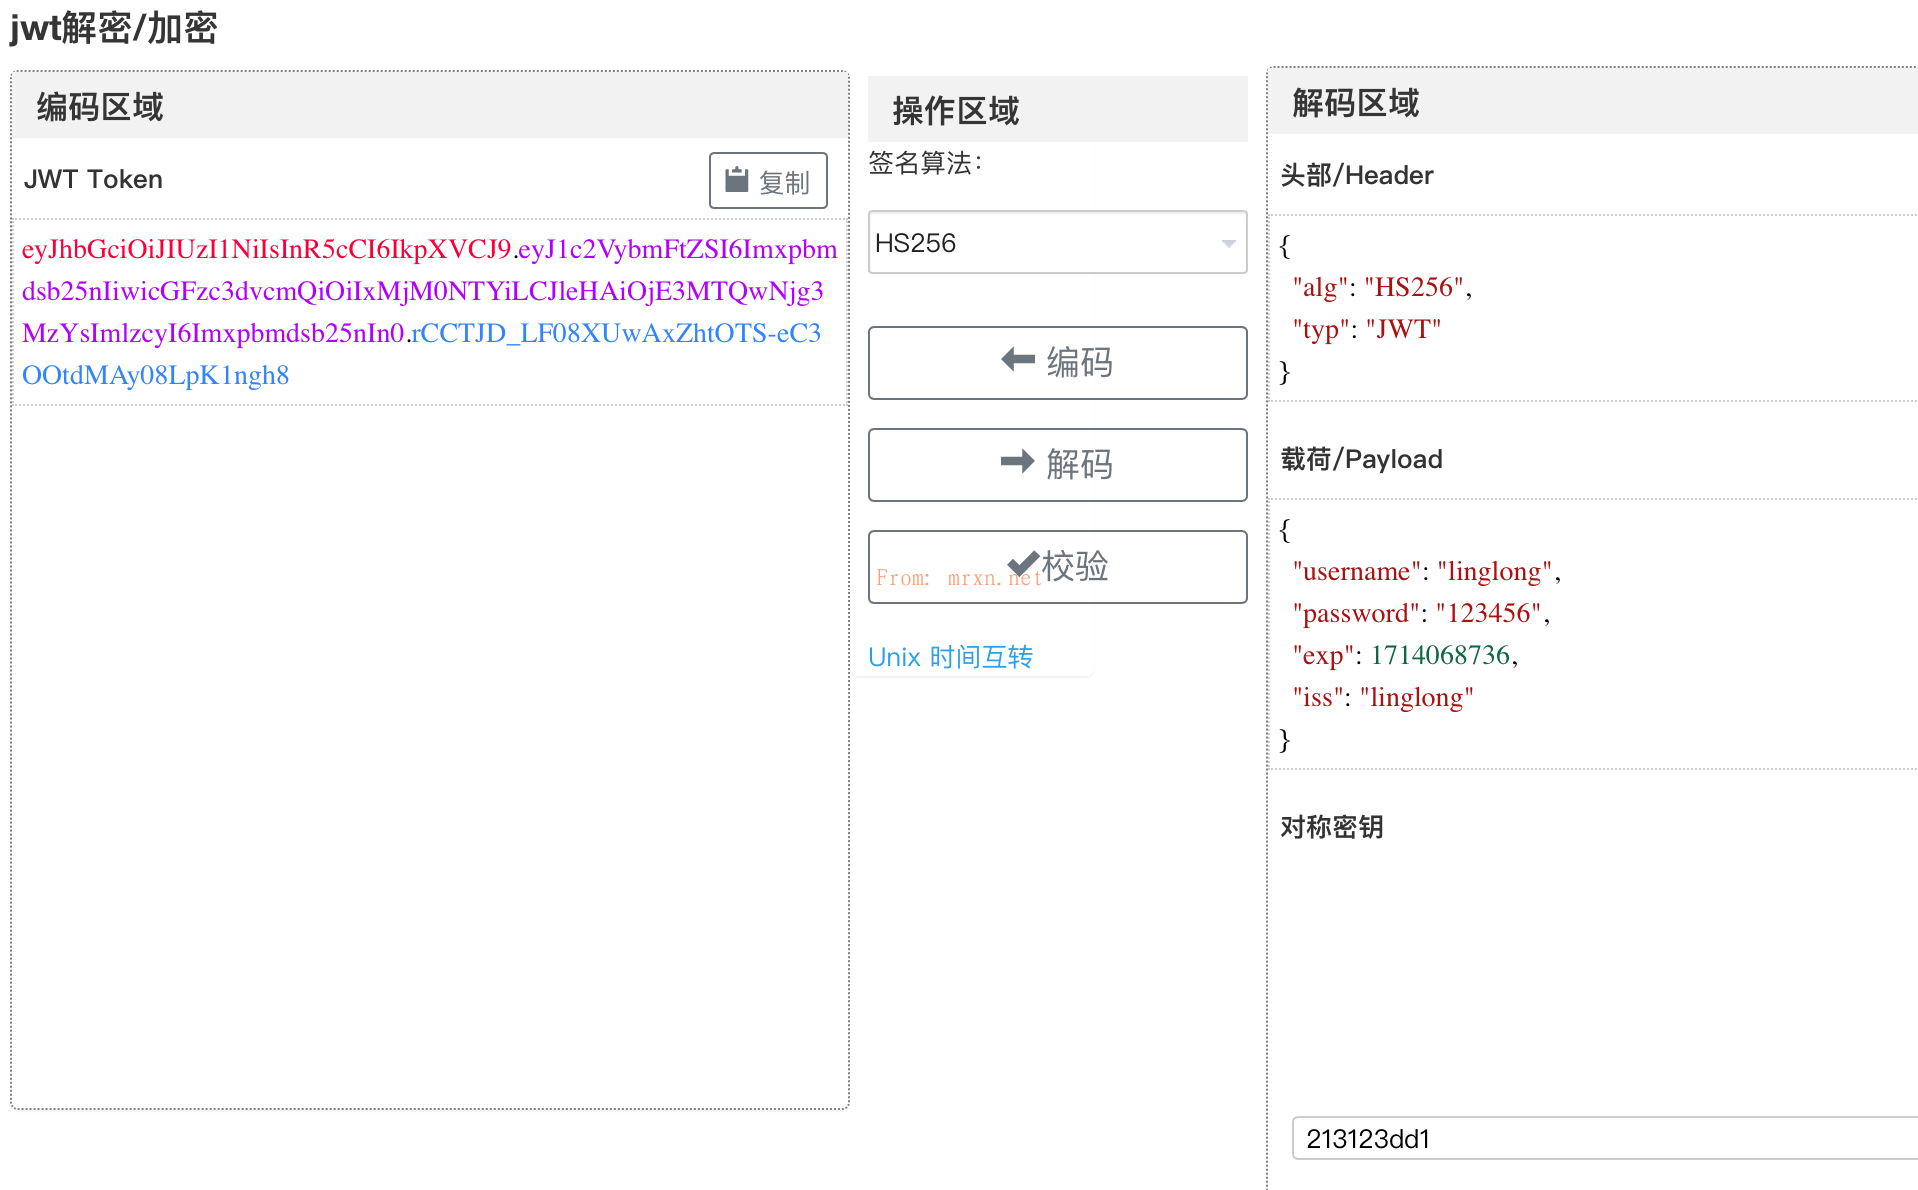
    前言 GitHub上 awake1t/linglong 一款使用golang做后端,vue做前端的甲方资产巡航扫描系统.系统定位是发现资产,进行端口爆破。帮助企业更快发现弱口令问题。主要功能包括: 资产探测、端口爆破、定时任务、管理后台识别、报表展示.其当初还...
    • 5811阅读
    • 0评论
  • .NET RSA 算法的 XML 格式简介及其转换 PEM 格式
    • 2024/4/9
    • 技术文章
    .NET RSA 算法的 XML 格式简介及其转换 PEM 格式
    最近代码审计遇到了源码硬编码了公私钥,趁机学习一下 .NET 中的 RSA 算法的 XML格式及其互转常见的 PEM 格式
    • 5417阅读
    • 0评论
  • PHP 中与或运算符优先级导致的安全问题
    • 2024/3/28
    • PHP
    PHP 中与或运算符优先级导致的安全问题
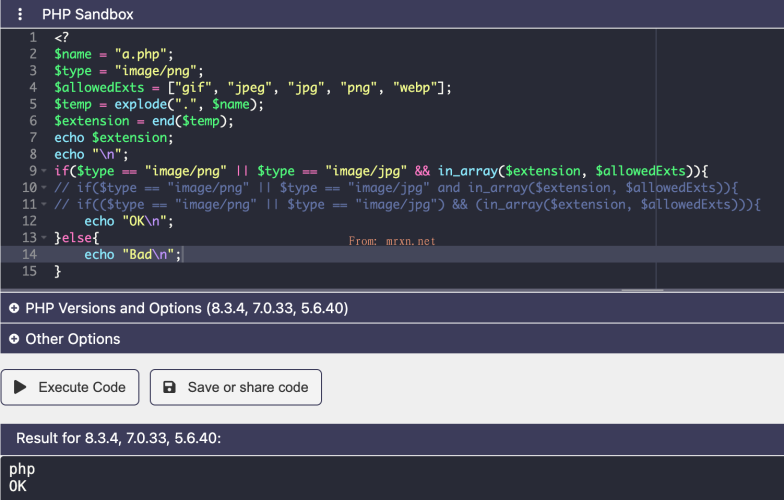
    前言 在 PHP 中,&& 和 || 是逻辑运算符,分别用于逻辑与(AND)和逻辑或(OR)操作。而 and 和 or 也是逻辑运算符,执行相同的基本逻辑操作,但不同之处在于它们的优先级。 简单来说,&& 和 || 的优先级较高...
    • 5432阅读
    • 4评论
  • sqlmap 最新版使用说明中文翻译
    • 2023/11/18
    • 技术文章
    sqlmap 最新版使用说明中文翻译
    英文版 ___ __H__ ___ ________ ___ ___ ...
    • 6911阅读
    • 0评论
  • sqlmap 最新版系统自带 tamper 解释中文翻译
    • 2023/10/17
    • 技术文章
    sqlmap 最新版系统自带 tamper 解释中文翻译
    前言 截止目前最新版本为 1.7.10.1#dev 版本.系统自带 tamper 共计 69个.相较笔者早期的文章 SQLMAP tamper WAF 绕过脚本列表注释,变化还是较大,因此记录下,下面分别是英文和中文翻译. 英文 使用如下命令获取 (//mrx...
    • 8377阅读
    • 3评论
  • 冰蝎Behinder 4.1 双击提示:本地机器上没有找到编译环境
    • 2023/8/27
    • 技术文章
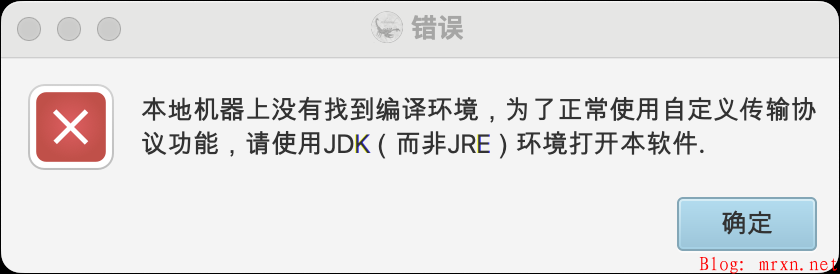
    冰蝎Behinder 4.1 双击提示:本地机器上没有找到编译环境
    前言 前几天冰蝎更新了4.1 版本,新版本更新后 直接双击 Behinder.jar 提示 本地机器上没有找到编译环境,为了正常使用自定义传输协议功能,请使用JDK(而非JRE)环境打开本软件。.习惯双击启动的可能不是特别适应去软件目录命令行启动,最终在t00...
    • 13421阅读
    • 8评论
  • CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    • 2022/11/19
    • 技术文章
    CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    影响组件 Apache Airflow < 2.4.0 漏洞描述 Apache Airflow 是一个可编程,调度和监控的工作流平台,基于有向无环图(DAG),Airflow 可以定义一组有依赖的任务,按照依赖依次执行。 CVE-2022-40127 中...
    • 8693阅读
    • 0评论
  • 泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    • 2021/11/27
    • PHP
    泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    影响版本:泛微 e-office v9.0  burp 发包: POST /general/index/UploadFile.php?m=uploadPicture&uploadType=eoffice_logo&userI...
    • 8008阅读
    • 0评论
  • 谷安学院CISP-PTS渗透测试专家认证-预报名测试题目解答
    • 2021/11/15
    • 技术文章
    谷安学院CISP-PTS渗透测试专家认证-预报名测试题目解答
    第一题: 直接 POST :http://103.66.216.51:9997/index.php?a=1 POST数据:b=2 即可拿到 key1:T0kS7r3c 第二题: 简单的代码审计,经典的 LFI ,做了简单...
    • 9538阅读
    • 2评论
  • DedeCms V5.8.1 RCE 漏洞
    • 2021/10/1
    • 技术文章
    DedeCms V5.8.1 RCE 漏洞
    昨天在一个老外的博客看到了他的一篇文章,讲的就是DedeCms 的预览版本 V5.8.1 存在 RCE 漏洞(远程代码执行漏洞);我刚刚复现了下,确实是存在的。 POC: GET /plus/flink.php?dopost=save&am...
    • 7872阅读
    • 0评论
  • nessus Error (500): Activation failed的解决办法
    • 2017/3/18
    • 安全工具
    nessus Error (500): Activation failed的解决办法
    nessus的大名我就不多做介绍了,玩的人自然懂.今天给新机器安装的时候,到注册哪一步,输入发到邮箱的激活码,却提示我,nessus Error (500): Activation failed. Google了一下,没有,但是在官方的论...
    • 10135阅读
    • 6评论
  • Kali渗透测试演练Metasploitable靶机(附详细word文档+乌云_vmware_201606)
    • 2017/1/28
    • Linux
    Kali渗透测试演练Metasploitable靶机(附详细word文档+乌云_vmware_201606)
    Kali渗透测试演练Metasploitable靶机 准备工作: l VM虚拟机(http://www.vmware.com/cn.html) l Kali(https://www.off...
    • 5598阅读
    • 2评论
  • Burp Suite新手指南
    • 2016/3/30
    • 技术文章
    Burp Suite新手指南
    Burp Suite想必大家都用过,但是大家未必知道它的所有功能。因此,本文的主要目的就是尽量深入介绍各种功能。BurpSuite有以下这些功能: 截获代理– 让你审查修改浏览器和目标应用间的流量。爬虫 – 抓取内容和功能...
    • 6238阅读
    • 0评论
  • 渗透神器-Burp Suite v1.6.27破解版下载
    • 2015/10/21
    • 安全工具
    渗透神器-Burp Suite v1.6.27破解版下载
    [该文章已加密,请点击标题输入密码访问]
    • 16570阅读
    • 6评论
  • 站长切记:请勿将重要配置文件备份为.bak后缀
    • 2015/9/19
    • 网络安全
    站长切记:请勿将重要配置文件备份为.bak后缀
    很多站长有这样一个习惯,更改网站配置文件之前将原始文件重命名来备份,例如将config.php重命名为config.php.bak,殊不知这样一个小小的细节就给黑客留下了可乘之机,站长们可以做如下实验: 1、将您网站根目录下...
    • 8006阅读
    • 2评论
  • 浅谈HTTPS链接的重要性和安全性
    • 2015/9/17
    • 网络安全
    浅谈HTTPS链接的重要性和安全性
    今天我的一位仁兄被人误导说HTTPS慢,就这个问题我们来浅谈下HTTPS的速度和安全。首先HTTPS是一个优良而且很棒的协议,他为服务器和客户端之间的数据传输提供了强有力的保障。浅谈HTTPS的速度和安全事实证明HTTPS速度是快的。...
    • 9258阅读
    • 4评论
« 1 ... 38 39 40 41 42 43 44 »
边栏
农历日历
星期日
11
2026年10月
第284天,第41周
今天九月初二
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月初二
丙午 [马]年 戊戌月 戊午日
宜嫁娶 祭祀 开市 开光 出行 入宅 移徙 出火 拆卸 修造 安床
忌纳畜 伐木 置产 作梁 行丧 安葬 修坟 立碑
Google搜索本站内容
最新文章
  • 2026/10/10 15:14
    技术文章
    用友U8+ U8AuditWebSite MAService 未授权SSRF连接串注入命令执行漏洞
  • 2026/10/10 09:14
    技术文章
    用友U8+ u8webapi 未授权任意SQL执行及SA口令泄露漏洞
  • 2026/10/10 08:04
    技术文章
    用友U8+ U8BM FBWeb 未授权数据库连接串注入漏洞
  • 2026/10/9 15:01
    技术文章
    用友U8+ U8remote GNRemote 未授权导出调用账户接管与SQLite注入漏洞
  • 2026/10/9 13:38
    技术文章
    用友U8+ U8AuditWebSite EmailService SQL注入及BinaryFormatter反序列化RCE漏洞
动态
  • Mrxn
    Mrxn
    10 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    8 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    9 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    29 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    29 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    29 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 电影 5
            • 代码审计 751
            • 数据库 7
            • burpsuite 19
            • 泄露 29
            • 0day 358
            • 供应链投毒 4
            • ezOFFICE 9
            • fofa 1
            • 目录遍历 2
            • http 6
            • mrxn 8
            • Java 304
            • 文件读取 54
            • 工具 8
            • 加密 6
            • 未授权 36
            • badusb 3
            • nessus 4
            • data-leak 13
            • JavaScript 13
            • asp.net 310
            • ssl 12
            • nginx 18
            • 运维 23
            • vps 18
            • sqlmap 14
            • C2 2
            • nuclei 1
            • 绕过 5
            • 泛微 28
            • MySQL 14
            • Acunetix 7
            • 性能优化 9
            • 文件上传 74
            • 社工库 2
            • github 9
            • CobaltStrike 3
            • 大模型 11
            • XXE 63
            • 蓝凌 2
            • 免杀 1
            • 用友 88
            • rce 213
            • 权限绕过 17
            • getshell 8
            • 提权 4
            • SSRF 9
            • tcp 2
            • https 12
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章