Kali渗透测试演练Metasploitable靶机
准备工作:
l VM虚拟机(http://www.vmware.com/cn.html)
l Kali(https://www.offensive-security.com/kali-linux-vmware-virtualbox-image-download/)
l Metasploitable靶机(https://sourceforge.net/projects/metasploitable/)
l 要求Kali和靶机在同一个Lan段
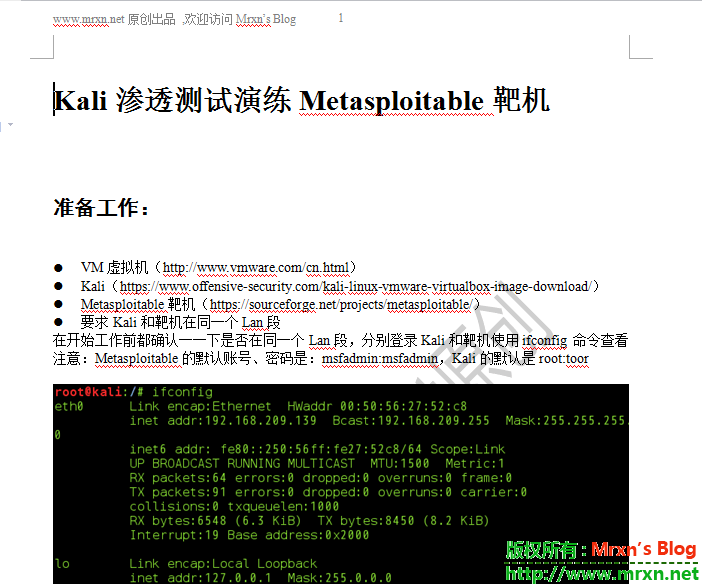
在开始工作前都确认一一下是否在同一个Lan段,分别登录Kali和靶机使用ifconfig 命令查看
注意:Metasploitable的默认账号、密码是:msfadmin:msfadmin,Kali的默认是root:toor
第一阶段:扫描阶段,工具 namp
命令:隐蔽扫描:nmap -sS 192.168.209.138
端口爆破:FTP、SSH等
工具:Hydra
备用字典:
l 爆破FTP
hydra -L /root/Desktop/user.txt -P /root/Desktop/pass.txt ftp://192.168.209.138
l 爆破ssh
hydra -L /root/Desktop/user.txt -P /root/Desktop/pass.txt 192.168.209.138 ssh
通过23端口telnet登录进系统
图片过多,我就不一一上传了,都在文档里面,主要包括以下的测试列表,初学者可以测试体验:
- 端口爆破:FTP、SSH等
- 利用metasploit进行端口渗透等
- 8180——-Apache Tomcat弱口令等