简介
2026年6月2日前后,地下论坛出现一篇署名China****n(已脱敏处理)的“黑客回忆录”,标题为《China-2026-6-1-tianye.net-Hackers Memoir: Tianya Twelve Hours》。帖文声称在天涯社区于2026年6月1日以新域名tianya.net重启后不久,窃取了1.27亿条记录(包含账号、密码哈希和注册邮箱)。
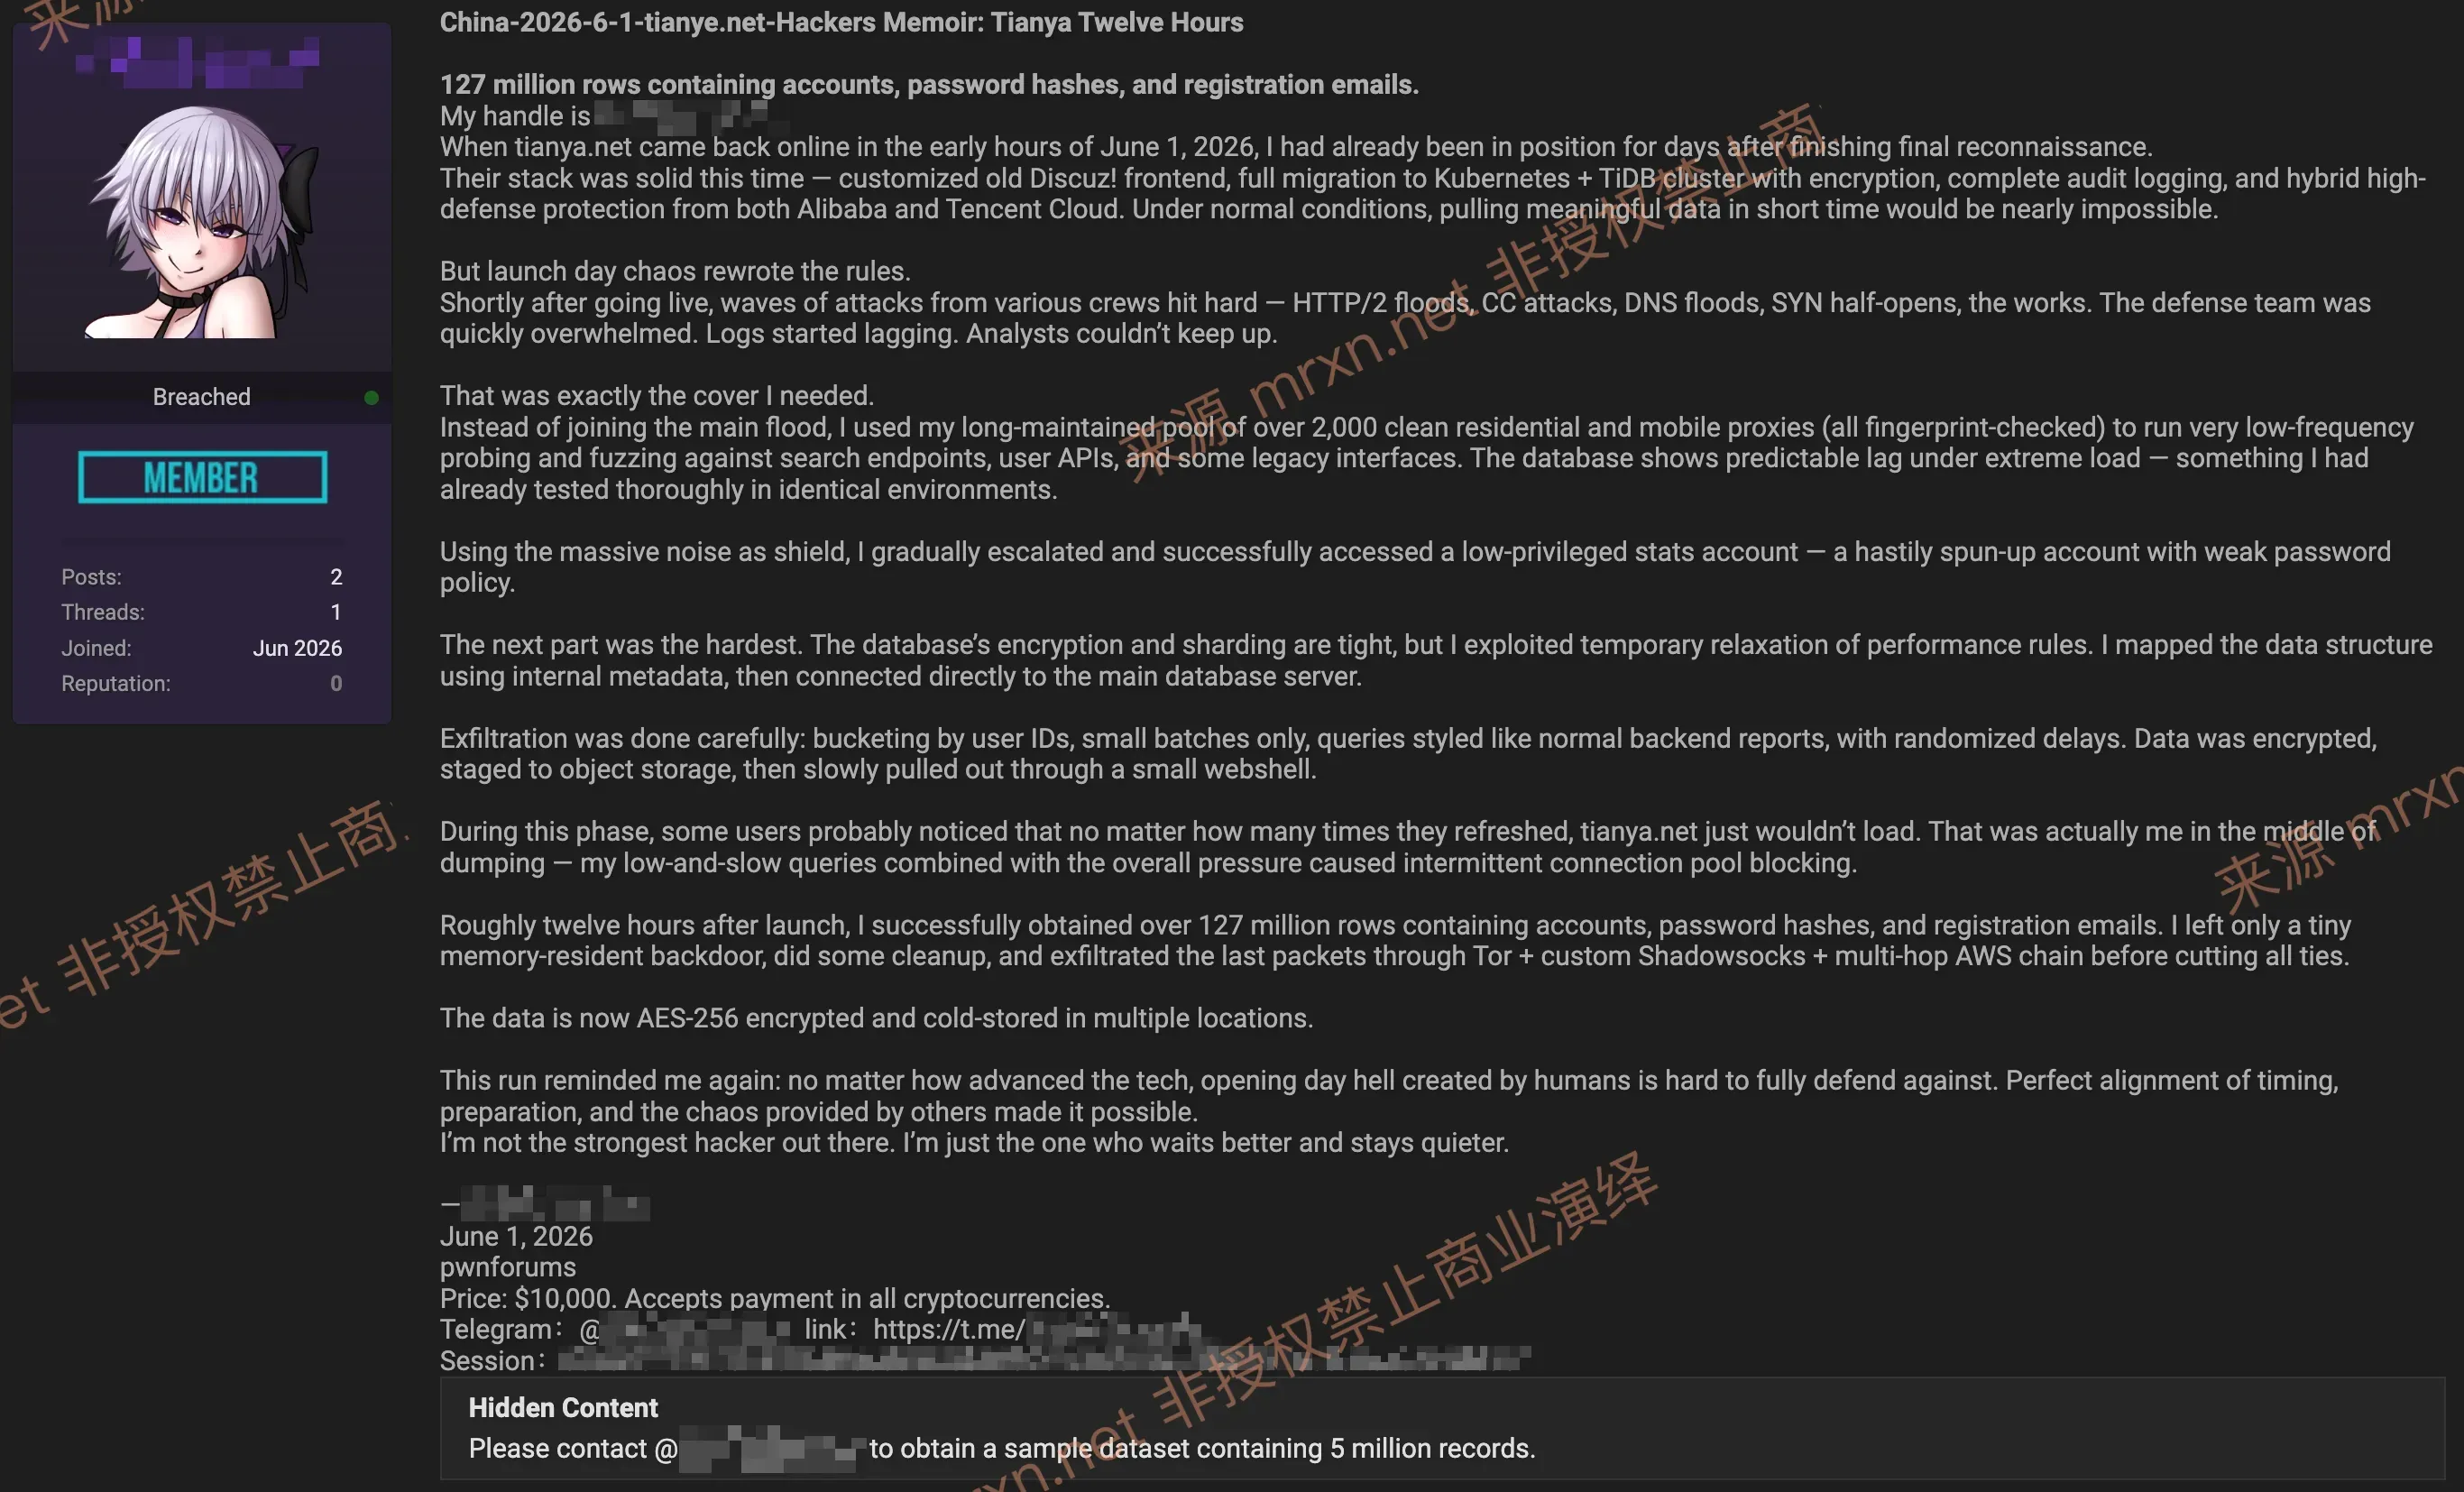
经多点分析,该声明存在多处典型数据翻新诈骗特征:标题域名拼写错误(tianye.net)、紧跟重启热点炒作、卖家OPSEC极差且可被OSINT追踪。因此,本次事件为真实新泄露的可能性较低,更可能是利用旧数据进行诈骗。
事件背景
天涯社区曾是中国最大的论坛之一,历史注册用户超1.3亿。因资金问题于2023年4月后下线,2026年6月1日在tianya.net重新上线,采用Kubernetes + TiDB集群、数据加密、阿里云与腾讯云混合高防等技术。重启当日出现流量洪峰、DDoS攻击、日志延迟等典型混乱情况,为任何“低慢速窃取”故事提供了合理叙事掩护。
泄露声明内容要点
- 提前侦察、数千干净住宅/移动代理、低频探测。
- 利用重启日DDoS与日志滞后,攻破低权限“统计账号”。
- 慢速分桶导出,模拟后台报表,Tor+Shadowsocks+AWS多跳出网。
- 数据AES-256加密多地冷存储。
- 索价 10,000美元(仅接受加密货币)。
- Telegram联系方式:
China****n(已脱敏处理)。 - 提供500万条样本数据,需联系获取。
明显错误:标题将正确域名 tianya.net 错写为 tianye.net。
威胁行为者OPSEC失误
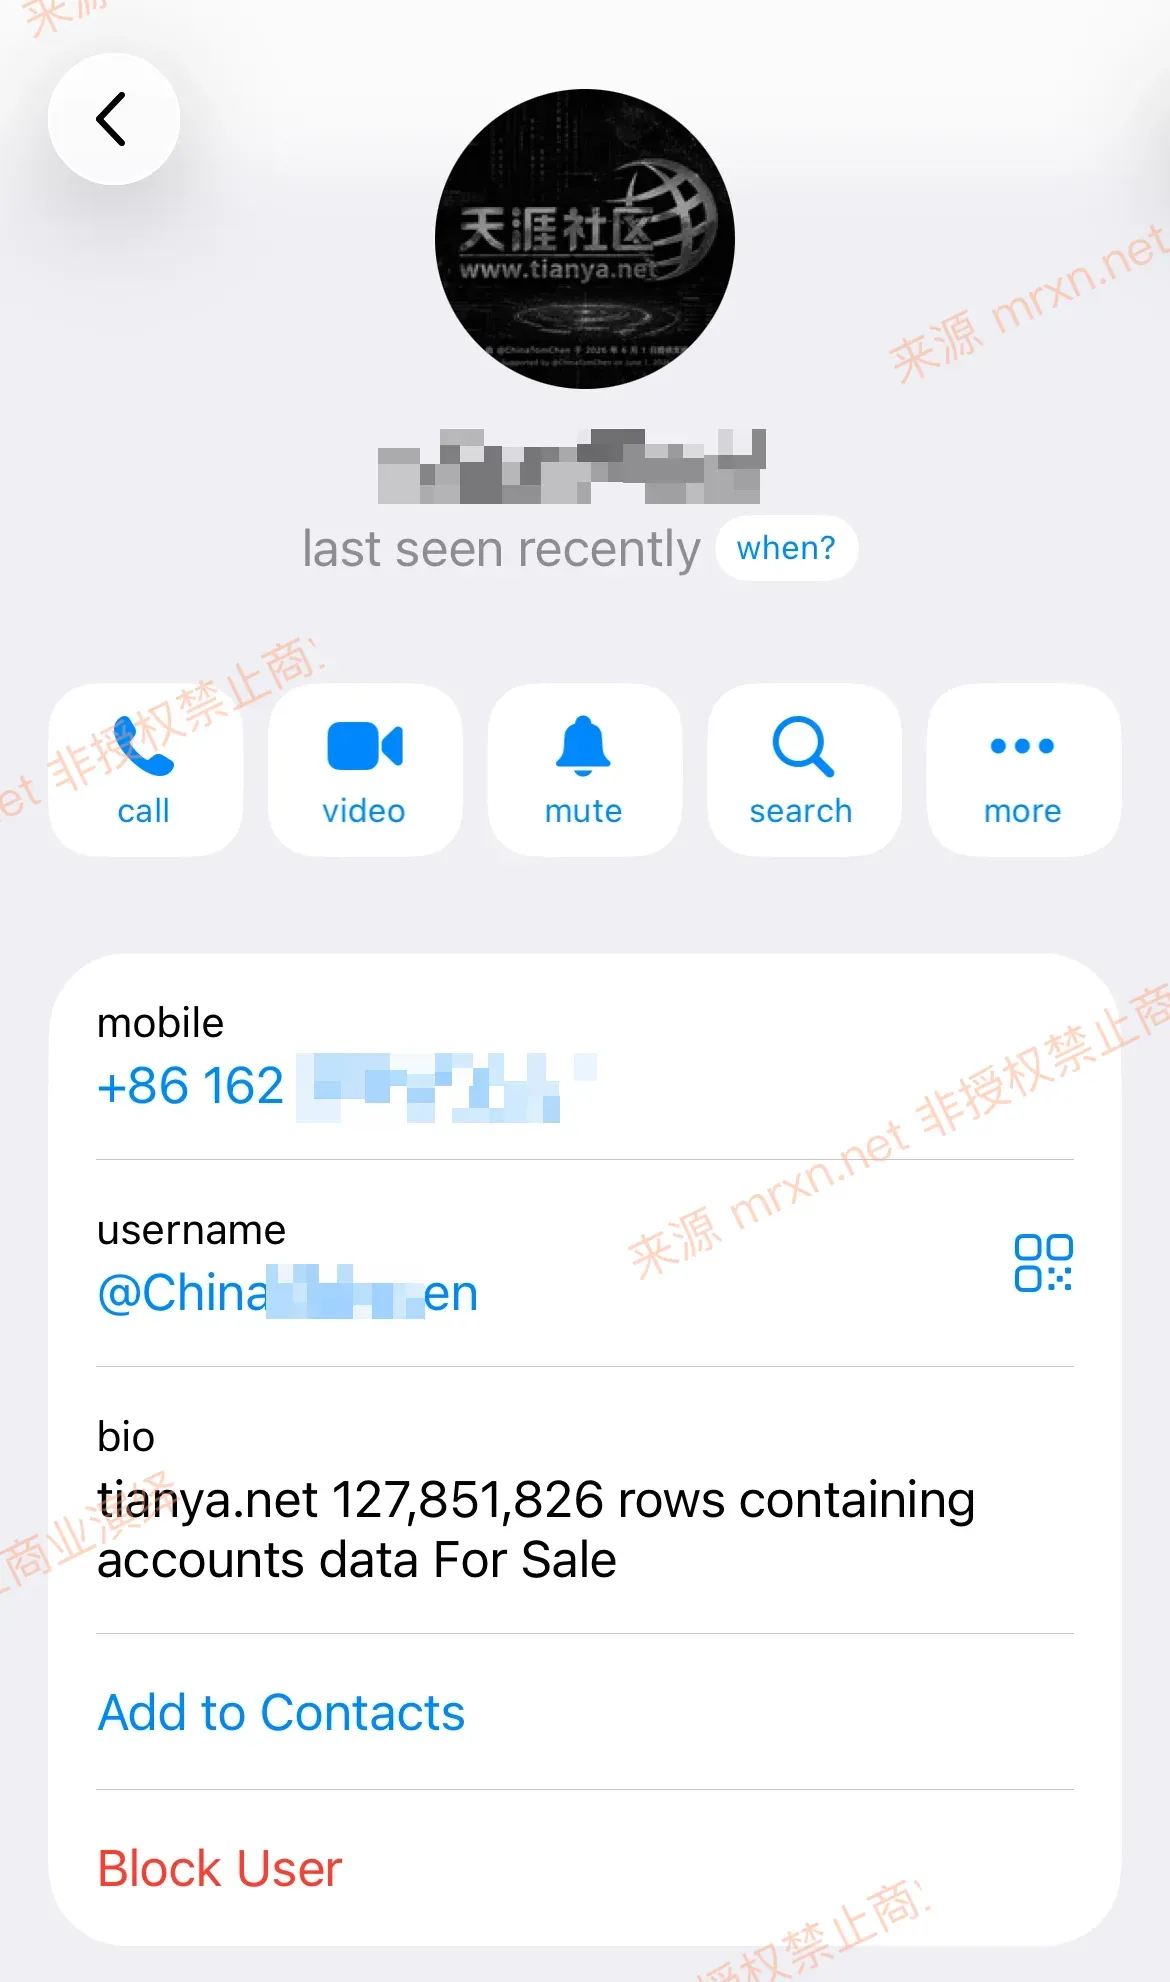
关联Telegram账号可被进一步OSINT关联至手机号(162号段,中国电信虚拟运营商转售号段),进而可能查到邮箱、地址等信息。此类低级失误与所谓“高水平入侵”描述严重不符,高度符合诈骗团伙特征。
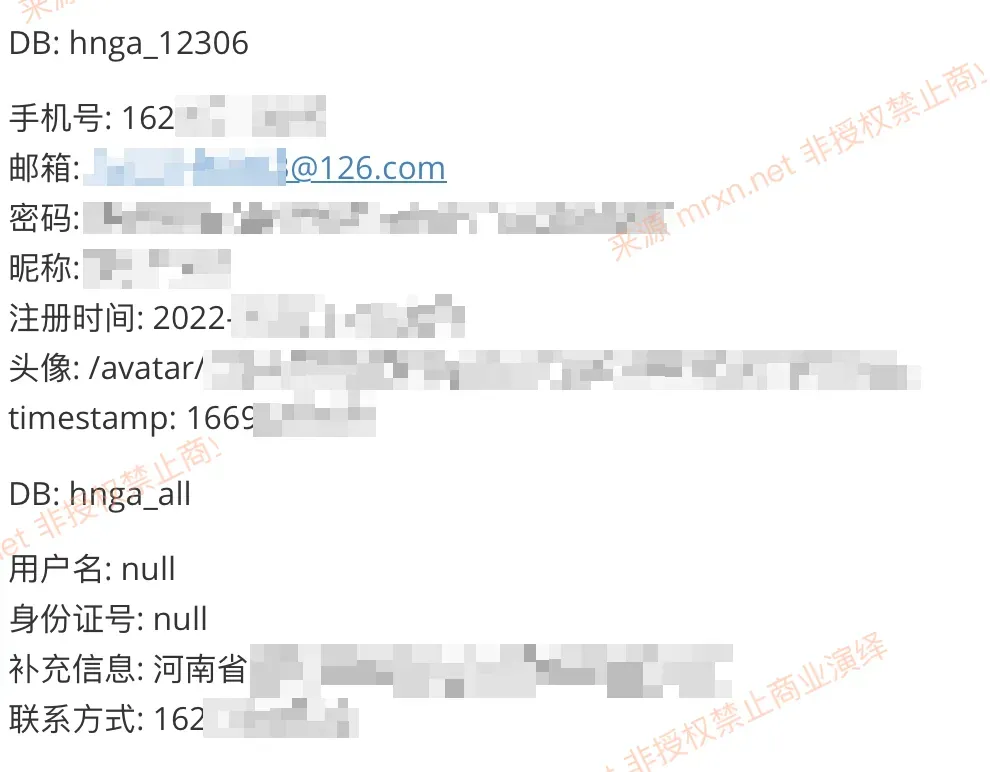
历史背景:2011年天涯大泄露
2011年12月,天涯社区曾发生大规模数据泄露,约2300万至4000万条用户数据(含邮箱、明文或弱哈希密码)在地下市场长期流通。宣称的“1.27亿条”远超当时已知规模,但符合夸大历史用户总量进行炒作的常见手法。
在中国地下生态中,将多年旧论坛数据包装成“最新泄露”在重启、热点期间出售的情况屡见不鲜。
威胁评估
- 真实性:低至极低。截至2026年6月4日,未见天涯官方确认、主流安全厂商验证或样本公开分析。
- 主要目的:诈骗。利用重启热度售卖2011年旧数据(或混入少量新注册数据)。
- 潜在风险:
- 用户密码复用导致凭证填充攻击。
- 基于注册邮箱的钓鱼与身份盗用。
- 高活跃用户(如意见领袖)面临针对性攻击。
- 若哈希算法较弱,可能被快速破解。
建议措施
- 天涯老用户立即修改密码(尤其在其他平台复用的密码),并启用双因素认证。
- 通过Have I Been Pwned等工具持续监测自身信息。
- 对任何“2026天涯新泄露”样本保持高度怀疑,需独立验证(尤其是重启后新增记录)。
- 企业/组织:加强天涯相关邮箱与凭证的 stuffing 监控。
结论
本次事件再次说明,高关注度平台重启期间,真实运维混乱很容易被威胁行为者编造成“新鲜泄露”故事用于变现。目前判断,此事件更可能是机会主义诈骗,而非真正的新一轮大规模入侵。
建议持续监测地下论坛、相关Telegram频道及天涯官方公告。如后续出现可验证样本,需进一步技术分析才能最终定性。
分析时间:2026年6月4日
来源:地下论坛帖文、历史泄露记录、公开OSINT信息。