漏洞简介
上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProductList.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,甚至在高权限的情况可向服务器中写入木马,进一步获取服务器系统权限。
影响版本
fofa语法
app="孚盟软件-孚盟云"
漏洞分析
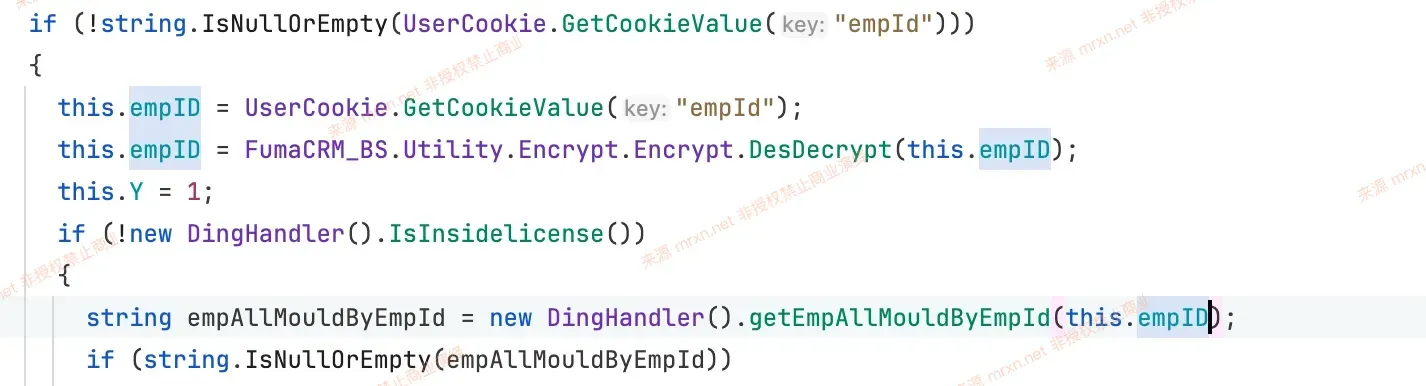
直接看 ProductList.aspx 对应的dll文件 FumaCRM_BS.NewWeb.dll 里有关 ProductList 方法的实现如下
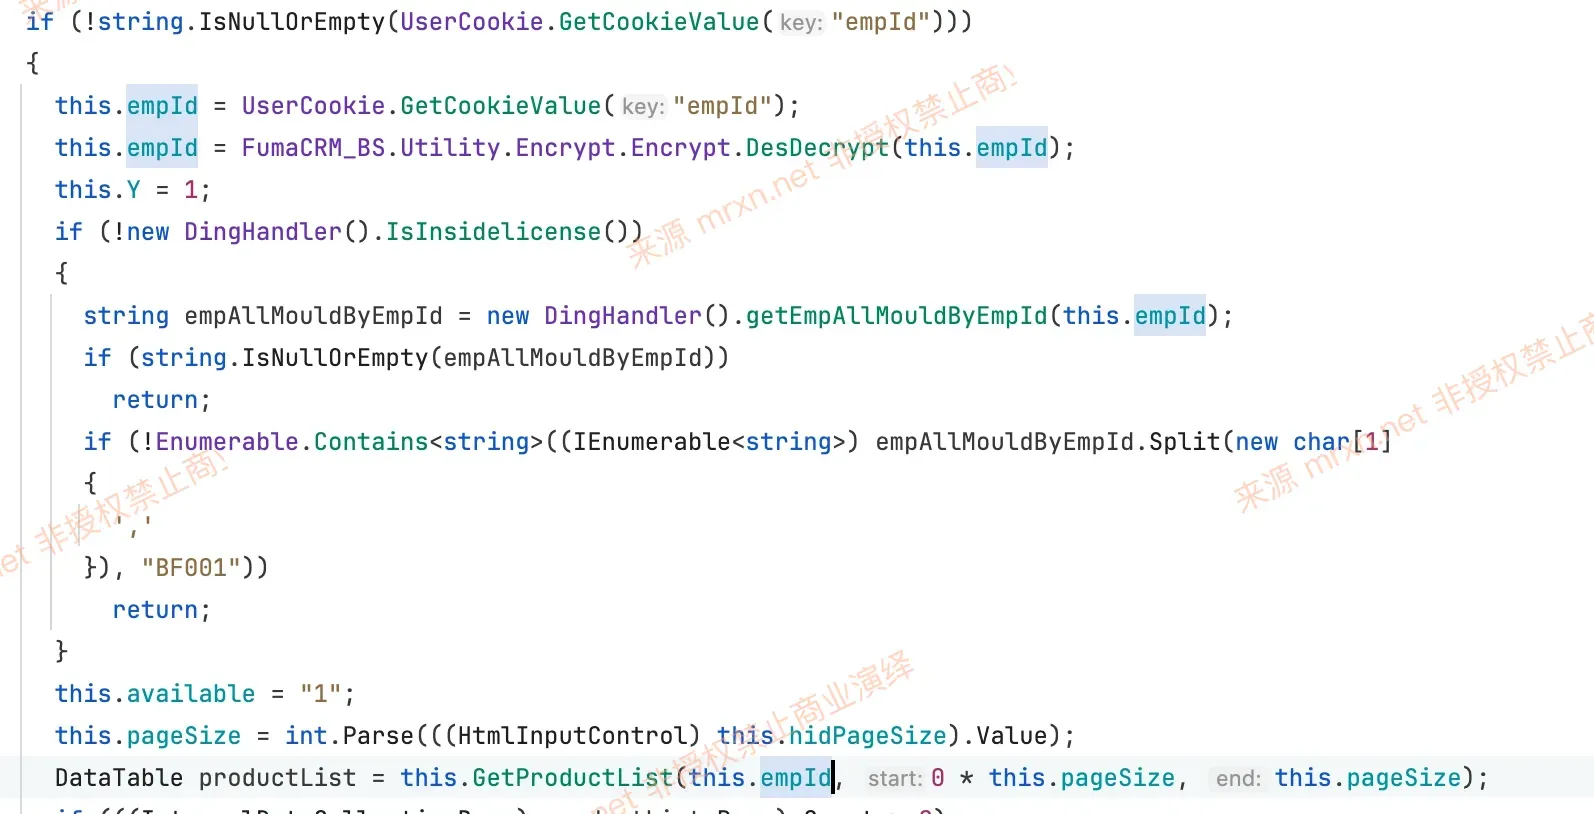
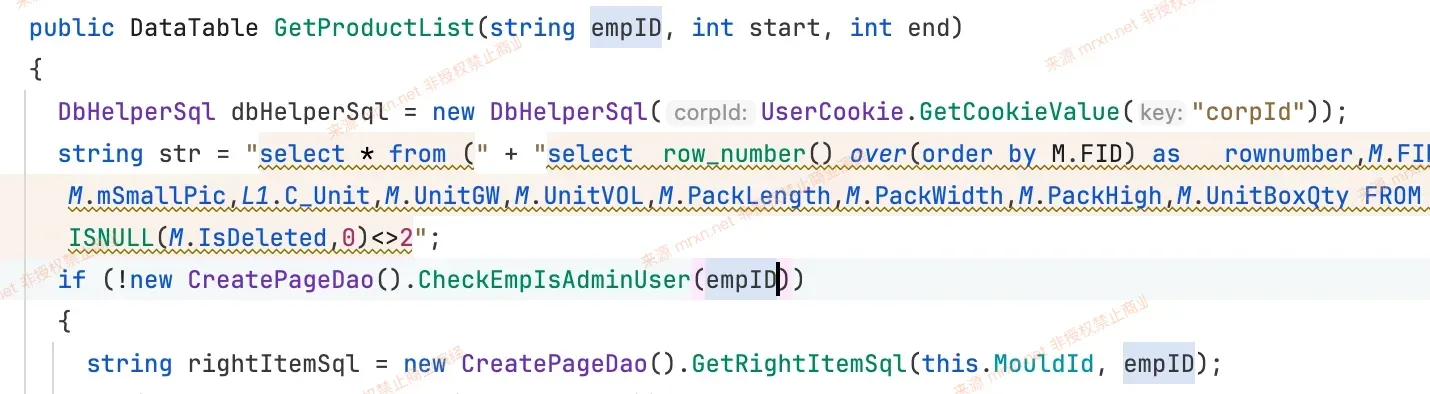
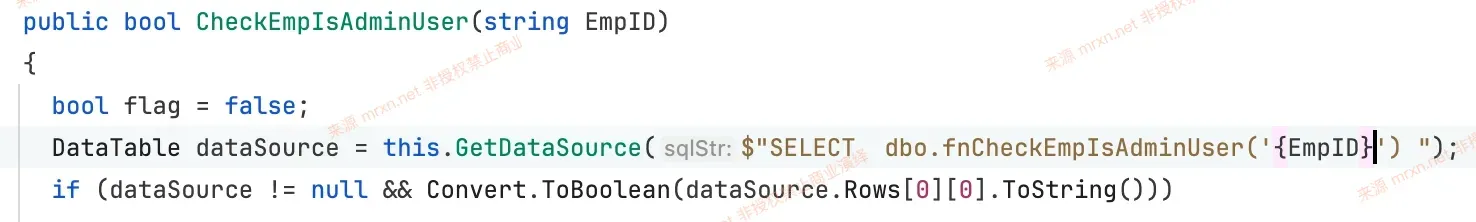
ok,又见我们的老演员,cookie里的empId未过滤或校验就被直接拼接进SQL语句执行,从而造成SQL注入漏洞。
漏洞复现
GET /m/Dingding/Product/ProductList.aspx HTTP/1.1
Host:
Cookie: UserCookie={"empId":"admin')SQLI_POC","corpId": "1"}

成功延时 4 秒