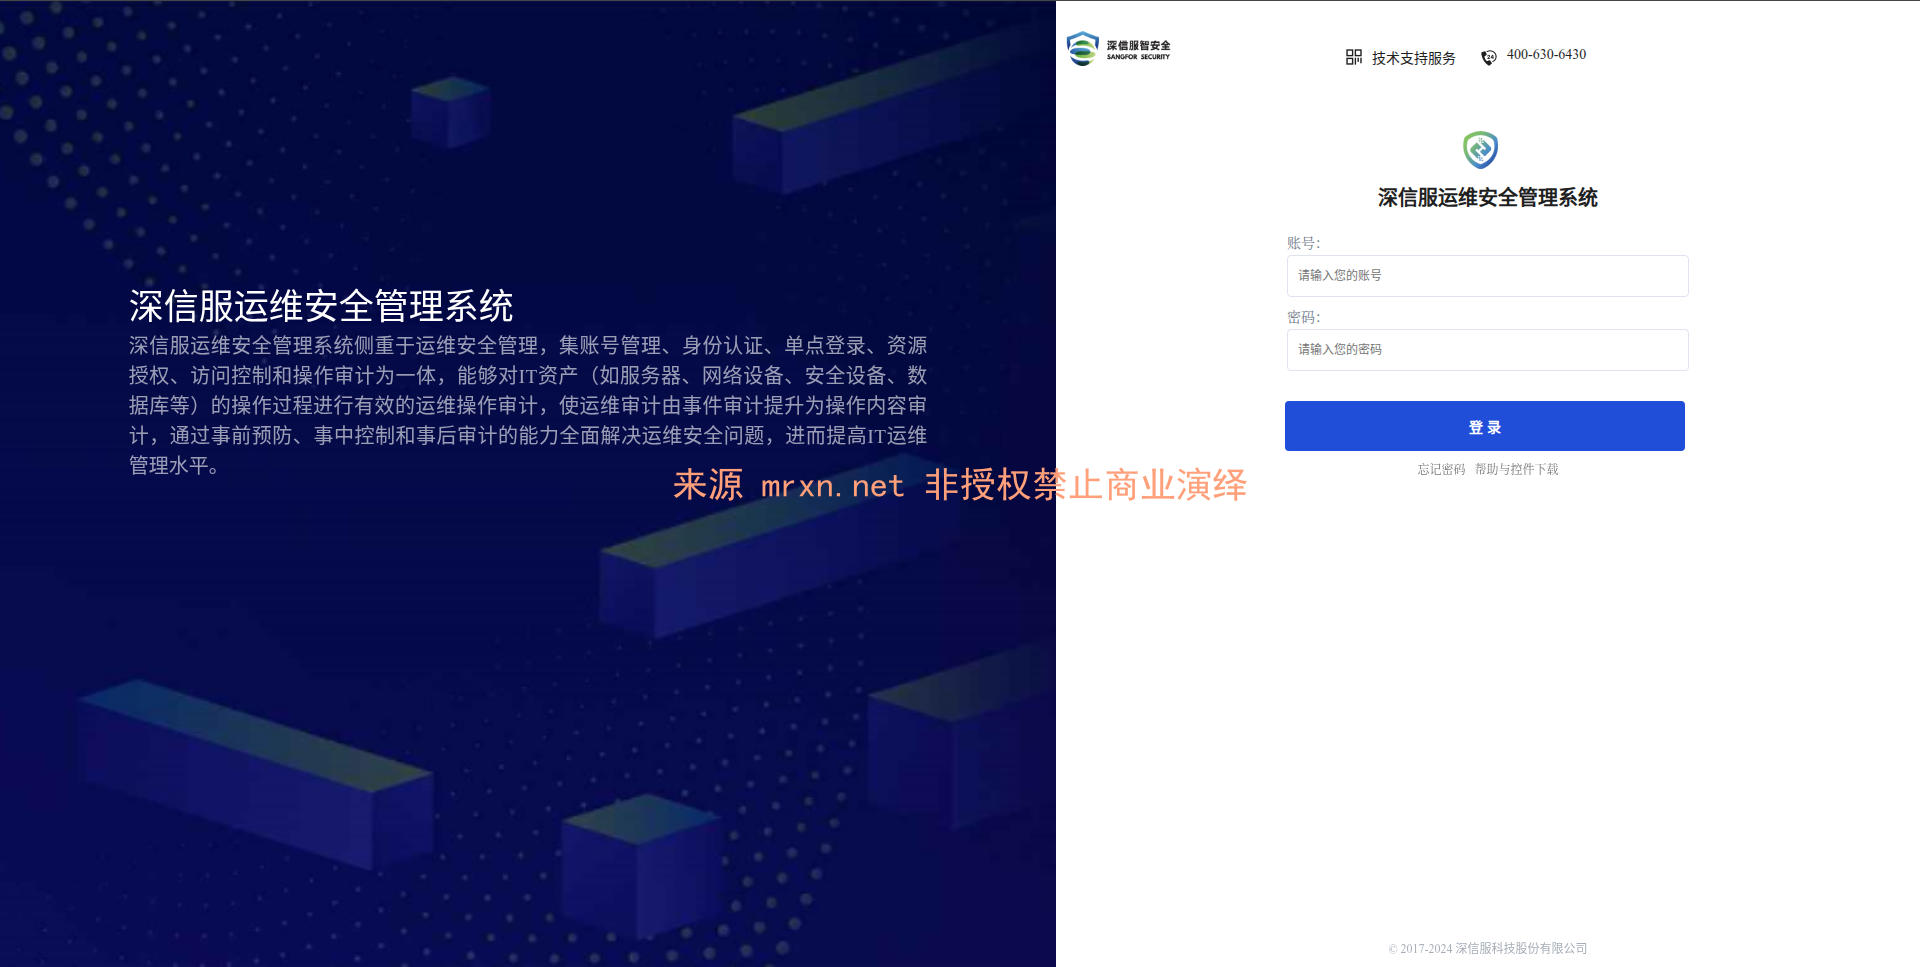
• 漏洞简介 深信服运维安全管理系统存在 Jwt 密钥硬编码漏洞。攻击者可通过分析应用程序代码或通过其他方式获取硬编码的 Jwt 密钥,利用该密钥伪造 Jwt Token,从而绕过身份认证机制,实现未授权访问系统功能或敏感信息,可能导致越权操作、数据泄露等严重后果...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统中存在一个信息泄露漏洞,攻击者可以通过访问特定的URL路径/Easy7/rest/user/queryPassword获取系统用户信息。攻击者可通过构造特定请求读取系统登录密码。 影响版本 ...
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 loginByToken 接口存在逻辑错误,可导致权限绕过以任意用户身份登录进系统,从而造成系统敏感信息泄露,甚至系统权限丢失。 影响版本 B...
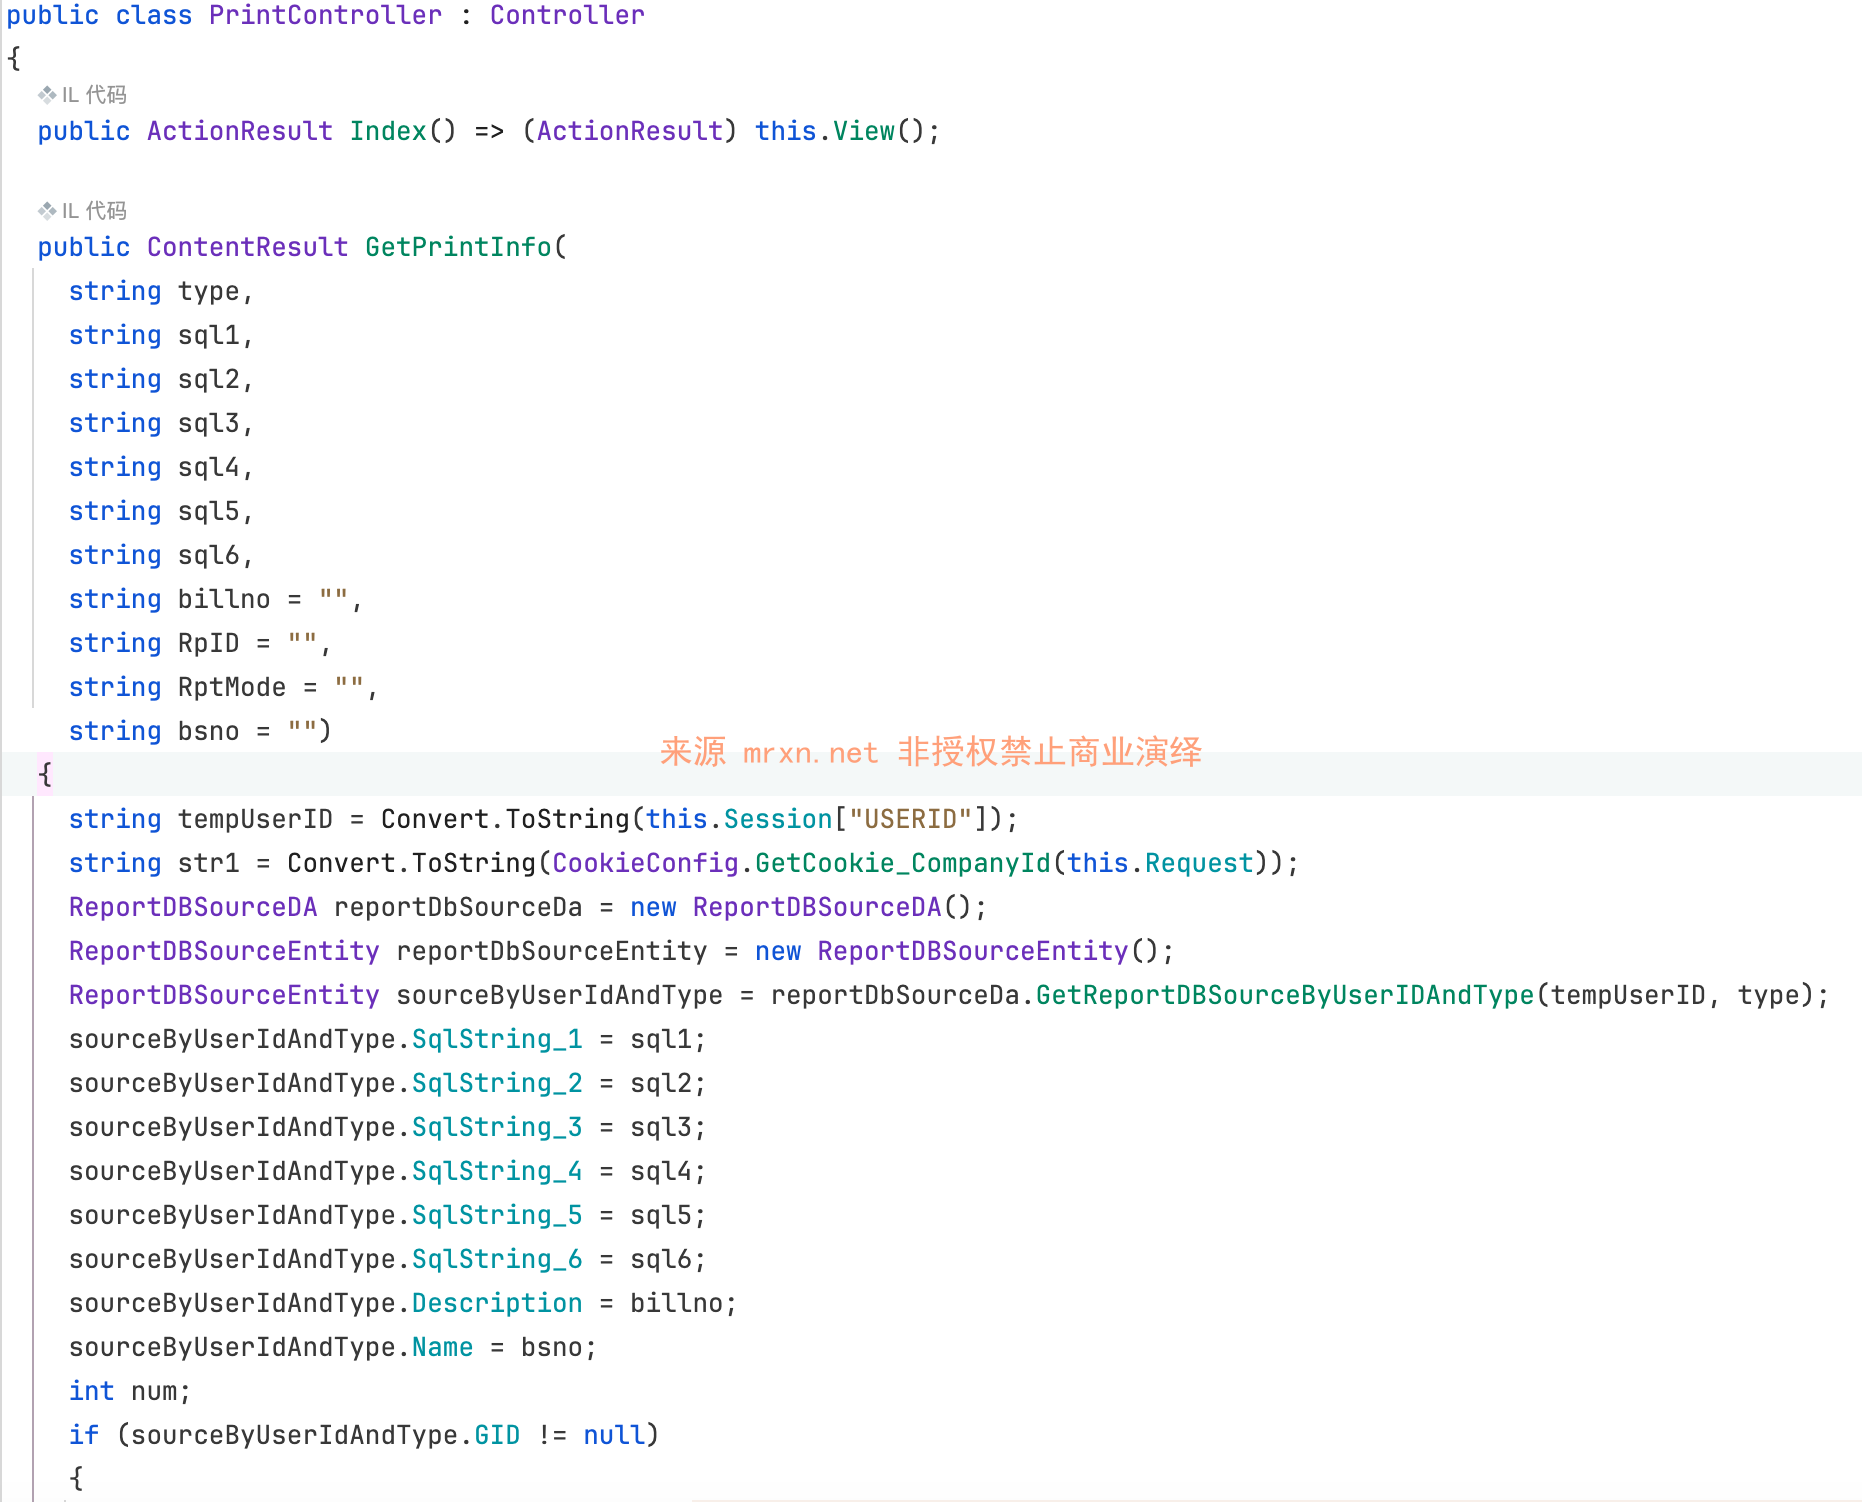
  • 漏洞简介 东胜物流软件是一款用于物流管理的系统,旨在提供高效的物流操作和数据管理功能。在该软件的 /CommMng/Print/GetPrintInfo 接口中存在一个信息泄露漏洞。攻击者可以利用此漏洞,未经授权地获取系统的数据库配置信息,包括但不限于数据库的...
  • 漏洞简介 友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。 该系统的 Service/ms_DBList 接口存在未授权访问漏洞,攻击者无需任何认证即...
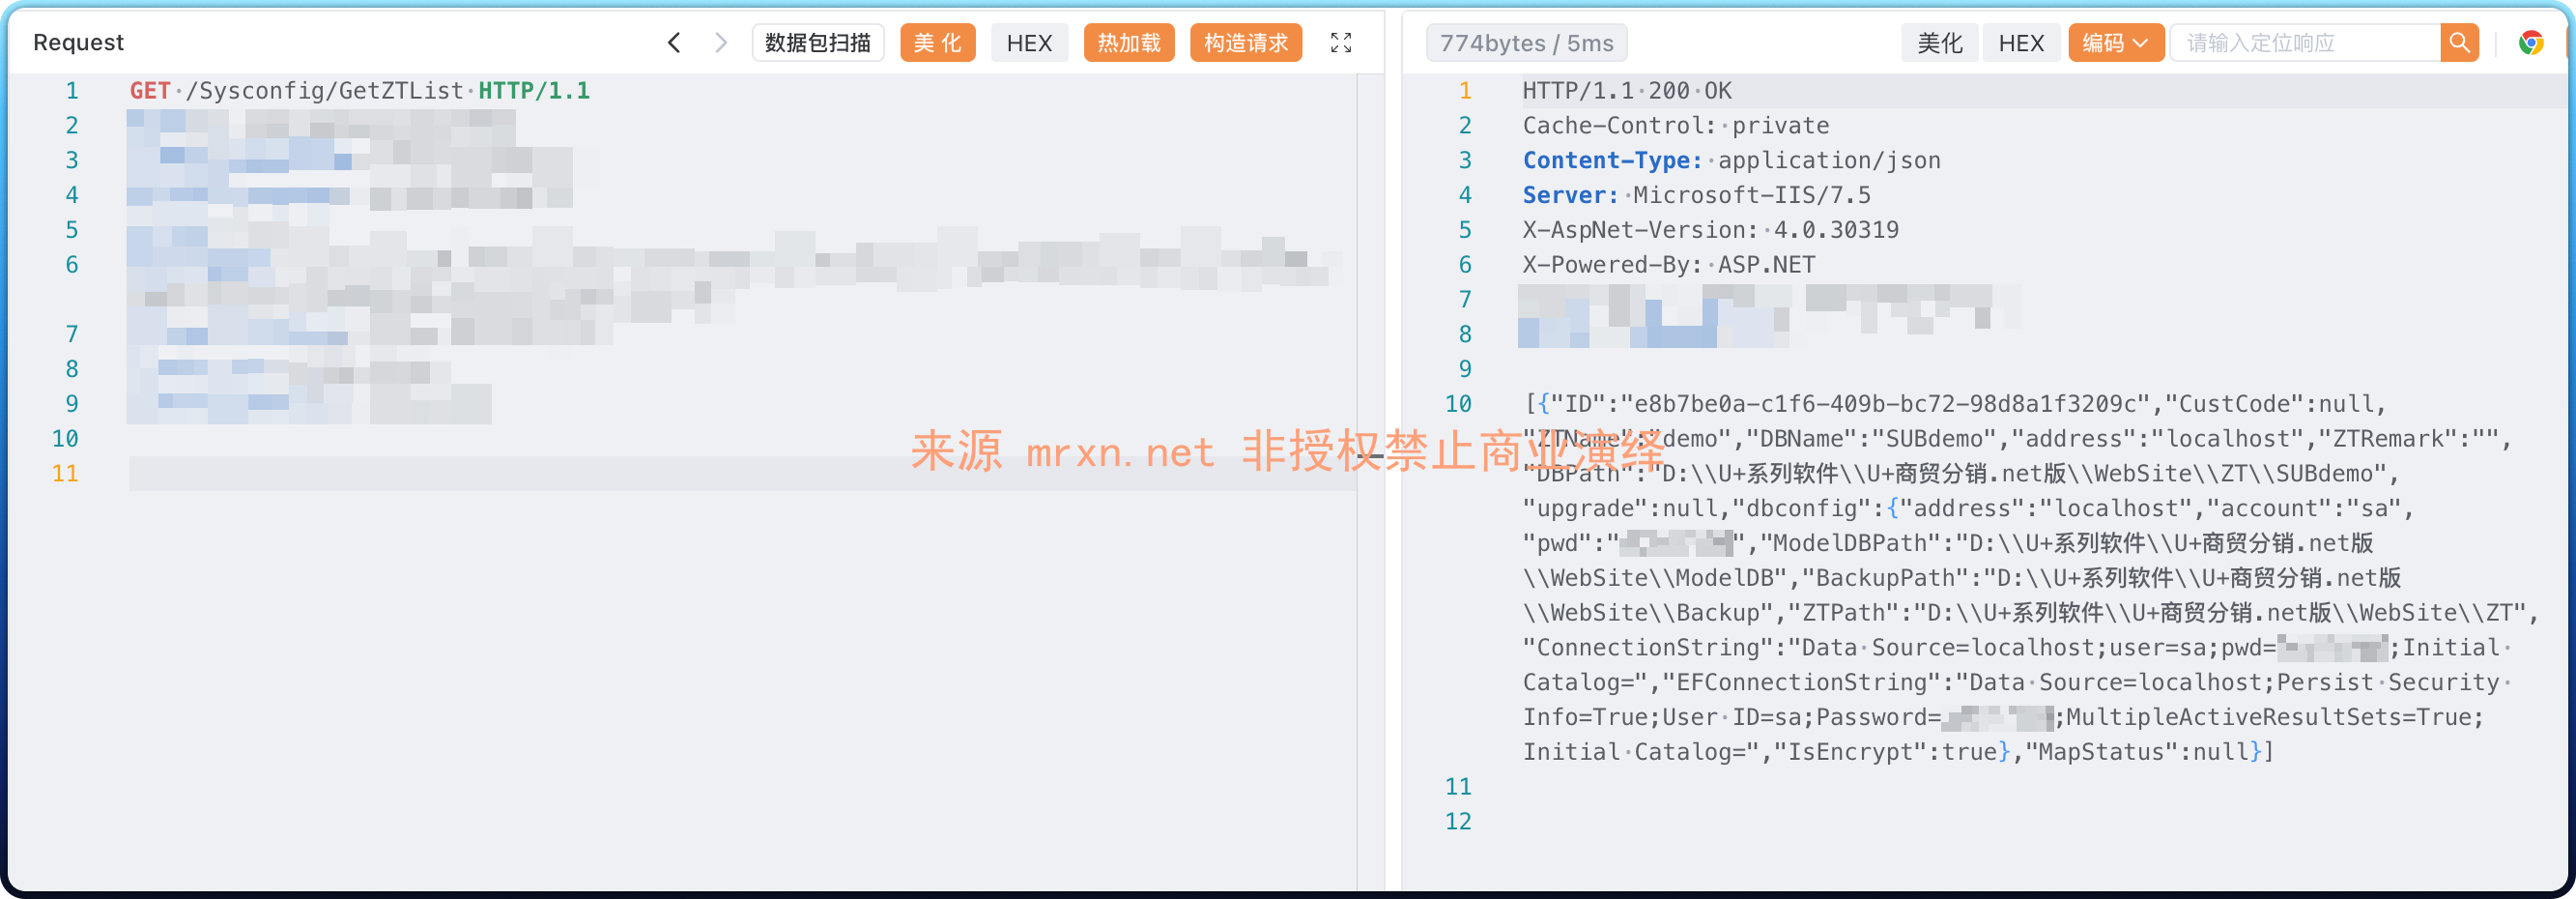
  • 漏洞简介 友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。 该系统的 Sysconfig/GetZTList 接口存在未授权访问漏洞,攻击者无需任何认...
  • 简介 2025年11月初,与中国政府关联的大型网络安全公司知道创宇遭遇了一次规模庞大的数据泄露事件。据报道,黑客通过此次泄露活动共获取了超过12000份机密文件,这些文件涉及中国国家级别的网络武器、内部工具系统以及全球目标清单,泄露事件的曝光在国际网络安全社区...
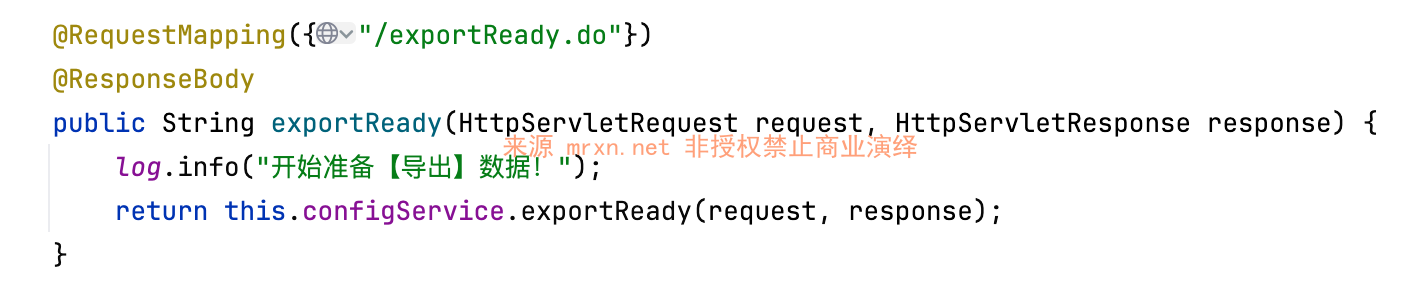
  • 漏洞简介 天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合文档加密、权限管控与流程自动化,为企业提供从文件创建、流转到归档的全生命周期安全管控。该系统的 exportReady.do 接口存在数据库备份下载漏洞,未经授权的攻击者可以直...
  • 漏洞简介 普华PowerPMS是上海普华科技发展股份有限公司旗下一款项目管理信息平台。其PowerPMS系统Transfer.aspx接口存在信息泄露漏洞,攻击者可在无需认证的情况下,通过直接访问该文件,获取系统中存储的数据库配置信息,可能导致数据库数据泄露,...
  • 漏洞简介 TurboMail邮件系统是广州拓波软件科技有限公司研发的面向企事业单位通信需求而研发的电子邮件服务器系统。该系统mailmain接口中的pm方法存在未授权访问,未授权攻击者可利用该漏洞获取系统用户信息,可能导致进一步的攻击。 影响版本 v5.2.0...
  • 漏洞简介 索贝融媒体是一款由成都索贝数码科技股份有限公司开发的综合性融媒体解决方案与平台,广泛应用于各级电视台和媒体机构,旨在实现互联网与电视内容的融合生产、管理与分发,为媒体业务运营提供全面的支撑。 该漏洞存在于索贝融媒体系统的 /mch/thirdPlat...
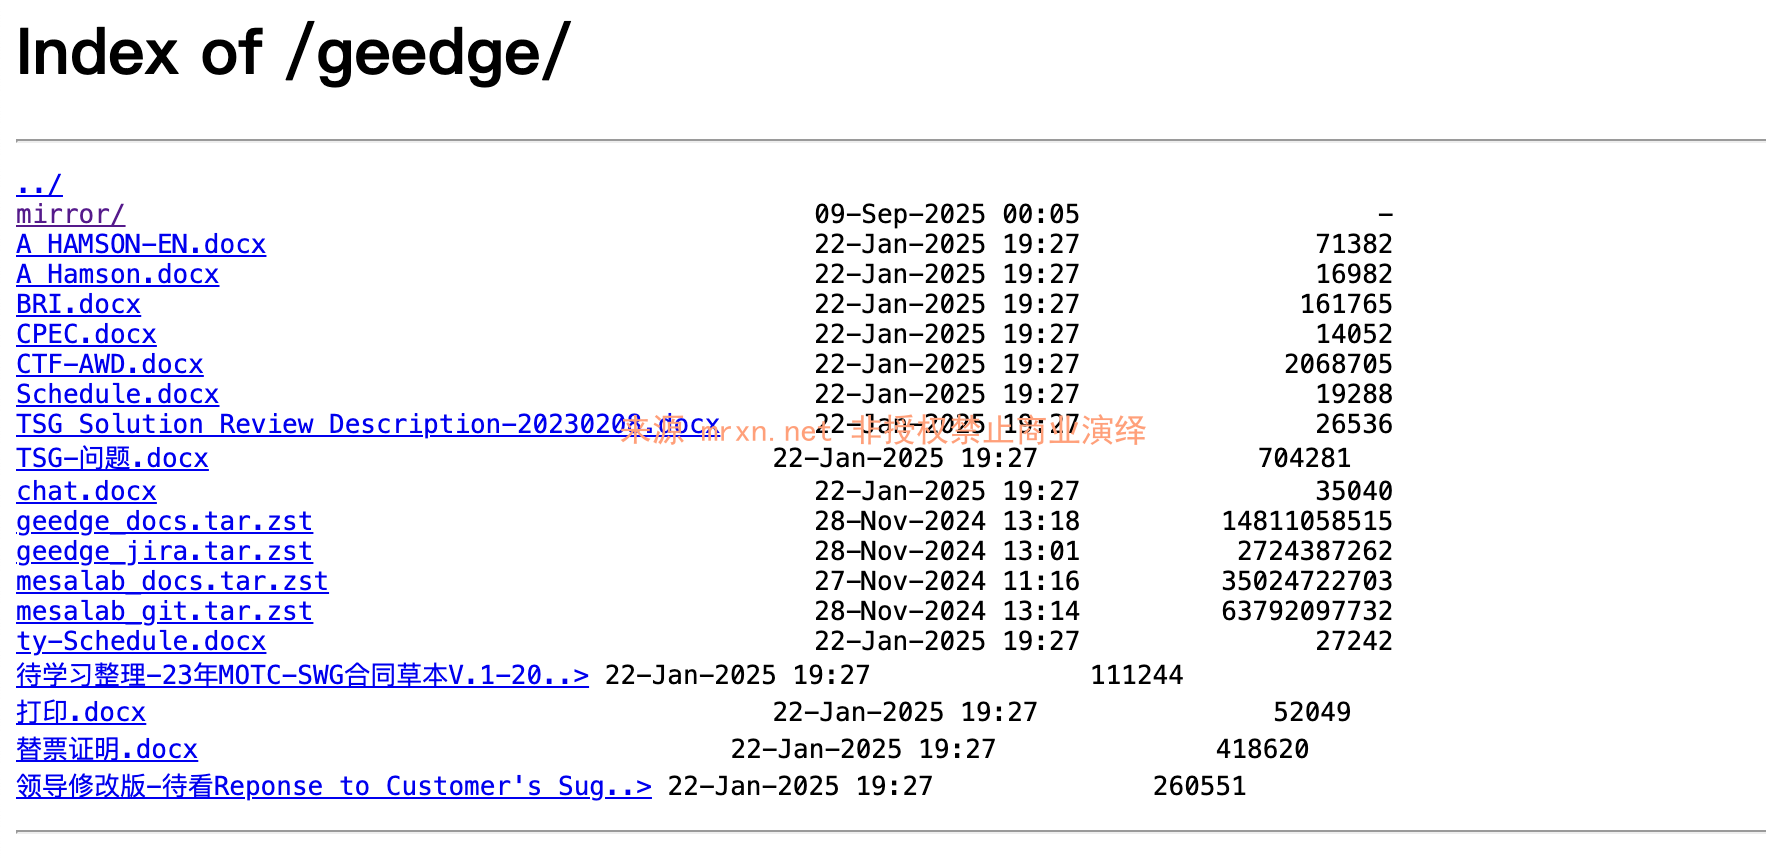
  • 前言 2025 年 9 月 11 日星期四,中国防火长城(GFW)经历了其历史上最大规模的内部文件泄露事件。超过 500 GB 的源代码、工作日志和内部通信记录被泄露,揭示了 GFW 的研发和运作细节。 此次泄露源自 GFW 背后的一支重要技术力量:积至(海南...
  • 前言 一上午到处都在传这个沉浸式翻译用户信息数据泄露事件(最先发现x上有人发帖提醒)!准确来说是泄露用户快照隐私数据!里面包含了大量的用户隐私数据如购物截图、账单、信用卡cvv等等。这其实也并不新鲜,OpenAI也干过这事儿!泄露用户分享的对话链接没有鉴权或超...