×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. rce
  • SmarBI最新权限绕过致RCE
    • 2025/8/20
    • 技术文章
    SmarBI最新权限绕过致RCE
    漏洞简介 SmartBi 是一款专业的企业级商业智能(BI)平台,致力于为用户提供高效、灵活的数据分析与可视化解决方案。它支持多源数据整合、自助式分析以及智能报表生成,帮助团队快速洞察业务趋势,赋能数据驱动的决策。Smartbi官方发布安全补丁修复了一处远程代...
    • 2188阅读
    • 0评论
  • 索贝融媒体 MainServlet 反射调用致SQL注入与命令执行漏洞
    • 2025/8/20
    • 技术文章
    索贝融媒体 MainServlet 反射调用致SQL注入与命令执行漏洞
    漏洞简介 索贝融媒体是一款专业的媒体内容管理与发布平台,广泛应用于新闻机构的内容生产、编辑、存储和多渠道分发等业务场景。该平台的MainServlet组件存在反射调用缺陷,获得授权的攻击者可通过精心构造的请求参数触发不安全的反射调用机制,绕过输入验证和安全防护...
    • 1660阅读
    • 3评论
  • 索贝融媒体 /sobey-mchEditor/watermark/upload 文件上传漏洞
    • 2025/8/16
    • 技术文章
    索贝融媒体 /sobey-mchEditor/watermark/upload 文件上传漏洞
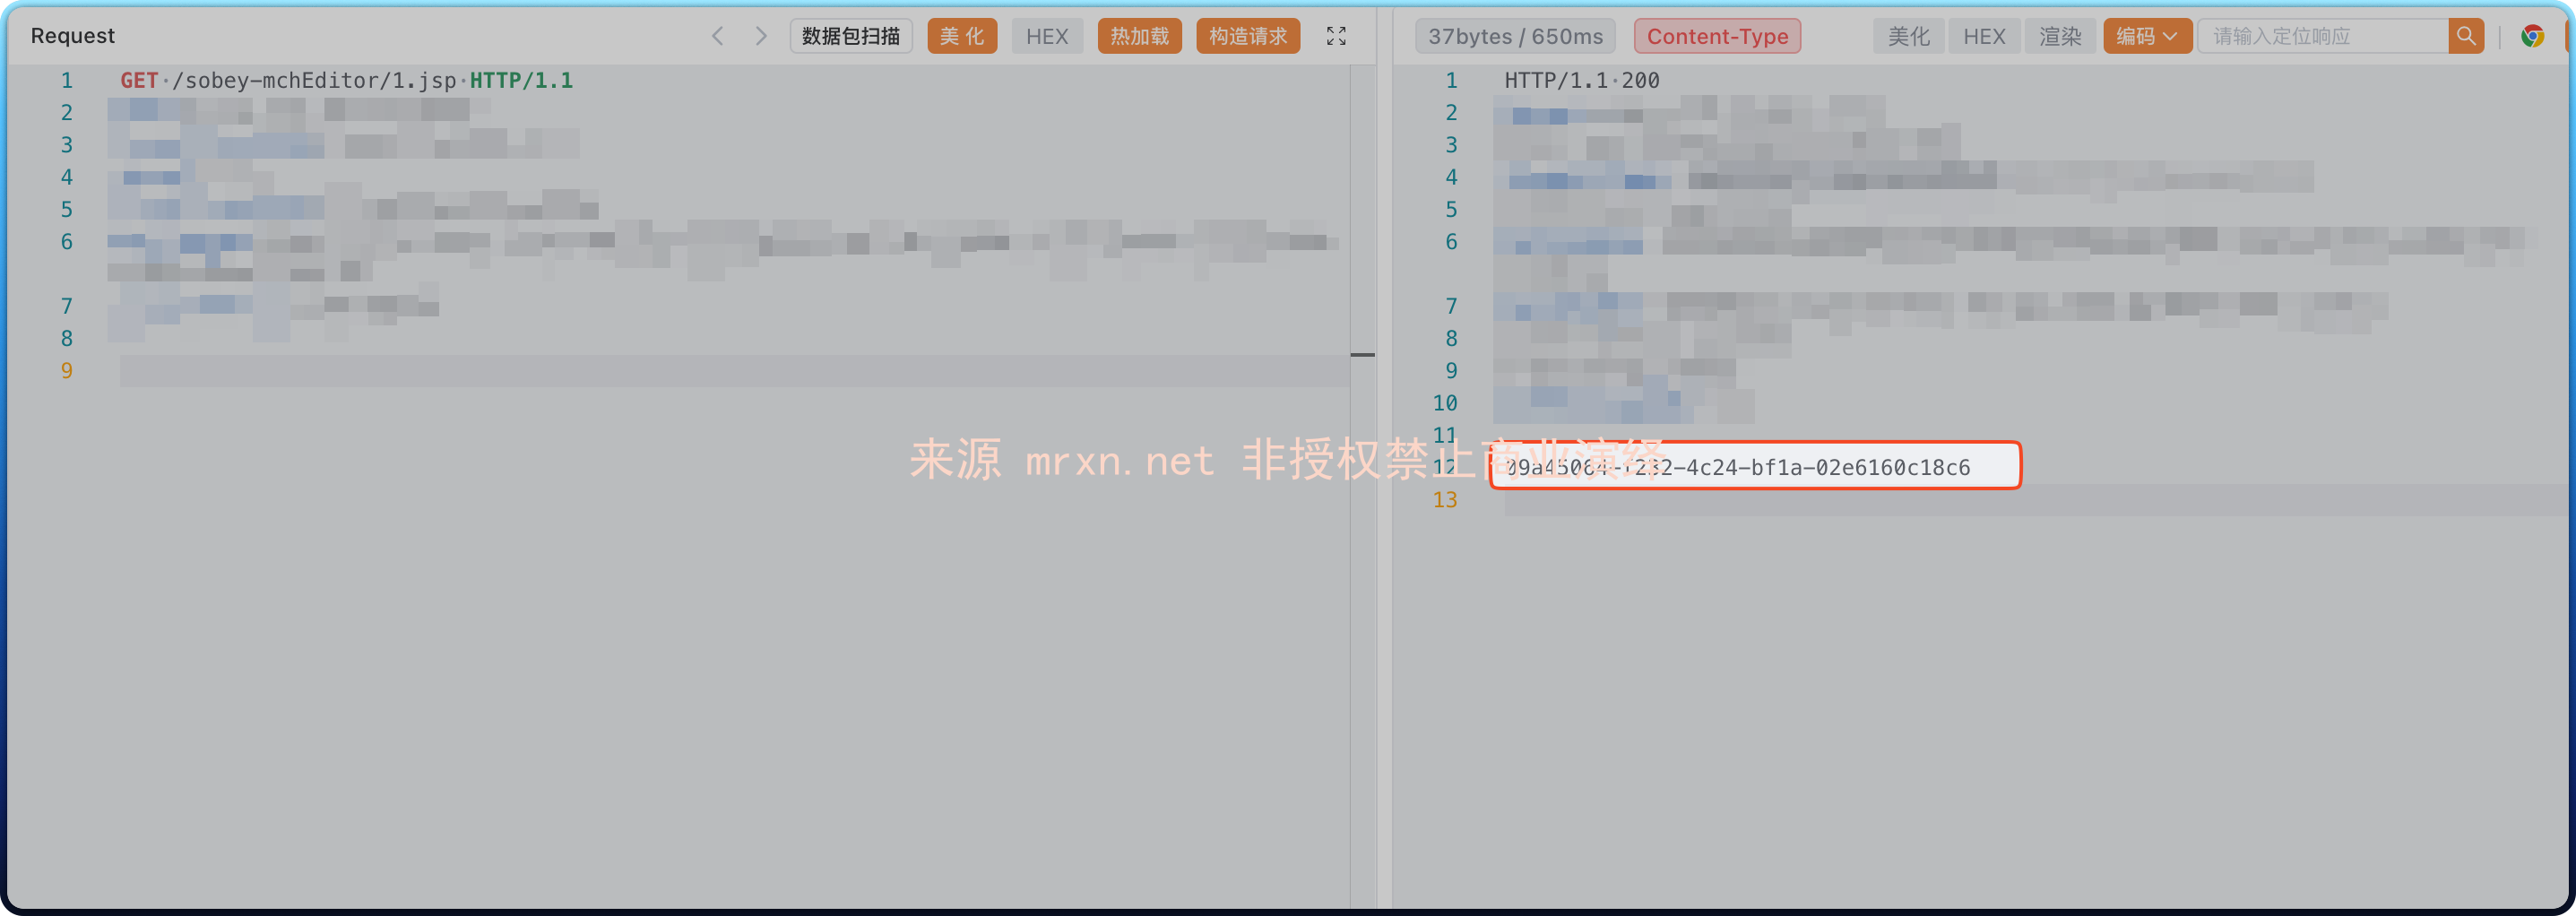
    漏洞简介 索贝融媒体是一套面向媒体机构的综合内容生产与管理平台,广泛应用于电视台、融媒体中心等场景,提供稿件采编、媒资处理、节目编排及多终端发布等功能。该系统的 /sobey-mchEditor/watermark/upload 接口在文件上传功能中缺乏有效的...
    • 1453阅读
    • 1评论
  • 用友U8+渠道管理(高级版) datacollectfile.jsp 文件上传漏洞
    • 2025/8/15
    • 技术文章
    用友U8+渠道管理(高级版) datacollectfile.jsp 文件上传漏洞
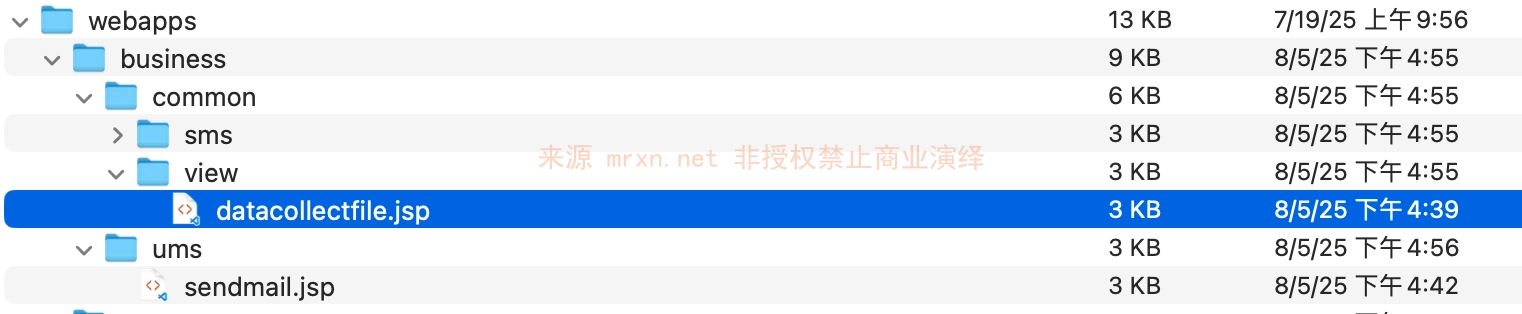
    漏洞简介 用友U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 datacollectfile.jsp 文件中。攻击者可通过构造特定的HTTP请求,将恶意脚...
    • 1228阅读
    • 0评论
  • 用友NC importExcelTemplate 任意文件上传漏洞
    • 2025/8/15
    • 技术文章
    用友NC importExcelTemplate 任意文件上传漏洞
    漏洞简介 用友NC的importExcelTemplate模块存在任意文件上传漏洞。攻击者可通过构造恶意上传请求,绕过文件类型限制,将任意文件上传至服务器,进而可能实现远程代码执行或服务器控制,影响系统的完整性和安全性。 影响版本 NC63、NC65 fofa...
    • 2136阅读
    • 6评论
  • 西部数据 NAS  snmp_mgr.cgi 多处命令执行漏洞
    • 2025/8/14
    • 技术文章
    西部数据 NAS snmp_mgr.cgi 多处命令执行漏洞
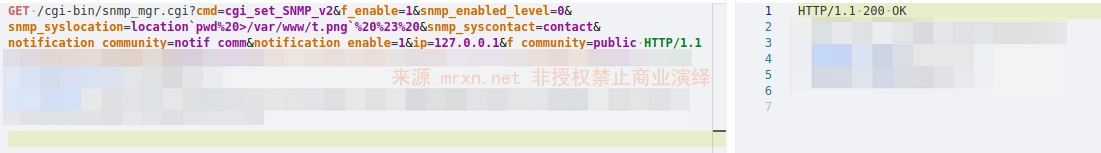
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS snmp_mgr...
    • 1129阅读
    • 0评论
  • 用友U8+渠道管理(高级版) sendmail.jsp 文件上传漏洞
    • 2025/8/14
    • 技术文章
    用友U8+渠道管理(高级版) sendmail.jsp 文件上传漏洞
    漏洞简介 用友U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 sendmail.jsp 文件中。攻击者可通过构造特定的HTTP请求,将恶意脚本或可执行文件...
    • 1020阅读
    • 0评论
  • 西部数码 NAS addons/upload.php 任意文件上传漏洞
    • 2025/8/13
    • 技术文章
    西部数码 NAS addons/upload.php 任意文件上传漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS addons/u...
    • 1168阅读
    • 0评论
  • 西部数码 NAS jqueryFileTree.php 命令执行漏洞
    • 2025/8/12
    • 技术文章
    西部数码 NAS jqueryFileTree.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS jqueryFi...
    • 1038阅读
    • 0评论
  • 西部数码 NAS ftp_download.php 命令执行漏洞
    • 2025/8/11
    • 技术文章
    西部数码 NAS ftp_download.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS ftp_down...
    • 888阅读
    • 0评论
  • 西部数码 NAS users.php 命令执行漏洞
    • 2025/8/10
    • 技术文章
    西部数码 NAS users.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS users.ph...
    • 1170阅读
    • 0评论
  • 西部数码 NAS modUserName.php 命令执行漏洞
    • 2025/8/9
    • 技术文章
    西部数码 NAS modUserName.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS modUserN...
    • 1304阅读
    • 2评论
  • 西部数码 NAS php/upload.php 命令执行漏洞
    • 2025/8/8
    • 技术文章
    西部数码 NAS php/upload.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS upload.p...
    • 1182阅读
    • 0评论
  • 西部数码 NAS index.php 命令执行漏洞
    • 2025/8/7
    • 技术文章
    西部数码 NAS index.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS index.ph...
    • 1177阅读
    • 0评论
  • CVE-2025-54424:1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
    • 2025/8/4
    • 技术文章
    CVE-2025-54424:1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
    漏洞简介 1Panel 是一个开源、现代化的 Linux 运维管理面板,提供图形化界面用于部署网站、管理服务器和运行服务。 受影响版本中,Agent 端 TLS 认证策略为 tls.RequireAnyClientCert,仅要求提供证书但不验证其可信性。攻击...
    • 2526阅读
    • 2评论
  • U8+渠道管理(高级版) sendfile.jsp、batchsendfile.jsp 文件上传漏洞
    • 2025/8/4
    • 技术文章
    U8+渠道管理(高级版) sendfile.jsp、batchsendfile.jsp 文件上传漏洞
    漏洞简介 U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 sendfile.jsp 和 batchsendfile.jsp 文件中。攻击者可通过构造特定的...
    • 1377阅读
    • 0评论
  • 汉王e脸通综合管理平台 resourceUploadFile.do 任意文件上传漏洞
    • 2025/7/21
    • 技术文章
    汉王e脸通综合管理平台 resourceUploadFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1246阅读
    • 0评论
  • 汉王e脸通综合管理平台 mobiMeetingApp/uploadMeetingFile.do 任意文件上传漏洞
    • 2025/7/21
    • 技术文章
    汉王e脸通综合管理平台 mobiMeetingApp/uploadMeetingFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1365阅读
    • 0评论
« 1 ... 4 5 6 7 8 9 10 ... 12 »
边栏
农历日历
星期六
26
2026年9月
第269天,第39周
今天八月十六
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月十六
丙午 [马]年 丁酉月 癸卯日
宜破屋 坏垣 求医 治病 馀事勿取
忌移徙 入宅
Google搜索本站内容
最新文章
  • 2026/9/24 22:04
    技术文章
    PowerJob最新版v5.1.2 friend-process接口未授权远程代码执行漏洞(CVE-2026-75429)
  • 2026/9/23 08:00
    技术文章
    CRMEB系统最新版v6.0.0 JWT默认密钥认证绕过RCE漏洞
  • 2026/9/22 08:00
    技术文章
    CRMEB系统最新版v6.0.0 RoutineCI_preview方法命令注入漏洞
  • 2026/9/21 08:00
    技术文章
    CRMEB系统最新版v6.0.0save_basics接口任意文件读取漏洞
  • 2026/9/20 08:00
    技术文章
    CRMEB系统最新版v6.0.0theme_import接口zip解压RCE漏洞
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    14 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    14 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    14 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    14 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    18 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 蓝凌 2
            • 电影 5
            • Java 304
            • badusb 3
            • tcp 2
            • 代码审计 731
            • C2 2
            • 社工库 2
            • 提权 4
            • 免杀 1
            • 用友 68
            • mrxn 8
            • fofa 1
            • sqlmap 14
            • rce 203
            • nuclei 1
            • 目录遍历 2
            • 运维 23
            • 数据库 7
            • 文件上传 74
            • https 12
            • 加密 6
            • JavaScript 13
            • 0day 342
            • 文件读取 54
            • 性能优化 9
            • 绕过 5
            • github 9
            • 泄露 23
            • ezOFFICE 9
            • nessus 4
            • burpsuite 19
            • 大模型 10
            • 供应链投毒 4
            • XXE 63
            • data-leak 13
            • Acunetix 7
            • CobaltStrike 3
            • getshell 8
            • MySQL 14
            • vps 18
            • http 6
            • 工具 8
            • SSRF 7
            • asp.net 290
            • ssl 12
            • 未授权 18
            • 权限绕过 17
            • 泛微 28
            • nginx 18
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章