前言
现在有两个在网络代理领域非常有代表性的协议:mieru(侧重于流量整形与抗探测)和 VLESS(侧重于极简、高性能与生态兼容)
以下是对二者的深度对比分析、优缺点评价以及技术架构的区别。
1. 设计理念对比
| 维度 | Mieru 协议 | VLESS 协议 |
|---|---|---|
| 核心定位 | 隐蔽与抗流量分析。模拟随机性或特定统计特征,防止被机器学习识别。 | 极简与高性能。作为传输层之上的轻量级包装,完全依赖底层安全传输。 |
| 安全模型 | 自定义握手,内置会话密钥协商,强调抗主动探测。 | 自身不加密。必须配合 TLS、XTLS 或 Reality 使用。 |
| 流量特征 | 强制实施流量整形(Padding、时间间隔混淆),使流量看起来不像代理。 | 默认无混淆。依赖 Reality 等底层技术来模拟网页访问特征。 |
| 连接管理 | 支持多路复用(Multiplexing)和端口跳变(Port Hopping)。 | 典型的流式代理,支持多路复用(通过底层 Mux 或 GRPC)。 |
2. 技术细节区别
Mieru: 深度防御与整形
Mieru 的设计初衷是应对 GFW 的主动探测(Active Probing)和流量指纹分析(Traffic Analysis)。
- 抗探测机制:Mieru 使用一种预共享密钥(Pre-shared Key)的挑战响应机制。如果没有正确的密钥,服务器对任何探测请求都会返回随机数据或无响应,表现得像一个彻底的“死端口”。
- 流量整形 (Shaping):这是 Mieru 的杀手锏。它不仅对包大小进行填充(Padding),还对数据包的发送时间间隔进行混淆,防止流量的统计学特征(如网页加载的典型流量脉冲)被识别。
- 多端口跳变:协议原生设计支持在多个 UDP/TCP 端口间跳变,增加封锁成本。
VLESS: 极致透明与性能
VLESS 是 Xray/V2Ray 社区为了解决 VMess 协议性能损耗和时间同步要求而设计的。
- 无状态与轻量:VLESS 头部非常小(UUID + 指令),几乎不产生计算开销。它本质上只是告诉服务器“我是谁,我要去哪”。
- 依赖 TLS/Reality:VLESS 自身是明文的。它的安全性完全建立在底层传输之上。目前主流用法是配合 Reality,通过偷取真实网站的 TLS 证书指纹,实现“完全消失在 HTTPS 流量中”。
- 流控 (Flow Control):VLESS 引入了
xtls-rprx-vision等流控机制,专门针对 TLS 之上的 TLS 特征进行去混淆。
3. 优缺点分析
Mieru
- 优点:
- 独立性强:不依赖于外部复杂的 TLS 基础设施也能提供极高的抗探测能力。
- 抗 AI 分析:内置的流量整形能有效对抗基于机器学习的流量分类。
- UDP 支持好:对 UDP 流量有专门的优化和抗丢包设计。
- 缺点:
- 延迟开销:由于存在流量整形和延迟混淆,其实际延迟通常高于物理线路,吞吐量也会因为填充数据而下降。
- 生态较小:客户端选择少,社区支持不如 V2Ray/Xray 广泛。
- 计算成本:混淆和填充会消耗额外的 CPU 资源。
VLESS
- 优点:
- 性能巅峰:它是目前已知开销最小的协议之一,非常适合高带宽环境。
- 伪装性极佳:配合 Reality 技术,流量在特征上与访问知名大厂网站(如微软、谷歌)完全一致。
- 兼容性与生态:支持几乎所有主流平台(Windows, Mac, iOS, Android, 路由),工具链极其丰富。
- 缺点:
- 配置复杂:为了达到最佳隐蔽效果,需要复杂的证书或 Reality 域名配置。
- 依赖底层 TLS:如果底层 TLS 指纹被识别(如不使用 Reality 而直接用普通 TLS),协议本身没有防御能力。
4. 总结:应该如何选择?
4.1. 场景对比
| 场景 | 推荐协议 | 理由 |
|---|---|---|
| 极致速度与 4K 视频 | VLESS (Reality) | 几乎零额外损耗,能压榨宽带上限。 |
| 高压环境 / 重点关注期间 | Mieru | 流量整形能应对更严苛的统计学特征扫描。 |
| 低性能路由器 | VLESS | 协议头部解析开销极低,减轻 CPU 负担。 |
| UDP 游戏加速 | Mieru | 更好的 UDP 维护机制与端口跳变能力。 |
| 通用多平台使用 | VLESS | 客户端(如 v2rayN, Shadowrocket, Clash)支持最全。 |
4.2. 核心架构区别
Mieru (The Obfuscator)
- 原理:将流量包装成“不可识别的随机噪声”,并通过改变数据包发送频率来隐藏真实行为。
- 哲学:我不像网页,我谁也不像,你抓不到我的规律。
VLESS (The Minimalist)
- 原理:将自身隐藏在合法的 HTTPS 流量中。
- 哲学:我就是网页,我和大家长得一模一样,你不敢随便封锁我。
4.3. 技术优劣势
Mieru
- 强项:在没有域名、没有证书的情况下依然能提供极强的抗封锁能力。其“端口跳变”技术是应对端口针对性封锁的良药。
- 弱项:为了混淆而产生的 Padding(填充)会浪费约 10%-15% 的带宽。
VLESS
-
强项:生态系统极其成熟。配合
xtls-rprx-vision或Reality后,它是目前对抗主动探测和指纹识别的最优解。 -
弱项:严重依赖底层实现的安全性。如果底层传输配置错误(如使用了有指纹特征的 TLS 库),VLESS 极其容易被识别。
-
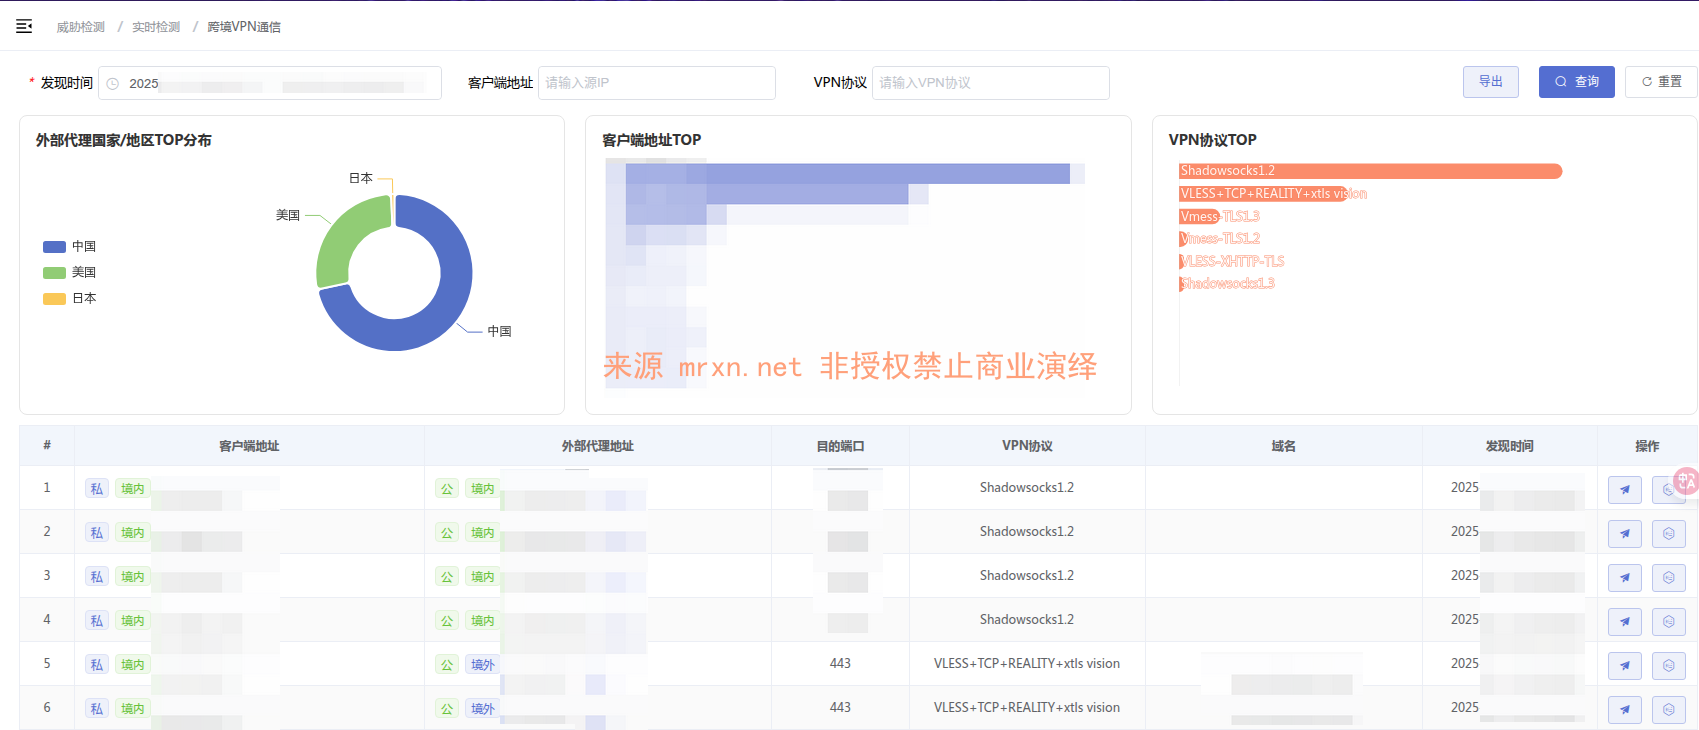
国内某些设备疑似xray、ss均可检测(但应该误报居多)
- [x] VLESS+TCP+REALITY+xtls vision
- [x] Shadowsocks1.2
- [x] Shadowsocks1.3
- [x] Vmess-TLS1.2
- [x] Vmess-TLS1.3
- [x] VLESS-XHTTP-TLS
4.4. 配置示例
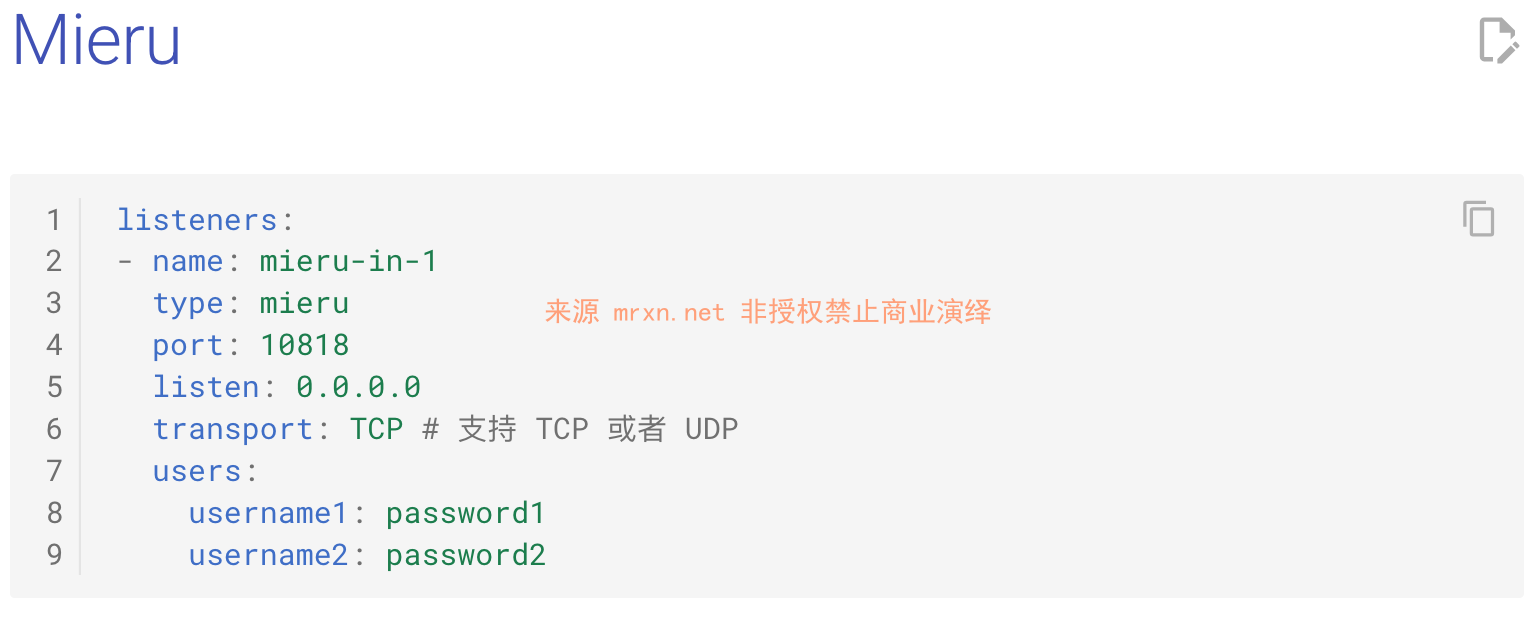
通过mihomo内核配置mieru协议如下图所示
5. 最终建议
- 如果你追求简单易用、高性能、全平台适配,且愿意花一点时间配置域名或 Reality,VLESS 是目前的行业标准。
- 如果你处于极度封锁的环境(如普通的 TLS 流量也会被频繁干扰),或者需要针对 UDP 流量进行深度优化,Mieru 提供的流量整形技术会带来更稳定的体验。